Interstellar代理2026:设置、工具与故障排除完全指南
快速回答: Interstellar 代理是一个开源网络代理,专为绕过学校内容过滤器而构建。 它并非模糊或多用途工具;其自身文档将 About: Blank 隐藏、标签页隐藏和内置游戏库列为主要功能,其官方中心将其描述为「由学生制作、为学生服务的星际解锁游戏中心」。
对于 IT 管理员来说,实际问题不是如何使用它,而是如何识别它并减少学生成功部署新副本的频率。
简要总结
Interstellar 是一个 Node.js 网络代理,在数十个 GitHub 分支中维护,其核心目的是绕过 GoGuardian、Securly、Lightspeed 和 Linewize 等过滤器。
隐藏就是产品。 About: Blank 隐藏会在地址栏中隐藏真实 URL;标签页隐藏将标签页伪装成 Google Classroom 或类似的已批准应用。
由于它是开源的,可以在 Render、Heroku、Codespaces 或个人服务器上免费重新部署,封锁一个 URL 很少能长期阻止它;新的镜像站点不断出现。
Interstellar 是一个更大家族中的一员(Titanium Network 衍生代理、Doge Unblocker、Utopia、Holy Unblocker);它们共享相同的架构,相同的对策对大多数此类工具都有效。
美国学校过滤内容的部分原因是 CIPA 将其作为 E-Rate 资金的条件要求;过滤并非任意的;这是与学生安全相关的资金合规要求。
更大的风险不是原始项目,而是叠加在其上的非官方镜像站点,其中一些纯粹是为了从不检查域名的学生那里窃取凭证。
什么是 Interstellar 代理
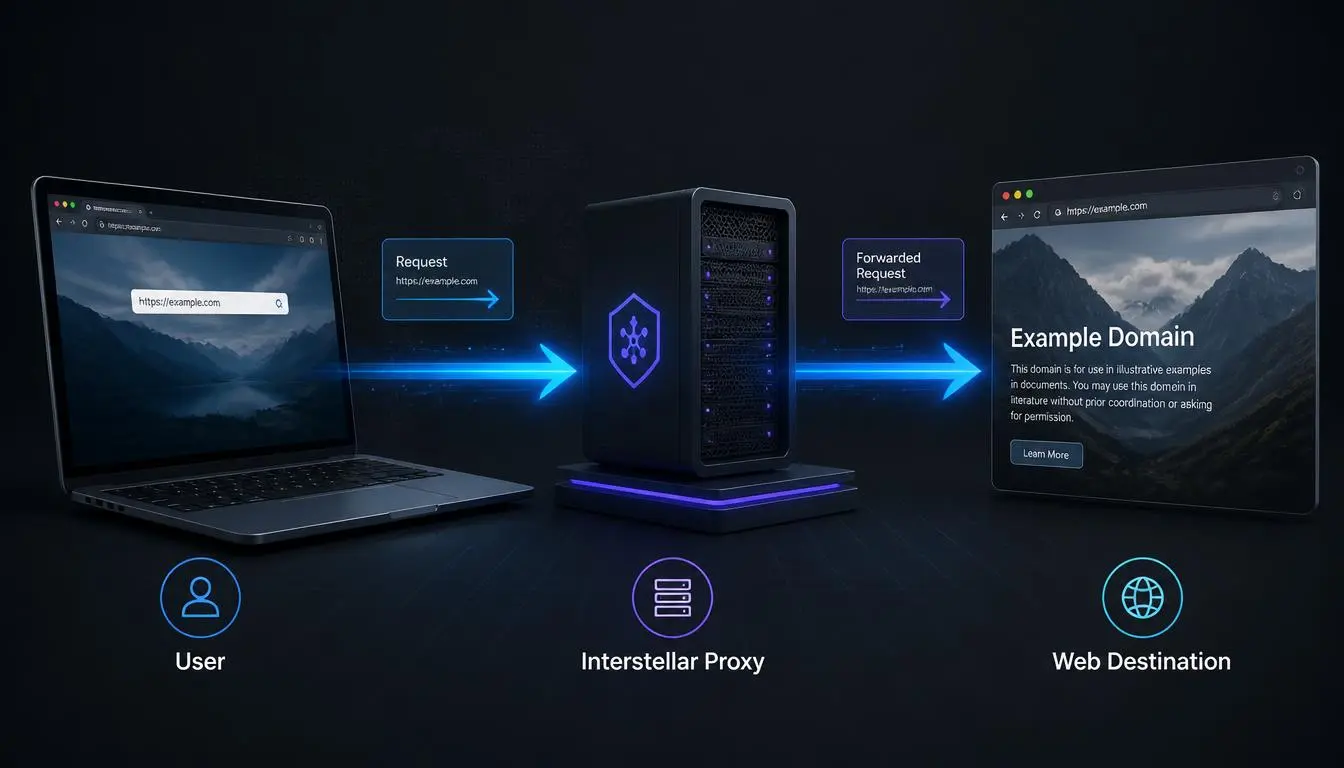
Interstellar 是一个 JavaScript 网络代理,技术上是一个 反向代理应用程序,基于 Node.js 构建,以 开源形式在 GitHub 上分发。规范存储库(及其众多分支,因为任何人都可以自由复制)称自 2023 年以来已为超过 800 万用户提供服务。
与通用代理工具不同,其记录的功能列表针对特定用例:
功能 | 作用 |
About: Blank 隐藏 | 使浏览器地址栏显示「about: blank」而非代理的真实 URL |
标签页隐藏 | 更改标签页的标题和图标以模仿已批准的站点,最常见的是 Google Classroom |
内置游戏/应用库 | 将模拟器和游戏嵌入直接打包到代理中 |
密码保护 | 允许部署者锁定其实例,以便只有拥有密码的人才能使用 |
Now.gg / GeForce NOW 支持 | 通过同一隧道路由云游戏流量 |
这些都不是偶然的。用于合法隐私或地理测试用途的代理没有理由在标签栏中将自己伪装成不同的应用程序。隐藏功能的存在是为了击败教师或管理员扫视屏幕时的视觉检查,这是其明确目的,而非推测。
为什么「Interstellar 代理」不是单一网站
不存在单一的官方 Interstellar 网站: 由于该项目在宽松的许可结构下开源,数十名独立人员已将相同的代码库分叉到自己的 GitHub 账户,并以诸如 unblock67/interstellar-proxy、hi9778/Interstellar和 UseInterstellarNetwork/Interstellar等名称部署自己的副本,所有副本运行几乎相同的代码,在功能上都是同一工具。
一个社区中心(值得注意的是,托管在 Google Sites 上,而 Google Sites 本身通常是经批准的教育域名)汇总了当前可用镜像的链接,因为各个部署会被封锁并不断替换。TikTok 等社交平台通过在镜像失效时持续传播「新的可用 Interstellar 链接」内容而加剧了这一现象。
这对过滤策略很重要: 你封锁的不是域名,而是代码库。 基于域名的封锁列表永远落后于能在免费托管平台上数分钟内重新部署的项目。
学校过滤器如何尝试捕获它以及它们的不足之处
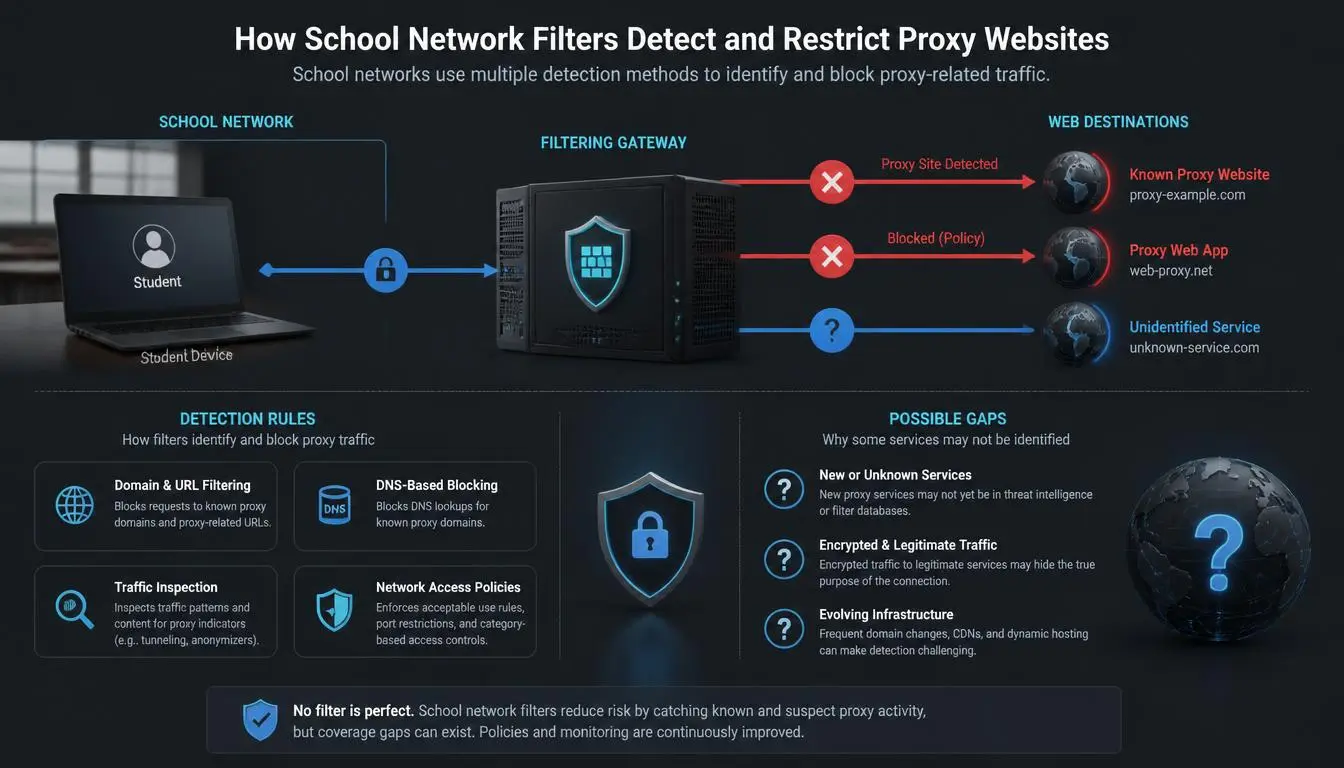
三种过滤方法主导着美国 K-12 网络,每种方法对此类代理工具都有不同的盲点:
分类和域名封锁列表 (传统方法)失效最快,因为新域名上的新 Interstellar 镜像根本还不在列表中。
设备端代理 (如 GoGuardian)在本地安装,可以更深入地检查活动,包括浏览器扩展和本地运行的进程,但它们作为代理运行,这意味着任何纯粹在渲染页面内运行的内容(如隐藏的标签页)仅通过 URL 更难标记。
基于 DNS 的过滤 (如某些 Securly 部署)在 Chromebook 和 iPad 上轻量且省电,但无法检查加密的页面内容;它可以看到设备访问了托管提供商的 IP,但看不到渲染的页面是伪装的游戏代理。
较新的过滤产品已开始转向内容模式和画布渲染检测,以捕获 URL 封锁遗漏的内容,检查页面的实际渲染方式而不仅仅是提供服务的域名,并标记围绕诸如「interstellar unblocked games」本身等短语的搜索行为。这场军备竞赛仍在进行中,双方都不太可能有永久的赢家。
对管理员的实际意义: 分层部署 DNS 过滤、设备端代理和基于分类的封锁比任何单一方法都能弥补更多漏洞,正是因为 Interstellar 类工具的设计目的是一次击败一个检测层,而不是同时击败三个。
真正的风险不是代码,而是镜像
原始的 Interstellar 网站项目至少是一个已知量,可以检查的公开源代码。更大的危险在下游一层,在汇总镜像列表的聚合网站和「1000+ 个可用代理链接」页面中。
这些页面有充分的动机包含未经验证的第三方托管副本,面向学生的指南经常警告用户「始终仔细检查任何 interstellar 代理链接的安全性」并坚持使用官方来源,这一建议隐含地承认假冒和不安全版本普遍到需要警告的程度。
对于家长或 IT 团队来说,这才是可操作的风险,而不是工具本身:
凭证窃取。 克隆的代理页面可以呈现 Google、Discord 或学生已经信任的其他服务的虚假登录屏幕。
捆绑在「安装程序」或「解锁器」下载中的恶意软件,声称运行镜像需要这些程序。
未知的第三方广告网络 注入免费托管的代理部署中,其中一些提供恶意重定向。
无问责制。 由 Discord 社区维护的镜像可能会消失、易手或被入侵,而使用者不会收到任何通知。
使用 CyberYozh 代理基础设施发现新镜像站
核心检测问题在于可见性,而非封锁: 新的 Interstellar 镜像站对您的封锁列表来说是不可见的,直到有人报告它——通常是某位教师碰巧注意到学生的标签页,而此时距离该镜像站上线已经过去数天甚至数周。到那时,它已经在 Discord 和 TikTok 上流传了一段时间。
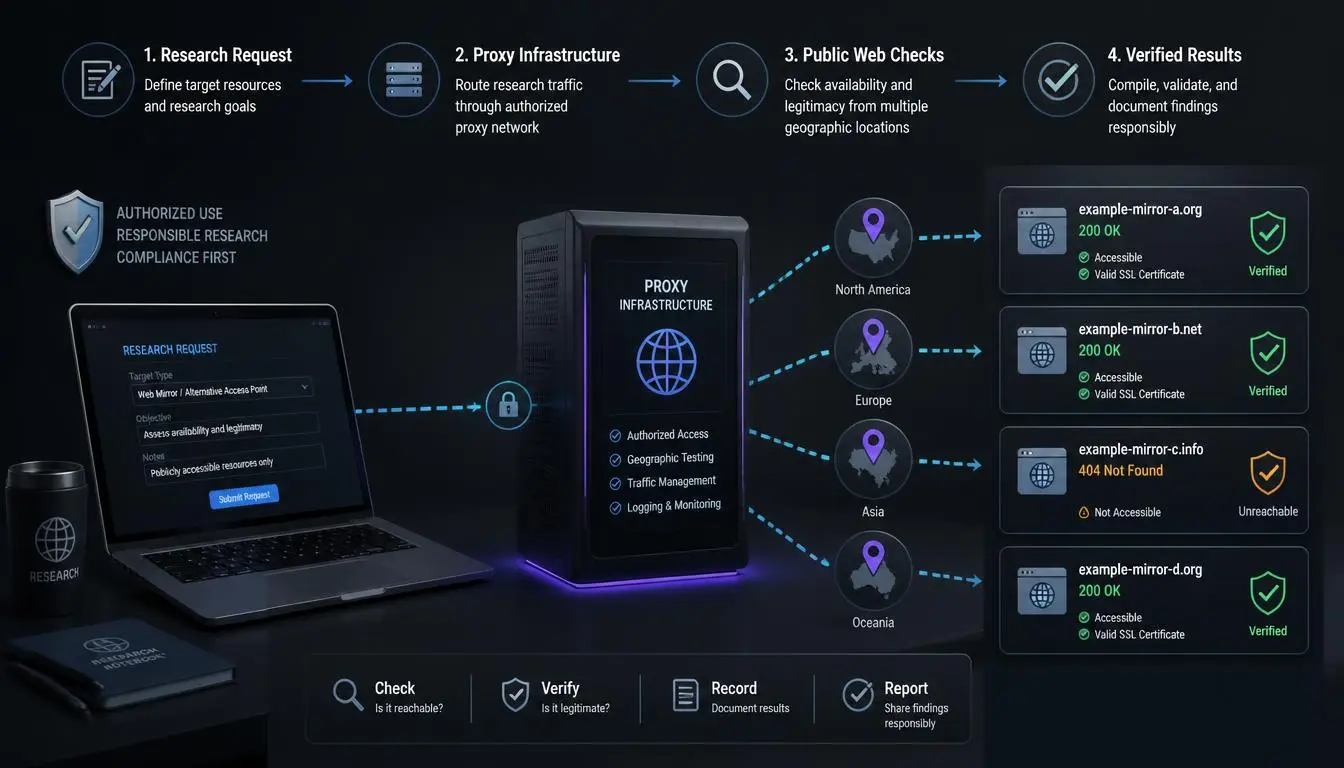
代理基础设施解决的是可见性差距,而非封锁本身: 它让安全团队能够按计划主动查找新部署,而不是被动等待他人告知。
为什么需要使用代理: 镜像聚合中心、Discord 邀请页面以及列出 Interstellar 分支的 GitHub 主题页面都是公开的,但从单一学校 IP 反复抓取这些页面正是会被限速或标记的自动化流量模式。轮换不同的 IP 以及不同的 IP 类型,可以解决两个独立的问题:
覆盖范围: 对 GitHub 主题页面和已知聚合域名进行定期爬取,检查新创建的分支和新部署的 Render/Heroku 实例,可以在镜像站上线后数小时内而非数周后发现它。
准确性: 从住宅或移动 IP 检查候选镜像站,能够显示学生的家庭网络或个人热点实际会看到的内容,这很重要,因为其中一些工具会根据访问 IP 看起来像数据中心还是消费者连接而表现不同或加载额外的游戏/代理内容。仅使用数据中心检查可能会低估实际提供给真实用户的内容。
这本质上与钓鱼 URL 监控或品牌滥用检测属于同一类工作,使用分布式、看起来真实的 IP 来查看目标站点实际向不同访问者类型展示的内容,按可重复的计划进行,针对您有合理理由监控的基础设施。
适用于此特定工作流程的相关基础设施,按当前已验证定价:
轮换住宅代理,2 美元/GB 起:按需付费,适合定期扫描聚合器和镜像列表页面,而无需从一个可追踪的 IP 反复访问它们。
美国 移动代理,1.70 美元/天起,流量不限:用于确认镜像站实际向真实移动运营商连接提供的内容,大多数个人热点绕过流量都类似于此。
有文档记录的 API (Swagger 参考),用于安排定期检查而非手动运行。
这些本身不会封锁任何内容;它们为封锁列表或警报提供信息,然后由学校现有的过滤平台采取行动。值得再次明确边界:这是出于威胁情报目的监控公共镜像列表页面,而非访问或与任何学校的托管设备或学生账户交互。
学校和家长可以做什么
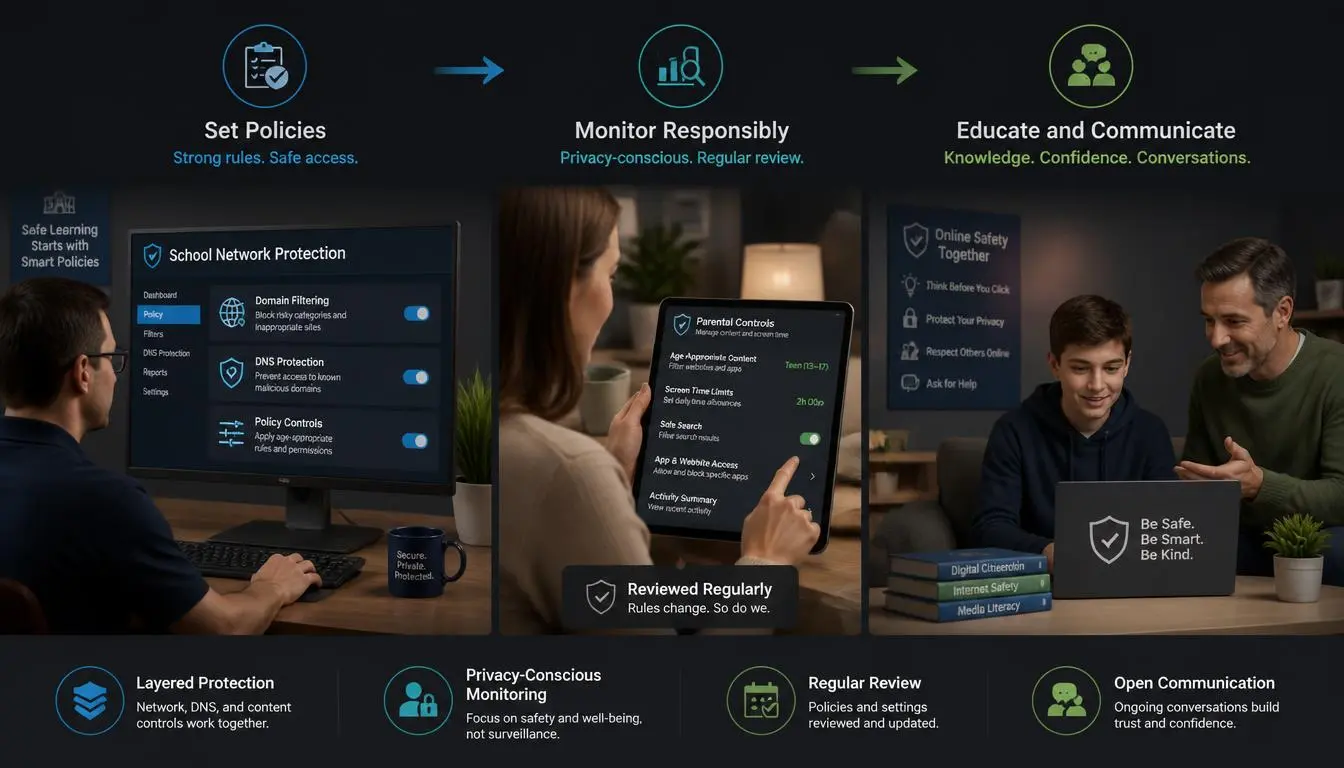
对于管理员来说,这与其说是赢得一场永久的技术战斗,不如说是减少暴露并进行正确的对话:
分层使用过滤方法,而非依赖单一方法。 仅依靠域名封锁必然会滞后;将其与设备端代理和 DNS 过滤配合使用,可以弥补任何单一方法留下的缺口。
将"解锁游戏"和"代理"视为搜索词信号,而不仅仅是目标 URL;目前一些过滤产品会标记搜索模式本身,而不是等待新域名出现在封锁列表上。
向学生解释过滤存在的原因。 在 美国,CIPA 将学校内容过滤与 E-Rate 互联网资金挂钩,并要求监控未成年人的在线活动;这是与学生安全相关的合规义务,而非任意的不便,这种背景比技术封锁更能改变与青少年的对话。
专门警告镜像站点的风险,与底层工具本身区分开来。凭据窃取风险是真实存在的,而这恰恰是学生最不可能考虑到的部分。
使用学校的正式覆盖流程。 每个合法的过滤平台都有一套机制,允许教师将被过度拦截的特定教育资源加入白名单;当过滤器出错时,这才是经过批准的路径,而不是使用代理。
常见错误
仅拦截当前已知的域名。 忽略了代码库可以在几分钟内重新部署的事实。
假设仅靠 GoGuardian 或 Securly 就足够了。 两者各有记录在案的盲点,可以相互部分弥补。
在惩罚时不解释"为什么"。 CIPA 驱动的过滤有其真实的理由;说明这一点会改变对话的性质。
将每个 Interstellar 镜像都视为同样安全。 原始代码库与随机的非官方克隆版本的信任级别并不相同。
忽视搜索词信号。 仅拦截目标站点而不标记导向它们的搜索模式,会错失整整一层检测机制。
结论
Interstellar 并不是一个神秘或模糊的产品;它是一个文档完善、公开构建、用途单一的工具,理解这一用途有助于负责网络或学生安全的人员履行职责。
现实的目标不是消除每一个镜像;而是分层部署检测机制,使任何单一漏洞都不会成为整体的破口,并就过滤存在的原因进行坦诚的对话。