Interstellar Proxy 2026: Hướng Dẫn Đầy Đủ về Cài Đặt, Công Cụ & Khắc Phục Sự Cố
Trả lời nhanh: Interstellar proxy là một web proxy mã nguồn mở được xây dựng để vượt qua bộ lọc nội dung của trường học. Nó không mơ hồ hay đa mục đích; tài liệu chính thức của nó liệt kê tính năng About: Blank cloaking, tab cloaking và thư viện game tích hợp sẵn là những tính năng nổi bật, và hub chính thức mô tả nó là "một hub game không bị chặn do học sinh tạo ra, dành cho học sinh".
Đối với quản trị viên IT, câu hỏi thực tế không phải là cách sử dụng nó; mà là cách nhận diện nó và giảm tần suất học sinh triển khai thành công các bản sao mới.
TL;DR
Interstellar là một web proxy Node.js, được duy trì qua hàng chục fork trên GitHub, có mục đích cốt lõi là vượt qua các bộ lọc như GoGuardian, Securly, Lightspeed và Linewize.
Cloaking chính là sản phẩm. About: Blank cloaking ẩn URL thực trên thanh địa chỉ; tab cloaking ngụy trang tab thành Google Classroom hoặc ứng dụng được phê duyệt tương tự.
Vì nó là mã nguồn mở và miễn phí để triển khai lại trên Render, Heroku, Codespaces hoặc máy chủ cá nhân, việc chặn một URL hiếm khi ngăn được nó lâu dài; các mirror mới xuất hiện liên tục.
Interstellar là một thành viên trong họ lớn hơn (các proxy dòng dõi Titanium Network, Doge Unblocker, Utopia, Holy Unblocker); chúng chia sẻ cùng kiến trúc và các biện pháp đối phó tương tự có hiệu quả với hầu hết chúng.
Các trường học Mỹ lọc nội dung một phần vì CIPA yêu cầu điều đó như một điều kiện của nguồn tài trợ E-Rate; việc lọc không phải là tùy tiện; đó là yêu cầu tuân thủ tài trợ gắn liền với an toàn học sinh.
Rủi ro lớn hơn không phải là dự án gốc; mà là các trang mirror không chính thức được xếp chồng lên trên nó, một số trong đó tồn tại hoàn toàn để thu thập thông tin đăng nhập từ học sinh không kiểm tra tên miền.
Interstellar proxy là gì
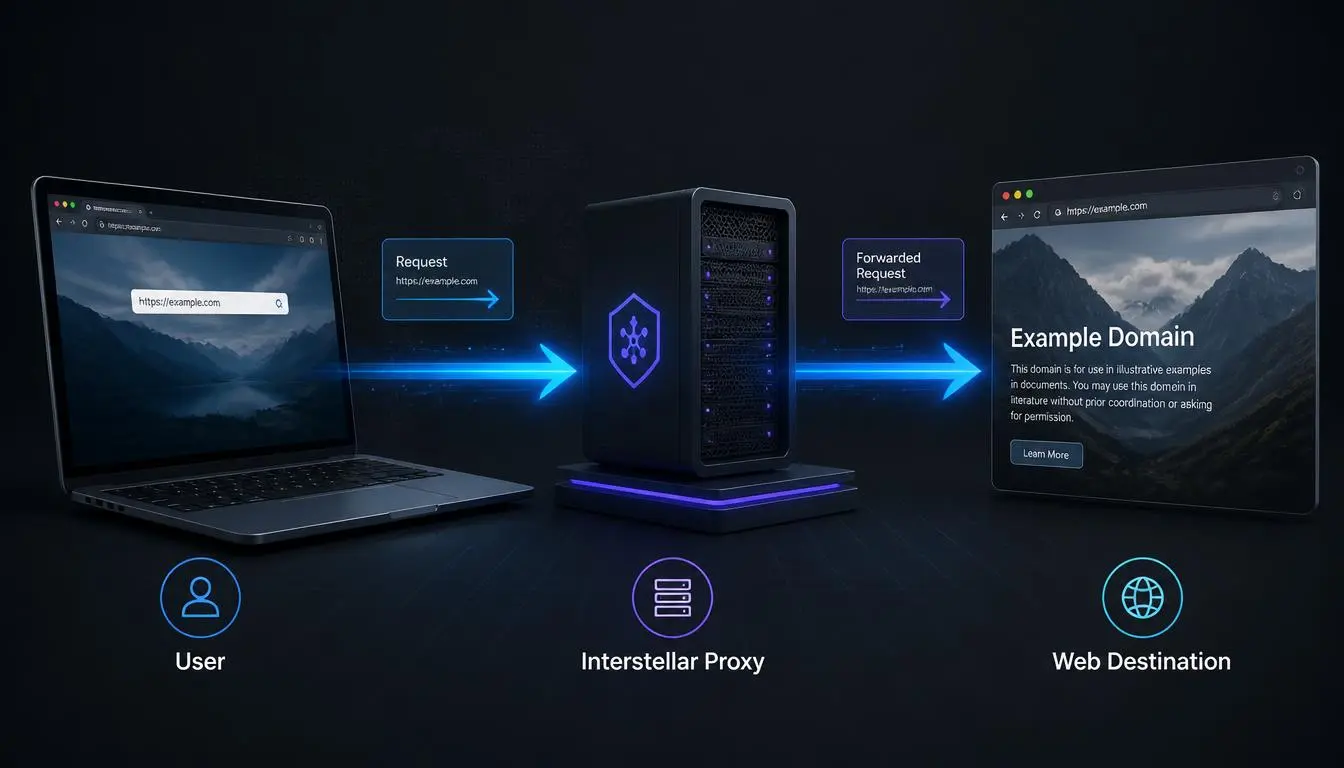
Interstellar là một JavaScript web proxy, về mặt kỹ thuật là một ứng dụng reverse-proxy được xây dựng trên Node.js, phân phối dưới dạng mã nguồn mở trên GitHub. Repository chính thức (và nhiều fork của nó, vì bất kỳ ai cũng có thể sao chép tự do) cho biết nó đã phục vụ hơn 8 triệu người dùng kể từ năm 2023.
Không giống như công cụ proxy đa năng, danh sách tính năng được ghi chép của nó nhắm đến một trường hợp sử dụng cụ thể:
Tính năng | Chức năng |
About: Blank cloaking | Làm cho thanh địa chỉ trình duyệt hiển thị "about: blank" thay vì URL thực của proxy |
Tab cloaking | Thay đổi tiêu đề và favicon của tab để bắt chước một trang web được phê duyệt, thường là Google Classroom |
Thư viện game/app tích hợp | Tích hợp emulator và game embed trực tiếp vào proxy |
Bảo vệ bằng mật khẩu | Cho phép người triển khai khóa instance của họ để chỉ những người có mật khẩu mới có thể sử dụng |
Hỗ trợ Now.gg / GeForce NOW | Định tuyến lưu lượng cloud-gaming qua cùng một tunnel |
Không có gì trong số đó là ngẫu nhiên. Một proxy được thiết kế cho mục đích bảo mật hợp pháp hoặc kiểm tra địa lý không có lý do gì để ngụy trang thành một ứng dụng khác trên thanh tab. Cloaking tồn tại để đánh bại việc kiểm tra trực quan của giáo viên hoặc quản trị viên liếc nhìn màn hình, đó là mục đích được nêu rõ của nó, không phải là suy luận.
Tại sao «Interstellar Proxy» không phải là một trang web duy nhất
Không có một trang web Interstellar chính thức duy nhất: Bởi vì dự án này là mã nguồn mở với cấu trúc cho phép tự do, hàng chục người độc lập đã fork cùng một codebase về tài khoản GitHub của riêng họ và triển khai các bản sao của riêng mình dưới những tên như unblock67/interstellar-proxy, hi9778/Interstellar, và UseInterstellarNetwork/Interstellar, tất cả đều chạy mã gần như giống hệt nhau, tất cả đều là cùng một công cụ về mặt chức năng.
Một trung tâm cộng đồng (được lưu trữ, đáng chú ý là trên Google Sites, vốn thường là một tên miền giáo dục được phê duyệt) tổng hợp các liên kết đến bất kỳ mirror nào đang hoạt động, vì các triển khai riêng lẻ bị chặn và thay thế liên tục. Các nền tảng mạng xã hội như TikTok làm trầm trọng thêm điều này bằng cách liên tục tái phát tán nội dung «liên kết Interstellar mới hoạt động» bất cứ khi nào một mirror bị ngừng hoạt động.
Điều này quan trọng đối với chiến lược lọc: bạn không chặn một tên miền; bạn đang chặn một codebase. Các danh sách chặn dựa trên tên miền sẽ luôn chậm hơn một dự án có thể triển khai lại trong vài phút trên hosting miễn phí.
Cách bộ lọc của trường học cố gắng phát hiện nó và những điểm yếu
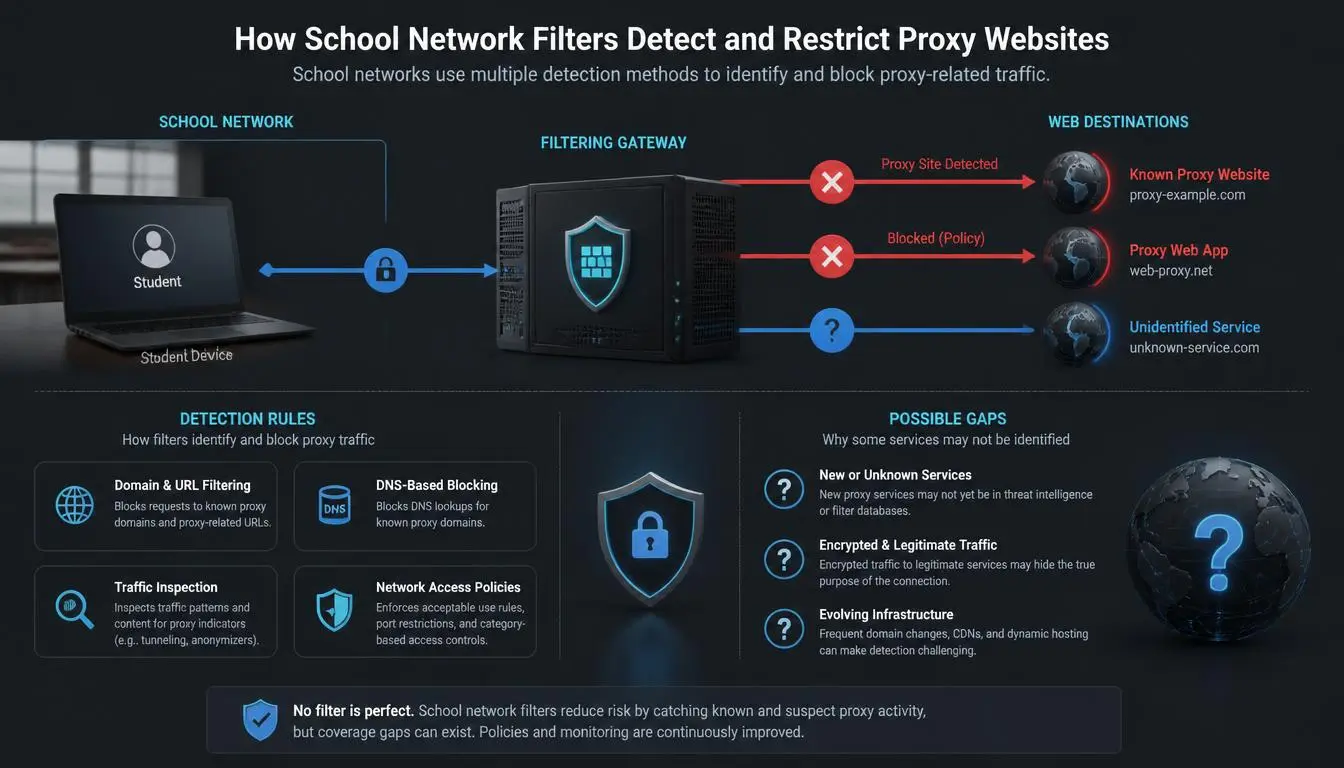
Ba phương pháp lọc chiếm ưu thế trong các mạng K-12 của Hoa Kỳ, và mỗi phương pháp đều có một điểm mù khác nhau đối với các công cụ proxy như thế này:
Danh sách chặn theo danh mục và tên miền (phương pháp truyền thống) thất bại nhanh nhất, bởi vì một mirror Interstellar mới trên một tên miền mới đơn giản là chưa có trong danh sách.
Agent trên thiết bị như GoGuardian cài đặt cục bộ và có thể kiểm tra hoạt động sâu hơn, bao gồm các tiện ích mở rộng trình duyệt và các tiến trình đang chạy cục bộ, nhưng chúng chạy như một agent, điều này có nghĩa là bất cứ thứ gì hoạt động hoàn toàn bên trong trang được render (như một tab được ngụy trang) khó có thể được đánh dấu chỉ bằng URL.
Lọc dựa trên DNS như một số triển khai Securly thì nhẹ và thân thiện với pin trên Chromebook và iPad, nhưng không thể kiểm tra nội dung trang được mã hóa; nó có thể thấy rằng một thiết bị đã truy cập IP của nhà cung cấp hosting, chứ không phải trang được render là một game proxy ngụy trang.
Các sản phẩm lọc mới hơn đã bắt đầu chuyển sang phát hiện mẫu nội dung và canvas-rendering để bắt những gì mà chặn URL bỏ sót, kiểm tra cách một trang thực sự render thay vì chỉ tên miền nào phục vụ nó, và đánh dấu hành vi tìm kiếm xung quanh các cụm từ như «interstellar unblocked games». Cuộc chạy đua vũ trang đó đang diễn ra và không có khả năng có người chiến thắng vĩnh viễn ở bất kỳ bên nào.
Hàm ý thực tế đối với quản trị viên: kết hợp lọc DNS, agent trên thiết bị và chặn dựa trên danh mục đóng nhiều khoảng trống hơn bất kỳ phương pháp đơn lẻ nào, chính xác là vì các công cụ cấp Interstellar được xây dựng để đánh bại một lớp phát hiện tại một thời điểm, chứ không phải ba lớp cùng lúc.
Rủi ro thực sự không phải là mã nguồn; mà là các mirror
Dự án trang web Interstellar gốc, ở mức tối thiểu, là một đại lượng đã biết, mã nguồn công khai có thể được kiểm tra. Mối nguy hiểm lớn hơn nằm ở một lớp phía sau, trong các trang web tổng hợp và các trang «1000+ liên kết proxy hoạt động» biên soạn danh sách mirror.
Các trang này có mọi động cơ để bao gồm các bản sao chưa được xác minh, được lưu trữ bởi bên thứ ba, và các hướng dẫn hướng đến học sinh thường xuyên cảnh báo người dùng «luôn kiểm tra kỹ tính an toàn của bất kỳ liên kết interstellar proxy nào» và tuân thủ các nguồn chính thức, lời khuyên ngầm thừa nhận rằng các phiên bản giả mạo và không an toàn phổ biến đủ để cần một cảnh báo.
Đối với phụ huynh hoặc nhóm IT, đó là rủi ro có thể hành động, hơn cả bản thân công cụ:
Thu thập thông tin đăng nhập. Một trang proxy nhân bản có thể hiển thị màn hình đăng nhập giả mạo cho Google, Discord hoặc dịch vụ khác mà học sinh đã tin tưởng.
Phần mềm độc hại được gắn vào các bản tải xuống «trình cài đặt» hoặc «unlocker» mà tuyên bố là cần thiết để chạy một mirror.
Mạng quảng cáo của bên thứ ba không rõ nguồn gốc được chèn vào các triển khai proxy lưu trữ miễn phí, một số trong đó phục vụ các chuyển hướng độc hại.
Không có trách nhiệm giải trình. Một mirror được duy trì bởi cộng đồng Discord có thể biến mất, đổi chủ hoặc bị xâm phạm mà không có thông báo cho những người đang sử dụng nó.
Sử dụng hạ tầng proxy CyberYozh để tìm mirror mới
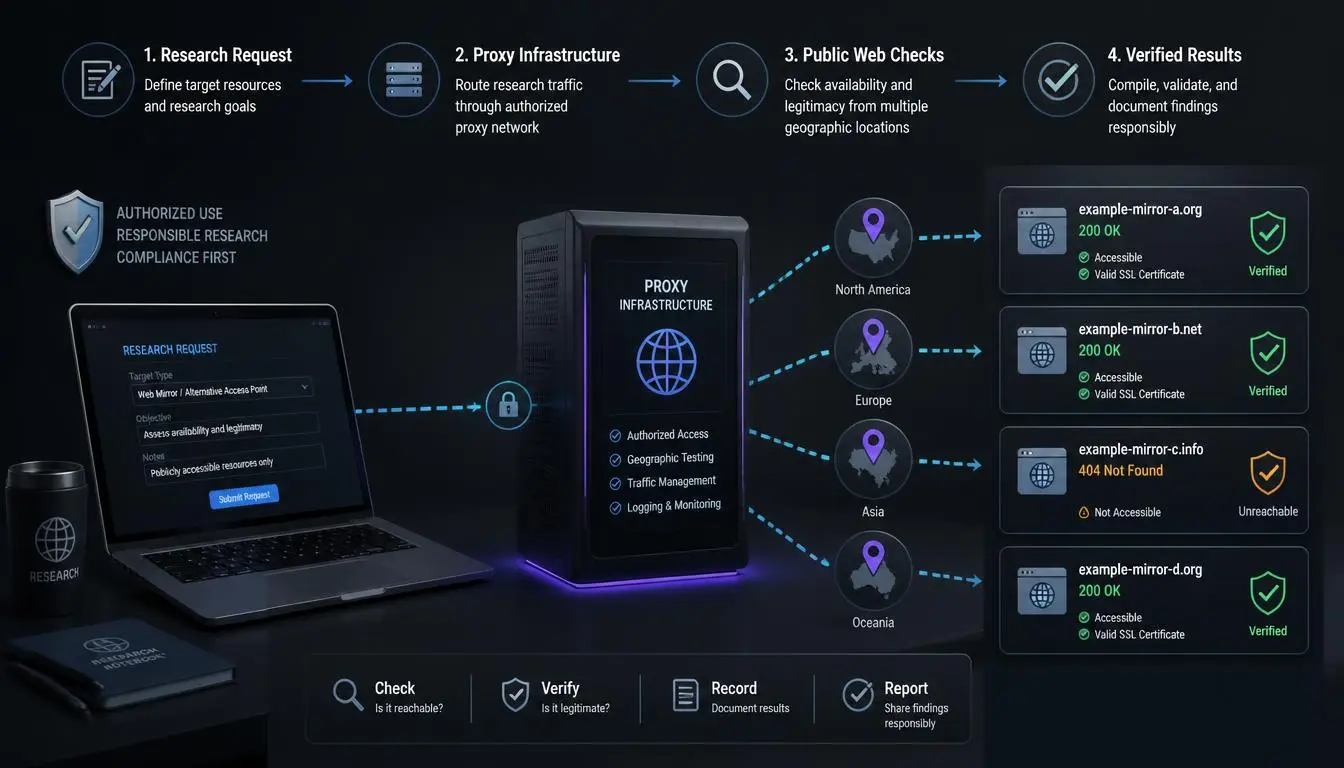
Vấn đề phát hiện cốt lõi là khả năng hiển thị, không phải chặn: Một mirror Interstellar mới sẽ vô hình với danh sách chặn của bạn cho đến khi có ai đó báo cáo, thường là một giáo viên tình cờ nhận thấy tab của học sinh, vài ngày hoặc vài tuần sau khi nó ra mắt. Lúc đó, nó đã được lan truyền trên Discord và TikTok một thời gian rồi.
Hạ tầng proxy giải quyết khoảng trống về khả năng hiển thị, không phải bản thân việc chặn: nó cho phép đội ngũ bảo mật tìm kiếm các triển khai mới theo lịch trình, thay vì chờ được thông báo về chúng.
Tại sao điều này cần proxy: Các hub tổng hợp mirror, trang mời Discord và các trang chủ đề GitHub liệt kê các fork của Interstellar đều công khai, nhưng việc quét chúng liên tục từ một IP trường học duy nhất chính xác là loại mẫu lưu lượng tự động bị giới hạn tốc độ hoặc gắn cờ. Luân chuyển qua các IP khác nhau và các loạiIP khác nhau, giải quyết hai vấn đề riêng biệt:
Phạm vi phủ sóng: Một lần quét theo lịch trình trên các trang chủ đề GitHub và các domain tổng hợp đã biết, kiểm tra các fork mới được tạo và các instance Render/Heroku mới được triển khai, có thể phát hiện một mirror trong vòng vài giờ sau khi nó ra mắt thay vì vài tuần.
Độ chính xác: Kiểm tra một mirror ứng viên từ IP dân cư hoặc di động cho thấy những gì mạng gia đình của học sinh hoặc hotspot cá nhân thực sự sẽ thấy, điều này quan trọng vì một số công cụ này hoạt động khác nhau hoặc tải thêm nội dung game/proxy, tùy thuộc vào việc IP truy cập trông giống như một datacenter hay một kết nối người tiêu dùng. Kiểm tra chỉ từ datacenter có thể đếm thiếu những gì thực sự được phục vụ cho người dùng thực.
Về cơ bản, đây là cùng loại công việc như giám sát URL lừa đảo hoặc phát hiện lạm dụng thương hiệu, sử dụng các IP phân tán, trông giống thực để xem một trang web mục tiêu thực sự trình bày gì cho các loại khách truy cập khác nhau, theo lịch trình có thể lặp lại, đối với hạ tầng mà bạn có lý do chính đáng để giám sát.
Hạ tầng phù hợp cho quy trình công việc cụ thể này, theo giá đã xác minh hiện tại:
Proxy dân cư luân chuyển, từ $2/GB: trả theo mức sử dụng, phù hợp để quét định kỳ các trang tổng hợp và danh sách mirror mà không liên tục truy cập chúng từ một IP có thể truy vết.
Hoa Kỳ proxy di động, từ $1.70/ngày với lưu lượng không giới hạn: để xác nhận những gì một mirror thực sự phục vụ cho kết nối nhà mạng di động thực, điều mà hầu hết lưu lượng vượt qua hotspot cá nhân giống.
Một API được tài liệu hóa (tham chiếu Swagger) để lên lịch kiểm tra định kỳ thay vì chạy thủ công.
Không có gì trong số này tự chặn bất cứ thứ gì; nó cung cấp cho danh sách chặn hoặc cảnh báo, sau đó nền tảng lọc hiện có của trường sẽ hành động. Và đáng để nói rõ ràng về ranh giới một lần nữa: đây là giám sát các trang liệt kê mirror công khai cho mục đích tình báo mối đe dọa, không phải truy cập hoặc tương tác với bất kỳ thiết bị được quản lý hoặc tài khoản học sinh nào của trường.
Trường học và phụ huynh có thể làm gì
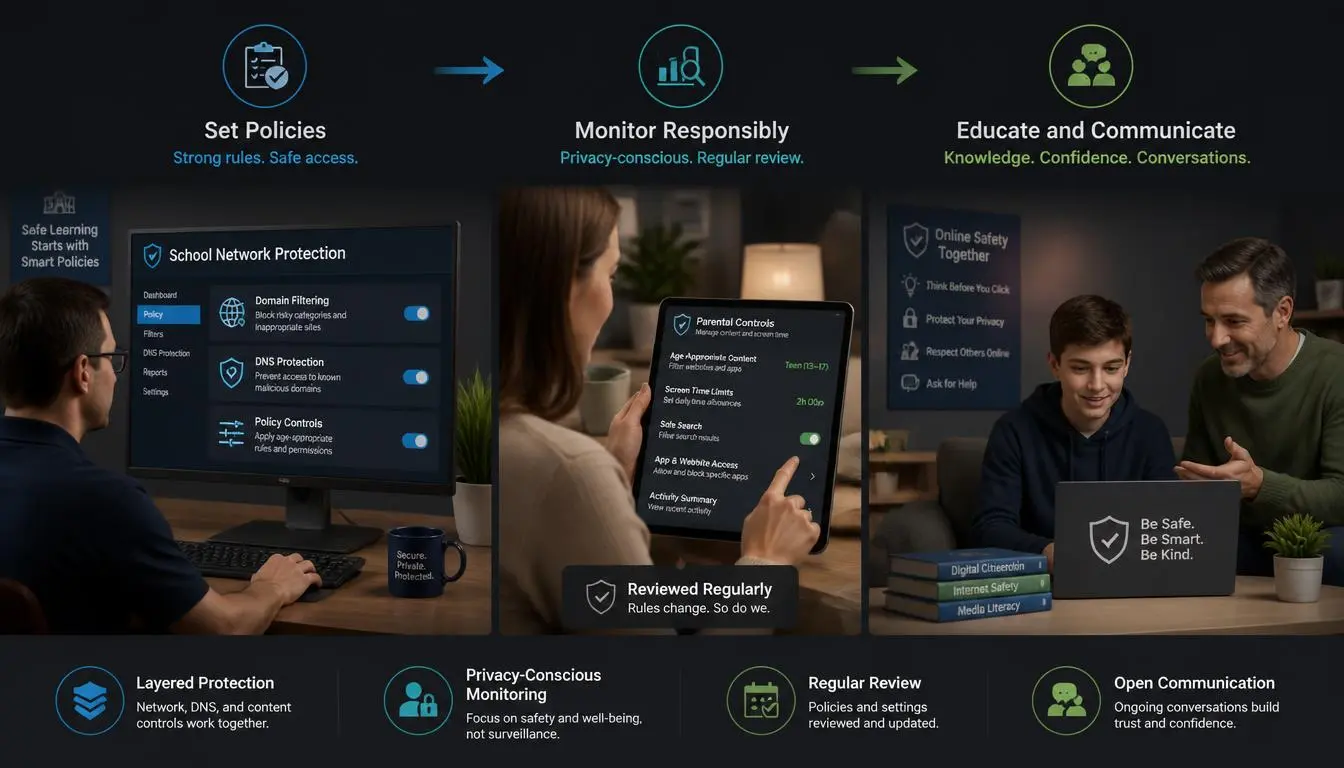
Đối với quản trị viên, đây ít về việc giành chiến thắng trong một cuộc chiến kỹ thuật vĩnh viễn và nhiều hơn về việc giảm thiểu rủi ro và có cuộc trò chuyện đúng đắn:
Xếp lớp các phương pháp lọc thay vì dựa vào một phương pháp. Chặn domain đơn thuần chắc chắn sẽ bị chậm; kết hợp nó với agent trên thiết bị và lọc DNS sẽ đóng khoảng trống mà bất kỳ phương pháp đơn lẻ nào để lại.
Coi "unblocked games" và "proxy" là tín hiệu từ khóa tìm kiếm, không chỉ là URL đích; một số sản phẩm lọc hiện tại gắn cờ chính mẫu tìm kiếm thay vì chờ một domain mới xuất hiện trên danh sách chặn.
Nói chuyện với học sinh về lý do tồn tại của việc lọc. Tại Hoa Kỳ, CIPA gắn việc lọc nội dung trường học với nguồn tài trợ internet E-Rate và yêu cầu giám sát hoạt động trực tuyến của trẻ vị thành niên; đây là nghĩa vụ tuân thủ gắn với an toàn học sinh, không phải sự bất tiện tùy tiện, và bối cảnh đó thay đổi cuộc trò chuyện với một thiếu niên nhiều hơn một lệnh chặn kỹ thuật.
Cảnh báo cụ thể về các trang web mirror, tách biệt khỏi công cụ gốc. Rủi ro đánh cắp thông tin đăng nhập là có thật, và đây là phần mà học sinh ít có khả năng nghĩ đến nhất.
Sử dụng quy trình ghi đè chính thức của trường. Mọi nền tảng lọc hợp pháp đều có cơ chế để giáo viên đưa một tài nguyên giáo dục cụ thể bị chặn nhầm vào danh sách trắng; đó là con đường được phê duyệt khi bộ lọc hoạt động sai, chứ không phải proxy.
Những sai lầm phổ biến
Chỉ chặn domain hiện tại đã biết. Bỏ qua thực tế là codebase có thể triển khai lại trong vài phút.
Cho rằng chỉ GoGuardian hoặc Securly là đủ. Mỗi công cụ đều có điểm mù được ghi nhận mà công cụ kia có thể bù đắp một phần.
Trừng phạt mà không giải thích "tại sao". Việc lọc theo CIPA có lý do thực sự; nêu rõ điều đó sẽ thay đổi cuộc trò chuyện.
Coi mọi mirror của Interstellar đều an toàn như nhau. Codebase gốc và một bản sao không chính thức ngẫu nhiên không có cùng mức độ tin cậy.
Bỏ qua tín hiệu từ cụm từ tìm kiếm. Chặn đích đến mà không đánh dấu mẫu tìm kiếm dẫn đến chúng sẽ bỏ lỡ cả một lớp phát hiện.
Kết luận
Interstellar không phải là một sản phẩm bí ẩn hay mơ hồ; đây là một công cụ được xây dựng công khai, có tài liệu đầy đủ cho một mục đích duy nhất, và việc hiểu rõ mục đích đó sẽ giúp những người chịu trách nhiệm về mạng lưới hoặc sự an toàn của học sinh.
Mục tiêu thực tế không phải là loại bỏ mọi mirror; mà là xếp lớp phát hiện để không có lỗ hổng đơn lẻ nào trở thành toàn bộ lỗ hổng, và có một cuộc trò chuyện trung thực về lý do tại sao việc lọc tồn tại ngay từ đầu.