Cloud proxy: Apa itu, cara kerjanya, dan kapan menggunakannya di tahun 2026
Cloud proxy: Apa itu, cara kerjanya, dan kapan menggunakannya di 2026
Jika seseorang mengatakan mereka menggunakan cloud proxy, Anda masih tidak tahu jenis IP apa yang mereka gunakan. Itulah bagian yang membingungkan dari istilah ini.
Cloud proxy adalah infrastruktur proxy yang dihosting dan dikelola secara remote daripada di perangkat Anda sendiri atau server yang dikelola sendiri. Proxy server berada di antara aplikasi Anda dan tujuan, merutekan traffic outbound melalui alamat IP yang disediakan oleh jaringan proxy. Tergantung pada layanannya, exit IP tersebut bisa berupa datacenter, residential, ISP atau mobile.
TL;DR
Cloud proxy adalah infrastruktur proxy yang dikelola secara remote yang merutekan traffic Anda melalui IP lain sebelum mencapai tujuan.
"Cloud" menggambarkan bagaimana proxy dihosting dan dikelola, bukan jenis exit IP. Cloud proxy dapat menggunakan datacenter, static ISP, rotating residential atau mobile IP.
Menggunakan cloud proxy biasanya berarti memilih jenis IP dan lokasi yang tepat, menambahkan kredensial proxy ke browser, aplikasi atau script Anda, mengonfigurasi session, dan memeriksa IP yang terlihat sebelum memulai.
Koneksi static atau sticky cocok untuk workflow yang memerlukan identitas jaringan yang konsisten, sementara rotating proxy lebih masuk akal untuk request independen yang dapat menggunakan IP berbeda.
Membangun proxy di AWS, Google Cloud atau VPS lainnya memberi Anda kontrol atas server, tetapi IP publiknya masih milik infrastruktur hosting. Layanan terkelola menjadi lebih berguna ketika Anda memerlukan beberapa lokasi, kelas IP, session atau rotation.
Cloud proxy umumnya digunakan untuk web scraping yang diizinkan, pemantauan harga, verifikasi iklan, pengujian lokalisasi, workflow browser, automation, traffic API dan QA terdistribusi.
Sebelum memilih layanan cloud proxy, periksa jenis IP, penargetan lokasi, kontrol session, protokol, autentikasi, model harga, ketersediaan IP, opsi automation dan reliabilitas.
CyberYozh App menyediakan opsi proxy mobile LTE/5G terkelola, static ISP residential, rotating residential dan datacenter, memungkinkan exit network dan perilaku session disesuaikan dengan workload.
Kesimpulan cepat: Jangan membeli "cloud proxy" hanya berdasarkan namanya. Tanyakan jaringan apa yang sebenarnya dilalui traffic dan seberapa besar kontrol yang Anda miliki atas IP tersebut.
Apa yang sebenarnya dilakukan cloud proxy
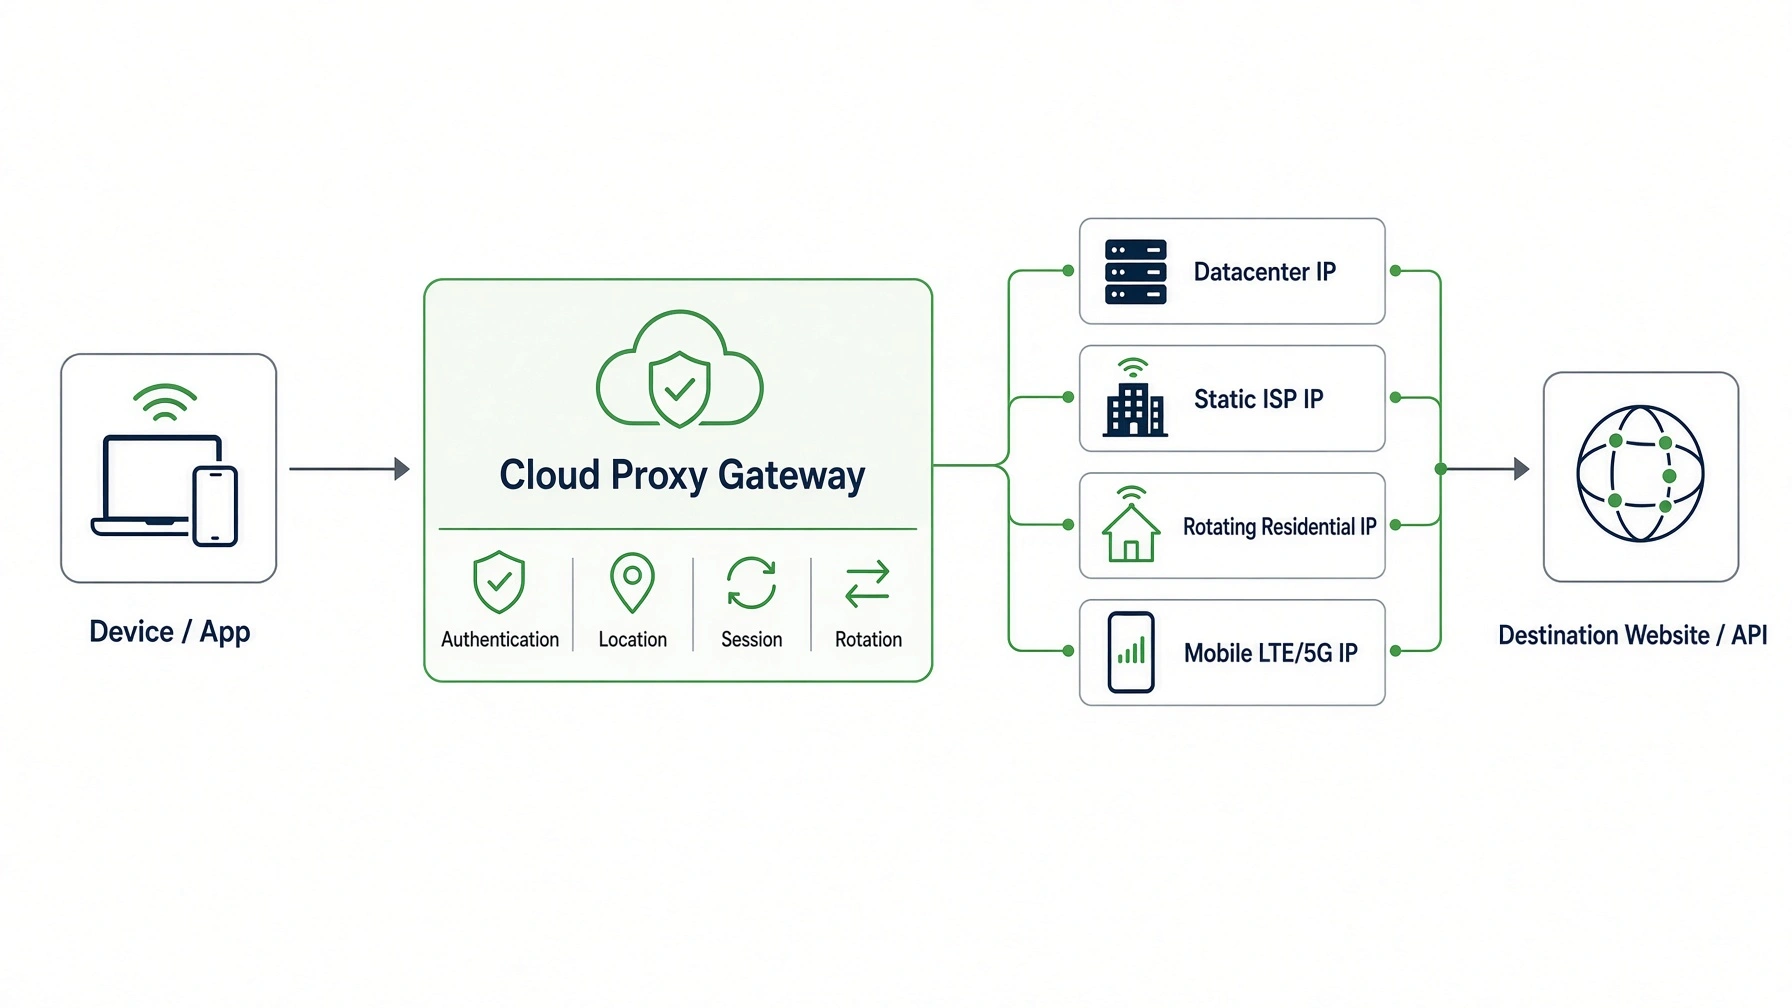
Proxy adalah perantara penerusan pesan yang dipilih oleh klien. RFC 9110 secara formal mendefinisikan peran tersebut dan memisahkan proxy dari gateway, yang merupakan kategori teknis yang lebih umum dikaitkan dengan reverse proxy.
Untuk koneksi forward biasa, jalurnya sederhana:
Perangkat atau aplikasi Anda → Cloud proxy → tujuan
Tujuan menerima request dari koneksi publik proxy daripada dari rute langsung yang biasanya digunakan perangkat Anda. Jika Anda menggunakan forward proxy, inilah sisi dari model proxy yang Anda pedulikan.
Bagian yang menarik terjadi di balik gateway tersebut. Cloud proxy terkelola dapat mengautentikasi Anda, membaca lokasi yang diminta atau aturan session, memilih alamat exit yang tersedia dan kemudian mengirim request tersebut.
Itulah mengapa satu gateway dapat mendukung workload yang sangat berbeda. Layanan yang sama dapat mempertahankan satu pengguna pada alamat ISP tetap sementara pengguna lain merotasi residential IP di antara request independen.
Tips Pro: Satu gateway tidak berarti satu IP
Dengan infrastruktur proxy terkelola, hostname yang Anda hubungkan dapat tetap sama sementara egress IP yang sebenarnya berubah sesuai dengan lokasi, session dan aturan rotation.
Dua makna cloud proxy
Sebagian besar kebingungan seputar cloud proxy berasal dari dua produk berbeda yang berbagi nama yang sama. Keduanya melibatkan infrastruktur proxy di cloud, tetapi alasan Anda membelinya sama sekali berbeda.
Enterprise cloud security proxy
Enterprise cloud proxy biasanya merupakan bagian dari security stack. Traffic web karyawan atau aplikasi dikirim melalui layanan terpusat sehingga organisasi dapat menerapkan autentikasi, aturan akses dan kebijakan keamanan sebelum mengizinkan traffic berlanjut.
Ini cocok secara alami dengan arsitektur cloud-native dan zero-trust. NIST SP 800-207A membahas API gateway, sidecar proxy dan komponen penegakan kebijakan lainnya yang dapat bekerja di lingkungan cloud dan on-premises.
Jika masalah Anda adalah mengontrol karyawan atau layanan internal mana yang dapat mengakses sesuatu, ini mungkin jenis cloud proxy yang Anda maksud.
Managed outbound cloud proxy
Makna kedua lebih relevan ketika Anda memerlukan kontrol atas di mana request Anda sendiri meninggalkan internet. Di sini, Anda terhubung ke penyedia proxy dan memilih jenis egress yang masuk akal untuk tugas tersebut.
Itu mungkin berarti satu alamat ISP yang stabil untuk session akun, pool residential yang lebih luas untuk riset publik atau rute carrier mobile untuk pengujian jaringan mobile. Proxy masih dikelola di cloud, tetapi IP akhir tidak harus milik cloud host.
Cloud proxy bukan berarti datacenter proxy
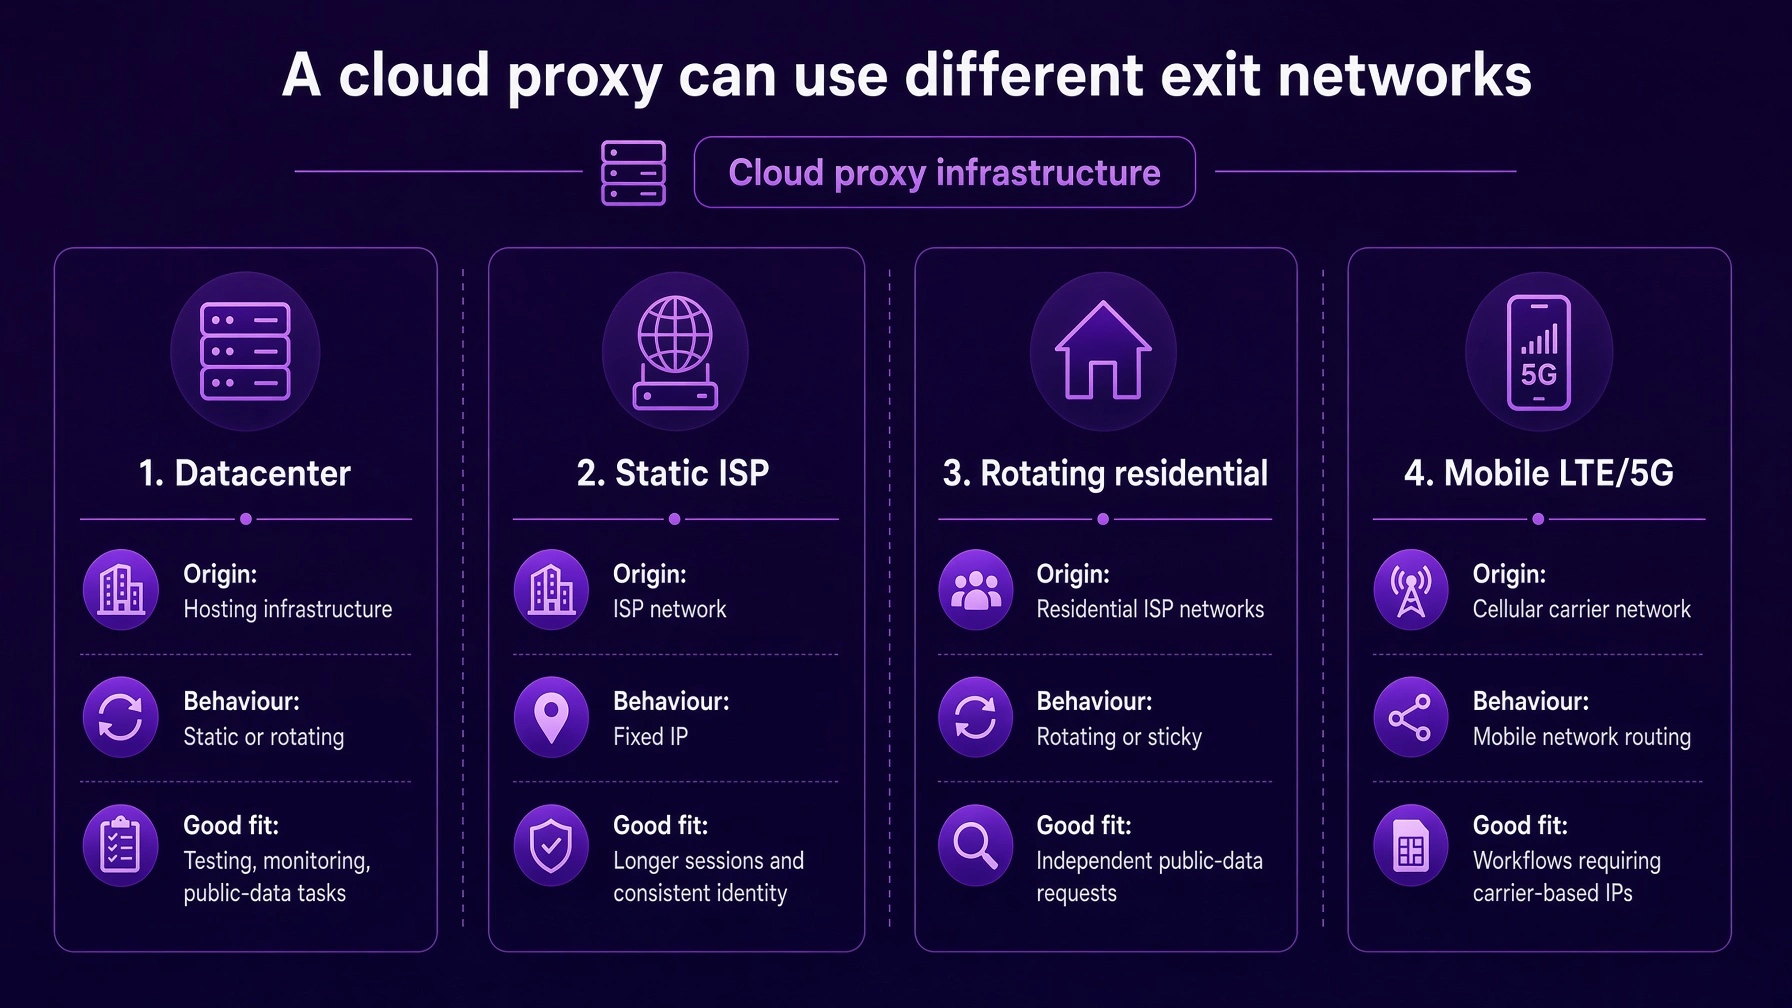
Perbedaan ini terdengar kecil, tetapi mengubah cara Anda membeli infrastruktur proxy. Penyedia cloud dapat mengelola gateway sementara IP exit yang sebenarnya berasal dari jaringan yang sama sekali berbeda.
Datacenter proxy menggunakan IP yang terkait dengan infrastruktur hosting. Ini biasanya merupakan pilihan yang masuk akal untuk pengujian, pemantauan, dan pekerjaan data publik di mana koneksi ISP konsumen atau carrier tidak diperlukan.
Residential proxy menggunakan alamat yang terkait dengan penyedia layanan internet. Koneksi residential statis sangat berguna ketika Anda ingin IP tetap di tempatnya alih-alih berubah di antara request.
Kemudian ada rotating residential proxy, yang memberi Anda akses ke pool yang lebih luas dan memungkinkan Anda memutuskan bagaimana session berperilaku. Ini biasanya lebih cocok untuk workload data publik yang diizinkan daripada untuk session login yang mengharapkan IP yang sama tetap di tempatnya.
Terakhir, mobile proxy merutekan melalui infrastruktur carrier seluler. Ini masuk akal ketika jenis jaringan tersebut benar-benar merupakan bagian dari persyaratan, bukan hanya karena mobile terdengar lebih canggih.
Pro-tip: Beli exit network, bukan buzzword
Jika tugas Anda memerlukan satu alamat ISP tetap, belilah itu. Jika memerlukan rotating residential pool, belilah itu. "Cloud" seharusnya menggambarkan model pengiriman, bukan membuat keputusan untuk Anda.
Cara menggunakan cloud proxy
Menggunakan cloud proxy biasanya lebih sedikit tentang menyiapkan infrastruktur dan lebih banyak tentang memilih koneksi yang tepat. Penyedia mengelola jaringan di belakang layar, sementara Anda mengonfigurasi browser, aplikasi, atau script Anda untuk mengirim traffic melalui endpoint proxy.
Mulailah dengan memilih jenis IP dan lokasi yang benar-benar dibutuhkan tugas Anda. Itu bisa berupa datacenter IP untuk pengujian langsung, alamat ISP statis untuk session yang lebih lama, rotating residential pool untuk request independen, atau koneksi mobile ketika routing carrier penting.
Setelah proxy dibuat, penyedia memberi Anda detail koneksi, biasanya hostname atau alamat IP, port, dan kredensial autentikasi. Tambahkan ini ke pengaturan proxy di browser, aplikasi, automation tool, atau kode Anda. Tergantung pada layanan, autentikasi dapat menggunakan username dan password atau IP whitelist.
Selanjutnya, konfigurasikan bagaimana session harus berperilaku. Jika kontinuitas penting, pertahankan IP yang sama untuk periode yang diperlukan. Jika request independen, Anda dapat menggunakan rotation sebagai gantinya. Lokasi, durasi session, dan aturan rotation dapat dikontrol melalui kredensial, dashboard, atau API tergantung pada penyedia.
Terakhir, periksa IP yang terlihat dan lokasi sebelum memulai workload yang sebenarnya. Koneksi yang berhasil tidak selalu berarti rute, negara, atau jenis IP adalah yang Anda maksudkan untuk digunakan.
Cloud proxy statis atau rotating
Ini biasanya merupakan keputusan berikutnya setelah Anda mengetahui kelas IP mana yang Anda butuhkan. Haruskah IP tetap sama, atau haruskah layanan menetapkan alamat yang berbeda dari waktu ke waktu?
Koneksi statis lebih mudah dipahami ketika session memiliki kontinuitas. Jika browser login ke akun bisnis yang diotorisasi selama satu jam, mungkin tidak ada alasan berguna bagi lokasi jaringannya untuk berubah di tengah pekerjaan tersebut.
Rotation lebih baik ketika request independen. Riset pasar publik, pemantauan, pengumpulan harga, dan workflow serupa dapat memperoleh manfaat dari mendistribusikan request di seluruh pool yang terkontrol karena satu request tidak harus mewarisi identitas jaringan request sebelumnya.
Kesalahannya adalah memperlakukan rotation seperti pengaturan kualitas. Rotation yang lebih cepat tidak secara otomatis lebih aman atau lebih baik, dan sticky session dapat menjadi konfigurasi yang lebih tepat ketika kontinuitas penting.
Jika tugas Anda memerlukan... | Biasanya pilih |
Satu IP konsisten untuk sesi yang sedang login | Static atau sticky |
Sesi browser atau aplikasi yang lebih lama | Static atau sticky |
Permintaan berulang yang memerlukan identitas jaringan yang sama | Static atau sticky |
Permintaan data publik yang independen | Rotating |
Permintaan yang didistribusikan di pool IP yang lebih besar | Rotating |
Kontrol atas kapan tepatnya IP berubah | Sticky sessions atau controlled rotation |
Butuh pool rotating daripada satu IP tetap?
CyberYozh rotating residential proxies mendukung perilaku sesi rotating dan sticky, sehingga Anda dapat menyesuaikan koneksi dengan beban kerja alih-alih melakukan rotasi secara default.
Cloud proxy vs VPN
Cloud proxy dan VPN keduanya dapat mengubah rute yang diambil traffic, tetapi biasanya beroperasi pada cakupan yang berbeda. Proxy sering dikonfigurasi untuk browser, aplikasi, atau protokol tertentu, sementara VPN biasanya membuat tunnel yang lebih luas untuk traffic perangkat.
Hal ini membuat proxy berguna ketika Anda menginginkan kontrol yang lebih granular. Anda mungkin ingin satu aplikasi melewati proxy AS sementara aplikasi lain terus menggunakan koneksi normal.
VPN sering kali lebih sederhana ketika kebutuhannya adalah routing dan enkripsi di seluruh perangkat. Keputusan proxy vs VPN yang terperinci sebenarnya bermuara pada cakupan daripada teknologi mana yang "lebih baik".
Cloud proxy vs reverse proxy
Forward cloud proxy berada di sisi klien dari hubungan tersebut. Anda memilihnya karena Anda ingin mengontrol bagaimana permintaan outbound Anda sendiri mencapai layanan lain.
Reverse proxy berada di depan server atau aplikasi yang Anda operasikan. Ia menerima traffic masuk dan dapat menangani tugas-tugas seperti load balancing, caching, dan routing permintaan ke layanan backend.
Jadi jika Anda mencoba mengubah IP yang digunakan oleh browser atau scraper, Anda memerlukan infrastruktur forward proxy. Jika Anda mencoba melindungi atau mendistribusikan traffic yang masuk ke website Anda, Anda sedang menyelesaikan masalah reverse-proxy.
Managed cloud proxy vs membangun sendiri
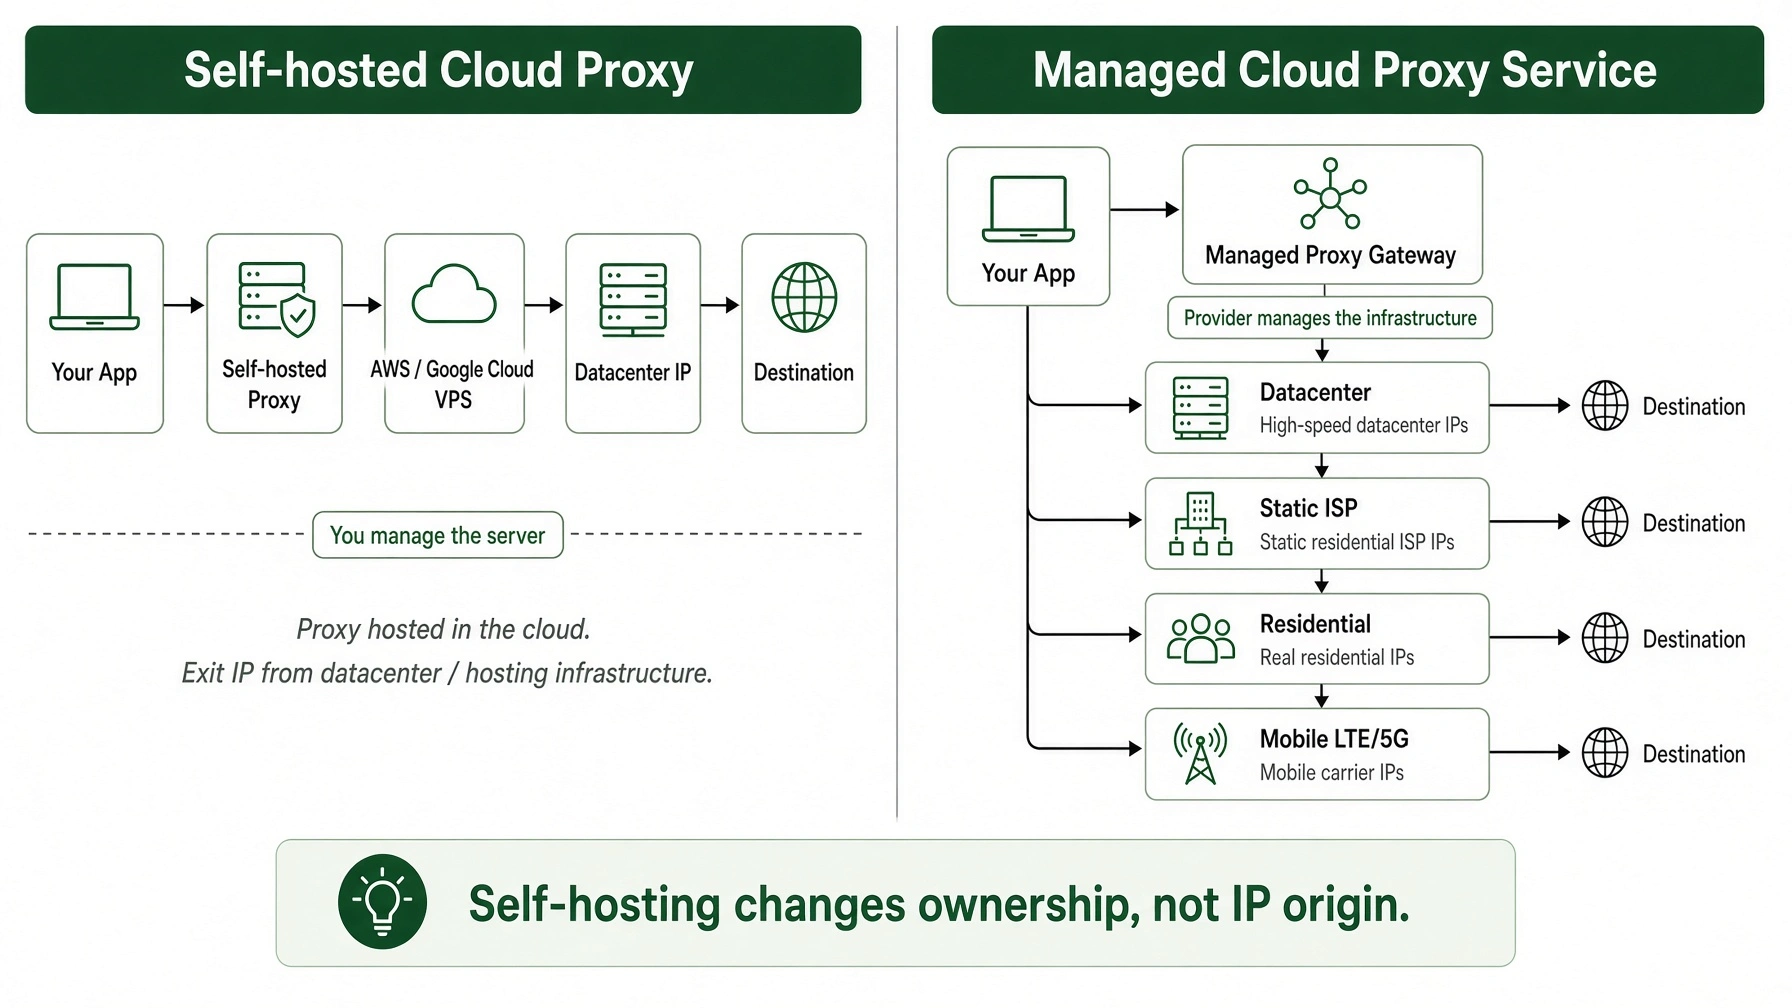
Anda benar-benar dapat membangun cloud proxy Anda sendiri. Sewa VPS, instal software proxy, konfigurasikan autentikasi dan aturan firewall, lalu arahkan klien Anda ke host dan port yang dihasilkan.
Untuk satu atau dua IP server yang dapat diprediksi, itu bisa sangat masuk akal. Anda mengontrol mesin, memutuskan siapa yang dapat terhubung, dan menangani logging sendiri.
Yang tidak Anda dapatkan hanya dengan menginstal software proxy adalah kelas IP yang berbeda. Jika VPS berada di Google Cloud, AWS, atau penyedia hosting lainnya, alamat publiknya masih milik infrastruktur hosting.
Di sinilah infrastruktur proxy terkelola mulai membuktikan nilainya. Begitu Anda memerlukan beberapa negara, IP residential, operator seluler, rotasi terkontrol, atau banyak sesi yang berbeda, membangun jaringan yang mendasarinya sendiri menjadi pekerjaan yang jauh lebih besar.
Cloud proxy self-hosted | Layanan cloud proxy terkelola | |
Infrastruktur | Anda men-deploy dan memelihara server proxy | Penyedia mengelola infrastruktur proxy |
Tipe IP umum | IP datacenter dari penyedia hosting | Dapat mencakup IP datacenter, ISP, residential, atau mobile |
Lokasi | Memerlukan server di setiap lokasi yang dibutuhkan | Opsi lokasi bergantung pada jaringan penyedia |
Rotasi IP | Anda perlu membangun atau mengelolanya sendiri | Dapat ditangani melalui kontrol sesi atau rotasi |
Skalabilitas | Lebih banyak server dan manajemen jaringan seiring kebutuhan bertambah | Dirancang untuk mendukung beberapa koneksi, lokasi, dan sesi |
Paling cocok untuk | Beberapa IP server yang dapat diprediksi | Workload yang memerlukan kontrol IP, lokasi, atau sesi yang lebih luas |
Tips: Self-hosting mengubah kepemilikan, bukan asal
Menjalankan proxy Anda sendiri memberi Anda kontrol atas server. Ini tidak mengubah IP cloud-hosting menjadi alamat residential atau mobile.
Memilih HTTP atau SOCKS5 untuk cloud proxy
Pilihan protokol jauh kurang menarik dibandingkan lokasi atau tipe IP, tetapi ini adalah salah satu cara termudah untuk merusak setup yang sudah sempurna. Klien Anda dan endpoint proxy perlu menggunakan protokol yang sama.
HTTP bekerja secara natural untuk browser, API, dan permintaan web normal. SOCKS5 lebih fleksibel ketika software memerlukan dukungan TCP yang lebih luas atau UDP jika klien dan server mendukungnya.
Perbedaan protokol praktis lebih penting daripada memilih protokol dengan nama yang lebih teknis. Periksa software terlebih dahulu, lalu pilih endpoint.
Kapan cloud proxy masuk akal
Cloud proxy berguna ketika masalah operasional lebih besar dari "Saya butuh satu IP lain." Mereka menjadi menarik ketika beberapa aplikasi, orang, atau proses otomatis memerlukan routing outbound yang terkontrol tanpa setiap anggota tim harus memelihara server mereka sendiri.
Contoh yang baik termasuk pengujian lokalisasi, riset web publik, scraping yang diizinkan, pemantauan harga, verifikasi iklan, otomasi browser, traffic API, dan QA software terdistribusi.
Proxy terkelola sangat berguna ketika pekerjaan tersebut memerlukan lokasi atau perilaku sesi yang berbeda. Alih-alih menjalankan mesin baru setiap kali kebutuhan berubah, Anda mengubah konfigurasi proxy.
Kapan cloud proxy masuk akal
Cloud proxy mulai masuk akal ketika masalahnya lebih besar dari "Saya butuh satu IP lain." Ini menjadi lebih berguna ketika beberapa aplikasi, orang, atau proses otomatis memerlukan routing outbound yang terkontrol, terutama ketika lokasi, tipe IP, atau perilaku sesi yang dibutuhkan berubah dari satu tugas ke tugas lainnya.
Web scraping dan pengumpulan data publik
Untuk web scraping, riset pasar, dan workload data publik lainnya, infrastruktur proxy terkelola memudahkan distribusi permintaan independen di berbagai IP dan lokasi tanpa harus membangun dan memelihara pool proxy yang mendasarinya sendiri. Rotasi bisa berguna di sini, sementara sticky session tetap tersedia ketika beberapa permintaan perlu mempertahankan identitas yang sama.
Dapatkan CyberYozh App untuk sesi sticky 24 jam
Pemantauan harga dan riset e-commerce
Harga, ketersediaan, dan konten situs web lainnya dapat bervariasi menurut pasar. Cloud proxy memungkinkan sistem pemantauan mengirim permintaan melalui lokasi yang diperlukan sambil menjaga manajemen proxy tetap terpisah dari aplikasi pengumpulan data itu sendiri.
Baca lebih lanjut tentang kasus praktis CyberYozh App: E-commerce
Verifikasi iklan dan pengujian lokalisasi
Ketika Anda perlu memeriksa bagaimana situs web, hasil pencarian, iklan, atau konten lain yang bergantung pada lokasi muncul dari pasar tertentu, lokasi exit menjadi penting. Jaringan proxy terkelola memungkinkan tim mengubah lokasi tersebut tanpa harus men-deploy dan memelihara server terpisah untuk setiap pasar yang perlu mereka uji.
Alur kerja browser dan akun
Beberapa sesi browser yang terotorisasi memerlukan identitas jaringan yang konsisten daripada IP yang terus berubah. Dalam kasus tersebut, alamat statis atau sesi sticky terkontrol bisa lebih berguna daripada rotasi otomatis. Keuntungan dari infrastruktur terkelola adalah bahwa sesi yang berbeda dapat menggunakan konfigurasi jaringan yang berbeda tanpa masing-masing memerlukan server proxy yang dipelihara secara manual.
Cloud phone adalah contoh lain di mana infrastruktur proxy terkelola dapat menjadi bagian dari pengaturan remote yang lebih besar. Cloud phone menyediakan lingkungan perangkat mobile yang di-host secara remote, sementara proxy mengontrol rute jaringan dan IP exit yang digunakan oleh lingkungan tersebut. Ketika beberapa instance cloud phone digunakan untuk pengujian terotorisasi atau alur kerja akun, setiap instance dapat dipasangkan dengan koneksi mobile, residential, atau ISP statis yang sesuai daripada mengirim setiap perangkat melalui identitas jaringan yang sama.
Klik untuk melihat cara mengatur CyberYozh App pada beberapa browser
Otomasi, API, dan agen AI
Alur kerja otomatis mungkin perlu membuat banyak koneksi, memilih lokasi secara terprogram, atau mengontrol kapan sesi berubah. Akses API dan manajemen proxy terpusat menjadi berguna ketika keputusan tersebut perlu terjadi di dalam alur kerja daripada dikonfigurasi secara manual setiap kali.
Baca lebih lanjut tentang infrastruktur AI untuk agen & otomasi
Pengujian perangkat lunak dan QA terdistribusi
Developer dan tim QA dapat menggunakan proxy untuk memeriksa bagaimana aplikasi berperilaku dari lokasi jaringan yang berbeda atau di bawah konfigurasi koneksi yang berbeda. Daripada men-deploy infrastruktur pengujian di setiap wilayah yang diperlukan, rute outbound dapat diubah melalui konfigurasi proxy.
Benang merah yang sama adalah kontrol. Jika beban kerja memerlukan beberapa lokasi, kelas IP yang berbeda, beberapa sesi simultan, atau rotasi yang dapat diprogram, cloud proxy terkelola dapat menghilangkan sebagian besar infrastruktur jaringan yang seharusnya harus Anda bangun dan kelola sendiri.
QA (quality assurance) situs web uji: tampilan, kecepatan, ketersediaan, dan pengalaman pengguna
Ketika cloud proxy mungkin berlebihan
Jika Anda memerlukan satu IP server tetap dan Anda senang mengelola VPS sendiri, jaringan terkelola mungkin menyelesaikan masalah yang sebenarnya tidak Anda miliki. Dalam kasus tersebut, opsi yang lebih sederhana mungkin sudah cukup.
Demikian juga, jangan menambahkan proxy karena masalah sebenarnya adalah masalah konfigurasi akun, browser, atau aplikasi. Jika koneksi tiba-tiba berhenti bekerja, mulailah dengan proses pemecahan masalah proxy sebelum membeli jenis IP yang berbeda.
Apa yang harus diperiksa sebelum membeli cloud proxy
Mulailah dengan jaringan daripada bahasa pemasaran penyedia. Dua layanan dapat sama-sama menyebut diri mereka cloud proxy sambil memberi Anda IP, kontrol sesi, dan opsi lokasi yang sangat berbeda. Sebelum memilih satu, periksa hal-hal berikut:
Jenis IP. Cari tahu apakah layanan menyediakan IP datacenter, ISP, residential, rotating residential, atau mobile. Pilihan yang tepat bergantung pada identitas jaringan yang sebenarnya dibutuhkan oleh beban kerja Anda.
Penargetan lokasi. Periksa seberapa tepat Anda dapat memilih di mana traffic keluar. Penargetan tingkat negara mungkin cukup untuk beberapa tugas, sementara yang lain memerlukan kontrol tingkat negara bagian, kota, atau operator.
Kontrol sesi dan rotasi. Lihat apakah IP tetap, dirotasi secara otomatis, atau tersedia melalui sesi sticky. Lebih penting lagi, periksa apakah Anda dapat mengontrol kapan IP berubah daripada mengasumsikan rotasi yang lebih cepat lebih baik.
Protokol dan autentikasi. Pastikan proxy mendukung protokol yang diharapkan oleh perangkat lunak Anda, seperti HTTP, HTTPS atau SOCKS5, dan periksa apakah autentikasi menggunakan kredensial, IP whitelisting atau keduanya.
Traffic dan model harga. Beberapa proxy disewa berdasarkan IP atau periode waktu dengan traffic tak terbatas, sementara pool rotating besar umumnya ditagih berdasarkan penggunaan data. Bandingkan modelnya dengan beban kerja yang Anda perkirakan daripada hanya membandingkan harga utama saja.
Lokasi dan ketersediaan IP. Jaringan besar yang diiklankan kurang berguna jika tipe IP atau lokasi yang sebenarnya Anda butuhkan jarang tersedia. Periksa cakupan yang penting untuk tugas Anda daripada hanya mengandalkan ukuran total pool.
Kontrol API dan otomasi. Jika proxy akan menjadi bagian dari alur kerja otomatis, periksa apakah penyedia memungkinkan Anda mengelola sesi, lokasi atau koneksi secara terprogram.
Keandalan dan kualitas IP. Uptime penting, tetapi kualitas IP exit yang sebenarnya juga penting. Perhatikan stabilitas koneksi, reputasi IP dan apakah penyedia memberi Anda cara untuk memverifikasi atau mengganti alamat yang tidak sesuai.
Dukungan. Masalah proxy seringkali spesifik terhadap konfigurasi. Dukungan teknis yang responsif menjadi lebih penting ketika Anda mengelola beberapa lokasi, aplikasi atau tipe sesi.
Tips: Jika Anda masih tidak yakin kelas mana yang cocok untuk pekerjaan tersebut, alur pemilihan proxy adalah cara yang berguna untuk bekerja mundur dari tugas yang sebenarnya.
Bagaimana CyberYozh App cocok dengan infrastruktur cloud proxy
CyberYozh App berfungsi sebagai sisi outbound terkelola dari model cloud proxy yang telah kami jelaskan sepanjang panduan ini. Alih-alih men-deploy dan memelihara server proxy terpisah untuk setiap jaringan atau lokasi, Anda dapat memilih tipe koneksi exit yang sesuai dengan tugas dari satu platform.
Opsi yang tersedia meliputi proxy mobile LTE/5G dedicated dan shared, proxy residential ISP statis, proxy residential rotating dan proxy IPv4 datacenter. Itu berarti bagian "cloud" tetap berada di lapisan manajemen sementara traffic dapat keluar melalui jaringan yang sangat berbeda tergantung pada apa yang sebenarnya diperlukan oleh alur kerja.
Untuk sesi yang memerlukan identitas ISP yang konsisten, Anda dapat menggunakan koneksi residential statis. Untuk permintaan independen di pool yang lebih besar, proxy residential rotating menyediakan akses ke 100 juta+ IP residential di 195+ negara, dengan rotasi yang dapat dikonfigurasi dan sesi sticky hingga 24 jam. Proxy mobile tersedia ketika routing carrier LTE/5G merupakan bagian dari persyaratan, sementara proxy datacenter mencakup beban kerja di mana IP jaringan hosting sudah cukup.
Keuntungan praktisnya adalah Anda dapat mengubah jaringan, lokasi dan perilaku sesi tanpa membangun infrastruktur proxy yang mendasarinya sendiri. Keuntungan praktisnya adalah Anda dapat mengubah jaringan, lokasi dan perilaku sesi tanpa membangun infrastruktur proxy yang mendasarinya sendiri. CyberYozh App juga mendukung koneksi HTTP, HTTPS dan SOCKS5, manajemen berbasis API dan penargetan lokasi, dengan dukungan integrasi untuk Scrapy, Selenium, Playwright, Puppeteer dan Postman. Itu membuatnya lebih mudah untuk menghubungkan manajemen proxy ke alur kerja scraping, testing dan otomasi yang ada daripada membangun lapisan jaringan di sekitar setiap tool secara terpisah.
Kunjungi CyberYozh App untuk informasi lebih lanjut