Interstellar Proxy 2026: Panduan Lengkap Pengaturan, Alat & Pemecahan Masalah
Jawaban singkat: Interstellar proxy adalah web proxy open-source yang dibangun untuk melewati filter konten sekolah. Ini bukan alat yang ambigu atau multi-fungsi; dokumentasinya sendiri mencantumkan About: Blank cloaking, tab cloaking, dan perpustakaan game bawaan sebagai fitur utama, dan hub resminya mendeskripsikannya sebagai "hub game interstellar yang tidak diblokir, dibuat oleh siswa untuk siswa."
Bagi administrator IT, pertanyaan praktisnya bukan bagaimana menggunakannya; melainkan bagaimana mengenalinya dan mengurangi seberapa sering siswa berhasil men-deploy salinan baru.
Ringkasan
Interstellar adalah web proxy Node.js, yang dipelihara di puluhan fork GitHub, yang tujuan utamanya adalah melewati filter seperti GoGuardian, Securly, Lightspeed, dan Linewize.
Cloaking adalah produknya. About: Blank cloaking menyembunyikan URL sebenarnya di address bar; tab cloaking menyamarkan tab sebagai Google Classroom atau aplikasi yang disetujui serupa.
Karena bersifat open-source dan gratis untuk di-deploy ulang di Render, Heroku, Codespaces, atau server pribadi, memblokir satu URL jarang menghentikannya untuk waktu lama; mirror baru muncul terus-menerus.
Interstellar adalah satu entri dalam keluarga yang lebih besar (proxy turunan Titanium Network, Doge Unblocker, Utopia, Holy Unblocker); mereka berbagi arsitektur yang sama dan langkah-langkah penanggulangan yang sama bekerja melawan sebagian besar dari mereka.
Sekolah-sekolah di AS yang memfilter konten melakukannya sebagian karena CIPA mensyaratkannya sebagai kondisi pendanaan E-Rate; pemfilteran tersebut bukan sewenang-wenang; ini adalah persyaratan kepatuhan pendanaan yang terkait dengan keselamatan siswa.
Risiko yang lebih besar bukan proyek aslinya; melainkan situs mirror tidak resmi yang ditumpuk di atasnya, beberapa di antaranya ada murni untuk memanen kredensial dari siswa yang tidak memeriksa domainnya.
Apa itu Interstellar proxy
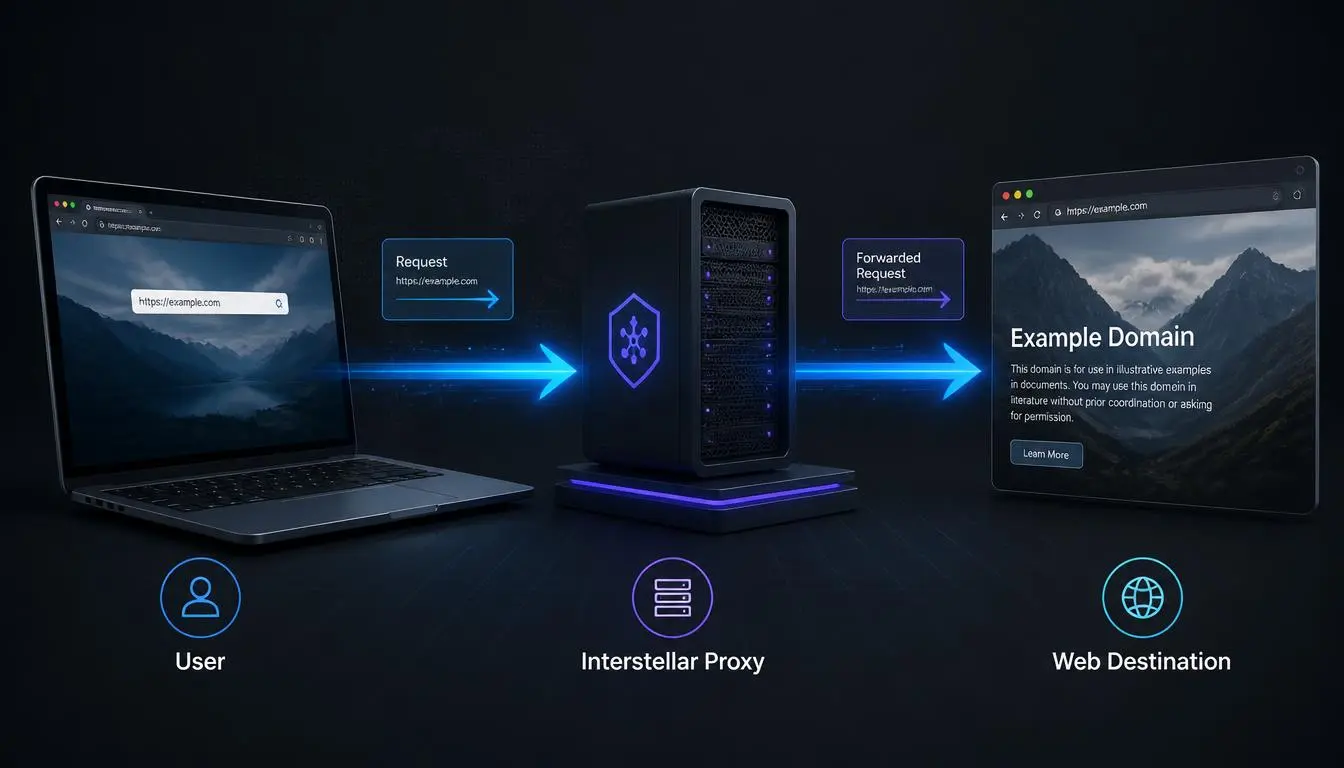
Interstellar adalah web proxy JavaScript, secara teknis sebuah aplikasi reverse-proxy yang dibangun di Node.js, didistribusikan sebagai open source di GitHub. Repository kanonik (dan banyak fork-nya, karena siapa pun dapat menyalinnya secara bebas) mengatakan telah melayani lebih dari 8 juta pengguna sejak 2023.
Tidak seperti alat proxy serbaguna, daftar fitur terdokumentasinya ditujukan untuk kasus penggunaan spesifik:
Fitur | Fungsinya |
About: Blank cloaking | Membuat address bar browser menampilkan "about: blank" alih-alih URL sebenarnya dari proxy |
Tab cloaking | Mengubah judul dan favicon tab untuk meniru situs yang disetujui, paling sering Google Classroom |
Perpustakaan game/aplikasi bawaan | Menggabungkan emulator dan embed game langsung ke dalam proxy |
Proteksi password | Memungkinkan deployer mengunci instance mereka sehingga hanya orang dengan password yang dapat menggunakannya |
Dukungan Now.gg / GeForce NOW | Merutekan traffic cloud-gaming melalui tunnel yang sama |
Tidak ada yang kebetulan. Proxy yang dimaksudkan untuk privasi yang sah atau pengujian geografis tidak memiliki alasan untuk menyamar sebagai aplikasi yang berbeda di tab bar. Cloaking ada untuk mengalahkan inspeksi visual oleh guru atau administrator yang melirik layar, itulah tujuan yang dinyatakan, bukan inferensi.
Mengapa "Interstellar Proxy" Bukan Satu Situs Tunggal
Tidak ada satu situs web resmi Interstellar: Karena proyek ini bersifat open source dengan struktur yang permisif, puluhan orang independen telah melakukan fork terhadap codebase yang sama ke akun GitHub mereka sendiri dan men-deploy salinan mereka sendiri dengan nama seperti unblock67/interstellar-proxy, hi9778/Interstellar, dan UseInterstellarNetwork/Interstellar, semuanya menjalankan kode yang hampir identik, semuanya secara fungsional merupakan tool yang sama.
Sebuah hub komunitas (di-hosting, yang menarik, di Google Sites, yang biasanya merupakan domain pendidikan yang disetujui) mengagregasi tautan ke mirror mana pun yang sedang berfungsi, karena deployment individual diblokir dan diganti secara bergantian. Platform sosial seperti TikTok memperparah hal ini dengan terus menerus menyebarkan konten "tautan Interstellar baru yang berfungsi" setiap kali mirror tidak berfungsi.
Ini penting untuk strategi filtering: Anda tidak memblokir domain; Anda memblokir codebase. Blocklist berbasis domain akan selalu tertinggal dari proyek yang di-deploy ulang dalam hitungan menit di hosting gratis.
Bagaimana Filter Sekolah Mencoba Menangkapnya dan Di Mana Mereka Gagal
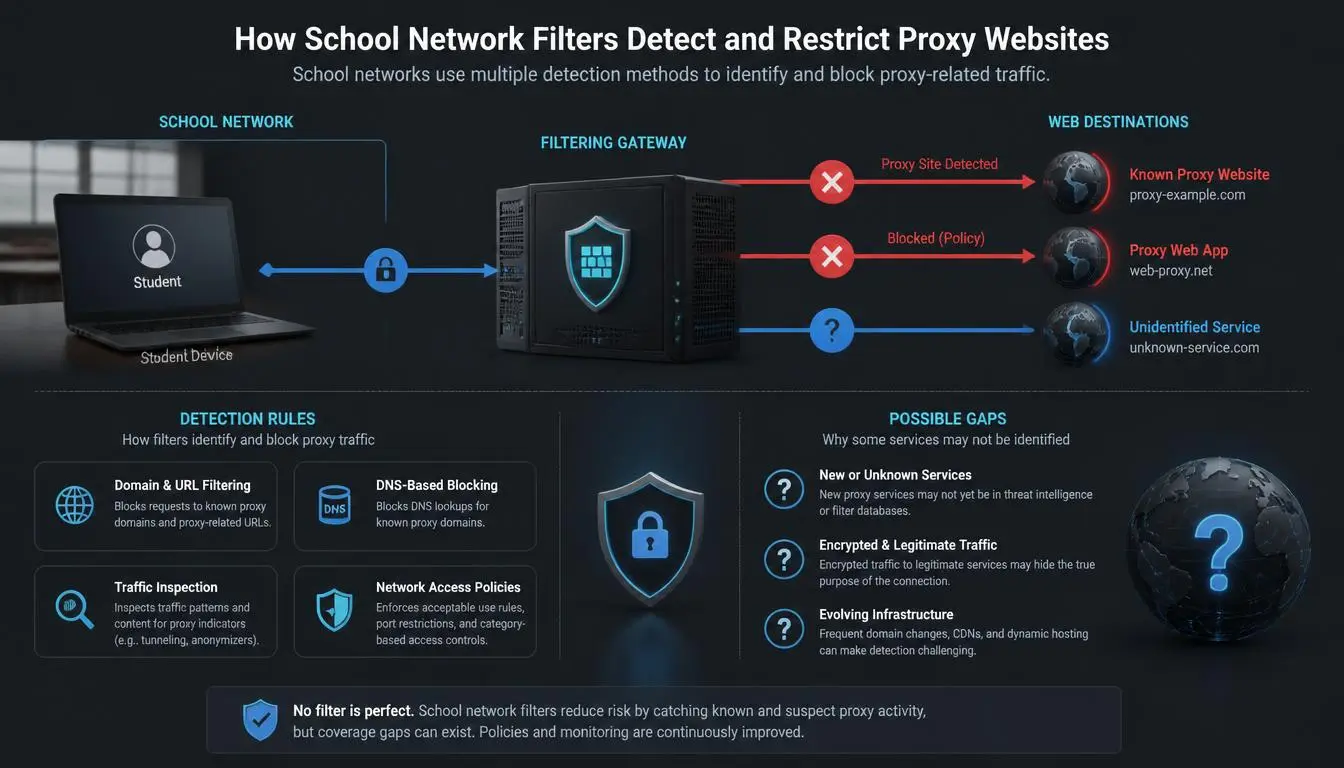
Tiga pendekatan filtering mendominasi jaringan K-12 AS, dan masing-masing memiliki blind spot yang berbeda terhadap tool proxy seperti ini:
Blocklist kategori dan domain (pendekatan tradisional) gagal paling cepat, karena mirror Interstellar baru di domain baru belum ada dalam daftar.
Agent on-device seperti GoGuardian diinstal secara lokal dan dapat memeriksa aktivitas lebih dalam, termasuk ekstensi browser dan proses yang berjalan secara lokal, tetapi mereka berjalan sebagai agent, yang berarti apa pun yang beroperasi murni di dalam halaman yang di-render (seperti tab yang di-cloak) lebih sulit ditandai hanya berdasarkan URL.
Filtering berbasis DNS seperti beberapa deployment Securly bersifat ringan dan ramah baterai di Chromebook dan iPad, tetapi tidak dapat memeriksa konten halaman yang terenkripsi; ia dapat melihat bahwa perangkat mencapai IP penyedia hosting, bukan bahwa halaman yang di-render adalah proxy game yang menyamar.
Produk filtering yang lebih baru telah mulai beralih ke deteksi content-pattern dan canvas-rendering untuk menangkap apa yang terlewat oleh pemblokiran URL, memeriksa bagaimana halaman sebenarnya di-render daripada hanya domain mana yang menyajikannya, dan menandai perilaku pencarian di sekitar frasa seperti "interstellar unblocked games" itu sendiri. Perlombaan senjata itu masih berlangsung dan tidak mungkin memiliki pemenang permanen di kedua sisi.
Implikasi praktis bagi administrator: melapisi filtering DNS, agent on-device, dan pemblokiran berbasis kategori menutup lebih banyak celah daripada satu metode saja, tepatnya karena tool kelas Interstellar dibangun untuk mengalahkan satu lapisan deteksi pada satu waktu, bukan tiga secara bersamaan.
Risiko Sebenarnya Bukan Kodenya; Melainkan Mirror-nya
Proyek situs web Interstellar yang asli adalah, minimal, kuantitas yang diketahui, kode sumber publik yang dapat diperiksa. Bahaya yang lebih besar terletak satu lapisan di bawahnya, di situs agregator dan halaman "1000+ tautan proxy yang berfungsi" yang menyusun daftar mirror.
Halaman-halaman ini memiliki segala insentif untuk menyertakan salinan yang tidak terverifikasi dan di-host oleh pihak ketiga, dan panduan yang ditujukan untuk siswa secara rutin memperingatkan pengguna untuk "selalu memeriksa ulang keamanan tautan proxy interstellar apa pun" dan tetap pada sumber resmi, nasihat yang secara implisit mengakui bahwa versi palsu dan tidak aman cukup umum untuk memerlukan peringatan.
Bagi orang tua atau tim IT, itulah risiko yang dapat ditindaklanjuti, lebih dari tool itu sendiri:
Credential harvesting. Halaman proxy yang di-clone dapat menampilkan layar login palsu untuk Google, Discord, atau layanan lain yang sudah dipercaya siswa.
Malware yang dibundel ke dalam unduhan "installer" atau "unlocker" yang mengklaim diperlukan untuk menjalankan mirror.
Jaringan iklan pihak ketiga yang tidak dikenal yang diinjeksikan ke dalam deployment proxy yang di-host gratis, beberapa di antaranya menyajikan redirect berbahaya.
Tidak ada akuntabilitas. Mirror yang dipelihara oleh komunitas Discord dapat menghilang, berganti tangan, atau disusupi tanpa pemberitahuan kepada orang-orang yang menggunakannya.
Gunakan infrastruktur proxy CyberYozh untuk menemukan mirror baru
Masalah deteksi utama adalah visibilitas, bukan pemblokiran: Mirror Interstellar baru tidak terlihat oleh blocklist Anda sampai seseorang melaporkannya, biasanya guru yang kebetulan melihat tab siswa, beberapa hari atau minggu setelah diluncurkan. Saat itu, mirror tersebut sudah beredar di Discord dan TikTok selama beberapa waktu.
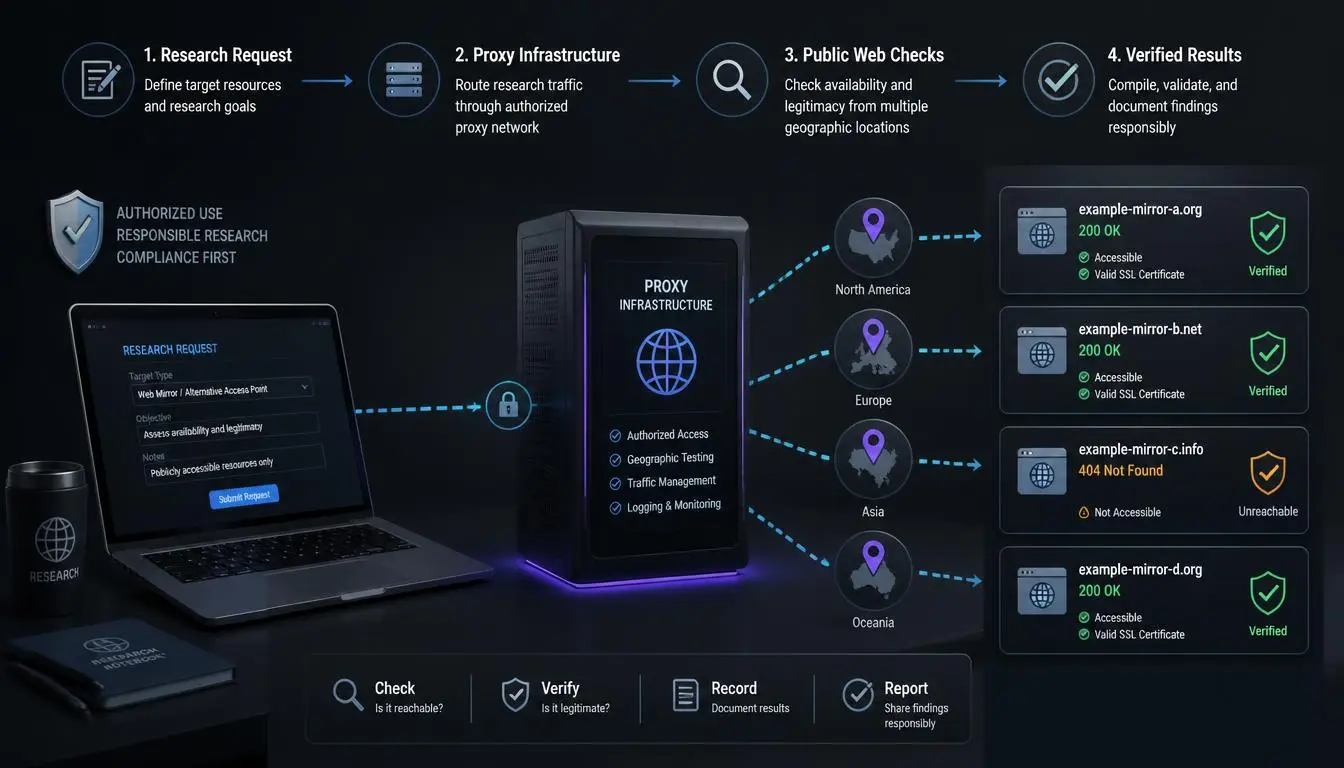
Infrastruktur proxy mengatasi kesenjangan visibilitas, bukan pemblokiran itu sendiri: hal ini memungkinkan tim keamanan mencari deployment baru secara terjadwal, alih-alih menunggu untuk diberitahu tentang mereka.
Mengapa ini memerlukan proxy sama sekali: Hub agregator mirror, halaman undangan Discord, dan halaman topik GitHub yang mencantumkan fork Interstellar bersifat publik, tetapi scraping berulang kali dari satu IP sekolah adalah jenis pola lalu lintas otomatis yang akan dibatasi atau ditandai. Rotasi melalui IP yang berbeda, dan tipeIP yang berbeda, memecahkan dua masalah terpisah:
Cakupan: Crawl terjadwal di halaman topik GitHub dan domain agregator yang diketahui, memeriksa fork yang baru dibuat dan instance Render/Heroku yang baru di-deploy, dapat menemukan mirror dalam hitungan jam setelah diluncurkan, bukan berminggu-minggu.
Akurasi: Memeriksa mirror kandidat dari IP residensial atau mobile menunjukkan apa yang sebenarnya akan dilihat oleh jaringan rumah siswa atau hotspot pribadi, yang penting karena beberapa alat ini berperilaku berbeda atau memuat konten game/proxy tambahan, tergantung pada apakah IP yang mengunjungi terlihat seperti datacenter atau koneksi konsumen. Pemeriksaan hanya dari datacenter dapat menghitung lebih rendah apa yang sebenarnya disajikan kepada pengguna nyata.
Ini pada dasarnya adalah kategori pekerjaan yang sama dengan pemantauan URL phishing atau deteksi penyalahgunaan merek, menggunakan IP terdistribusi yang terlihat realistis untuk melihat apa yang sebenarnya disajikan situs target kepada berbagai jenis pengunjung, dengan jadwal yang dapat diulang, terhadap infrastruktur yang Anda miliki alasan sah untuk memantau.
Infrastruktur yang relevan untuk alur kerja spesifik ini, dengan harga terverifikasi saat ini:
Proxy residensial rotating, mulai dari $2/GB: bayar sesuai pemakaian, cocok untuk pemindaian berkala halaman agregator dan daftar mirror tanpa berulang kali mengaksesnya dari satu IP yang dapat dilacak.
AS proxy mobile, mulai dari $1,70/hari dengan traffic unlimited: untuk mengonfirmasi apa yang sebenarnya disajikan mirror kepada koneksi operator seluler nyata, yang menyerupai sebagian besar traffic bypass hotspot pribadi.
API terdokumentasi (referensi Swagger) untuk menjadwalkan pemeriksaan berulang daripada menjalankannya secara manual.
Tidak ada satu pun dari ini yang memblokir apa pun dengan sendirinya; ini memberi makan blocklist atau alert, yang kemudian ditindaklanjuti oleh platform filtering yang ada di sekolah. Dan perlu ditekankan kembali tentang batasannya: ini adalah pemantauan halaman daftar mirror publik untuk tujuan threat intelligence, bukan mengakses atau berinteraksi dengan perangkat yang dikelola sekolah atau akun siswa.
Apa yang dapat dilakukan sekolah dan orang tua
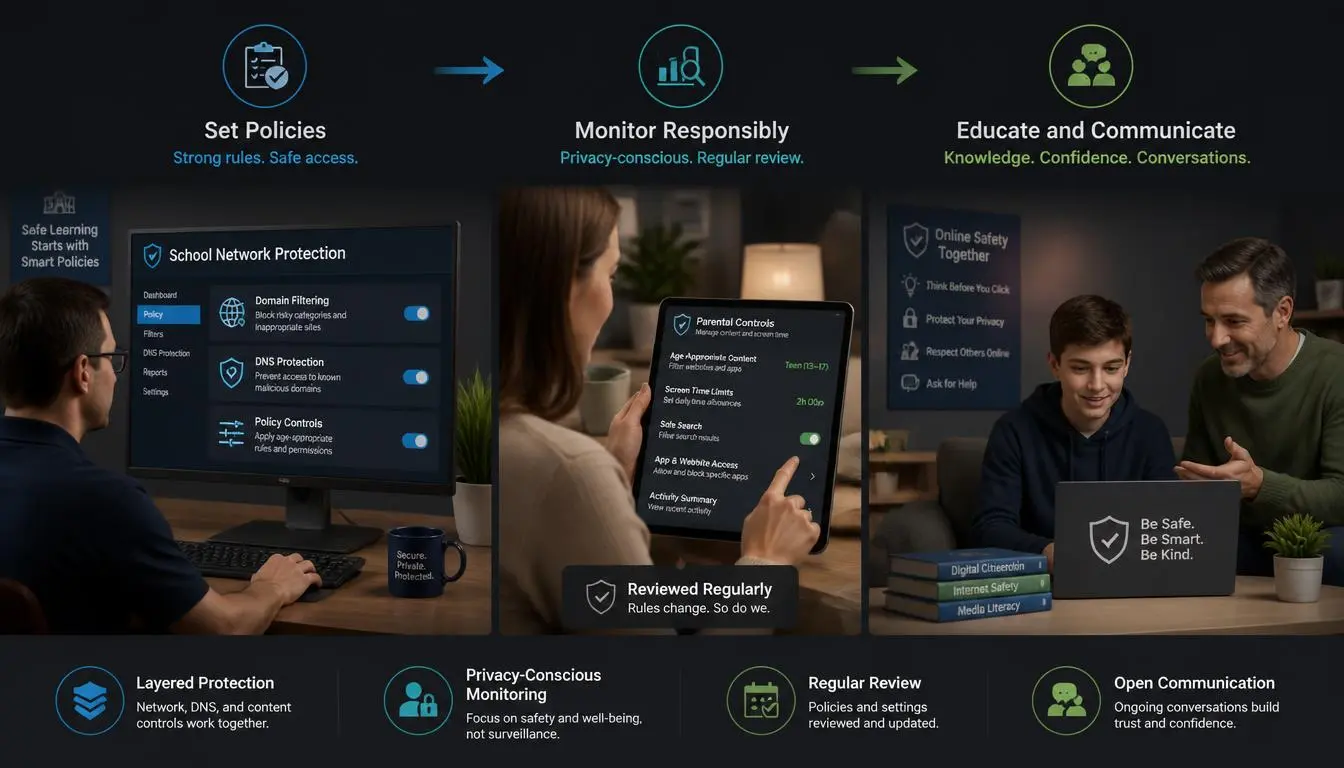
Bagi administrator, ini lebih tentang mengurangi eksposur dan melakukan percakapan yang tepat daripada memenangkan pertarungan teknis permanen:
Lapisi metode filtering daripada mengandalkan satu metode. Pemblokiran domain saja dijamin akan tertinggal; memasangkannya dengan agen on-device dan filtering DNS menutup celah yang ditinggalkan oleh metode tunggal mana pun.
Perlakukan "unblocked games" dan "proxy" sebagai sinyal istilah pencarian, bukan hanya URL tujuan; beberapa produk filtering saat ini menandai pola pencarian itu sendiri daripada menunggu domain baru muncul di blocklist.
Bicarakan dengan siswa tentang mengapa filtering ada. Di Amerika Serikat, CIPA mengikat filtering konten sekolah dengan pendanaan internet E-Rate dan mengharuskan pemantauan aktivitas online anak di bawah umur; ini adalah kewajiban kepatuhan yang terkait dengan keselamatan siswa, bukan ketidaknyamanan yang sewenang-wenang, dan konteks tersebut mengubah percakapan dengan remaja lebih dari pemblokiran teknis.
Peringatkan secara khusus tentang situs mirror, terpisah dari tool yang mendasarinya. Risiko pencurian kredensial itu nyata, dan ini adalah bagian yang paling tidak mungkin dipertimbangkan oleh siswa.
Gunakan proses override resmi sekolah. Setiap platform filtering yang sah memiliki mekanisme bagi guru untuk memasukkan sumber daya pendidikan tertentu yang terblokir berlebihan ke dalam whitelist; itulah jalur yang disetujui ketika filter salah, bukan proxy.
Kesalahan umum
Hanya memblokir domain yang saat ini diketahui. Mengabaikan fakta bahwa codebase dapat di-deploy ulang dalam hitungan menit.
Menganggap GoGuardian atau Securly saja sudah cukup. Masing-masing memiliki blind spot yang terdokumentasi yang sebagian ditutupi oleh yang lain.
Menghukum tanpa menjelaskan "mengapa." Filtering yang didorong CIPA memiliki alasan yang nyata; menyebutkannya mengubah percakapan.
Memperlakukan setiap mirror Interstellar sebagai sama-sama aman. Codebase asli dan clone tidak resmi yang acak tidak memiliki tingkat kepercayaan yang sama.
Mengabaikan sinyal search-term. Memblokir tujuan tanpa menandai pola pencarian yang mengarah ke sana melewatkan seluruh lapisan deteksi.
Kesimpulan
Interstellar bukanlah produk yang misterius atau ambigu; ini adalah tool yang terdokumentasi dengan baik dan dibangun secara terbuka untuk satu tujuan, dan memahami tujuan tersebut membantu orang-orang yang bertanggung jawab atas jaringan atau keamanan siswa.
Tujuan realistis bukanlah menghilangkan setiap mirror; melainkan melapisi deteksi sehingga tidak ada satu celah yang menjadi keseluruhan lubang, dan melakukan percakapan yang jujur tentang mengapa filtering ada sejak awal.