
Що таке сканування портів: механіка перевірок мережі та роль проксі-інфраструктури
Поки скрипт авторизується на цільовій платформі, захисний шлюз встигає перевірити вхідну IP-адресу у зворотному напрямку. Це займає близько 40 мілісекунд. Антифрод-система опитує десяток стандартних портів і дивиться, чи не відповідає на цій адресі відкритий проксі-сервер. Розібравшись, що таке сканування портів, простіше вирішити одразу два завдання: закрити свої сервери від зовнішньої розвідки та підібрати проксі-інфраструктуру, яка не видає себе під час зустрічних перевірок.
TL;DR: Що таке сканування портів і як воно впливає на мережу
Діагностика транспортного рівня: сканування портів - це автоматизоване опитування логічних портів (від 0 до 65535) за протоколами TCP і UDP для визначення запущених мережевих служб.
Три базові статуси: за відповіддю вузла сканер мережевих портів поділяє сокети на відкриті, закриті та фільтровані порти (Open, Closed, Filtered).
Зустрічна перевірка антифродом: захисні системи (IPQualityScore, ThreatMetrix, PerimeterX) запускають активне зондування (active probing) вхідних підключень і перевіряють відкриті порти SOCKS5 (1080) та HTTP (8080, 3128).
Індикатори ризику: якщо перевірка проксі-портів виявляє відгук на вхідні запити, оцінка Fraud Score піднімається вище 75-85 балів, а сесія скидається.
Ізоляція на рівні мережі: мобільні канали LTE/5G з архітектурою CGNAT та статичні резидентські ISP-проксі за міжмережевим екраном з контролем стану сесій відкидають зовнішні перевірочні пакети й показують 0 відкритих портів.
Розподілений аудит (EASM): маршрутизація тестових запитів через пул ротаційних резидентських проксі дає змогу перевірити правила фільтрації власних серверів із 195+ країн без блокування офісної підмережі.
Що таке мережевий порт і як працює сканування портів на практиці
Якщо IP-адреса вказує на конкретну будівлю в мережі, то порт на 4-му (транспортному) рівні моделі OSI працює як номер офісу всередині цієї будівлі. Будь-який мережевий застосунок відкриває сокет - зв'язку з IP-адреси, транспортного протоколу та 16-бітного числа від 0 до 65535. Без цього номера операційна система не зрозуміє, якому процесу передати вхідний пакет: веб-серверу Nginx, базі даних PostgreSQL чи демону SSH.
Організація IANA поділяє весь адресний простір на три діапазони:
Системні порти (0-1023): зарезервовані за базовими службами, такими як 80 (HTTP), 443 (HTTPS), 22 (SSH) і 53 (DNS). У Linux для прив'язки процесу до цих номерів потрібні права суперкористувача (root).
Зареєстровані порти (1024-49151): використовуються прикладними сервісами, СУБД (3306 MySQL, 5432 PostgreSQL) і проксі-службами. Сюди входять порти SOCKS5 (1080) та HTTP (8080, 3128), а також альтернативний порт 8443.
Динамічні або ефемерні порти (49152-65535): клієнтська ОС тимчасово виділяє їх для вихідних з'єднань на час активної сесії.
На технічному рівні сканування портів - це послідовне надсилання пакетів на цільові сокети та аналіз заголовків відповідей. Стандартне з'єднання будується через триетапне рукостискання TCP (Three-Way Handshake). Клієнт надсилає пакет з прапорцем синхронізації SYN, сервер підтверджує готовність відповіддю SYN-ACK, а клієнт завершує встановлення зв'язку пакетом ACK.
Що саме зчитує сканер мережевих портів:
Відкритий порт (Open): цільова служба приймає підключення на порту та відповідає пакетом SYN-ACK (у TCP) або повертає прикладні дані (в UDP).
Закритий порт (Closed): пакет доходить до сервера, але порт не зайнятий жодним процесом. Ядро ОС одразу повертає прапорець скидання RST або повідомлення ICMP Port Unreachable.
Фільтрований порт (Filtered): міжмережевий екран (фаєрвол) або фільтр провайдера відкидає пакет за правилом DROP, спричиняючи тайм-аут на боці відправника.
👉 Перевірте Fraud Score і репутацію IP-адреси в CyberYozh App перед запуском робочих сесій ($0,15 за запит).
Що таке атака сканування портів і навіщо потрібне сканування портів під час аудиту мережі
Утиліти Nmap і Masscan надсилають однакові мережеві пакети незалежно від того, хто їх запустив - системний адміністратор чи зовнішній бот. Різниця лише в авторизації та меті опитування. Зрозуміти, навіщо потрібне сканування портів під час аудиту мережі, найпростіше на прикладі планового обслуговування серверів. Команди регулярно запускають пошук відкритих портів на сервері, щоб вчасно помітити забутий тестовий контейнер Docker, відкритий назовні порт Redis (6379) або помилку в правилах фаєрвола після релізу.
Під час несанкціонованої мережевої розвідки сторонній вузол без дозволу опитує чужу підмережу. Щоб розібратися, що таке атака сканування портів і як вона працює, розглянемо два основні сценарії опитування:
Горизонтальне сканування (Port Sweep): перевірка одного конкретного порту (наприклад, 22 для SSH або 3389 для RDP) одразу за тисячами IP-адрес усередині підмережі.
Вертикальне сканування: покрокова перевірка відкритих портів на одній цільовій IP-адресі в усьому діапазоні від 1 до 65535 для складання карти запущених служб.
Також важливо розрізняти, чим відрізняється сканування портів від пошуку вразливостей і штатного моніторингу.
Щохвилинний TCP-моніторинг перевіряє доступність одного заздалегідь відомого сокета (наприклад, порту 443 на платіжному шлюзі). Сканування портів знаходить усі відкриті точки входу та зчитує версії служб за їхніми заголовками (Banner Grabbing). Пошук вразливостей (Vulnerability Scanning) запускається на наступному етапі: сканер звіряє виявлені версії ПЗ з базами CVE і перевіряє наявність конкретних помилок конфігурації.
👉 Підключіть проксі для кіберрозвідки та аналізу загроз для авторизованих перевірок зовнішнього периметра компанії.
Основні види сканування портів TCP і UDP
Вибір методу залежить від протоколу, що перевіряється, і налаштувань міжмережевого екрана (фаєрвола) на цільовому вузлі. Перед опитуванням портів сканери зазвичай надсилають ехо-запит ICMP (ICMP echo request), щоб перевірити активність хоста. Але оскільки на багатьох серверах ICMP-пінг заблоковано, комплексне сканування портів TCP і UDP комбінує кілька способів формування пакетів.
Метод (види сканування портів) | Прапорці / пакети, що надсилаються | Реакція відкритого порту (Open) | Реакція закритого порту (Closed) | Реакція за фільтрації (Filtered) | Інженерна специфіка і слід у логах |
TCP Connect Scan (повне підключення) | Повне триетапне рукостискання TCP: SYN -> SYN-ACK -> ACK | Повертає SYN-ACK, сесія відкривається повністю | Повертає пакет скидання RST | Тайм-аут або код ICMP Unreachable | Працює через системний виклик connect() без прав root, але залишає записи в журналах прикладних служб. |
TCP SYN Scan (напіввідкрите SYN-сканування) | Лише стартовий пакет SYN (ключ -sS у Nmap) | Відповідає SYN-ACK, після чого сканер одразу шле RST | Повертає пакет скидання RST | Пакет відкидається (DROP) без відповіді | Напіввідкрите SYN-сканування потребує прав root для генерації сирих пакетів (raw sockets), працює швидко і не доводить сесію до рівня застосунку. |
UDP Scan (опитування UDP-сокетів) | Порожня або протокольна датаграма UDP (DNS 53, QUIC 443) | Прикладна UDP-відповідь (відсутність відповіді трактується як open|filtered) | Помилка ICMP Port Unreachable (Type 3, Code 3) | Тайм-аут або інші коди заборони ICMP | Протокол без встановлення сесії; опитування йде повільно через ліміти ядра Linux на генерацію ICMP-відповідей (1 пакет на секунду). |
TCP ACK Scan (перевірка правил фільтрації) | Одиночний пакет з прапорцем підтвердження ACK | Повертає RST (статус Unfiltered - пакет пройшов фільтр) | Повертає RST (статус Unfiltered) | Немає відповіді (порт закрито правилом stateful-фільтра) | Не показує, чи відкритий порт, але допомагає перевірити, чи відстежує міжмережевий екран стан сесій. |
FIN / NULL / XMAS Scans (інверсні методи) | Пакети без SYN: лише FIN, без прапорців або FIN+URG+PSH | Немає відповіді (на системах стандарту RFC 793 - Linux/BSD) | Повертає пакет скидання RST | Тайм-аут або заборона ICMP | Розраховані на прості пакетні фільтри; не працюють проти серверів Windows, які шлють RST у будь-якому стані. |
На практиці комбіноване сканування портів TCP і UDP дає змогу побачити повну картину мережевого периметра. Наприклад, якщо сервер використовує HTTP/3 поверх протоколу QUIC, перевірка лише TCP-сокетів пропустить активний UDP-порт 443.
👉 Обирайте серверні проксі датацентру IPv4/IPv6 (від $1,77/міс за спільні та від $1,90/міс за виділені IP) для швидких інфраструктурних перевірок з підтримкою HTTP і SOCKS5.
Чому антифрод-системи перевіряють порти 1080, 3128 і 8080: Репутація IP і відкриті порти
Опитування портів працює в обидва боки. Це стосується не лише захисту власних серверів, а й завдань автоматизації, веб-скрейпингу та керування регіональними профілями.
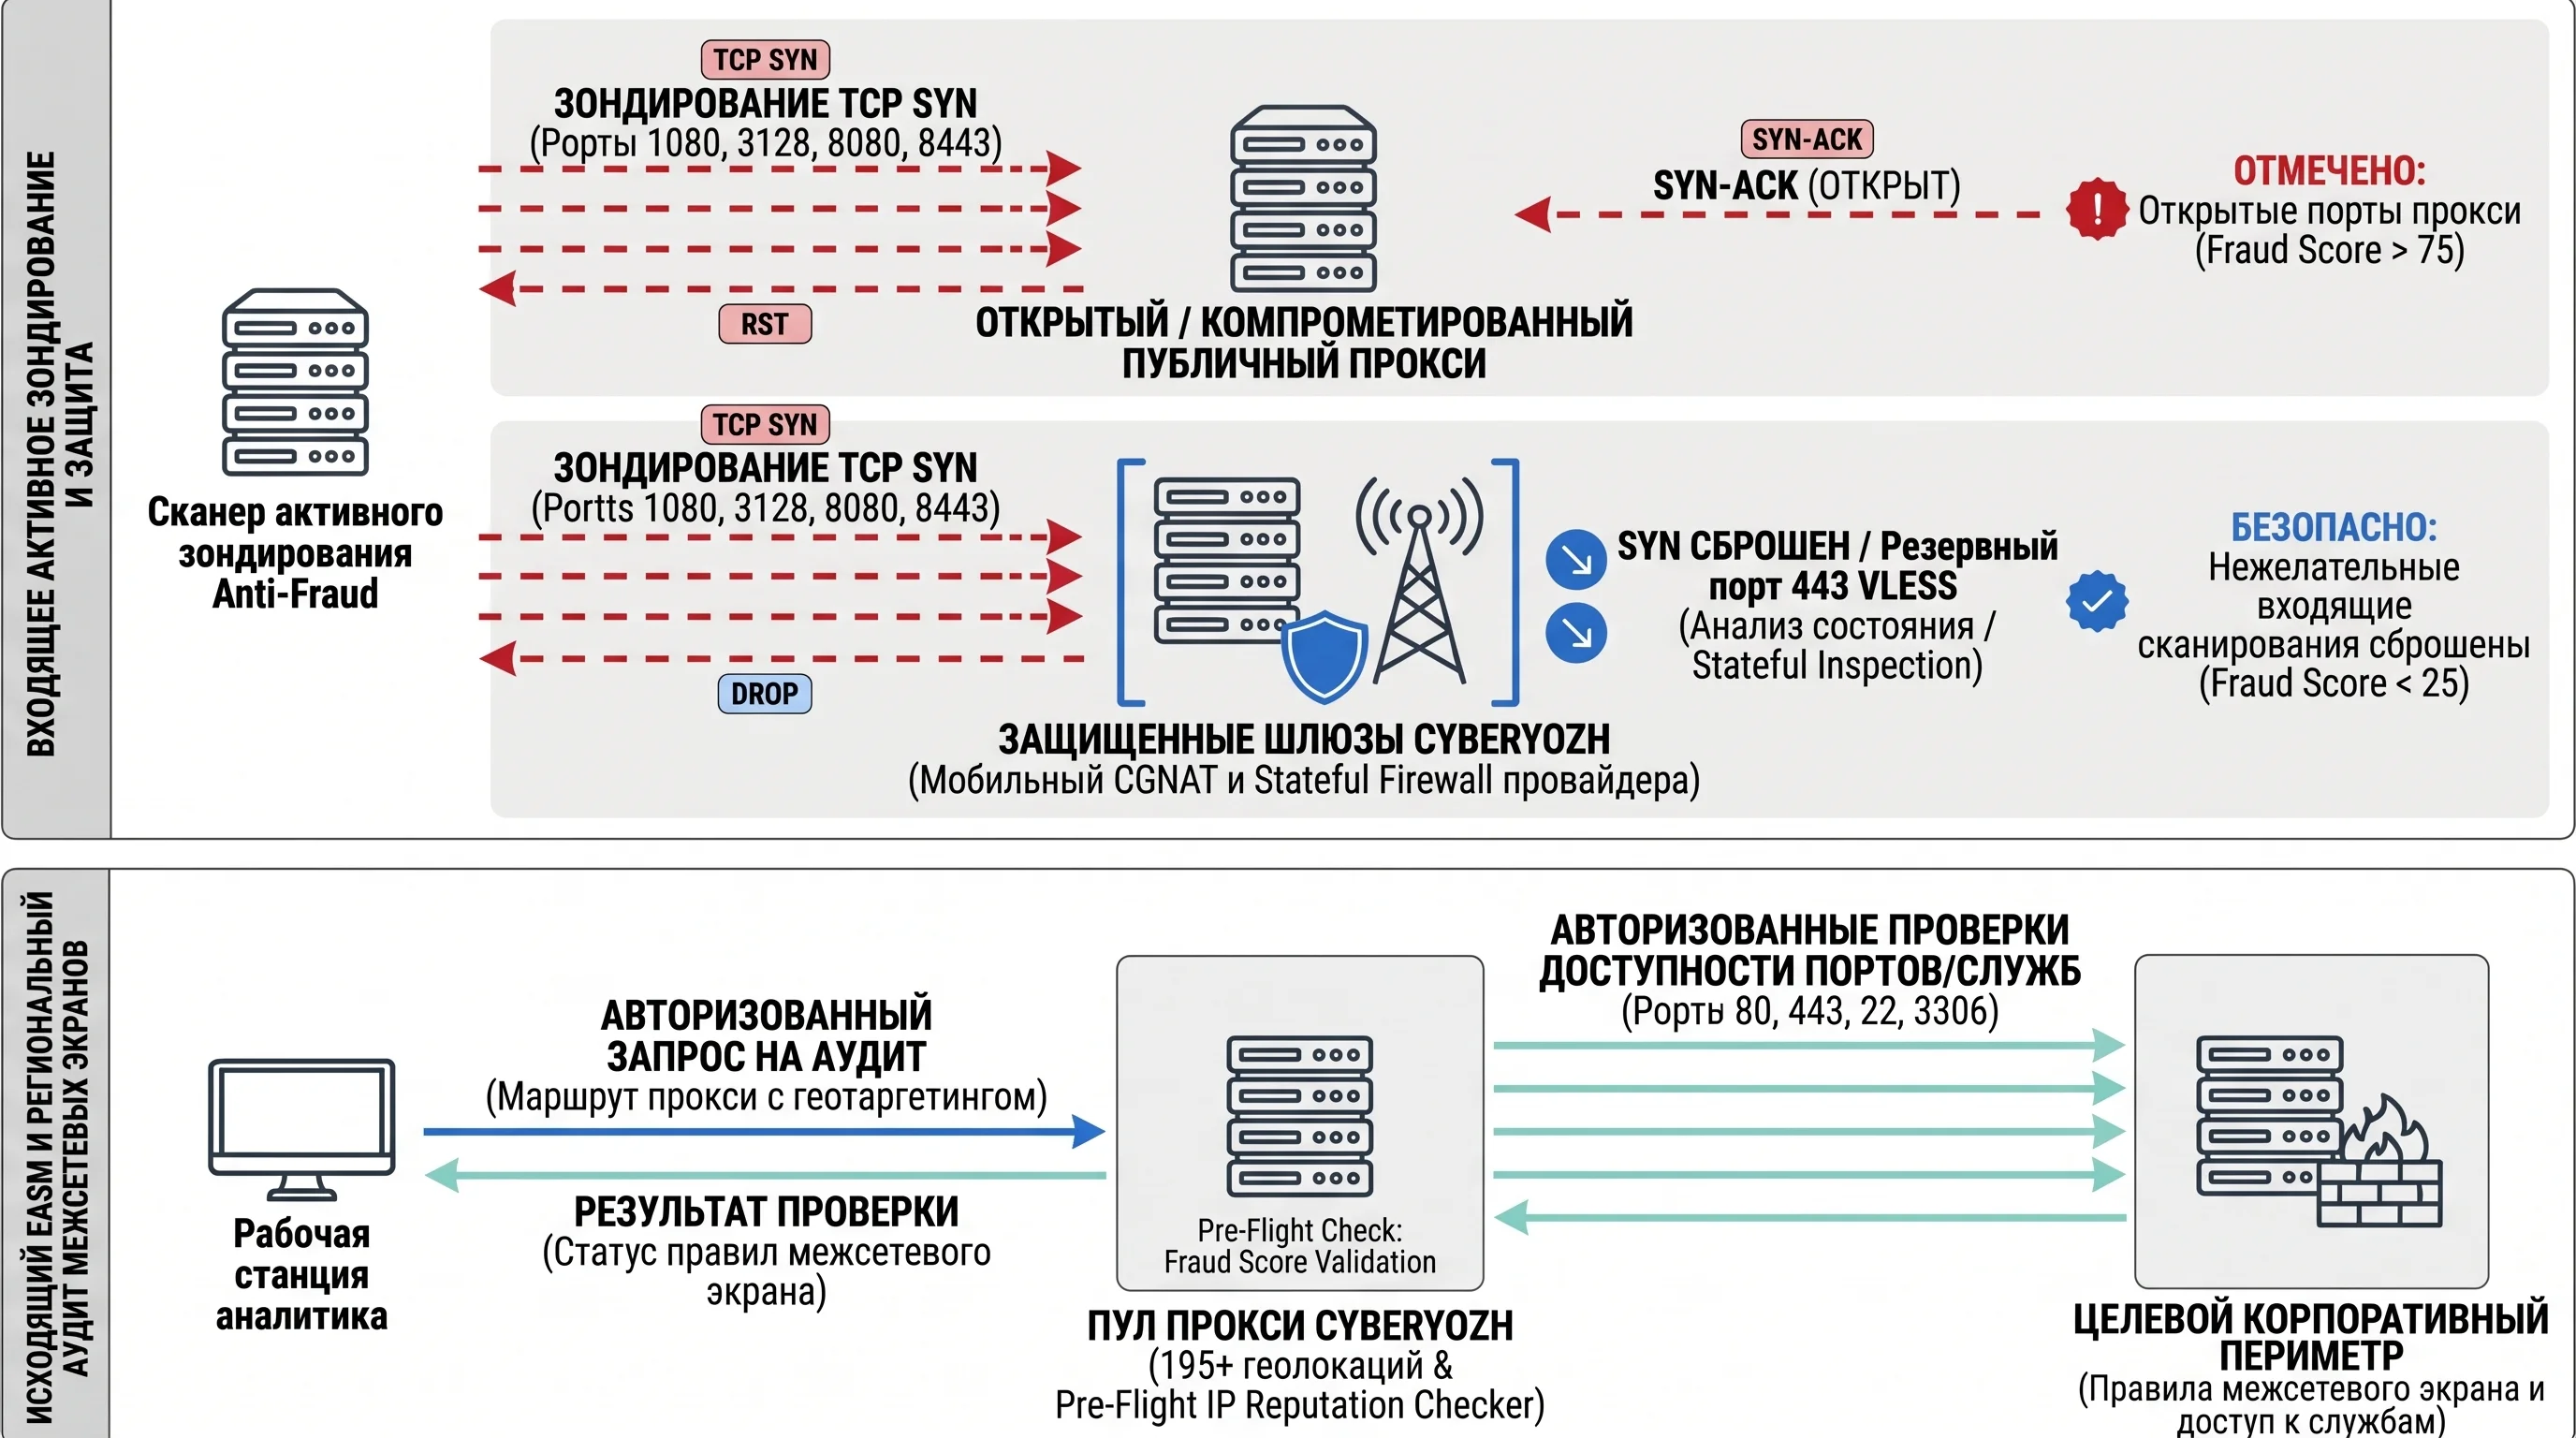
Коли браузер або скрипт звертається до сайту, антифрод-платформи (IPQualityScore, ThreatMetrix, MaxMind, PerimeterX) перевіряють не лише номер автономної системи (ASN). Захисний шлюз запускає зустрічне активне зондування (active probing) вхідної IP-адреси. Чому антифрод-системи перевіряють порти 1080, 3128 і 8080 насамперед:
Порт 1080: стандартний порт протоколів SOCKS4 і SOCKS5 за специфікацією RFC 1928.
Порт 3128: порт за замовчуванням для кешувального проксі Squid, який часто відкривають ботнети на заражених роутерах.
Порти 8080, 8000, 8888 і 8443: основні користувацькі порти для HTTP/HTTPS-проксіювання через метод HTTP CONNECT.
Звичайний домашній роутер або смартфон у стільниковій мережі не тримає відкритих вхідних портів. Домашній маршрутизатор захищений міжмережевим екраном з контролем стану сесій (stateful NAT), а в мобільних мережах використовується архітектура CGNAT (Carrier-Grade NAT, RFC 6598, підмережа 100.64.0.0/10). Будь-який непроханий вхідний пакет SYN від антифрод-сканера відкидається шлюзом оператора, бо в таблиці трансляції немає відповідної вихідної сесії.
Інакше виглядають адреси з публічних проксі-листів, некоректно налаштовані VPS або домашні роутери з увімкненим UPnP і забутим прокиданням портів (Port Forwarding). На таких вузлах перевірка проксі-портів виявляє відкриті порти SOCKS5 (1080) та HTTP (8080, 3128) або отримує стандартну відповідь проксі-протоколу під час рукостискання.
У результаті репутація IP і відкриті порти оцінюються в зв'язці. Якщо з цієї самої адреси фіксувалася підозріла мережева активність, зростає метрика Abuse Velocity (частота скарг за короткий проміжок часу), а оцінка Fraud Score піднімається вище 75-85 балів. Саме тому неперевірені або публічні проксі отримують розрив з'єднання ще на завантаженні сторінки входу.
У CyberYozh App ризики відкритих портів під час зустрічного зондування закриті на мережевому рівні:
Мобільні проксі LTE/5G (від $1,70/день за спільні та від $3,50/день за виділені канали з безлімітним трафіком): трафік проходить через фізичні модеми та SIM-картки стільникових операторів, де шлюзи CGNAT відсікають вхідні перевірочні пакети. Виділені мобільні канали також підтримують налаштування відбитка ОС (p0f) під профілі Windows, macOS або Android і протокол VLESS (XTLS-Reality) на порту 443. Якщо зовнішній сканер звертається до порту 443 без валідного UUID, сервер перенаправляє запит на легітимний домен-донор.
Статичні резидентські ISP-проксі та ротаційні пули: перед видачею адреси проходять попередню фільтрацію (Advanced IP Filtering), яка відсіює вузли з відкритими проксі-портами.
👉 Орендуйте мобільні проксі LTE/5G з безлімітним трафіком (від $1,70/день), щоб працювати через реальні мережі операторів із захистом CGNAT і підтримкою VLESS.
Як перевірити зовнішню доступність портів із різних регіонів через проксі та які типи проксі обрати
Друга точка перетину мережевої діагностики та проксі-інфраструктури пов'язана з керуванням зовнішньою поверхнею атаки (External Attack-Surface Management, EASM) і QA-тестуванням.
Якщо запускати пошук відкритих портів на сервері лише з однієї офісної IP-адреси, результати будуть спотворені з двох причин:
Власна система запобігання вторгненням (IPS/WAF) або хмарний балансувальник застосує обмеження частоти запитів (rate limiting) до вашого IP уже після перших сотень пакетів.
Інтернет-провайдери в різних країнах по-різному фільтрують транзитний трафік (наприклад, блокують нестандартні порти 8080, 8443 або 25 на рівні магістральних маршрутизаторів), а гео-правила вашого власного фаєрвола можуть помилково відкривати службовий інтерфейс для окремих регіонів.
Тут виникає практичне завдання: як перевірити зовнішню доступність портів із різних регіонів через проксі, щоб побачити реальний відгук сервісів зі США, Німеччини, Японії чи Бразилії. Такий підхід водночас дає ізоляцію мережевих вузлів корпоративної лабораторії від зустрічного сканування з боку зовнішніх систем моніторингу.
Для перевірки TCP-портів через проксі-шлюз важливо враховувати обмеження протоколів: стандартний метод SOCKS5 CONNECT передає корисне навантаження лише після того, як проксі-сервер сам завершить повне триетапне рукостискання TCP із цільовим хостом. Через проксі не можна надіслати одиночний SYN-пакет для напіввідкритого опитування, але можна перевірити доступність TCP-сокетів повним підключенням через curl, nc (netcat), nmap -sT з proxychains4 або скрипти на Python.
Приклад базової перевірки доступності портів власного веб-вузла з цільового регіону через SOCKS5-проксі в терміналі:
# Проверка ответа порта 443 и 8443 через региональный SOCKS5-прокси CyberYozh App

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Запуск полного TCP Connect опроса (-sT) без предварительного пинга (-Pn) через proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Для масштабного збору даних про стан вебсервісів і заголовків відповідей можна також задіяти відкриті інструменти Yozh Scraper і Yozh Crawler (ліцензія MIT, інтеграція за MCP для ШІ-агентів та експорт у JSON, CSV, Parquet), які нативно працюють поверх проксі-пулів CyberYozh App.
Який тип проксі обрати під конкретне завдання аудиту й автоматизації
Вибір залежить від того, чи потрібне вам тривале утримання однієї IP-адреси, широке географічне охоплення або робота з платформами, чутливими до рівня довіри:
Статичні резидентські ISP-проксі (від $5,29/міс): виділений статичний IP реального домашнього провайдера з безлімітним трафіком, аптаймом 99,9% і підтримкою HTTP та SOCKS5. Оптимальний вибір, коли потрібна постійна регіональна адреса для регулярного моніторингу доступності серверів, додавання тестового IP до білих списків (allowlist) або роботи з тривалими сесіями.
Пул ротаційних резидентських проксі (тарифікація за гігабайт, пакети від $4/ГБ за мінімуму 3 ГБ і до $2,50/ГБ на обсязі 100 ГБ): охоплює 100M+ резидентських IP у 195+ країнах. Підтримує безкоштовний геотаргетинг, перенесення невикористаного трафіку на наступний місяць (Traffic Rollover), генератор масових облікових даних і гнучкі sticky-сесії до 24 годин. Такий формат закриває завдання перевірки регіональних правил WAF, розподіленого веб-скрейпингу та тестування зовнішньої доступності з сотень локацій.
Мобільні проксі LTE/5G (від $1,70/день за спільні та від $3,50/день за виділені канали): безлімітний трафік, реальні стільникові мережі, підтримка HTTP, SOCKS5, UDP і конфігурацій VPN/VLESS, зміна IP вручну або через API. Підходять для платформ, вимогливих до рівня довіри, ведення окремих клієнтських профілів і парсингу пошукової видачі (включно з Google, який рідше блокує трафік мобільних операторів, а безлімітний тариф дає змогу запускати збір даних у кілька паралельних потоків).
Серверні проксі датацентрів IPv4/IPv6 (від $1,77/міс за спільні та $2,18/міс за виділені IP): безлімітний трафік і низька затримка відгуку за протоколами HTTP та SOCKS5 для швидких перевірок API та навантажувального тестування, де не потрібен резидентський ASN.
👉 Налаштуйте статичні резидентські ISP-проксі (від $5,29/міс із безлімітним трафіком) або підключіть ротаційні резидентські проксі в 195+ країнах для регіональної діагностики мережі.
Захист від сканування портів: Як виявити та заблокувати сканування портів на фаєрволі
Комплексний захист від сканування портів будується на двох рівнях: суворому налаштуванні пакетних фільтрів на власних серверах і попередній перевірці репутації клієнтських проксі-вузлів перед запуском трафіку. Якщо залишити периметр без уваги, ризики відкритих портів швидко переростають із інформаційного витоку версій ПЗ у прямі спроби підбору паролів до SSH, БД або панелей керування.
Розберімо покроково, як виявити та заблокувати сканування портів на фаєрволі корпоративного сервера або робочого VPS:
Перехід на політику DROP за замовчуванням замість REJECT/RST: коли міжмережевий екран (фаєрвол) відповідає на закритий порт пакетом RST, він миттєво повідомляє зовнішньому сканеру, що хост активний, і дає змогу опитати 65535 портів за кілька секунд. Якщо ж для всіх невикористовуваних інтерфейсів задати правило DROP, сканер змушений чекати закінчення тайм-ауту на кожному порту, що уповільнює вертикальне опитування в сотні разів.
Прив'язка внутрішніх служб до локального інтерфейсу (127.0.0.1): бази даних (MySQL 3306, PostgreSQL 5432, Redis 6379) і внутрішні мікросервіси не повинні слухати зовнішній інтерфейс 0.0.0.0.
Суворі списки контролю доступу (ACL) і вимкнення UPnP: доступ до портів адміністрування (22 SSH) обмежується довіреними статичними IP-адресами, а на прикордонних маршрутизаторах примусово вимикається автоматичне прокидання портів UPnP.
Детекція за частотою пакетів у nftables / iptables і SIEM: системи виявлення вторгнень (Suricata, Wazuh, Fail2ban) відстежують кількість нових SYN-запитів або звернень до різних портів з однієї адреси за одиницю часу.
Приклад базової конфігурації nftables у Linux, який показує, як виявити та заблокувати сканування портів на фаєрволі за рахунок контролю стану сесій і відсікання невалідних пакетів:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;

        # Разрешаем трафик внутри уже установленных сессий (stateful фильтрация)

        ct state established, related accept

        # Сбрасываем пакеты с некорректными комбинациями флагов (защита от NULL/XMAS опросов)

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop

        # Разрешаем локальный интерфейс и строго необходимые внешние порты (например, HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
Другий крок перед запуском автоматизації - передстартова перевірка репутації проксі-вузла. Навіть за закритого периметра власного сервера робота через зовнішній IP з поганою історією або високою частотою скарг (метрика Abuse Velocity) призведе до блокування на цільовому сайті.
Вбудований чекер IP у панелі управління CyberYozh App ($0,15 за перевірку або підписка за $19/міс, що включає 1 500 перевірок IP, 1 500 перевірок телефонних номерів і 500 перевірок банківських карток) опитує 5 антифрод-систем і 118 OSINT-баз чорних списків. Попередня оцінка Fraud Score дає змогу переконатися в чистоті адреси до того, як ви надішлете перший робочий запит.
Надійна робота з мережею спирається на точні правила фільтрації та перевірку адрес до запуску трафіку. Пакетні фільтри закривають власні сервери від зовнішнього опитування, а ізоляція мережевих вузлів через мобільні мережі CGNAT, перевірені резидентські ISP-проксі та передстартовий контроль Fraud Score захищають вихідні робочі сесії від блокувань антифроду.
👉 Оберіть відповідні проксі за країнами та протестуйте репутацію IP в єдиній екосистемі CyberYozh App перед запуском трафіку.