Клієнт Throne: налаштування проксі, режим TUN і захист DNS
Управління складними маршрутами давно стало повсякденною рутиною для інженерів. Проєкт Throne proxy пропонує для цих завдань зручний графічний інтерфейс на базі фреймворку Qt. Утиліта спирається на ядро Sing-box. Ви отримуєте потужний інструмент для роботи з сучасними мережевими протоколами. Це пряме продовження відомого проєкту Nekoray. Офіційна альтернатива Nekoray — Throne виділяється оптимізованою кодовою базою та стабільністю.
Правильне налаштування проксі в Throne захищає ваш мережевий відбиток. Клієнт Throne динамічно генерує JSON-конфігурації для кожного з'єднання. Програма споживає мінімум оперативної пам'яті завдяки механізмам збирання сміття в мові Go.
Коротка зводка: Налаштування клієнта
Завантажте портативний архів або інсталяційний пакет з GitHub.
Налаштуйте SOCKS5 або HTTP-проксі вручну через меню профілів або імпортуйте готові вузли з буфера обміну.
Активуйте режим TUN для захоплення трафіку на рівні ядра операційної системи.
Налаштуйте FakeIP для запобігання витокам даних через локального провайдера.
Використовуйте Антифрод-чекер для перевірки репутації вашого IP перед запуском скриптів.
Практичний кейс: Збір ринкових даних без лімітів
Нещодавно ми тестували агресивний збір даних з великих маркетплейсів. Завдання стояло жорстке. Нам потрібно було витягнути 50 000 карток товарів за одну годину. Стандартні Python-скрипти падали на десятій хвилині. Цільовий сервер просто скидав з'єднання. Ми інтегрували клієнт Throne в наш стек. Налаштували маршрутизацію через ротаційні резидентські проксі CyberYozh App. Активували Throne TUN режим. Скрипт полетів. Ядро Sing-box ідеально розподіляло TCP-пакети на льоту. Ми не зловили жодної капчі. Аптайм склав еталонні 99,9%. Тому що програма вміє грамотно приховувати метрики автоматизації від корпоративних фільтрів.
Базова конфігурація: Як додати проксі для Throne
Процес встановлення залежить від вашої операційної системи. Клієнт Throne постачається для Windows, macOS і Linux. Користувачі macOS зобов'язані зняти атрибут карантину через термінал утилітою xattr перед першим запуском. Додаток потім необхідно перенести в системну папку Applications для коректного підвищення привілеїв.
На платформі Windows користувачі іноді бачать хибні спрацювання вбудованого антивірусу. Захисник Windows класифікує бінарні файли ядра як шкідливий код. Утиліта перехоплює трафік і модифікує глобальну таблицю маршрутизації. Антивірусні алгоритми реагують на цю поведінку агресивно. Рішення вимагає ручного додавання папки встановлення до списку виключень після перевірки хешів файлів.
Інтерфейс утиліти гранично мінімалістичний. Клієнт Throne не перевантажує вас зайвими кнопками. Головне вікно одразу відображає активні профілі.
Розберемо ручне додавання мобільного SOCKS5-проксі покроково:
Натисніть Program → New profile у лівому верхньому куті вікна.
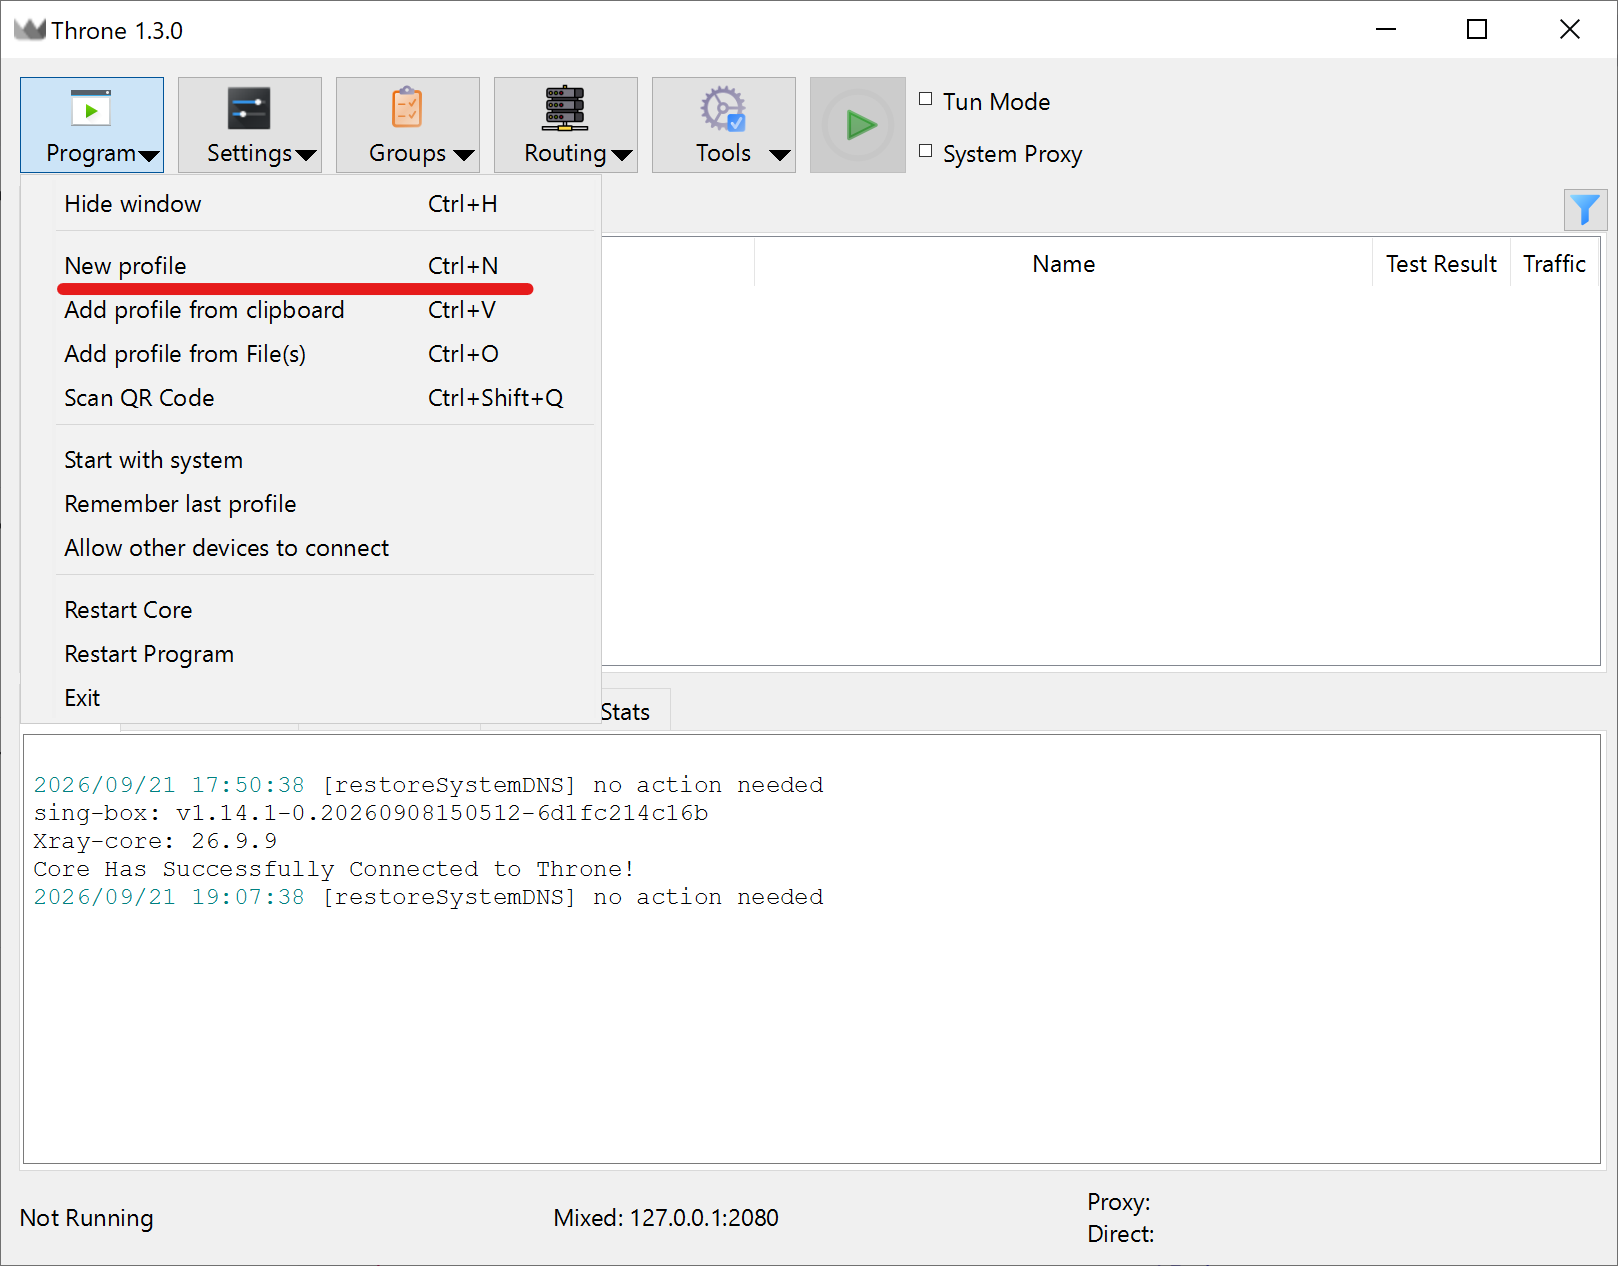
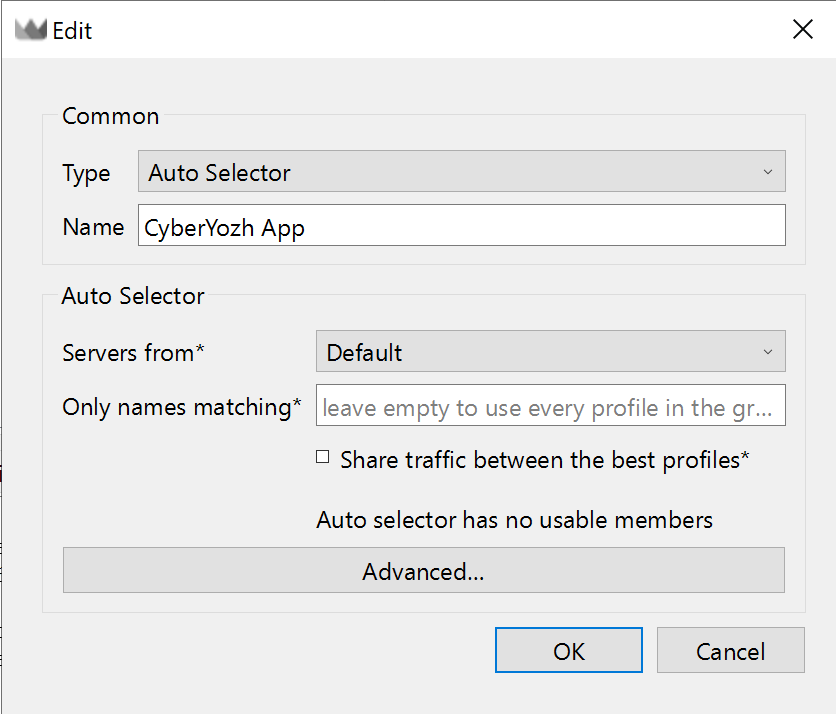
Открытое выпадающее меню Program в левом верхнем углу программы Throne Відкрийте випадний список Type. За замовчуванням Throne proxy запропонує профіль Auto Selector, але вам необхідно обрати протокол Socks.
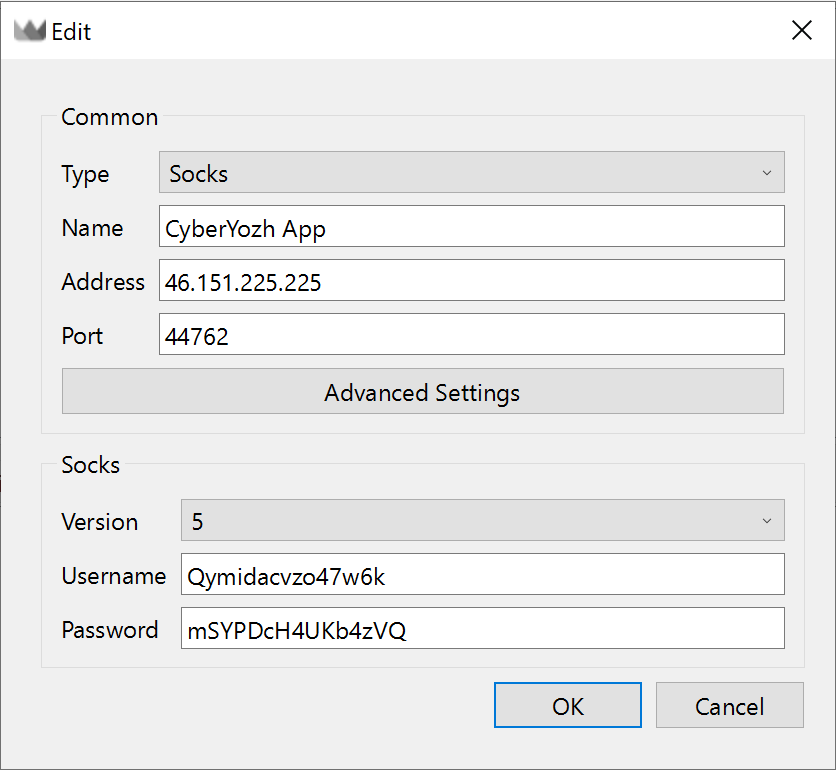
Диалоговое окно Edit Введіть дані сервера CyberYozh App. Заповніть поля IP-адреси, порту, логіна та пароля.
Окно Edit с выбранным Type: Socks Натисніть Advanced Settings для доступу до розширених параметрів. Тут можна жорстко прив'язати мережевий інтерфейс (Bind Interface) або активувати TCP Fast Open. Базових налаштувань зазвичай достатньо.
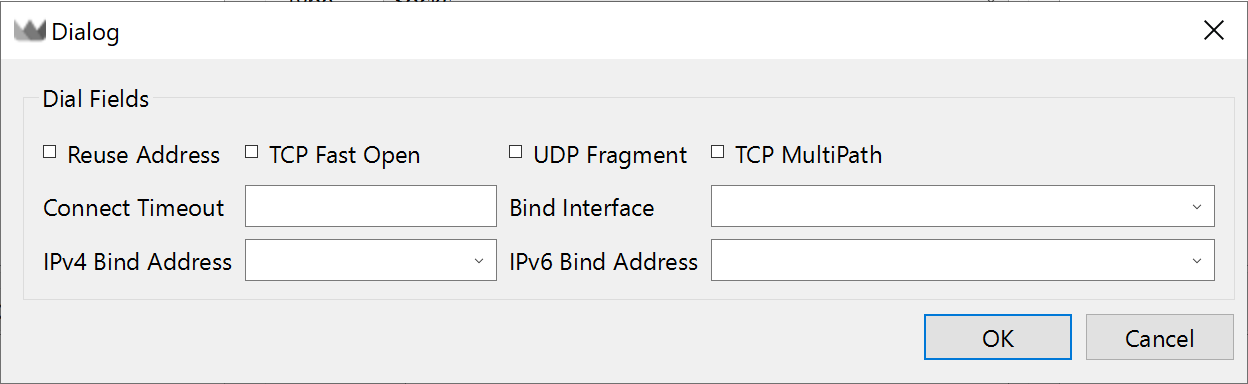
Окно Dialog с дополнительными параметрами Dial Fields: чекбоксы Reuse Address, TCP Fast Open, UDP Fragment. Натисніть OK для збереження. Готовий маршрут миттєво з'явиться в головному вікні.
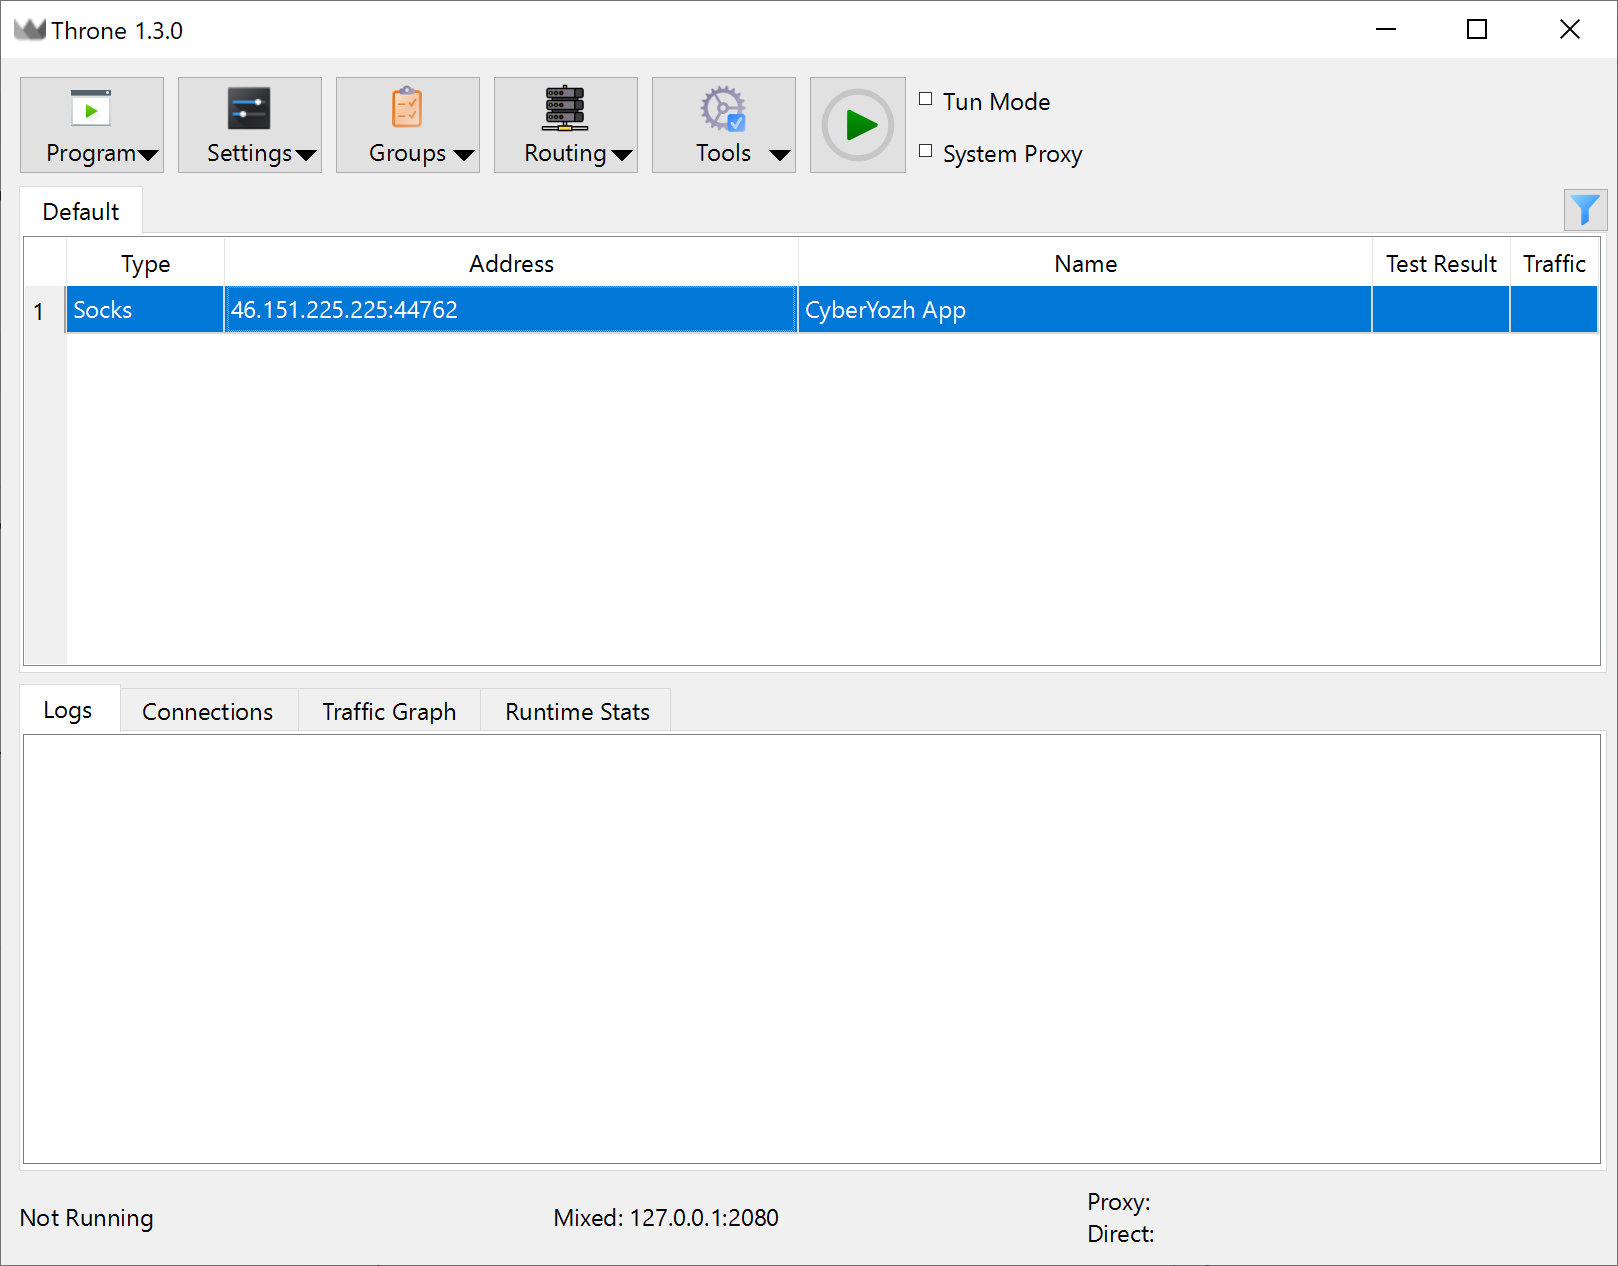
Главное окно клиента со списком профилей
Для налаштування HTTP-проксі алгоритм абсолютно ідентичний. Ви просто обираєте пункт HTTP на самому початку замість Socks.
Якість вашого з'єднання безпосередньо залежить від обраного провайдера. Інфраструктура CyberYozh App надає масштабовані рішення під будь-які технічні завдання. Ви отримуєте чистий IP і високий Trust Rate.
👉 Мобільні проксі: Безлімітний трафік, максимальна довіра.
Використовуйте мережі LTE/5G для роботи з соціальними платформами. Динамічна зміна адреси забезпечує стабільний доступ. Локальні фільтри вас просто не знайдуть.
👉 Резидентські проксі ISP: Статичні IP, висока надійність.
Спрямовуйте трафік через справжніх домашніх інтернет-провайдерів. Аптайм 99,9% гарантує стабільність для електронної комерції.
Як налаштувати проксі в Throne через TUN інтерфейс
Класичний системний проксі працює на прикладному рівні. Він покладається на підтримку HTTP-маршрутизації самою операційною системою. Режим TUN перехоплює трафік на мережевому рівні. Цей метод перехоплює абсолютно всі пакети. Ви контролюєте ICMP -запити й трафік програм без вбудованих мережевих налаштувань.
Просунутий режим Throne TUN пропонує три варіанти обробки TCP/IP стека.
Параметр стека | Внутрішній механізм | Затримка та пропускна здатність | Рекомендації до застосування |
System | Використовує нативний стек ядра ОС. | Максимальна швидкість. Мінімальне споживання CPU. | Оптимальний для масового парсингу та передачі важких файлів. |
Працює в просторі користувача (userspace). | Низька пропускна здатність. Високе споживання CPU. | Вирішує проблеми сумісності драйверів у нестандартних середовищах. | |
Mixed | Гібридна архітектура. TCP обробляється ядром, UDP йде в gVisor. | Оптимальна продуктивність для більшості завдань. | Встановлено за замовчуванням. Підходить для повсякденного використання. |
Вибір стека system вимагає додаткових привілеїв. Пропускна здатність цього методу неймовірно висока. Ви можете заздалегідь обрати потрібний стек і налаштувати мережеву безпеку в меню Settings → Tun Settings.
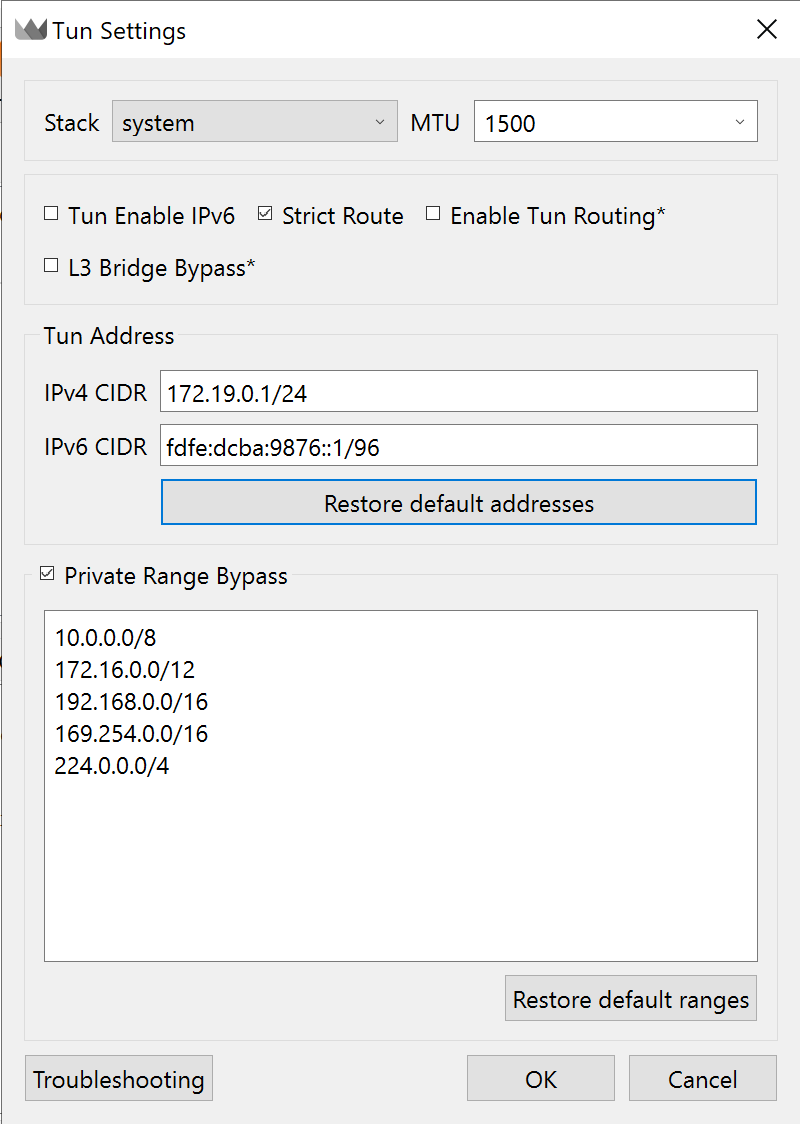
Саме тут знаходиться найважливіший параметр Strict Route. Він додає заборонні правила прямо на фізичні мережеві інтерфейси. Система починає працювати як безвідмовний Kill Switch. Ваша справжня IP-адреса ніколи не витече в мережу при випадковому обриві з'єднання. Інтеграція цих налаштувань із датацентровими пулами CyberYozh дозволяє повністю розкрити потенціал маршрутизації.
Клієнт Throne активує інкапсуляцію на рівні ядра всього за кілька кліків:
Позначте чекбокс Tun Mode на верхній панелі.
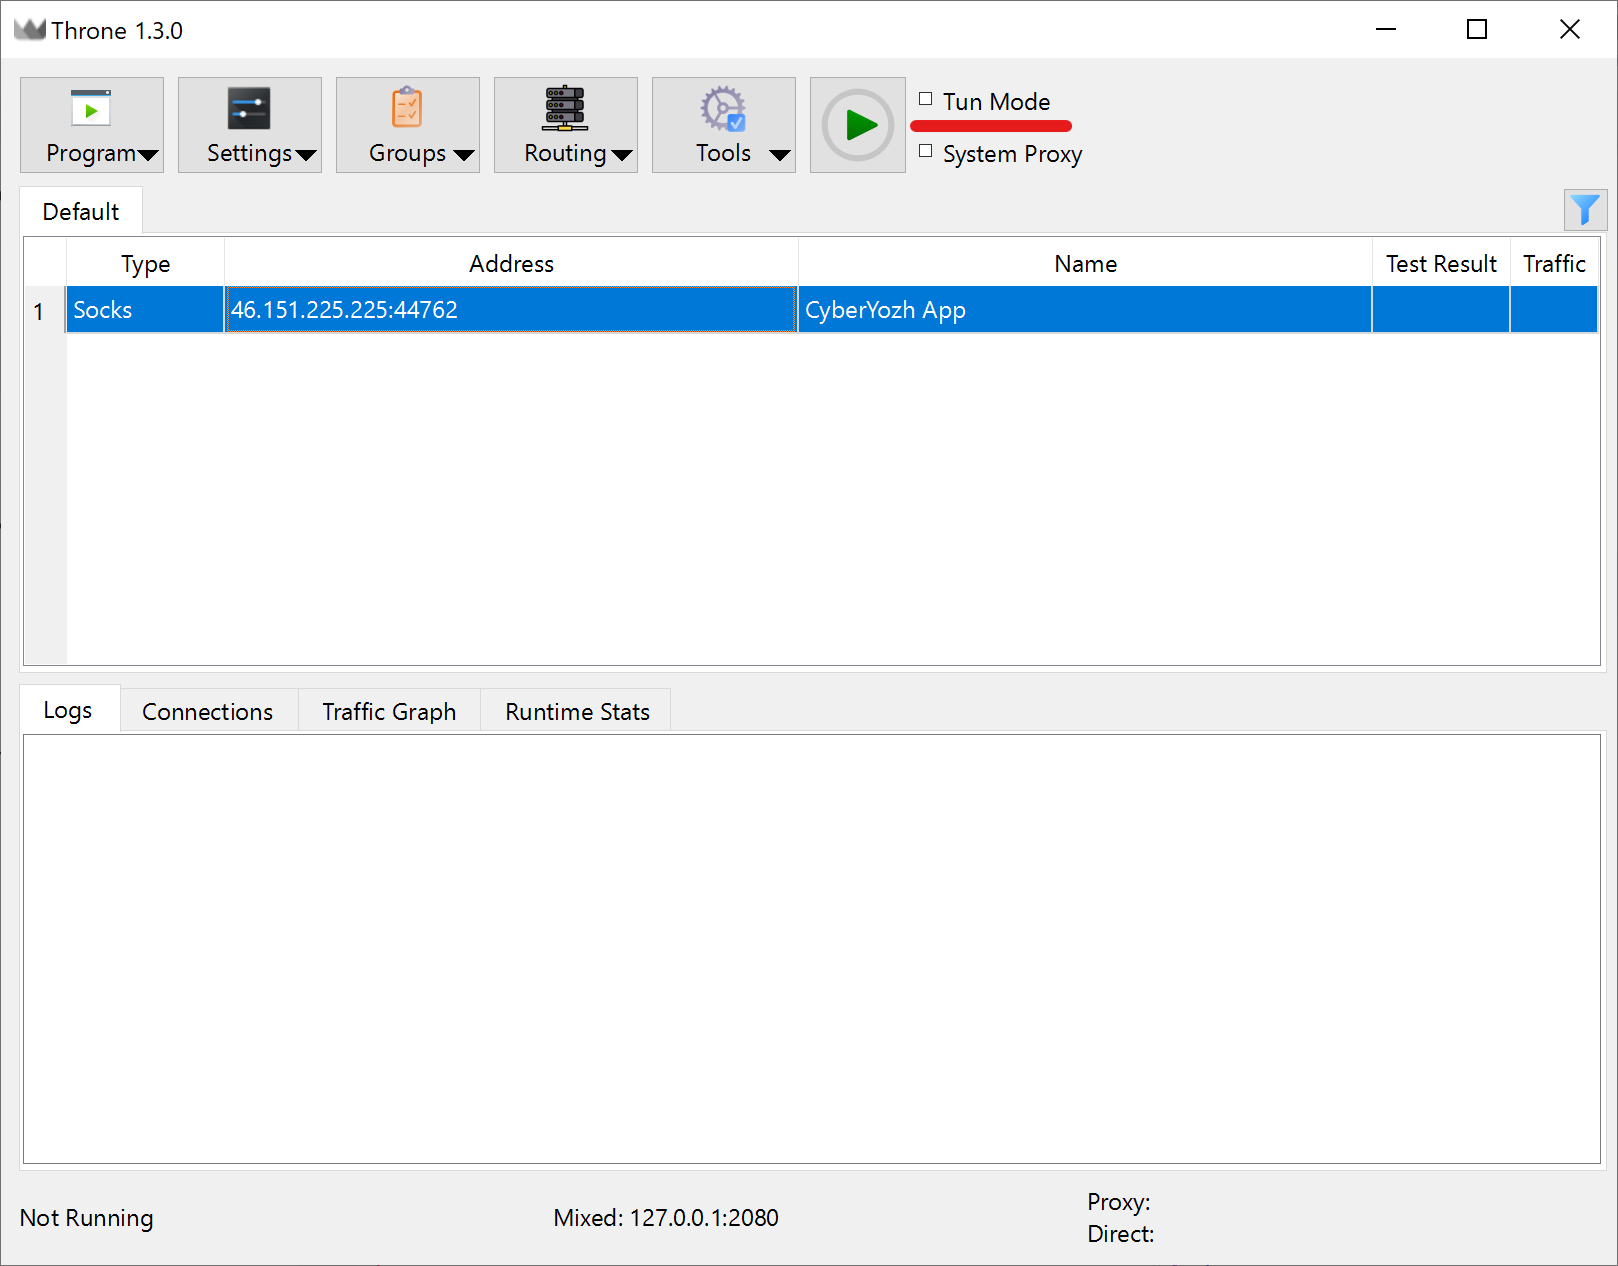
Активация Tun Mode Підтвердіть запит системи. При першому запуску Throne proxy видасть попередження, оскільки генерація віртуального адаптера вимагає прав адміністратора.
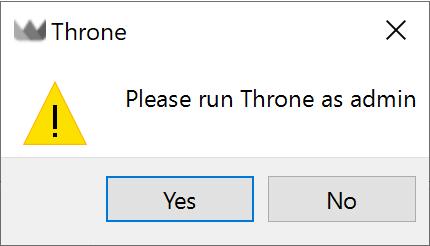
Системное предупреждение Перезапустіть програму від імені адміністратора.
Знову виберіть Tun Mode і натисніть зелену кнопку Play.
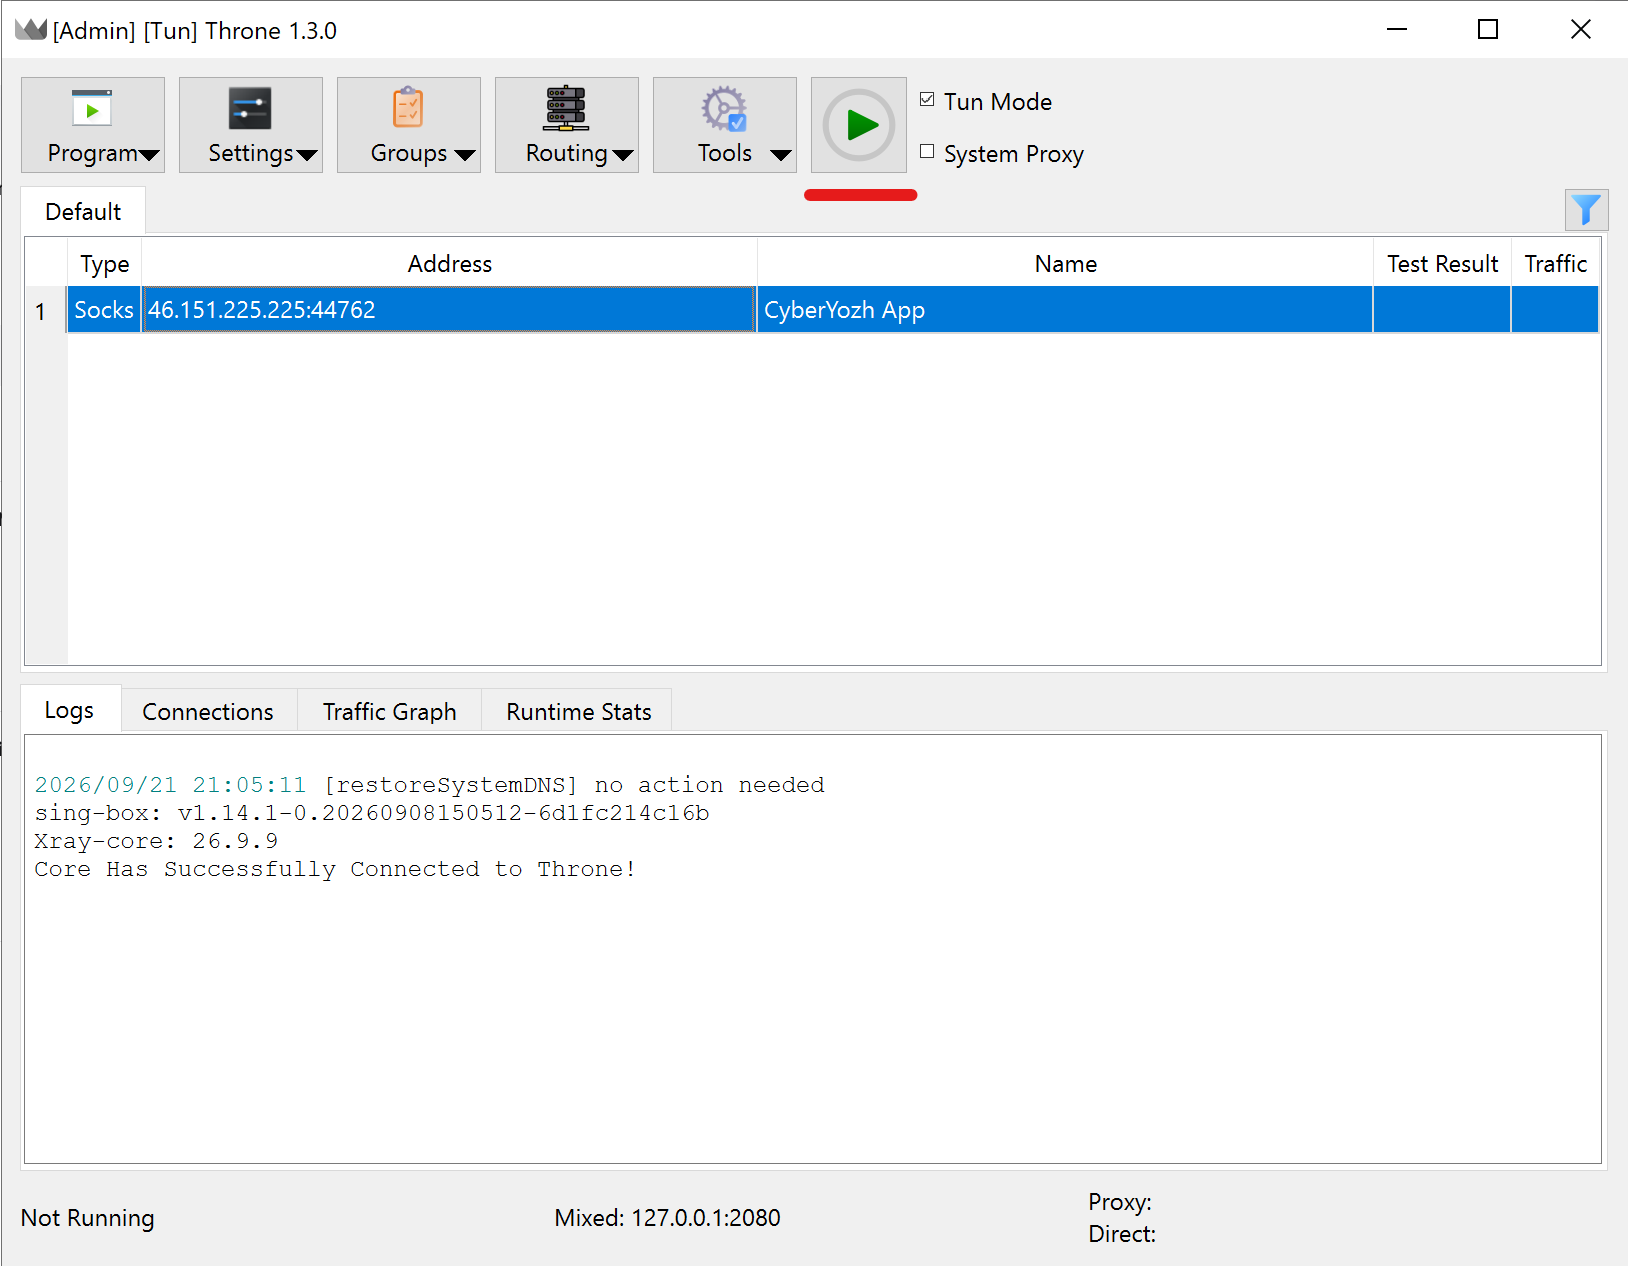
Главное окно Throne. Запуск прокси. Перевірте інкапсуляцію. Трафік миттєво перенаправляється. Вікно логів одразу покаже перехоплення локальних процесів. Пакети від chrome.exe йдуть безпосередньо в захищений тунель.
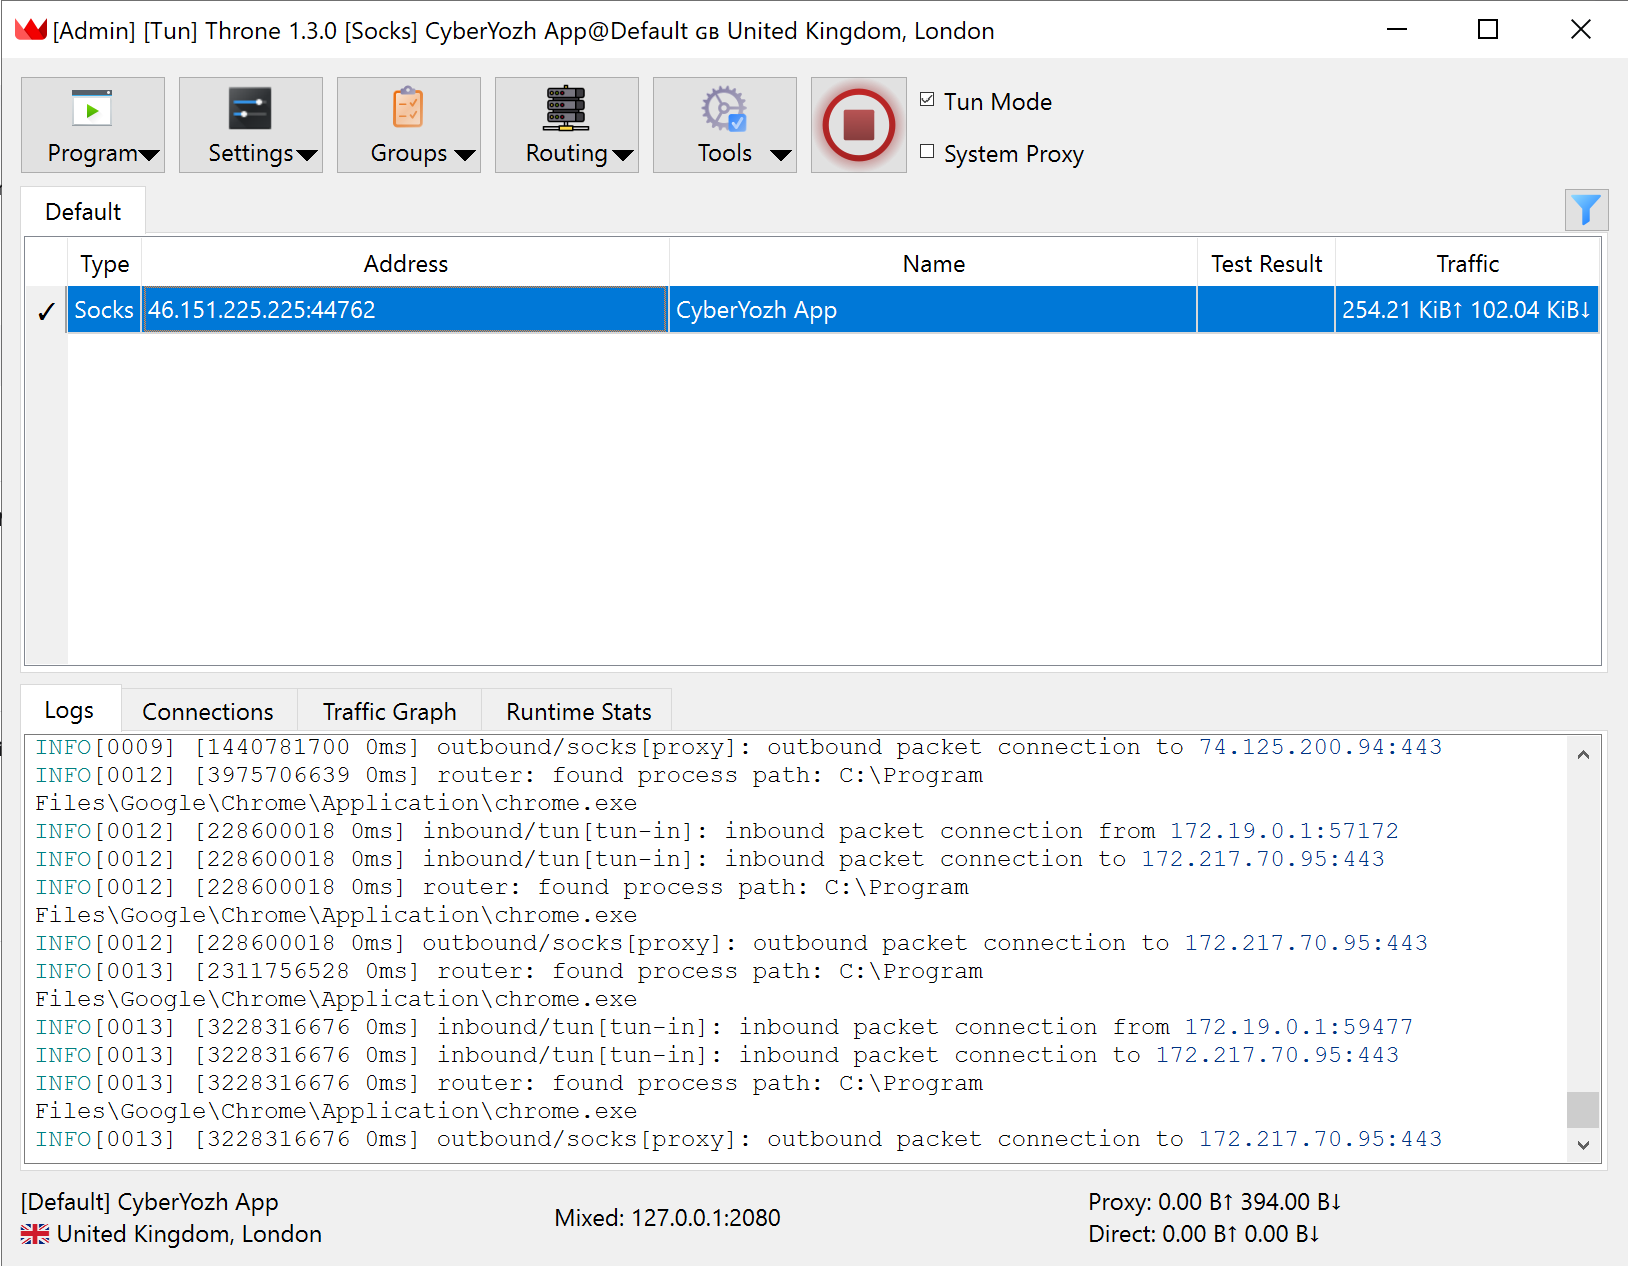
Соединение активно.
👉 Проксі датацентру: Преміальні сервери, низький пінг і повна підтримка UDP.
Використовуйте виділені порти з аптаймом 99.99%. Це ідеальне рішення для автоматизації крипто-бірж і парсингу.
Активація TUN генерує директиви автоматичного переадресування. Параметр strict_route додає блокувальні правила на фізичні інтерфейси. Система працює як класичний Kill Switch. Ваша справжня адреса ніколи не потрапить у відкриту мережу при обриві з'єднання.
Захист від витоків IP і вирішення помилки DNS loopback Throne у Windows
Витік адрес через DNS-резолвери локального провайдера руйнує приватність. Клієнт Throne використовує механізм hijack-dns для перехоплення таких запитів. Ця технологія працює в парі з функцією FakeIP.
Алгоритм роботи гранично простий. Ваш локальний додаток запитує доменне ім'я. У відповідь утиліта Throne proxy миттєво повертає фіктивну адресу із зарезервованого діапазону. І вже локальна машина ініціює TCP-з'єднання з цією фіктивною адресою. Ядро Sing-box перехоплює пакет і відправляє оригінальне доменне ім'я на віддалений вузол. Справжнє розв'язання домену відбувається в безпечній зоні. Ви отримуєте швидкий відгук без розкриття локального провайдера.
Іноді інженери стикаються з петлею маршрутизації. Процес ThroneCore.exe починає нескінченно перехоплювати власні DNS-запити. Навантаження на процесор миттєво злітає до 100 відсотків. Симптоми дуже нагадують код помилки 5 у консольних утилітах.
Вирішення цієї проблеми вимагає суворої послідовності дій:
Натисніть Routing -> Routing Settings на верхній панелі інструментів.
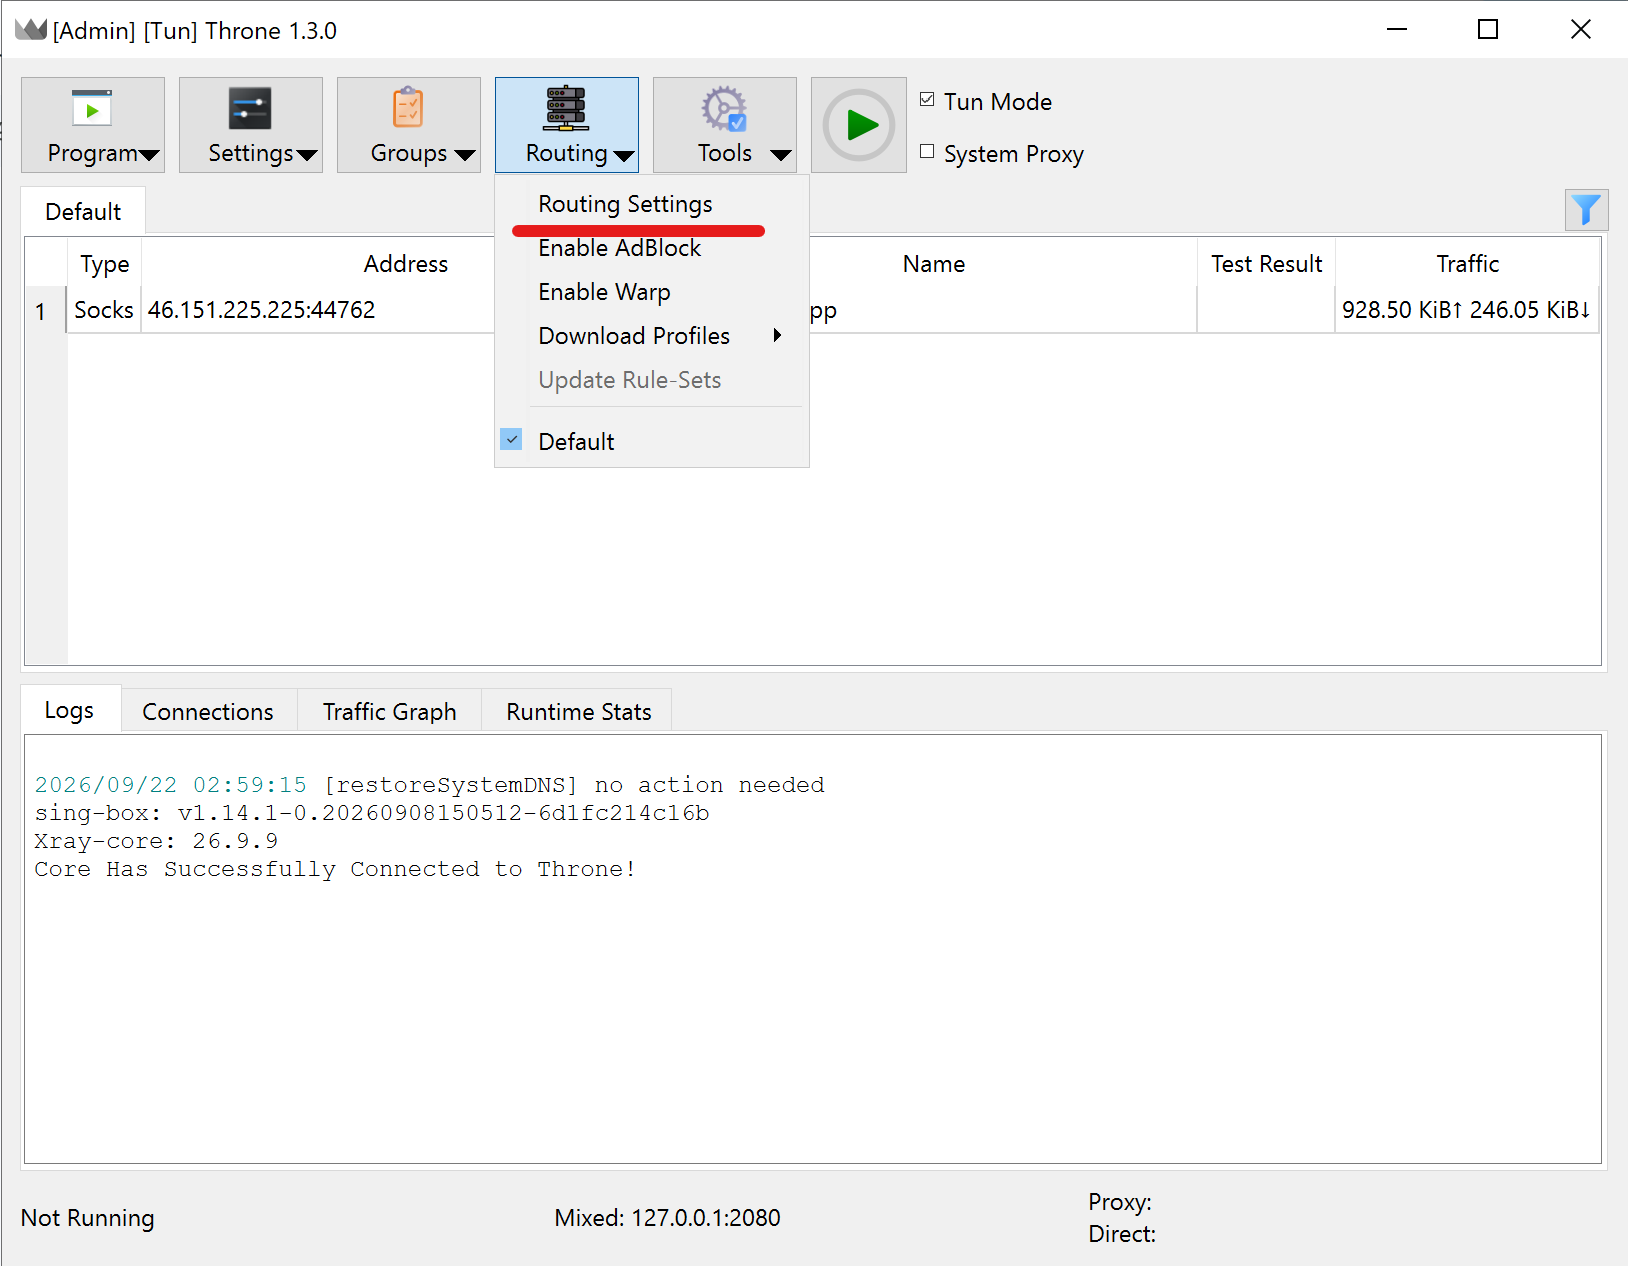
Открытое выпадающее меню Routing в главном окне клиента Throne. Перейдіть на вкладку DNS у вікні маршрутизації, що відкрилося.
Знайдіть параметр Default DNS server і переведіть його в значення remote.
Обов'язково позначте чекбокс Enable FakeIP. Це одразу зніме паразитне навантаження з віддаленого резолвера.
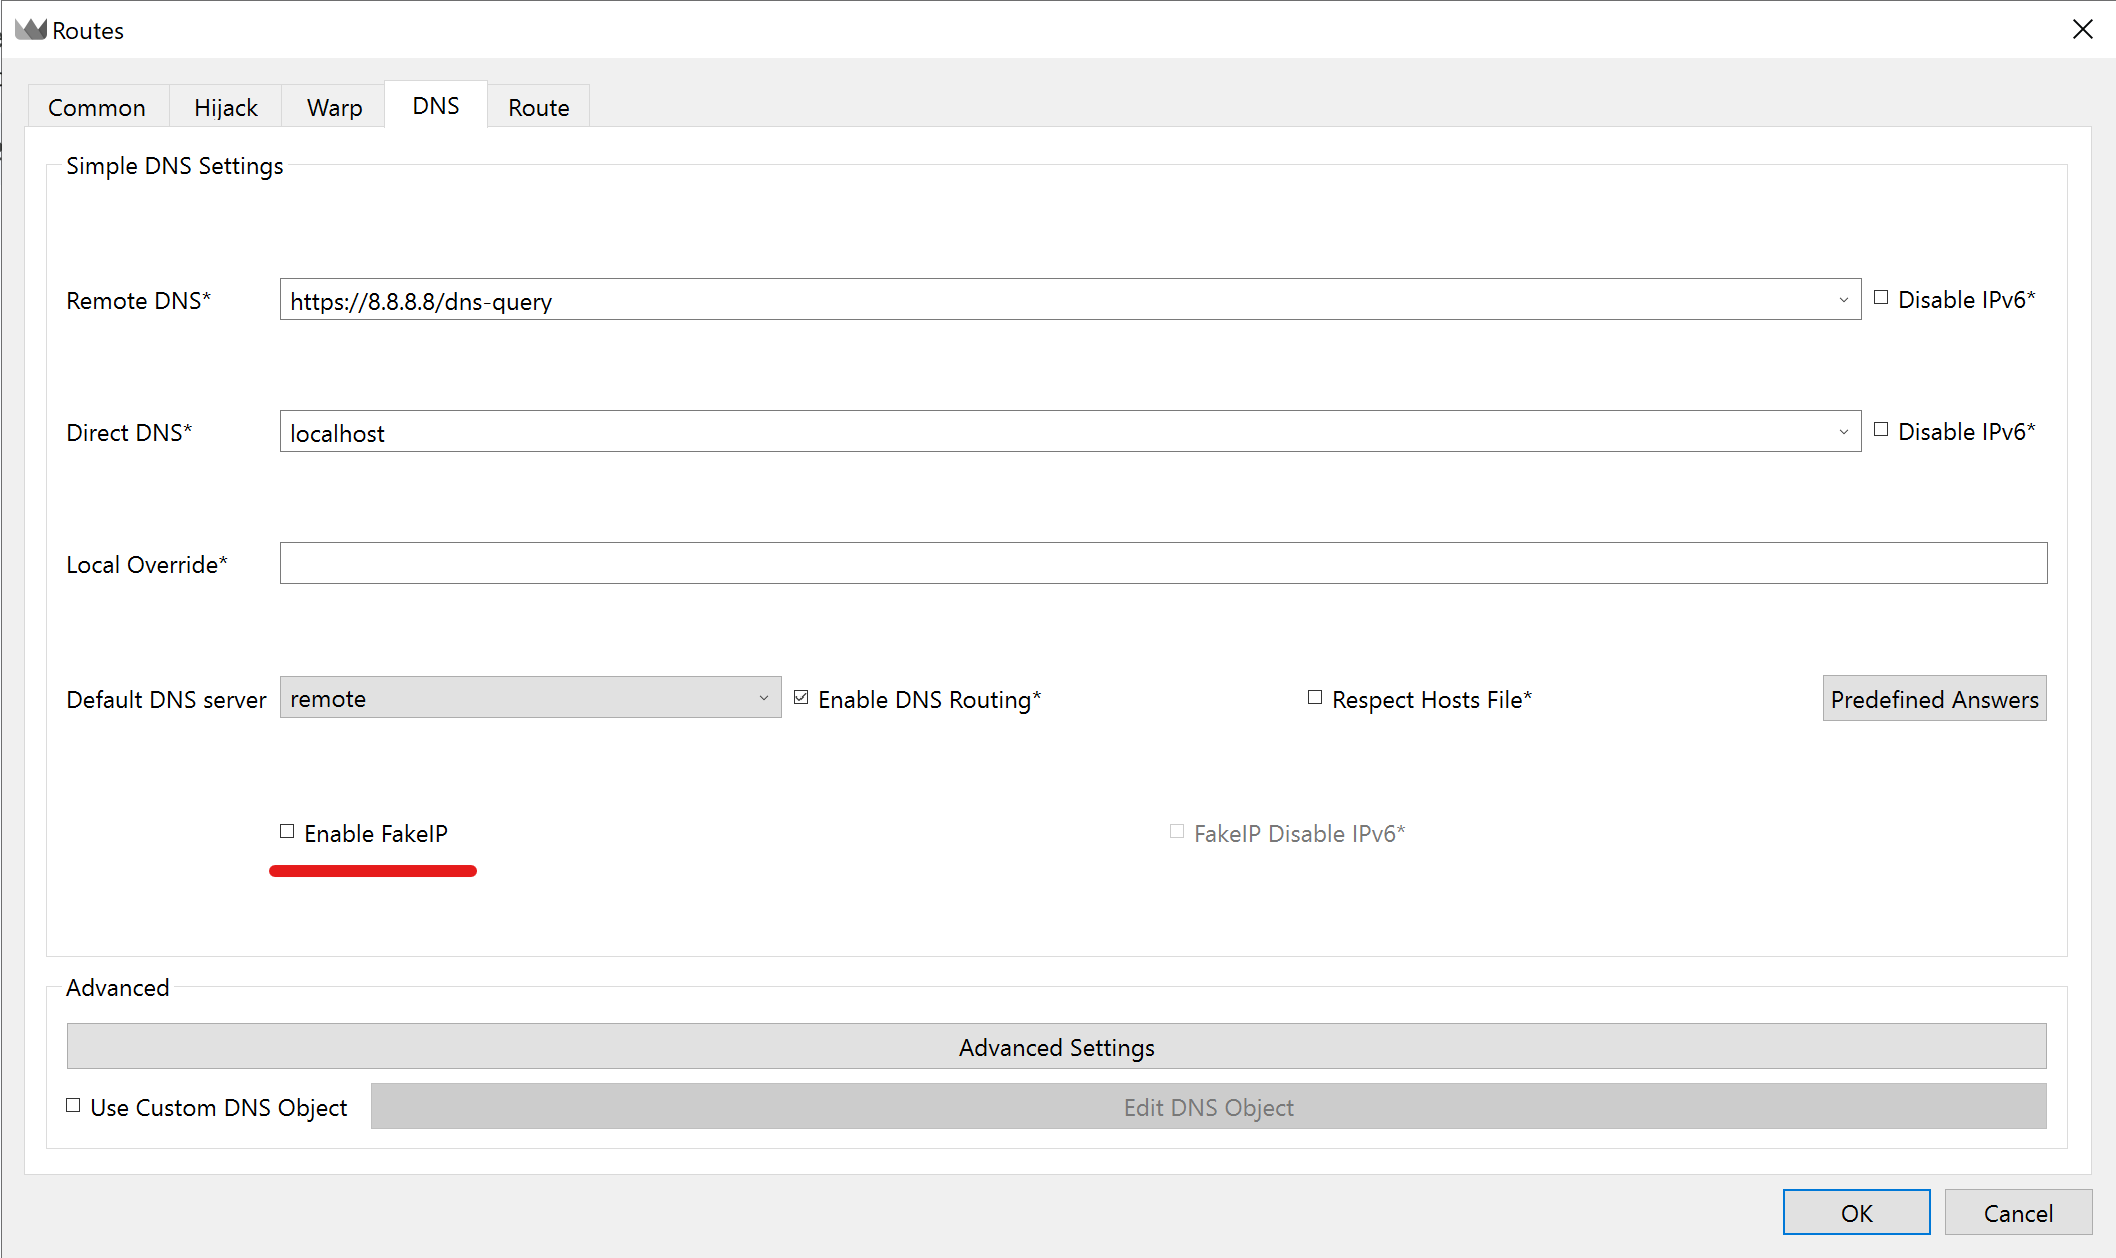
Окно Routes, вкладка DNS. Переключіть TUN Stack на gvisor у базових налаштуваннях програми, якщо проблема зберігається в середовищі Windows 11.
👉 Ротаційні резидентські проксі: Оплата за трафік, точний гео-таргетинг.
Масштабуйте збір даних через пул зі 100 мільйонів адрес. Налаштовуйте утримання сесії до 24 годин.
Налаштування VLESS reality в клієнті Throne
Прості протоколи не справляються з глибоким інспектуванням пакетів. Алгоритми DPI легко обчислюють стандартні патерни. Протокол VLESS делегує шифрування стандартному транспортному рівню TLS 1.3. Обчислювальні витрати мінімальні.
Технологія REALITY маскує ваше з'єднання під трафік високотрастових доменів. Брандмауер бачить звичайне звернення до серверів Apple або Microsoft. Впровадження XTLS-Vision вирівнює довжину пакетів патернами заповнення. Трафік стає абсолютно невідрізнимим від стандартного веб-серфінгу.
Інтеграція профілю вимагає точності. Публічний ключ, ідентифікатор сесії та відбиток браузера повинні збігатися з налаштуваннями віддаленого вузла. Платформа CyberYozh App надає готові налаштування для підключення. Ви просто копіюєте їх у буфер обміну. А сам Throne розпізнає формат і створить профіль автоматично.
👉 Преміальні мобільні проксі: Готові надійні VLESS-налаштування.
Комплексна екосистема для автоматизації
Для масштабної аналітики одного лише якісного вузла зв'язку зазвичай не вистачає. Інженерам постійно потрібні додаткові інструменти для оцінки ризиків і проходження SMS-верифікацій. Платформа CyberYozh App закриває ці потреби через єдину інфраструктуру.
Обов'язково загляньте на платформу CyberYozh Data за додатковими інструментами для парсингу та автоматизації. Клієнт Throne ідеально працює в зв'язці з ними. Ви отримаєте готову екосистему для управління складними потоками даних. Жодних зайвих налаштувань.
Антифрод-чекер для перевірки репутації
Корпорації аналізують кожен вхідний пакет на рівні ядра. Унікальний інструмент перевірки Fraud Score від CyberYozh показує ваш мережевий відбиток очима корпоративних систем захисту. Система запитує бази IPQualityScore та ThreatMetrix. Інструмент детально сканує ваш пасивний p0f відбиток. Це одразу виявляє технічні розбіжності між параметрами TCP/IP стека вузла зв'язку та вашим браузером. Ви бачите тип джерела та частоту скарг на конкретну адресу. Ціна базової перевірки становить лише $0.15. Преміум-підписка включає тисячі перевірок щомісяця. Ви відкидаєте проблемні вузли до початку агресивного парсингу.
👉 Антифрод-чекер: Точна оцінка вашого мережевого відбитка.
Сервіс віртуальних банківських карт
Оплата рекламних кабінетів і підписок вимагає локалізованих платіжних методів. Платформа випускає віртуальні токенізовані картки. Ви створюєте картку під конкретні гео-параметри. Функціонал включає встановлення лімітів і миттєве блокування. Інтеграція з Apple Pay та Google Pay працює бездоганно. Картки чудово підходять для Facebook Ads і TikTok. Пряма оплата гемблінгу або хмарних сервісів заборонена правилами платформи.
👉 Віртуальні картки: Зручна локалізація платіжних методів.
Оренда телефонних номерів
Реєстрація профілів вимагає SMS-верифікації. Ви орендуєте віртуальні номери для взаємодії з 700+ сайтами. Доступний разовий прийом повідомлень від $0.02 за 15 хвилин. Ви також можете орендувати резидентський номер реального локального оператора. Такий підхід помітно підвищує шанси на успіх при складних реєстраціях. Платформа автоматично поверне кошти на баланс, якщо повідомлення не прийде.
👉 Оренда номерів: Безпечна реєстрація трастових акаунтів.
Часті запитання
Чи підтримує клієнт Throne перенесення правил формату SRS? Так. Перехід на ядро Sing-box відкрив повну підтримку бінарних файлів .srs. Вони завантажують лише необхідні категорії правил. Це радикально знижує споживання пам'яті.
Чому не працює голосовий трафік Discord? Десктопні застосунки на базі Electron часто ігнорують налаштування проксі для UDP-трафіку. Активуйте Throne TUN режим. Потім створіть точкове правило переадресації для процесу Discord.exe. Врахуйте важливий нюанс: для дзвінків і WebRTC сам сервер повинен підтримувати цей протокол. Усі пули CyberYozh нативно обробляють UDP-з'єднання.
Як працює перенесення трафіку в CyberYozh? Сервіс автоматично переносить невикористаний обсяг даних на наступний розрахунковий період. Ви нічого не втрачаєте. Ми також приймаємо будь-який зручний для вас метод оплати, включаючи криптовалюти.
Що робити при конфлікті з віртуальними машинами?
Гостьові системи в режимі Bridged обходять віртуальний адаптер хоста. Перемкніть мережевий адаптер віртуальної машини в режим NAT. Трафік пройде трансляцію адрес і успішно потрапить у клієнт Throne.
Чим відрізняються мобільні та резидентські проксі?
Мобільні проксі використовують IP реальних смартфонів мобільних операторів. Резидентські проксі працюють через адреси домашніх провайдерів. Обидва варіанти забезпечують найвищий Trust Rate для інтеграції з антифрод-системами.
Чи підтримують мобільні проксі підключення через VLESS?
Так. Наші преміальні тарифи мобільних проксі вже містять готові дані для підключення через VLESS.