¿Pueden robar mis datos a través de un proxy?
Enrutas tu tráfico a través de un proxy. Entregas tus datos a un intermediario. ¿Pero deberías confiar en ellos?
La interceptación de datos es un riesgo real. El peligro real depende completamente de dos cosas. El sitio web específico que visitas. El proveedor que eliges.
Así es como funciona realmente la protección de red en tránsito. Te mostraremos la diferencia exacta entre tráfico expuesto y seguro. Y aprenderás cómo detectar un servicio inseguro.
Cómo funciona un servidor proxy: La analogía del mensajero
Piensa en las solicitudes de red como correo físico. Quieres enviar una carta a un sitio web como google.com.
En lugar de llevarla tú mismo, se la entregas a un Mensajero. El Mensajero es tu servidor proxy. Toman tu carta, la dejan en el destino y esperan. El sitio web escribe una respuesta. Luego el Mensajero trae esa respuesta exacta de vuelta a tu dispositivo.
Pero esto introduce una vulnerabilidad importante.
Enfrentas dos riesgos directos cuando añades este intermediario. El Mensajero leerá tu mensaje si lo envías sin un sobre sellado. También pueden alterar el contenido antes de que el destinatario lo vea.
Así es exactamente como ocurre la interceptación de datos en la web. Y en el enrutamiento de red, el cifrado HTTPS actúa como tu sobre blindado sellado. Sin él, tu tráfico es simplemente texto plano expuesto.
HTTP vs HTTPS: Seguridad en una red proxy moderna
Los usuarios de Internet confunden constantemente los tipos de proxy con los protocolos de sitios web. Esta confusión puede arruinar la seguridad de tus datos.
Nuestra red proxy de CyberYozh App proporciona una amplia gama de infraestructura. La oferta de proxy incluye proxies de datacenter, IPs residenciales e IPs móviles de alta confianza. Pero recuerda una regla simple. Los protocolos de proxy como HTTP o SOCKS5 son simplemente canales de transporte hacia un servidor web. Manejan la entrega de paquetes. Los protocolos de sitios web como HTTP o HTTPS manejan el empaquetado de datos.
Ya sea que gestiones verificación automatizada de anuncios desde dispositivos móviles con rotación frecuente de IP, o realices web scrapingintensivo, la regla permanece idéntica. Abre un sitio seguro usando un proxy HTTP estándar, y tu tráfico permanece seguro. Tu navegador ejecuta el cifrado antes de que los paquetes de datos lleguen al proxy de red.
Desglosemos exactamente qué sucede en diferentes entornos web.
Escenario A: Tráfico HTTP desprotegido (sin candado 🔓)
Esto es una postal enviada sin sobre. Si ejecutas recopilación automatizada de datos en un sitio desprotegido (http://example.com), el propietario del proxy captura todo.
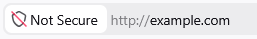
El operador del proxy ve:
Inicios de sesión de cuentas y contraseñas en texto claro.
Chats privados y datos de formularios.
Archivos subidos. Tokens de sesión.
Tu información sensible enfrenta exposición inmediata.
Escenario B: Tráfico HTTPS protegido (con candado 🔒)
El cifrado lo cambia todo. Tu navegador asegura la conexión directamente con el servidor de destino antes de transmitir paquetes.
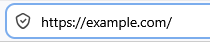
El operador del proxy solo ve métricas básicas de enrutamiento:
El dominio raíz (por ejemplo, facebook.com).
Marcas de tiempo exactas de tus solicitudes.
Ancho de banda total consumido en megabytes.
Lo que permanece completamente oculto:
Subpáginas específicas y rutas URL completas.
Historial de chat y detalles de perfil.
Formularios de pago y cargas útiles de mensajes reales.
Todo se ve como una cadena caótica de caracteres. Tu sesión permanece segura. La única excepción implica manipulación deliberada de certificados, que desglosaremos más adelante.
El costo oculto de los proxies gratuitos para los usuarios de internet
Millones de personas buscan listas de IP gratuitas todos los días. Pero ejecutar un servidor web confiable cuesta dinero real. El ancho de banda nunca es gratuito. ¿Quién paga por el hardware y la electricidad?
Tú lo haces. Tu información personal se convierte en la moneda real.
Los ciberdelincuentes despliegan intencionalmente estos nodos abiertos como trampas. Ofrecen un servicio gratuito simplemente para capturar tu tráfico. Aquí está exactamente cómo los actores maliciosos armanizan las redes gratuitas en tu contra:
Inyección de anuncios: Los operadores superponen banners invasivos directamente en las pestañas activas de tu navegador.
Redirecciones de phishing: Los operadores interceptan solicitudes y redirigen clics a páginas maliciosas para robar credenciales.
Recopilación de historial: Rastrean tus hábitos de navegación para construir perfiles comerciales para intermediarios de publicidad.
Secuestro de cookies: Los nodos fraudulentos capturan tokens de sesión activos para acceder a tus cuentas sin contraseñas.
Inyecciones de scripts: Los actores maliciosos inyectan código malicioso en páginas HTTP, comprometiendo tus dispositivos directamente.
Deja de confiar en direcciones IP aleatorias con tu información sensible. Construir una red de proxies segura requiere capital. Si un proveedor realmente quiere proteger a los usuarios, tiene que cobrar por la infraestructura. Nunca escribas un número de tarjeta de crédito o credencial de inicio de sesión mientras estés conectado a un nodo público.
Amenaza avanzada: ataques MITM y sustitución de certificados
Los atacantes pueden interceptar tráfico HTTPS cifrado. Utilizan un ataque Man-in-the-Middle (MITM).
Aquí está el mecanismo técnico exacto. Un servidor web legítimo presenta un certificado digital verificado por una autoridad confiable durante el handshake inicial. Este archivo prueba la propiedad del dominio.
Un proxy malicioso interrumpe este proceso. Genera un certificado falso al vuelo. Le dice a tu navegador que es el destino real. Acepta ese certificado falso y entregas el control. El proxy fraudulento descifra tu tráfico instantáneamente. Leen tu información sensible. Luego vuelven a cifrar los datos y los reenvían al sitio real. Nunca notas la interceptación.
Pero los navegadores modernos protegen agresivamente a los usuarios. Verifican constantemente las firmas digitales. Si un nodo dentro de una red de proxies ofrece un certificado inválido, el navegador cierra la conexión inmediatamente. Verás una pantalla de advertencia masiva. "Tu conexión no es segura". O "Error de certificado".
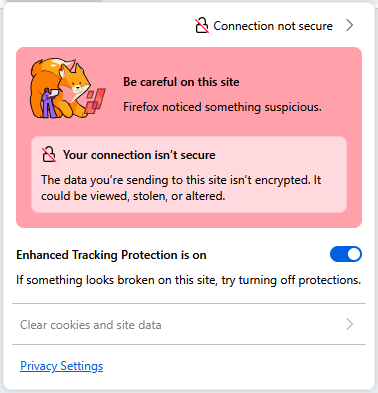
Nunca hagas clic para pasar esta alerta. Cierra la pestaña inmediatamente.
Los entornos corporativos son la única excepción aquí. Los administradores de sistemas instalan rutinariamente certificados raíz personalizados en dispositivos de la empresa para monitorear el tráfico interno. Fuera de una política corporativa estricta, nunca instales un archivo .crt aleatorio solo para usar un proxy.
La vista del administrador: qué registran realmente tus logs de proxy
Cada vez que te conectas, dejas una huella de red. Los administradores de servidores tienen acceso directo a sus logs de enrutamiento. Y el cifrado cambia completamente lo que esos archivos realmente capturan.
No adivines qué sabe tu proveedor sobre ti. Aquí están los puntos de datos exactos que un operador de proxy extrae de tu sesión activa.
Tipo de datos | Sin protección (HTTP) | Cifrado (HTTPS) |
Destino objetivo | Registra la ruta URL completa (ej., sitio.com/login) | Registra solo el dominio raíz (ej., sitio.com) |
Credenciales de cuenta | Captura contraseñas en texto plano | Oculto (cifrado codificado) |
Mensajes privados | Lee todo el historial de chat | Oculto (cifrado codificado) |
Datos financieros | Captura números de tarjetas de crédito | Oculto (cifrado codificado) |
Cookies de sesión | Intercepta tokens de inicio de sesión activos | Oculto (bloqueado por Secure Flag) |
Dirección IP original | Registra tu IP de hardware real | Registra tu IP de hardware real |
Plan de acción: protege tu huella de red
Deja de exponer tus datos. Necesitas una configuración de seguridad operativa estricta. Aquí te mostramos exactamente cómo asegurar tu tráfico y proteger tu infraestructura.
Compra proxies estrictos sin registros. Las redes gratuitas monitorean todo lo que haces. La infraestructura de pago garantiza tu privacidad. Una plataforma segura como CyberYozh App opera con una política estricta de no registros. No guardamos tu historial de tráfico. No imponemos procedimientos KYC invasivos para recopilar tus documentos de identidad personal. Obtienes una conexión segura respaldada por métodos de pago privados.
Aísla tus tareas. Nunca uses la misma IP para scraping automatizado de datos y banca en línea. Compartimenta tu trabajo. Enruta las cuentas principales a través de proxies residenciales ISP estáticos. Replican perfectamente el comportamiento de usuarios orgánicos. Para redes sociales, despliega proxies móviles con huellas digitales de OS pasivas móviles para proteger tu huella de red. Despliega servidores proxy de datacenter de alta velocidad para análisis intensivo.
Despliega protocolos de enrutamiento avanzados. Las conexiones estándar suelen activar la inspección profunda de paquetes. Necesitas un túnel más robusto. Cambia a OpenVPN para máxima seguridad criptográfica. O implementa VLESS. Esto estructura tu tráfico de proxy exactamente como navegación web normal. Mantiene acceso estable y protege tu huella de red en cualquier lugar.
Verifica el candado HTTPS. Revisa la barra de direcciones de tu navegador antes de escribir cualquier contraseña. Sin candado significa cero cifrado. Abandona el sitio inmediatamente.
Rechaza certificados de terceros. Algunos proveedores te pedirán que instales un archivo .crt personalizado o certificado raíz. Esto es una trampa. Les otorga acceso directo para descifrar tu sesión privada.
Protege tu número de teléfono real. Activa la autenticación de dos factores (2FA) en cada cuenta. Pero no vincules tu dispositivo físico principal a cientos de plataformas. Alquila números virtuales o residenciales para verificación por SMS. Esto mantiene tu identidad física fuera de las bases de datos corporativas masivas.
Tokeniza tus pagos. Deja de entregar tu tarjeta bancaria principal a plataformas aleatorias. Emite tarjetas bancarias virtuales localizadas en su lugar. Asigna una tarjeta a un servicio específico. Establece límites estrictos. Si un sitio web sufre una filtración de datos, simplemente congelas esa única tarjeta virtual.
Audita tu huella digital. Las corporaciones usan sistemas antifraude agresivos para rastrearte. Verifica tu propia configuración antes de que ellos lo hagan. Ejecuta tu IP y datos del navegador a través de un verificador de Fraud Score. Conoce exactamente cómo las principales plataformas evalúan el riesgo de tu conexión.
¿Puede un proxy robar tus datos?
Ahora conoces la respuesta exacta. Sí, absolutamente pueden. Pero también sabes exactamente cómo prevenirlo.
La interceptación de datos requiere una vulnerabilidad. La exposición de datos ocurre por dos razones: ejecutar tráfico a través de nodos públicos sospechosos o navegar sitios HTTP sin cifrar. Tú controlas tu huella digital. Deja de confiar en servidores aleatorios con tu información sensible.
Asegura tu conexión hoy. CyberYozh App proporciona una infraestructura estricta sin registros. Implementa nuestros proxies Datacenter, Residencialesy Móviles para escalar tus operaciones de forma segura.
👉 ¿Necesitas infraestructura en la que puedas confiar? Pools de proxies limpios diseñados para flujos de trabajo operacionales seguros.
Preguntas frecuentes sobre infraestructura de proxies y seguridad de datos
¿Pueden robar mis datos a través de un proxy?
Sí. Ocurre constantemente en redes públicas. Si envías tráfico HTTP sin cifrar a través de un nodo gratuito, el operador captura todo. Puedes evitarlo forzando conexiones HTTPS y comprando acceso a una red de proxies confiable con política estricta de no registros.
¿Los proxies gratuitos roban contraseñas y cookies de sesión?
Por supuesto. Los operadores maliciosos ejecutan nodos gratuitos específicamente para la recopilación agresiva de datos. Interceptan tus cookies de sesión y contraseñas en texto plano. Nunca confíes en un servicio gratuito con tu información personal. Si no pagas por el hardware, tú eres el producto.
¿Cómo evito que las plataformas bloqueen mis cuentas en una red de proxies?
Los bloqueos de cuentas ocurren cuando los sistemas antifraude marcan una dirección IP sospechosa. Necesitas patrones de tráfico naturales. Deja de usar IPs compartidas muy abusadas. Cambia a IPs residenciales limpias o IPs móviles de alta confianza de proveedores de servicios de internet reales. Antes de registrar cualquier cuenta, ejecuta tu configuración a través de un verificador de Fraud Score. Conoce exactamente lo que ven los algoritmos corporativos cuando escanean tu conexión.
¿Un proxy HTTP expone el tráfico de mi servidor web seguro?
No. El protocolo proxy solo mueve los paquetes de datos. Si el servidor web de destino usa HTTPS, tu navegador ejecuta el cifrado antes de que la carga útil salga de tu dispositivo. El operador del proxy solo ve el nombre de dominio y el texto cifrado.
¿Pueden los sitios web detectar mi ubicación real al usar proxies de datacenter?
No si usas infraestructura dedicada correctamente configurada. Un proxy premium oculta tu IP de origen por completo. Esto te permite proteger tu huella de red y superar límites regionales de forma segura. Solo evita servidores públicos baratos y mal configurados que filtran tus solicitudes DNS.
¿Debo usar mi número de teléfono personal para verificación mientras estoy conectado?
Nunca. Vincular tu identidad física a cientos de plataformas crea una falla de seguridad masiva. Añade una capa de separación. Alquila números residenciales virtuales para verificación por SMS en su lugar. Obtienes la tasa de confianza alta necesaria para registros complejos sin exponer tu identidad real a bases de datos corporativas.
¿Es seguro procesar tarjetas de crédito a través de una conexión proxy?
Es seguro sobre HTTPS en una red confiable. Pero deberías dejar de escribir los detalles de tu tarjeta bancaria principal en línea por completo. Emite tarjetas virtuales localizadas en su lugar. Asigna una tarjeta tokenizada a un servicio específico. Si un sitio web objetivo sufre una filtración de datos, tu cuenta bancaria principal permanece completamente segura. Simplemente congelas esa única tarjeta virtual.
¿Qué es una política de no registros y por qué protege a los usuarios?
Una política estricta de no registros significa que el operador registra cero datos de tráfico. No registran tu historial de navegación, marcas de tiempo ni destinos objetivo. CyberYozh App opera bajo este estándar exacto. No almacenamos tu huella digital.
¿Qué pasa si mi red local bloquea las conexiones proxy estándar?
La inspección profunda de paquetes a menudo marca los protocolos HTTP o SOCKS5 básicos. Necesitas enrutamiento avanzado. Cambia a OpenVPN para máximo cifrado. O despliega VLESS para estructurar tu conexión proxy exactamente como tráfico web estándar. CyberYozh App soporta completamente ambos protocolos. Esto te permite superar límites de red estrictos y mantener acceso estable a tu infraestructura en cualquier lugar.