
Apa Itu Port Scanning: Cara Kerja Serangan Port Scan dan Pengecekan Port Terbuka
Sebelum skrip Anda selesai memuat halaman login, mesin risiko platform target sering kali sudah memeriksa alamat IP Anda dari arah sebaliknya. Pemeriksaan balik itu memakan waktu sekitar 40 milidetik. Gerbang keamanan menguji selusin port standar untuk memastikan apakah koneksi Anda membuka listener proxy yang aktif. Memahami apa itu port scanning membantu menyelesaikan dua tugas praktis sekaligus: mengamankan server Anda sendiri dari pengintaian eksternal, dan memilih infrastruktur proxy yang tidak membuka port gateway saat pemeriksaan balik.
TL;DR: Apa itu pemindaian port dan mengapa penting bagi operasi jaringan
Diagnostik Layer 4: pemindaian port adalah pemeriksaan otomatis terhadap socket transport logis (bernomor 0 sampai 65535) pada TCP dan UDP untuk mengidentifikasi layanan jaringan yang aktif.
Tiga status endpoint utama: port scanner jaringan mengklasifikasikan socket target menjadi port terbuka, tertutup, dan terfilter berdasarkan header paket yang dikembalikan oleh host atau firewall.
Pemeriksaan anti-fraud masuk: mesin risiko (IPQualityScore, ThreatMetrix, PerimeterX) menjalankan pemeriksaan aktif terhadap IP yang terhubung untuk mendeteksi port proxy terbuka pada port SOCKS5 1080 serta port proxy HTTP 8080 dan 3128.
Dampak terhadap reputasi: ketika deteksi port terbuka menemukan listener proxy yang terekspos pada IP yang masuk, Fraud Score naik melewati 75-85 dan memicu reset sesi.
Isolasi gateway: kanal LTE/5G di balik Carrier-Grade NAT (CGNAT) dan proxy ISP statis dedicated di balik stateful NAT membuang probe masuk yang tidak diminta, sehingga hasilnya 0 port terbuka.
Audit multi-wilayah (EASM): mengarahkan pemeriksaan resmi melalui pool proxy residensial rotasi di 195+ negara memverifikasi aturan geo firewall tanpa memicu pembatasan laju pada subnet kantor Anda.
Apa itu port jaringan dan bagaimana pemindaian port bekerja langkah demi langkah
Jika alamat IP mengidentifikasi sebuah gedung tertentu di jaringan, maka port pada Layer 4 (Transport Layer model OSI) berperan sebagai nomor kantor di dalam gedung itu. Setiap aplikasi jaringan membuka socket - kombinasi alamat IP, protokol transport, dan bilangan bulat 16-bit dari 0 sampai 65535. Tanpa nomor ini, sistem operasi tidak dapat menentukan apakah paket masuk harus diteruskan ke web server Nginx, database PostgreSQL, atau daemon SSH.
IANA membagi ruang alamat port menjadi tiga rentang:
Port sistem (0-1023): dicadangkan untuk layanan inti seperti 80 (HTTP), 443 (HTTPS), 22 (SSH), dan 53 (DNS). Di Linux, mengikat proses ke port ini memerlukan hak akses root.
Port terdaftar (1024-49151): digunakan oleh layanan aplikasi, database (3306 MySQL, 5432 PostgreSQL), dan daemon proxy. Rentang ini mencakup port SOCKS5 1080 dan port proxy HTTP 8080 dan 3128, beserta port alternatif 8443.
Port dinamis atau ephemeral (49152-65535): dialokasikan sementara oleh OS klien untuk koneksi keluar selama sesi aktif.
Pada level paket, memahami cara kerja pemindaian port langkah demi langkah dimulai dari three-way handshake TCP standar. Klien mengirim paket sinkronisasi (SYN), server mengonfirmasi kesiapan dengan SYN-ACK, dan klien menyelesaikan koneksi dengan paket ACK.
Saat mendeteksi port terbuka, port scanner jaringan membaca respons persis dari setiap socket target:
Port terbuka: layanan target mendengarkan di port tersebut dan membalas dengan SYN-ACK (pada TCP) atau mengembalikan data aplikasi yang valid (pada UDP).
Port tertutup: paket sampai ke OS server, tetapi tidak ada proses aktif yang terikat pada nomor tersebut. Kernel segera mengembalikan flag reset (RST) atau pesan ICMP Port Unreachable.
Port terfilter: filter paket yang menerapkan aturan firewall stateful membuang paket secara diam-diam (DROP), sehingga koneksi di sisi pengirim mengalami timeout.
👉 Jalankan pemeriksaan IP Fraud Score pra-peluncuran di CyberYozh App ($0.15 per permintaan) untuk memverifikasi reputasi IP Anda sebelum menjalankan alur kerja otomatis.
Apa itu serangan port scan: audit jaringan yang sah vs. pengintaian jaringan
Nmap dan Masscan mengirim paket yang identik, baik dijalankan oleh administrator sistem maupun bot eksternal. Perbedaannya terletak pada otorisasi dan tujuan. Dalam pemeliharaan rutin, tim menjalankan pemeriksaan permukaan serangan eksternal yang resmi pada subnet mereka sendiri untuk menemukan container Docker yang terlupakan, instance Redis yang terekspos (6379), atau port database (3306, 5432) yang tertinggal terbuka setelah pembaruan konfigurasi.
Pengintaian jaringan tanpa izin terlihat berbeda. Ketika node pihak ketiga memeriksa infrastruktur milik orang lain tanpa izin untuk memetakan titik masuk, sistem keamanan mencatatnya sebagai serangan port scan. Menelaah apa itu serangan port scan dan cara kerjanya menunjukkan dua vektor pemeriksaan utama:
Pemindaian horizontal (Port Sweeps): memeriksa satu port (misalnya 22 untuk SSH atau 3389 untuk RDP) pada ribuan alamat IP dalam satu subnet.
Pemindaian vertikal: memeriksa satu IP target di semua port dari 1 sampai 65535 untuk menyusun profil lengkap layanan yang berjalan.
Penting juga untuk membedakan pemindaian port dari pemindaian kerentanan serta pemantauan uptime rutin. Pemantauan TCP per menit hanya memverifikasi apakah layanan yang sudah dikenal (misalnya port 443 pada gateway pembayaran) merespons. Pemindaian port dasar memetakan semua titik masuk yang dapat diakses dan mengambil banner layanan (Banner Grabbing). Pemindaian kerentanan menyusul setelahnya: penganalisis khusus membandingkan versi perangkat lunak yang terdeteksi dengan database CVE untuk menguji kelemahan konfigurasi yang sudah diketahui.
👉 Pelajari proxy untuk cyber threat intelligence di CyberYozh App guna melakukan audit perimeter eksternal yang resmi.
Jenis utama teknik pemindaian port untuk TCP dan UDP
Pilihan di antara berbagai jenis pemindaian port bergantung pada protokol transport target dan konfigurasi firewall. Sebelum memeriksa port, utilitas sering mengirim ICMP echo request (ping sweep) untuk memeriksa apakah host aktif, meski banyak administrator memblokir ping di gateway tepi. Pemindaian port TCP dan UDP yang menyeluruh menggabungkan beberapa teknik pembuatan paket.
Metode pemindaian (jenis pemindaian port) | Paket / flag yang dikirim | Respons port terbuka (Open) | Respons port tertutup (Closed) | Respons terfilter firewall (Filtered) | Perilaku operasional dan visibilitas IDS |
TCP Connect Scan (Vanilla Scan) | Three-way handshake TCP penuh: SYN -> SYN-ACK -> ACK | Mengembalikan SYN-ACK, menyelesaikan koneksi penuh | Mengembalikan paket reset RST | Timeout koneksi atau ICMP Unreachable | Menggunakan system call connect() OS standar tanpa akses root; tercatat di log layanan aplikasi. |
TCP SYN Scan (SYN half-open scan) | Hanya paket SYN awal (nmap -sS) | Mengembalikan SYN-ACK, scanner segera mengirim RST | Mengembalikan paket reset RST | Paket dibuang (DROP) tanpa balasan | SYN half-open scan memerlukan hak akses root untuk raw socket; eksekusi lebih cepat dan menghindari log lapisan aplikasi. |
UDP Scan | Datagram UDP kosong atau khusus protokol (DNS 53, QUIC 443) | Respons UDP dari aplikasi (tanpa respons ditandai open|filtered) | Error ICMP Port Unreachable (Type 3, Code 3) | Timeout atau larangan ICMP administratif | Protokol tanpa koneksi; kecepatan pemindaian rendah karena batas laju kernel Linux pada pembuatan error ICMP. |
TCP ACK Scan | Flag ACK berdiri sendiri tanpa sesi sebelumnya | Mengembalikan RST (diberi label Unfiltered - paket sampai ke host) | Mengembalikan RST (diberi label Unfiltered) | Tidak ada respons (diblokir oleh aturan firewall stateful) | Tidak mendeteksi port terbuka secara langsung, tetapi memetakan apakah aturan firewall stateful aktif. |
FIN / NULL / XMAS Scans | Paket tanpa SYN: hanya FIN, tanpa flag, atau FIN+URG+PSH | Tidak ada respons pada OS yang patuh RFC 793 (Linux/BSD) | Mengembalikan paket reset RST | Timeout atau error ICMP unreachable | Menguji filter paket stateless; tidak efektif terhadap host Windows, yang mengembalikan RST apa pun status port-nya. |
Dalam praktiknya, menggabungkan pemindaian port TCP dan UDP memberikan gambaran lengkap tentang perimeter jaringan. Misalnya, jika server menjalankan HTTP/3 melalui QUIC, memeriksa socket TCP saja akan melewatkan port UDP 443 yang aktif.
👉 Gunakan proxy datacenter IPv4/IPv6 dari CyberYozh App (mulai dari $1.77/bulan untuk Shared dan $2.18/bulan untuk Dedicated) untuk pengujian infrastruktur HTTP dan SOCKS5 berkecepatan tinggi.
Mengapa sistem anti-fraud memindai port 1080, 3128, dan 8080: deteksi port proxy terbuka
Pemeriksaan port bekerja ke dua arah. Selain pertahanan server dari serangan masuk, pemeriksaan ini berpengaruh langsung pada otomatisasi web, pengumpulan data publik, dan pengelolaan profil regional melalui alat manajemen browser.
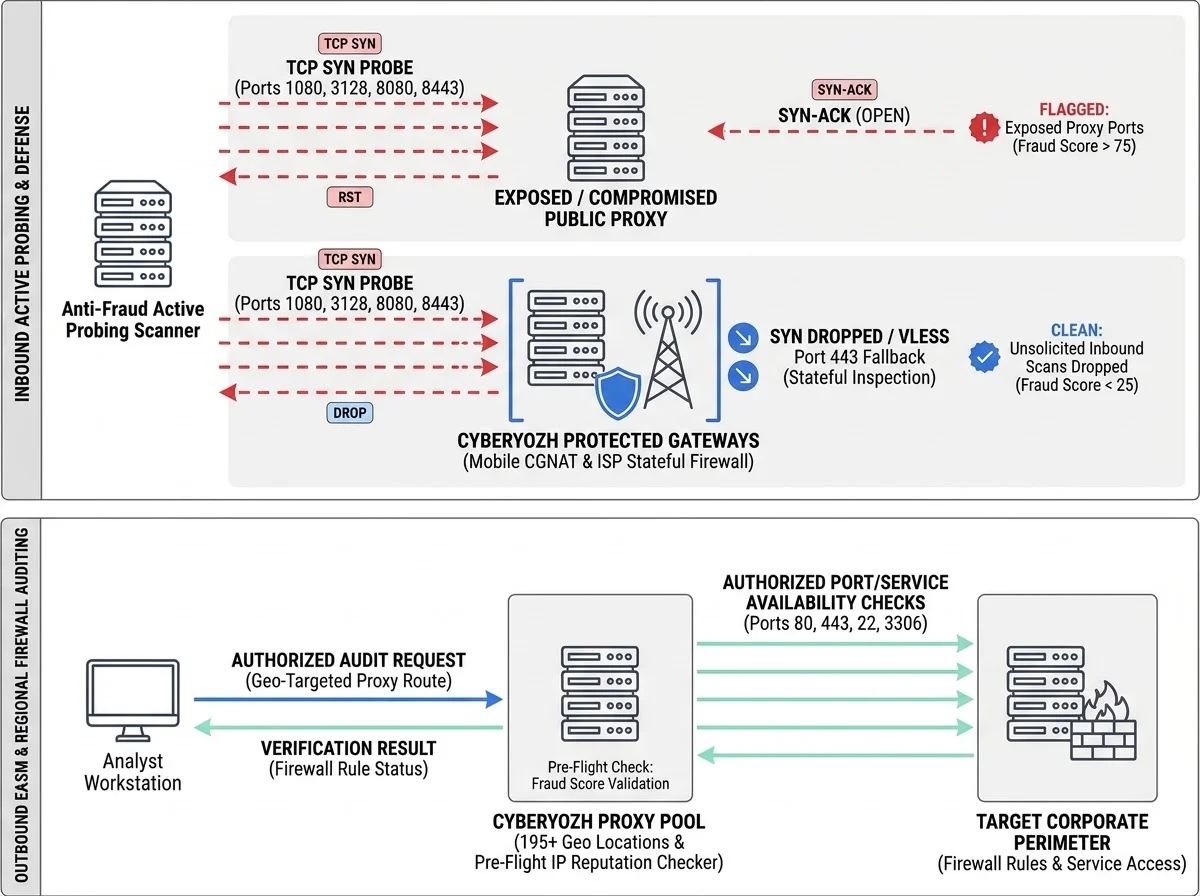
Ketika profil browser atau skrip terhubung ke situs target, mesin risiko (IPQualityScore, ThreatMetrix, PerimeterX, MaxMind) tidak hanya memeriksa Autonomous System Number (ASN). Gerbang keamanan langsung menjalankan pemeriksaan aktif terhadap alamat IP yang terhubung untuk memeriksa port pemeriksaan aktif yang umum. Alasan sistem anti-fraud memindai port 1080, 3128, dan 8080 lebih dulu:
Port 1080: antarmuka standar untuk protokol SOCKS4 dan SOCKS5 berdasarkan RFC 1928.
Port 3128: port default untuk proxy caching Squid, yang sering dibuka oleh botnet pada perangkat rumah yang disusupi.
Port 8080, 8000, 8888, dan 8443: port alternatif yang umum untuk proxy HTTP/HTTPS melalui metode HTTP CONNECT.
Dalam kondisi normal, router rumah atau smartphone seluler tidak membuka layanan masuk. Router rumah beroperasi di balik stateful NAT, sedangkan operator seluler merutekan lalu lintas melalui gateway Carrier-Grade NAT (CGNAT) (RFC 6598, subnet 100.64.0.0/10). Setiap paket SYN masuk yang tidak diminta dari scanner anti-fraud dibuang di gateway operator karena tidak ada sesi keluar yang cocok di tabel translasi.
Server dari daftar proxy publik, instance VPS yang belum dikonfigurasi, atau router rumah dengan UPnP aktif dan aturan port forwarding yang terlupakan berperilaku berbeda. Pada host tersebut, deteksi port proxy terbuka menemukan port SOCKS5 1080 dan port proxy HTTP 8080 atau 3128 yang terekspos, atau menerima handshake protokol yang dapat diprediksi.
Hal itu secara langsung menunjukkan bagaimana port proxy terbuka memengaruhi reputasi IP dan Fraud Score. Ketika sebuah node juga menghasilkan noise jaringan, metrik Abuse Velocity-nya (frekuensi keluhan dan permintaan mencurigakan dalam jendela waktu singkat) naik, mendorong Fraud Score melewati 75-85. Itulah sebabnya IP proxy publik atau yang tidak disaring sesinya direset tepat di halaman login.
Di CyberYozh App, risiko port terbuka saat pemeriksaan balik ini diselesaikan di level arsitektur jaringan:
Proxy Mobile LTE/5G (mulai dari $1.70/hari untuk kanal Shared dan $3.50/hari untuk kanal Dedicated dengan trafik tanpa batas): lalu lintas berjalan melalui modem fisik dan kartu SIM pada jaringan operator seluler nyata, tempat Carrier-Grade NAT (CGNAT) membuang probe masuk. Kanal seluler dedicated juga mendukung penyelarasan passive OS fingerprint (p0f) (menyesuaikan profil Windows, macOS, atau Android) dan VLESS dengan transport XTLS-Reality pada port 443. Jika scanner eksternal memeriksa port 443 tanpa UUID yang valid, node mengalihkan permintaan itu secara transparan ke domain donor.
Proxy ISP residensial statis dan pool rotasi: sebelum masuk ke pool aktif, node melewati Advanced IP Filtering untuk mengecualikan alamat dengan port layanan terbuka.
👉 Beralih ke proxy mobile LTE/5G CyberYozh App dengan trafik tanpa batas (mulai dari $1.70/hari) untuk merutekan alur kerja melalui jaringan CGNAT operator nyata dengan dukungan VLESS.
Menggunakan proxy untuk pengujian ketersediaan jaringan eksternal dan memilih jenis proxy yang tepat
Titik temu operasional kedua antara pemeriksaan port dan infrastruktur proxy adalah External Attack-Surface Management (EASM), audit kepatuhan, dan pengujian QA lokal. Ketika tim keamanan dan DevOps menjalankan pemeriksaan permukaan serangan eksternal dari satu IP kantor perusahaan, mereka cepat menemui dua titik buta:
Web Application Firewall (WAF) atau Intrusion Prevention System (IPS) mereka sendiri memicu pembatasan laju atau pemblokiran IP sementara terhadap subnet kantor setelah lonjakan percobaan koneksi.
Pemfilteran ISP regional dan aturan firewall khusus geo tidak terlihat dari kantor pusat - firewall perusahaan mungkin memblokir port 22 atau 8443 di Eropa, tetapi tanpa sengaja membiarkannya dapat diakses oleh lalu lintas yang berasal dari Amerika Utara atau Asia.
Menggunakan proxy untuk pengujian ketersediaan jaringan eksternal menunjukkan bagaimana layanan merespons pengguna di AS, Jerman, Jepang, atau Brasil, sekaligus mengisolasi lab korporat Anda dari counter-scanning eksternal.
Saat memeriksa port TCP melalui gateway proxy, mekanisme protokol berperan penting: SOCKS5 CONNECT standar hanya meneruskan data payload setelah server proxy menyelesaikan three-way handshake TCP penuh dengan host target. Meski Anda tidak dapat mengirim paket tunggal mentah untuk half-open scan melalui proxy, Anda dapat menjalankan pemeriksaan ketersediaan socket TCP penuh dari lokasi target menggunakan curl, nc (netcat), nmap -sT dengan proxychains4, atau skrip Python.
Contoh perintah CLI untuk memverifikasi aksesibilitas port regional melalui gateway SOCKS5 CyberYozh App:
# Test regional availability of port 443 and custom port 8443 via SOCKS5 proxy

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Run an authorized TCP Connect check (-sT) without prior ping (-Pn) via proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Untuk audit ketersediaan otomatis dan pengumpulan data web publik dalam skala besar, tim engineering juga dapat mengintegrasikan alat open-source Yozh Scraper dan Yozh Crawler (lisensi MIT, dukungan native server MCP untuk agen AI, ekspor ke JSON, CSV, Parquet, dan Excel), yang merutekan permintaan langsung melalui pool proxy CyberYozh App.
Menyesuaikan infrastruktur proxy CyberYozh App dengan alur kerja Anda
Pemilihan proxy yang tepat bergantung pada apakah Anda membutuhkan penggunaan jangka panjang satu IP, cakupan regional yang luas, atau tingkat kepercayaan platform yang tinggi:
Proxy ISP statis dedicated (mulai dari $5.29/bulan): IP statis dedicated dari penyedia broadband nyata dengan trafik tanpa batas, uptime 99.9%, dan dukungan HTTP/SOCKS5. Cocok untuk pemantauan ketersediaan server secara berkelanjutan, allowlist IP uji pada firewall staging, dan sesi yang berjalan lama.
Pool proxy residensial rotasi (penagihan berbasis pemakaian per GB, mulai dari $4/GB dengan paket minimum 3 GB hingga $2.50/GB pada 100 GB): memberikan akses ke 100M+ IP residensial di 195+ negara. Fiturnya meliputi sticky session 24 jam, Advanced IP Filtering, geo-targeting gratis, rollover trafik otomatis ke bulan penagihan berikutnya, Mass Credentials Generator, dan akses API penuh. Konfigurasi ini cocok untuk verifikasi firewall multi-negara, pelacakan SERP lokal, dan pengumpulan data web publik dalam volume besar.
Proxy mobile LTE/5G (mulai dari $1.70/hari untuk kanal Shared dan $3.50/hari untuk kanal Dedicated): mencakup trafik tanpa batas, koneksi operator seluler nyata, dukungan HTTP/SOCKS5/UDP, konfigurasi VPN/VLESS, serta rotasi IP manual atau melalui API. Paling cocok untuk platform yang sensitif terhadap kepercayaan, pengelolaan akun terpisah per klien, dan scraping mesin pencari (IP operator seluler lebih sulit ditandai oleh Google dan trafik tanpa batas mendukung banyak thread paralel).
Proxy datacenter IPv4/IPv6 (mulai dari $1.77/bulan untuk Shared dan $2.18/bulan untuk Dedicated): menawarkan trafik tanpa batas dan latensi rendah melalui HTTP dan SOCKS5 untuk pengujian API berkecepatan tinggi dan diagnostik infrastruktur yang tidak memerlukan klasifikasi ASN residensial.
👉 Konfigurasikan proxy ISP statis dedicated (mulai dari $5.29/bulan dengan trafik tanpa batas) atau hubungkan ke pool proxy residensial rotasi di 195+ negara untuk pengujian ketersediaan multi-wilayah.
Cara melindungi endpoint jaringan dari serangan port scan dan memvalidasi risiko IP sebelum eksekusi
Pertahanan perimeter yang efektif bekerja di dua level: mengonfigurasi filter paket pada host Anda sendiri dan memeriksa reputasi proxy klien sebelum meluncurkan lalu lintas. Jika dibiarkan, port terbuka dengan cepat berkembang dari kebocoran versi perangkat lunak menjadi percobaan brute-force terhadap SSH, database, atau panel admin.
Praktik langkah demi langkah untuk melindungi endpoint jaringan dari serangan port scan pada server Linux dan gateway perusahaan:
Terapkan kebijakan DROP default pada aturan firewall stateful: mengembalikan paket RST pada port tertutup langsung memberi tahu scanner bahwa host Anda online dan memungkinkannya menyapu seluruh 65,535 socket dalam hitungan detik. Mengonfigurasi aturan firewall stateful agar membuang paket yang tidak diminta secara diam-diam (DROP) memaksa scanner menunggu timeout koneksi pada setiap port yang diperiksa.
Ikat layanan internal ke localhost (127.0.0.1): database (MySQL 3306, PostgreSQL 5432, Redis 6379) dan API internal tidak boleh mendengarkan di 0.0.0.0 kecuali memang diperlukan secara eksplisit.
Batasi akses administratif dan nonaktifkan UPnP: kunci port 22 (SSH) hanya untuk IP allowlist tertentu, dan nonaktifkan Universal Plug and Play (UPnP) pada router tepi agar aplikasi lokal tidak dapat membuka port eksternal secara otomatis.
Terapkan pembatasan laju koneksi dan peringatan IDS/SIEM: gunakan nftables, iptables, Fail2ban, atau Suricata untuk mendeteksi dan memblokir alamat IP yang memicu lonjakan abnormal paket SYN atau mengenai banyak socket tertutup dalam jendela waktu singkat.
Contoh konfigurasi nftables Linux yang menerapkan inspeksi stateful dan membuang kombinasi flag yang tidak valid:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;


        # Allow packets belonging to established outbound sessions

        ct state established, related accept


        # Drop malformed packets used in NULL and XMAS port scans

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop


        # Allow loopback and explicitly required public ports (e.g., HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
Langkah kedua sebelum meluncurkan skrip otomatis di Playwright, Puppeteer, Selenium, atau Scrapy adalah evaluasi risiko pra-peluncuran. Bahkan ketika server Anda sendiri sudah terkunci, merutekan permintaan melalui IP eksternal yang belum diverifikasi dengan metrik Abuse Velocity tinggi akan memicu pemblokiran dari target.
IP checker bawaan di CyberYozh App ($0.15 per pemeriksaan, atau melalui langganan $19/bulan yang mencakup 1,500 pemeriksaan IP, 1,500 pemeriksaan nomor telepon, dan 500 pemeriksaan kartu bank) menanyakan 5 mesin anti-fraud dan 118 blacklist OSINT. Menjalankan pemeriksaan Fraud Score pra-peluncuran memverifikasi kebersihan alamat sebelum permintaan pertama dikirim.
Operasi jaringan yang andal bertumpu pada aturan filter yang ketat dan verifikasi alamat sebelum lalu lintas dijalankan. Filter paket melindungi server Anda sendiri dari pemeriksaan eksternal, sedangkan mengisolasi endpoint melalui jaringan seluler CGNAT, proxy ISP residensial yang sudah disaring, dan pemeriksaan Fraud Score pra-peluncuran mencegah blokir anti-fraud pada sesi keluar.
👉 Periksa reputasi IP sebelum menjalankan lalu lintas dan jelajahi opsi proxy per negara di platform CyberYozh App.