
Что такое сканирование портов: Механика проверок сети и роль прокси-инфраструктуры
Пока скрипт авторизуется на целевой платформе, защитный шлюз успевает проверить входящий IP-адрес в обратном направлении. Это занимает около 40 миллисекунд. Антифрод-система опрашивает десяток стандартных портов и смотрит, не отвечает ли на этом адресе открытый прокси-сервер. Разбираясь, что такое сканирование портов, проще решить сразу две задачи: закрыть свои серверы от внешней разведки и подобрать прокси-инфраструктуру, которая не выдаёт себя при встречных проверках.
TL;DR: Что такое сканирование портов и как оно влияет на сеть
Диагностика транспортного уровня: сканирование портов - это автоматизированный опрос логических портов (от 0 до 65535) по протоколам TCP и UDP для определения запущенных сетевых служб.
Три базовых статуса: по ответу узла сканер сетевых портов делит сокеты на открытые, закрытые и фильтруемые порты (Open, Closed, Filtered).
Встречная проверка антифродом: защитные системы (IPQualityScore, ThreatMetrix, PerimeterX) запускают активное зондирование (active probing) входящих подключений и проверяют открытые порты SOCKS5 (1080) и HTTP (8080, 3128).
Индикаторы риска: если проверка прокси-портов выявляет отклик на входящие запросы, оценка Fraud Score поднимается выше 75-85 баллов, а сессия сбрасывается.
Изоляция на уровне сети: мобильные каналы LTE/5G с архитектурой CGNAT и статические резидентские ISP-прокси за межсетевым экраном с контролем состояния сессий отбрасывают внешние проверочные пакеты и показывают 0 открытых портов.
Распределённый аудит (EASM): маршрутизация тестовых запросов через пул ротационных резидентских прокси позволяет проверить правила фильтрации собственных серверов из 195+ стран без блокировки офисной подсети.
Что такое сетевой порт и как работает сканирование портов на практике
Если IP-адрес указывает на конкретное здание в сети, то порт на 4-м (транспортном) уровне модели OSI работает как номер офиса внутри этого здания. Любое сетевое приложение открывает сокет - связку из IP-адреса, транспортного протокола и 16-битного числа от 0 до 65535. Без этого номера операционная система не поймёт, какому процессу передать входящий пакет: веб-серверу Nginx, базе данных PostgreSQL или демону SSH.
Организация IANA делит всё адресное пространство на три диапазона:
Системные порты (0-1023): зарезервированы за базовыми службами, такими как 80 (HTTP), 443 (HTTPS), 22 (SSH) и 53 (DNS). В Linux для привязки процесса к этим номерам нужны права суперпользователя (root).
Зарегистрированные порты (1024-49151): используются прикладными сервисами, СУБД (3306 MySQL, 5432 PostgreSQL) и прокси-службами. Сюда входят порты SOCKS5 (1080) и HTTP (8080, 3128), а также альтернативный порт 8443.
Динамические или эфемерные порты (49152-65535): клиентская ОС временно выделяет их для исходящих соединений на время активной сессии.
На техническом уровне сканирование портов - это последовательная отправка пакетов на целевые сокеты и анализ ответных заголовков. Стандартное соединение строится через трёхстороннее рукопожатие TCP (Three-Way Handshake). Клиент отправляет пакет с флагом синхронизации SYN, сервер подтверждает готовность ответом SYN-ACK, а клиент завершает установку связи пакетом ACK.
Что именно считывает сканер сетевых портов:
Открытый порт (Open): целевая служба принимает подключения на порту и отвечает пакетом SYN-ACK (в TCP) или возвращает прикладные данные (в UDP).
Закрытый порт (Closed): пакет доходит до сервера, но порт не занят ни одним процессом. Ядро ОС сразу возвращает флаг сброса RST или сообщение ICMP Port Unreachable.
Фильтруемый порт (Filtered): межсетевой экран (фаервол) или фильтр провайдера отбрасывает пакет по правилу DROP, вызывая тайм-аут на стороне отправителя.
👉 Проверьте Fraud Score и репутацию IP-адреса в CyberYozh App перед запуском рабочих сессий ($0,15 за запрос).
Что такое атака сканирования портов и зачем нужно сканирование портов при аудите сети
Утилиты Nmap и Masscan отправляют одинаковые сетевые пакеты независимо от того, кто их запустил - системный администратор или внешний бот. Разница только в авторизации и цели опроса. Понять, зачем нужно сканирование портов при аудите сети, проще всего на примере планового обслуживания серверов. Команды регулярно запускают поиск открытых портов на сервере, чтобы вовремя заметить забытый тестовый контейнер Docker, открытый наружу порт Redis (6379) или ошибку в правилах фаервола после релиза.
При несанкционированной сетевой разведке сторонний узел без разрешения опрашивает чужую подсеть. Чтобы разобраться, что такое атака сканирования портов и как она работает, рассмотрим два основных сценария опроса:
Горизонтальное сканирование (Port Sweep): проверка одного конкретного порта (например, 22 для SSH или 3389 для RDP) сразу по тысячам IP-адресов внутри подсети.
Вертикальное сканирование: пошаговая проверка открытых портов на одном целевом IP-адресе по всему диапазону от 1 до 65535 для составления карты запущенных служб.
Также важно разграничивать, чем отличается сканирование портов от поиска уязвимостей и штатного мониторинга.
Поминутный TCP-мониторинг проверяет доступность одного заранее известного сокета (например, порта 443 на платёжном шлюзе). Сканирование портов находит все открытые точки входа и считывает версии служб по их заголовкам (Banner Grabbing). Поиск уязвимостей (Vulnerability Scanning) запускается на следующем этапе: сканер сверяет обнаруженные версии ПО с базами CVE и проверяет наличие конкретных ошибок конфигурации.
👉 Подключите прокси для киберразведки и анализа угроз для авторизованных проверок внешнего периметра компании.
Основные виды сканирования портов TCP и UDP
Выбор метода зависит от проверяемого протокола и настроек межсетевого экрана (фаервола) на целевом узле. Перед опросом портов сканеры обычно отправляют эхо-запрос ICMP (ICMP echo request), чтобы проверить активность хоста. Но поскольку на многих серверах ICMP-пинг заблокирован, комплексное сканирование портов TCP и UDP комбинирует несколько способов формирования пакетов.
Метод (виды сканирования портов) | Отправляемые флаги / пакеты | Реакция открытого порта (Open) | Реакция закрытого порта (Closed) | Реакция при фильтрации (Filtered) | Инженерная специфика и след в логах |
TCP Connect Scan (полное подключение) | Полное трёхстороннее рукопожатие TCP: SYN -> SYN-ACK -> ACK | Возвращает SYN-ACK, сессия открывается полностью | Возвращает пакет сброса RST | Тайм-аут или код ICMP Unreachable | Работает через системный вызов connect() без прав root, но оставляет записи в журналах прикладных служб. |
TCP SYN Scan (полуоткрытое SYN-сканирование) | Только стартовый пакет SYN (ключ -sS в Nmap) | Отвечает SYN-ACK, после чего сканер сразу шлёт RST | Возвращает пакет сброса RST | Пакет отбрасывается (DROP) без ответа | Полуоткрытое SYN-сканирование требует прав root для генерации сырых пакетов (raw sockets), работает быстро и не доводит сессию до уровня приложения. |
UDP Scan (опрос UDP-сокетов) | Пустая или протокольная датаграмма UDP (DNS 53, QUIC 443) | Прикладной UDP-ответ (отсутствие ответа трактуется как open|filtered) | Ошибка ICMP Port Unreachable (Type 3, Code 3) | Тайм-аут или иные коды запрета ICMP | Протокол без установки сессии; опрос идёт медленно из-за лимитов ядра Linux на генерацию ICMP-ответов (1 пакет в секунду). |
TCP ACK Scan (проверка правил фильтрации) | Одиночный пакет с флагом подтверждения ACK | Возвращает RST (статус Unfiltered - пакет прошёл фильтр) | Возвращает RST (статус Unfiltered) | Нет ответа (порт закрыт правилом stateful-фильтра) | Не показывает, открыт ли порт, но помогает проверить, отслеживает ли межсетевой экран состояние сессий. |
FIN / NULL / XMAS Scans (инверсные методы) | Пакеты без SYN: только FIN, без флагов или FIN+URG+PSH | Нет ответа (на системах стандарта RFC 793 - Linux/BSD) | Возвращает пакет сброса RST | Тайм-аут или запрет ICMP | Рассчитаны на простые пакетные фильтры; не работают против серверов Windows, которые шлют RST в любом состоянии. |
На практике комбинированное сканирование портов TCP и UDP позволяет увидеть полную картину сетевого периметра. Например, если сервер использует HTTP/3 поверх протокола QUIC, проверка только TCP-сокетов пропустит активный UDP-порт 443.
👉 Выбирайте серверные датацентр прокси IPv4/IPv6 (от $1,77/мес за общие и от $1,90/мес за выделенные IP) для быстрых инфраструктурных проверок с поддержкой HTTP и SOCKS5.
Почему антифрод-системы проверяют порты 1080, 3128 и 8080: Репутация IP и открытые порты
Опрос портов работает в обе стороны. Это касается не только защиты собственных серверов, но и задач автоматизации, веб-скрейпинга и управления региональными профилями.
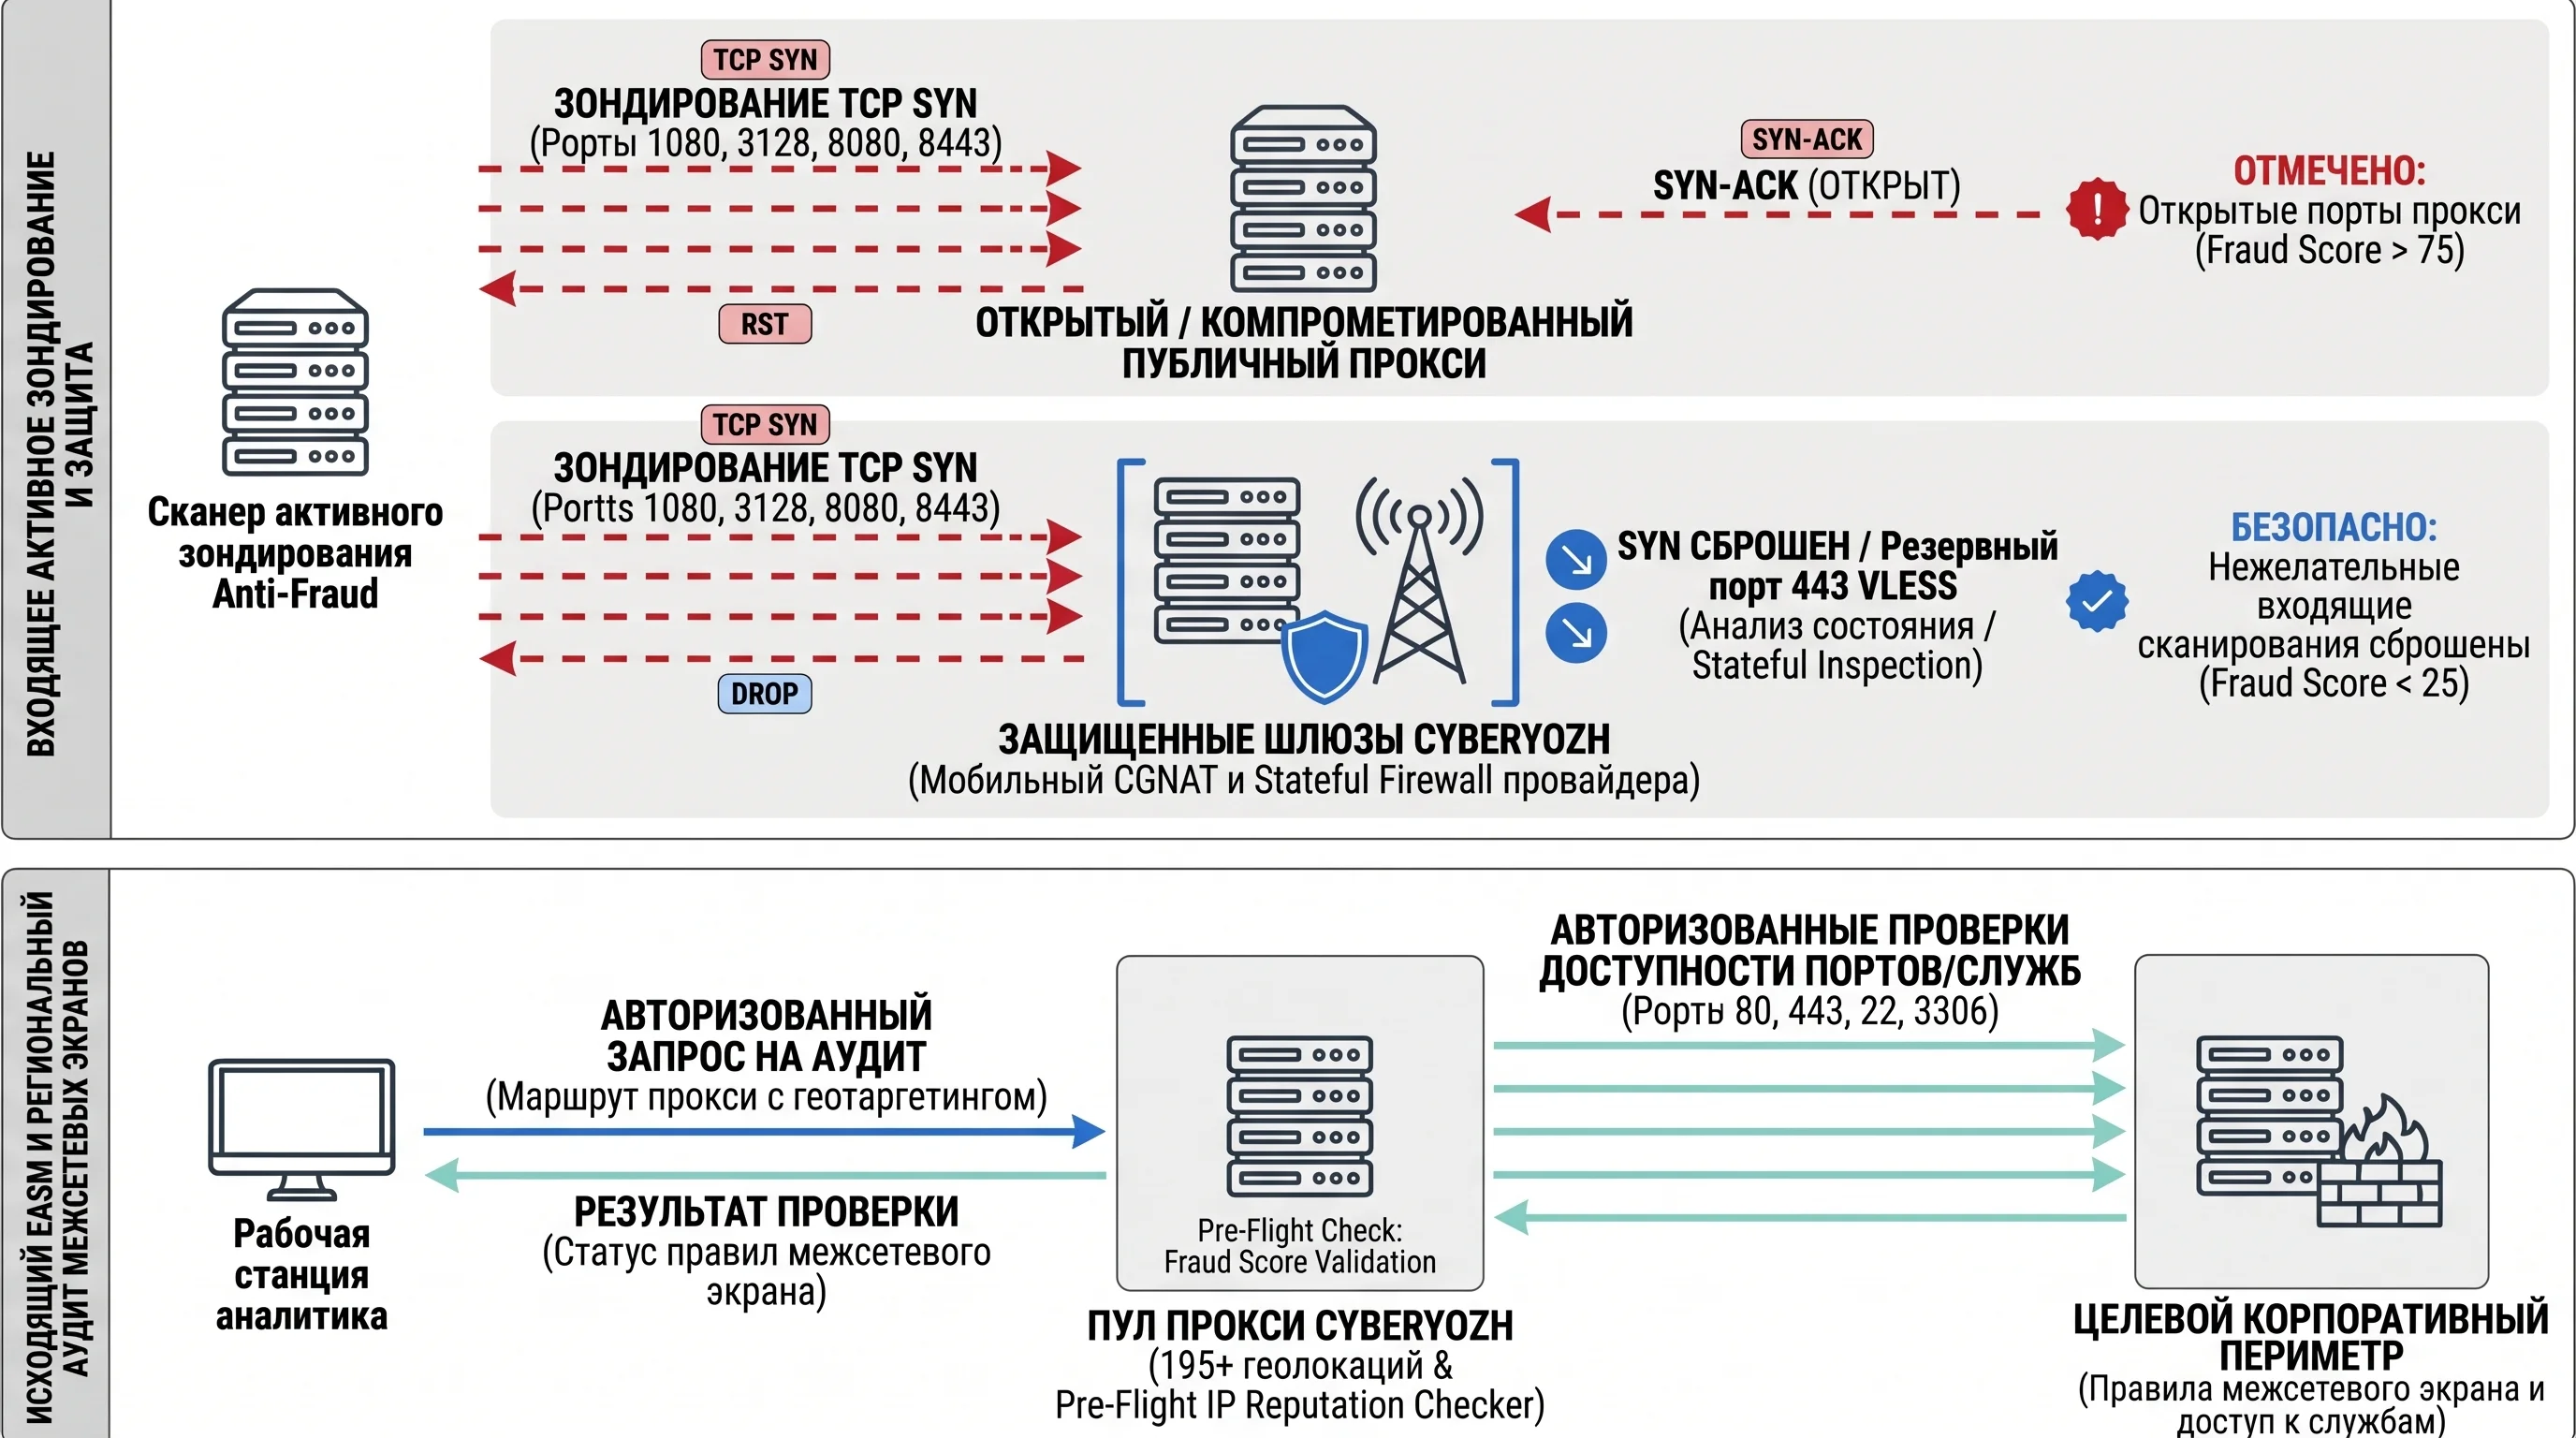
Когда браузер или скрипт обращается к сайту, антифрод-платформы (IPQualityScore, ThreatMetrix, MaxMind, PerimeterX) проверяют не только номер автономной системы (ASN). Защитный шлюз запускает встречное активное зондирование (active probing) входящего IP-адреса. Почему антифрод-системы проверяют порты 1080, 3128 и 8080 в первую очередь:
Порт 1080: стандартный порт протоколов SOCKS4 и SOCKS5 по спецификации RFC 1928.
Порт 3128: порт по умолчанию для кэширующего прокси Squid, который часто открывают ботнеты на заражённых роутерах.
Порты 8080, 8000, 8888 и 8443: основные пользовательские порты для HTTP/HTTPS-проксирования через метод HTTP CONNECT.
Обычный домашний роутер или смартфон в сотовой сети не держит открытых входящих портов. Домашний маршрутизатор защищён межсетевым экраном с контролем состояния сессий (stateful NAT), а в мобильных сетях используется архитектура CGNAT (Carrier-Grade NAT, RFC 6598, подсеть 100.64.0.0/10). Любой непрошеный входящий пакет SYN от антифрод-сканера отбрасывается шлюзом оператора, так как в таблице трансляции нет соответствующей исходящей сессии.
Иначе выглядят адреса из публичных прокси-листов, некорректно настроенные VPS или домашние роутеры с включённым UPnP и забытым пробросом портов (Port Forwarding). На таких узлах проверка прокси-портов обнаруживает открытые порты SOCKS5 (1080) и HTTP (8080, 3128) либо получает стандартный ответ прокси-протокола при рукопожатии.
В результате репутация IP и открытые порты оцениваются в связке. Если с этого же адреса фиксировалась подозрительная сетевая активность, растёт метрика Abuse Velocity (частота жалоб за короткий интервал времени), а оценка Fraud Score поднимается выше 75-85 баллов. Именно поэтому непроверенные или публичные прокси получают сброс соединения ещё на загрузке страницы входа.
В CyberYozh App риски открытых портов при встречном зондировании закрыты на сетевом уровне:
Мобильные прокси LTE/5G (от $1,70/день за общие и от $3,50/день за выделенные каналы с безлимитным трафиком): трафик проходит через физические модемы и SIM-карты сотовых операторов, где шлюзы CGNAT отсекают входящие проверочные пакеты. Выделенные мобильные каналы также поддерживают настройку отпечатка ОС (p0f) под профили Windows, macOS или Android и протокол VLESS (XTLS-Reality) на порту 443. Если внешний сканер обращается к порту 443 без валидного UUID, сервер перенаправляет запрос на легитимный домен-донор.
Статические резидентские ISP-прокси и ротационные пулы: перед выдачей адреса проходят предварительную фильтрацию (Advanced IP Filtering), которая отсеивает узлы с открытыми прокси-портами.
👉 Арендуйте мобильные прокси LTE/5G с безлимитным трафиком (от $1,70/день), чтобы работать через реальные сети операторов с защитой CGNAT и поддержкой VLESS.
Как проверить внешнюю доступность портов из разных регионов через прокси и какие типы прокси выбрать
Вторая точка пересечения сетевой диагностики и прокси-инфраструктуры связана с управлением внешней поверхностью атаки (External Attack-Surface Management, EASM) и QA-тестированием.
Если запускать поиск открытых портов на сервере только с одного офисного IP-адреса, результаты будут искажены по двум причинам:
Собственная система предотвращения вторжений (IPS/WAF) или облачный балансировщик применит ограничение частоты запросов (rate limiting) к вашему IP уже после первых сотен пакетов.
Интернет-провайдеры в разных странах по-разному фильтруют транзитный трафик (например, блокируют нестандартные порты 8080, 8443 или 25 на уровне магистральных маршрутизаторов), а гео-правила вашего собственного фаервола могут по ошибке открывать служебный интерфейс для отдельных регионов.
Здесь возникает практическая задача: как проверить внешнюю доступность портов из разных регионов через прокси, чтобы увидеть реальный отклик сервисов из США, Германии, Японии или Бразилии. Такой подход одновременно даёт изоляцию сетевых узлов корпоративной лаборатории от встречного сканирования со стороны внешних систем мониторинга.
Для проверки TCP-портов через прокси-шлюз важно учитывать ограничения протоколов: стандартный метод SOCKS5 CONNECT передаёт полезную нагрузку только после того, как прокси-сервер сам завершит полное трёхстороннее рукопожатие TCP с целевым хостом. Через прокси нельзя отправить одиночный SYN-пакет для полуоткрытого опроса, но можно проверить доступность TCP-сокетов полным подключением через curl, nc (netcat), nmap -sT с proxychains4 или скрипты на Python.
Пример базовой проверки доступности портов собственного веб-узла из целевого региона через SOCKS5-прокси в терминале:
# Проверка ответа порта 443 и 8443 через региональный SOCKS5-прокси CyberYozh App

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Запуск полного TCP Connect опроса (-sT) без предварительного пинга (-Pn) через proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Для масштабного сбора данных о состоянии веб-сервисов и заголовков ответов можно также задействовать открытые инструменты Yozh Scraper и Yozh Crawler (лицензия MIT, интеграция по MCP для ИИ-агентов и экспорт в JSON, CSV, Parquet), которые нативно работают поверх прокси-пулов CyberYozh App.
Какой тип прокси выбрать под конкретную задачу аудита и автоматизации
Выбор зависит от того, нужно ли вам длительное удержание одного IP-адреса, широкий географический охват или работа с чувствительными к доверию платформами:
Статические резидентские ISP-прокси (от $5,29/мес): выделенный статический IP реального домашнего провайдера с безлимитным трафиком, аптаймом 99,9% и поддержкой HTTP и SOCKS5. Оптимальный выбор, когда требуется постоянный региональный адрес для регулярного мониторинга доступности серверов, добавления тестового IP в белые списки (allowlist) или работы с длительными сессиями.
Пул ротационных резидентских прокси (тарификация за гигабайт, пакеты от $4/ГБ при минимуме 3 ГБ и до $2,50/ГБ на объёме 100 ГБ): охватывает 100M+ резидентских IP в 195+ странах. Поддерживает бесплатный геотаргетинг, перенос неизрасходованного трафика на следующий месяц (Traffic Rollover), генератор массовых учётных данных и гибкие sticky-сессии до 24 часов. Такой формат закрывает задачи проверки региональных правил WAF, распределённого веб-скрейпинга и тестирования внешней доступности из сотен локаций.
Мобильные прокси LTE/5G (от $1,70/день за общие и от $3,50/день за выделенные каналы): безлимитный трафик, реальные сотовые сети, поддержка HTTP, SOCKS5, UDP и конфигураций VPN/VLESS, смена IP вручную или по API. Подходят для требовательных к уровню доверия платформ, ведения отдельных клиентских профилей и парсинга поисковой выдачи (включая Google, который реже блокирует трафик мобильных операторов, а безлимитный тариф позволяет запускать сбор данных в несколько параллельных потоков).
Серверные прокси дата-центров IPv4/IPv6 (от $1,77/мес за общие и $2,18/мес за выделенные IP): безлимитный трафик и низкая задержка отклика по протоколам HTTP и SOCKS5 для быстрых проверок API и нагрузочного тестирования, где не требуется резидентский ASN.
👉 Настройте статические резидентские ISP-прокси (от $5,29/мес с безлимитным трафиком) или подключите ротационные резидентские прокси в 195+ странах для региональной диагностики сети.
Защита от сканирования портов: Как обнаружить и заблокировать сканирование портов на фаерволе
Комплексная защита от сканирования портов строится на двух уровнях: строгой настройке пакетных фильтров на собственных серверах и предварительной проверке репутации клиентских прокси-узлов перед запуском трафика. Если оставить периметр без внимания, риски открытых портов быстро перерастают из информационной утечки версий ПО в прямые попытки подбора паролей к SSH, БД или панелям управления.
Разберём пошагово, как обнаружить и заблокировать сканирование портов на фаерволе корпоративного сервера или рабочего VPS:
Переход на политику DROP по умолчанию вместо REJECT/RST: когда межсетевой экран (фаервол) отвечает на закрытый порт пакетом RST, он мгновенно сообщает внешнему сканеру, что хост активен, и позволяет опросить 65535 портов за несколько секунд. Если же для всех неиспользуемых интерфейсов задать правило DROP, сканер вынужден ждать истечения тайм-аута на каждом порту, что замедляет вертикальный опрос в сотни раз.
Привязка внутренних служб к локальному интерфейсу (127.0.0.1): базы данных (MySQL 3306, PostgreSQL 5432, Redis 6379) и внутренние микросервисы не должны слушать внешний интерфейс 0.0.0.0.
Строгие списки контроля доступа (ACL) и отключение UPnP: доступ к портам администрирования (22 SSH) ограничивается по доверенным статическим IP-адресам, а на граничных маршрутизаторах принудительно отключается автоматический проброс портов UPnP.
Детекция по частоте пакетов в nftables / iptables и SIEM: системы обнаружения вторжений (Suricata, Wazuh, Fail2ban) отслеживают количество новых SYN-запросов или обращений к разным портам с одного адреса за единицу времени.
Пример базовой конфигурации nftables в Linux, которая показывает, как обнаружить и заблокировать сканирование портов на фаерволе за счёт контроля состояния сессий и отсечения невалидных пакетов:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;

        # Разрешаем трафик внутри уже установленных сессий (stateful фильтрация)

        ct state established, related accept

        # Сбрасываем пакеты с некорректными комбинациями флагов (защита от NULL/XMAS опросов)

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop

        # Разрешаем локальный интерфейс и строго необходимые внешние порты (например, HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
Второй шаг перед запуском автоматизации - предпусковая проверка репутации прокси-узла. Даже при закрытом периметре своего сервера работа через внешний IP с плохой историей или высокой частотой жалоб (метрика Abuse Velocity) приведёт к блокировке на целевом сайте.
Встроенный чекер IP в панели CyberYozh App ($0,15 за проверку либо подписка за $19/мес, включающая 1 500 проверок IP, 1 500 проверок телефонных номеров и 500 проверок банковских карт) опрашивает 5 антифрод-систем и 118 OSINT-баз чёрных списков. Предварительная оценка Fraud Score позволяет убедиться в чистоте адреса до того, как вы отправите первый рабочий запрос.
Надёжная работа с сетью опирается на точные правила фильтрации и проверку адресов до запуска трафика. Пакетные фильтры закрывают собственные серверы от внешнего опроса, а изоляция сетевых узлов через мобильные сети CGNAT, проверенные резидентские ISP-прокси и предпусковой контроль Fraud Score защищают исходящие рабочие сессии от блокировок антифрода.
👉 Выберите подходящие прокси по странам и протестируйте репутацию IP в единой экосистеме CyberYozh App перед запуском трафика.