Cài đặt OpenVPN dễ dàng: hướng dẫn cho Windows
Các giao thức HTTP cơ bản và SOCKS5 hoạt động hoàn hảo cho các tác vụ tiêu chuẩn. Đôi khi bạn cần định tuyến toàn bộ lưu lượng hệ thống qua một đường hầm mã hóa duy nhất. Dưới đây, chúng tôi trình bày chi tiết cách cấu hình proxy với OpenVPN cho Windows. Chúng tôi sẽ sử dụng client chính thức cho tác vụ này.
Nền tảng CyberYozh App cung cấp các file cấu hình .ovpn sẵn sàng cùng với các IP di động LTE/5G. Bạn kết nối thông qua các nhà mạng di động thực sự. Nhờ công nghệ Carrier-Grade NAT, dịch vụ nhận diện bạn như một người dùng smartphone thông thường. Điều này giữ rủi ro bị chặn mạng ở mức tối thiểu tuyệt đối.
👉 Cấu hình mobile proxy với OpenVPN
Ưu điểm kiến trúc của OpenVPN Connect
Giao thức OpenVPN tạo ra một kênh 256-bit dựa trên mã hóa SSL/TLS. Client OpenVPN Connect buộc adapter ảo TUN/TAP phải chuyển toàn bộ lưu lượng thiết bị qua máy chủ được chỉ định.
Rò rỉ WebRTC hoặc DNS được loại trừ hoàn toàn. Các extension trình duyệt tiêu chuẩn đơn giản là không cung cấp mức độ cách ly này.
Tuy nhiên, các giao thức cổ điển thường không đáp ứng được khi làm việc với các mạng sử dụng Deep Packet Inspection (DPI). Đó là lý do tại sao các IP cao cấp của chúng tôi hỗ trợ sẵn VLESS và Xray. Giao thức VLESS kết hợp với cơ chế REALITY che giấu kết nối như một phiên TLS 1.3 hợp pháp với một trang web phổ biến. Lưu lượng của bạn trông giống hệt như duyệt web thông thường.
👉 Nhận mobile proxy cao cấp với VLESS
Cài đặt và cấu hình OpenVPN Connect Client
Trước khi cấu hình mobile proxy với OpenVPN, bạn phải chuẩn bị phần mềm. Các tham số phù hợp sẽ ngăn chặn các lần ngắt kết nối nhỏ khi hoạt động qua mạng di động.
Tải xuống phiên bản mới nhất của chương trình từ trang web chính thức.
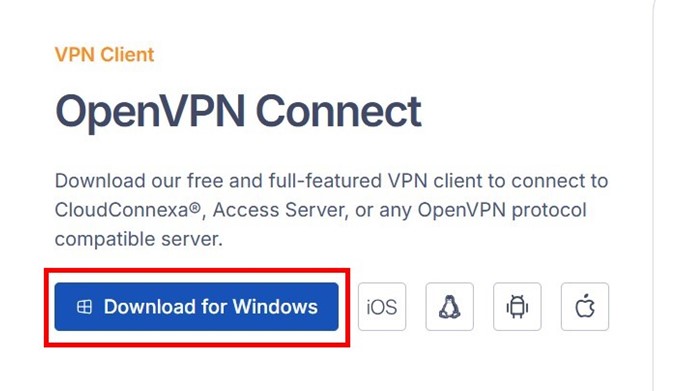
Chạy trình cài đặt. Bỏ qua màn hình import ban đầu. Nhấp vào ba đường ngang ở góc trên bên trái của giao diện.
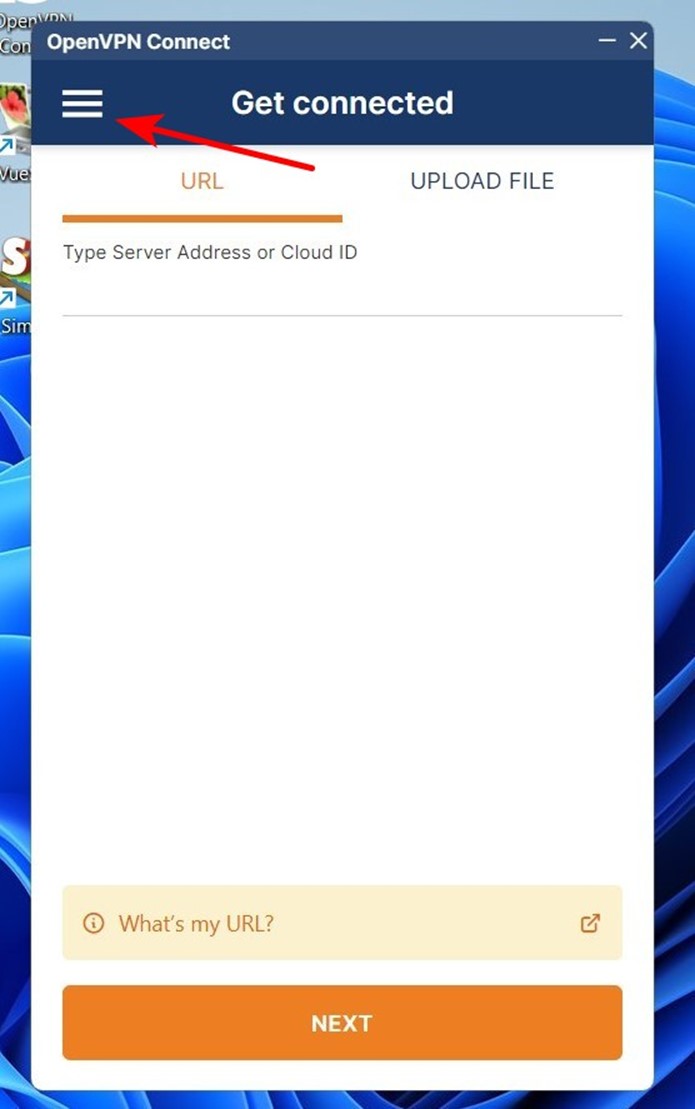
Vào menu Settings.
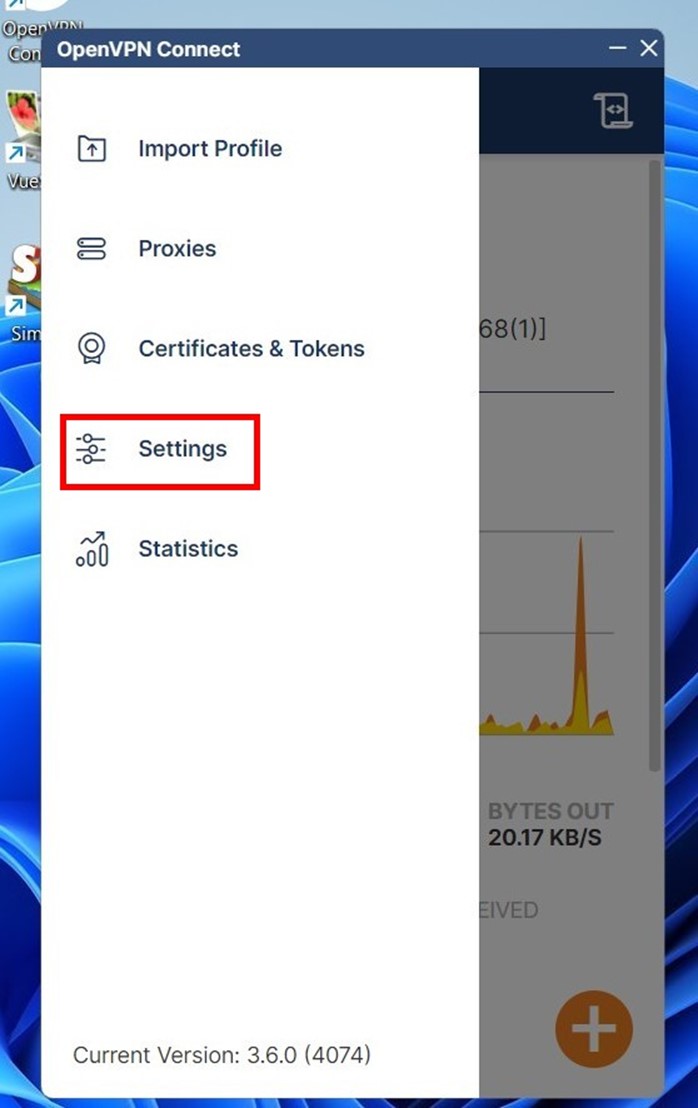
Để đảm bảo định tuyến ổn định, điều chỉnh các tham số sau:
VPN Protocol. Đặt thành Adaptive hoặc bắt buộc nghiêm ngặt UDP. Nếu bạn đóng gói lưu lượng TCP bên trong một đường hầm TCP khác, mất gói tin sẽ kích hoạt xung đột thuật toán. Tốc độ giảm mạnh (hiệu ứng TCP meltdown). Giao thức UDP giải quyết vấn đề này ở cấp độ cấu trúc.
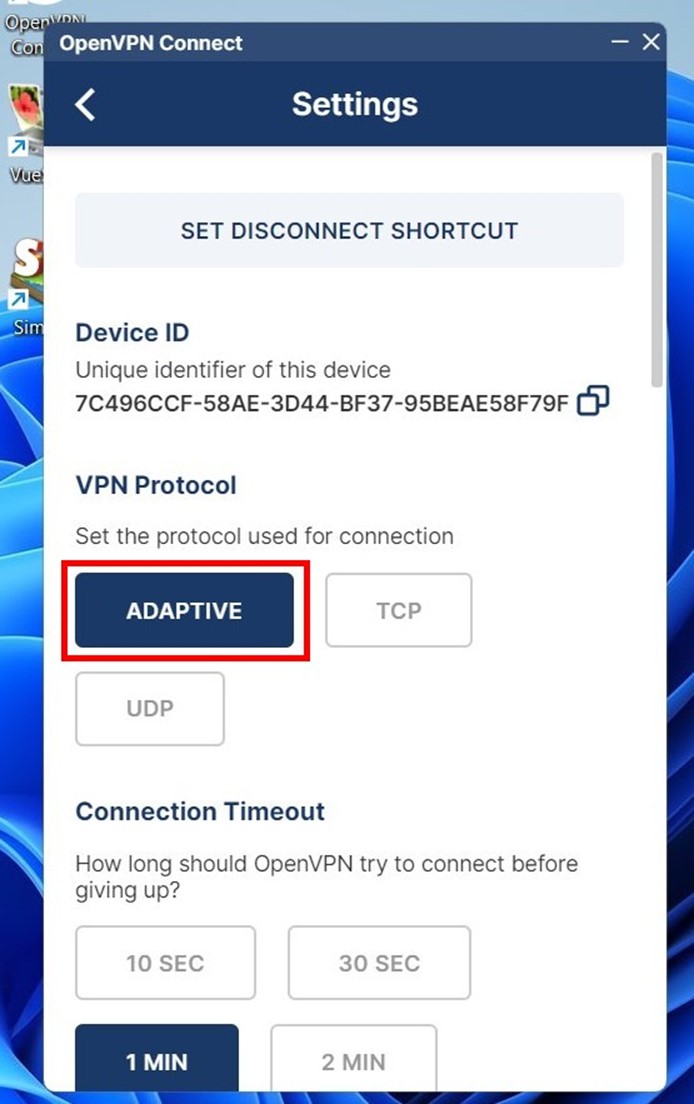
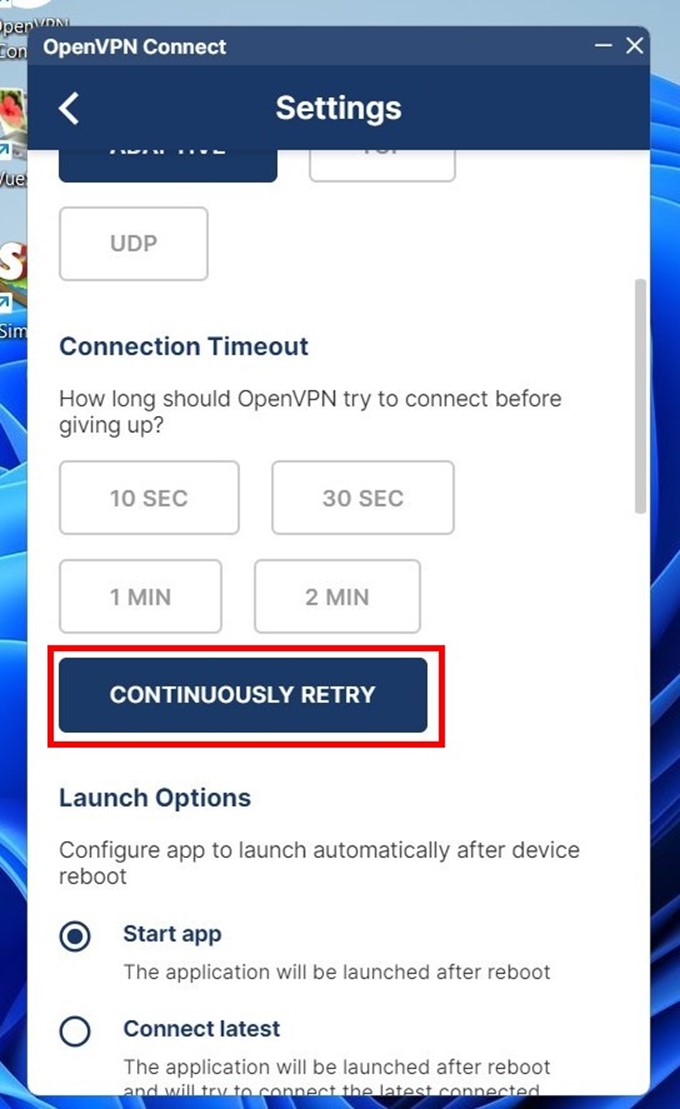
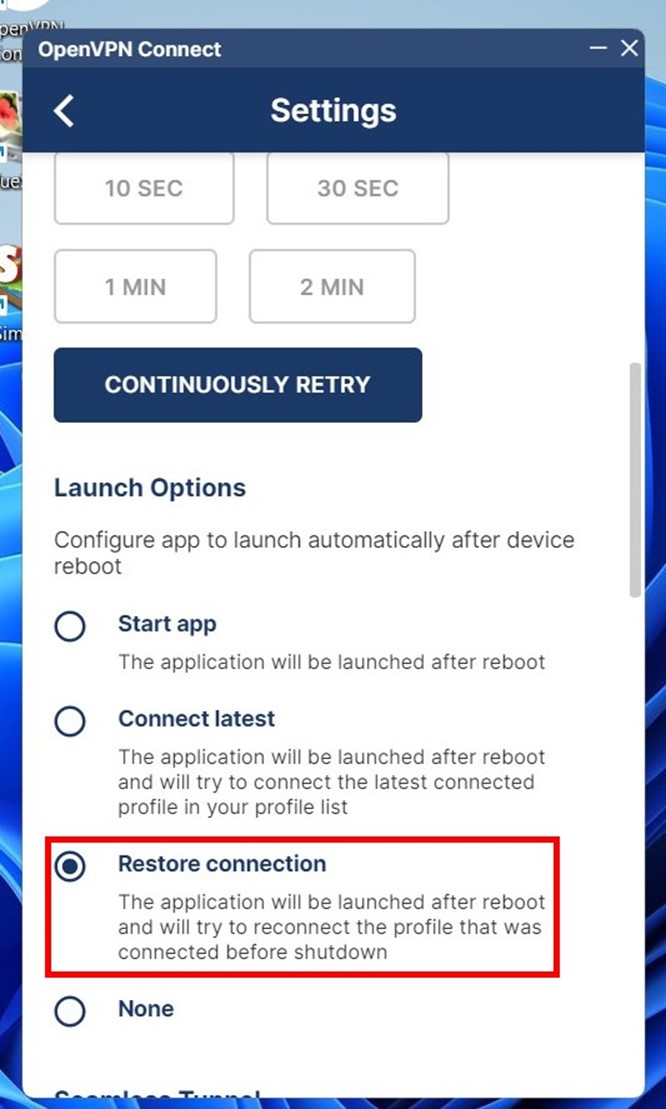
Connection Timeout. Kích hoạt Continuously retry. Vì các địa chỉ IP trong pool xoay vòng động, tham số này buộc client tự động kết nối lại sau khi xoay vòng.
Seamless Tunnel. Bật tính năng này mà không cần do dự. Tính năng này hoạt động như một kill switch phần cứng. Nếu kết nối đến máy chủ bị ngắt, việc truyền dữ liệu sẽ bị chặn ngay lập tức. IP thực của bạn vẫn được cách ly.
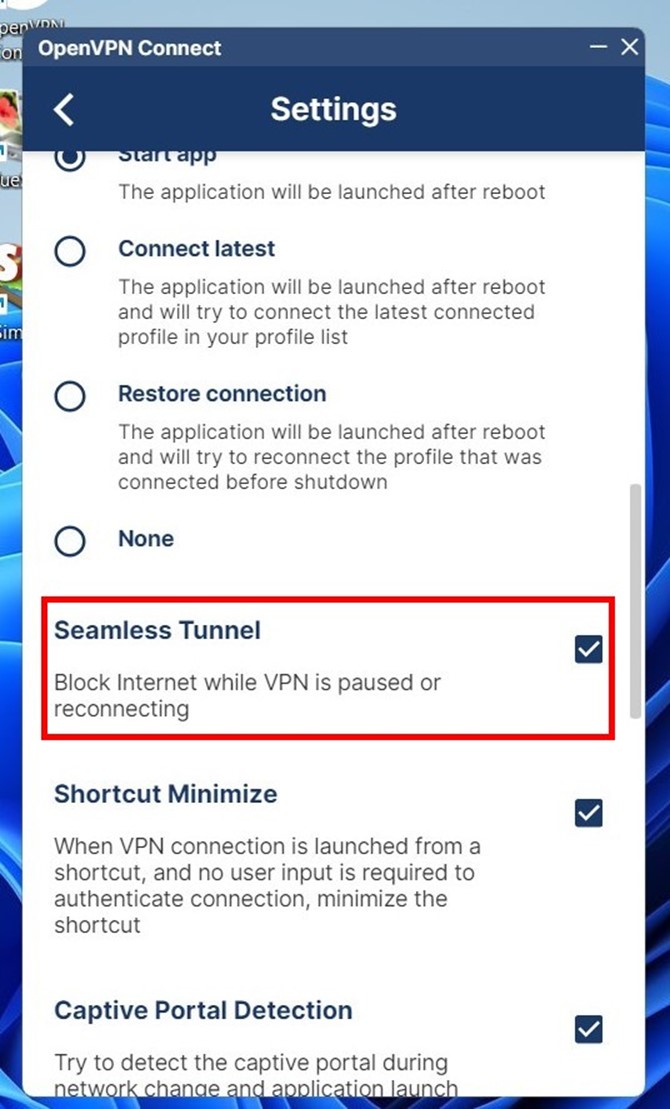
Launch Options. Chọn Restore connection. Đường hầm sẽ tự động khởi động sau khi khởi động lại PC.
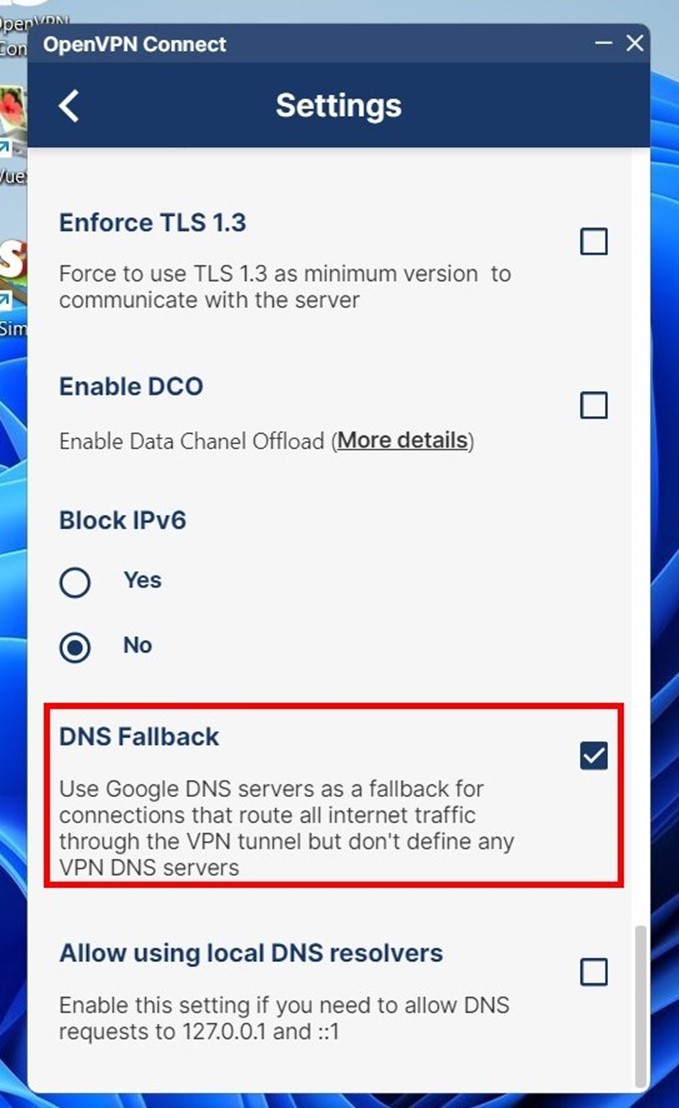
DNS Fallback. Một tùy chọn cực kỳ quan trọng. Windows đôi khi gửi các yêu cầu DNS đến ISP cục bộ bỏ qua adapter. Bật DNS Fallback buộc tất cả các phân giải nghiêm ngặt qua kênh mã hóa.
Import cấu hình vào OpenVPN Connect
Bạn cần cấu hình proxy với OpenVPN. Điều này yêu cầu một file .ovpn chứa các chứng chỉ. Bạn có thể tải xuống trực tiếp từ dashboard CyberYozh.
Đăng nhập vào trang web và vào phần quản lý thuê. Chọn một cổng được đánh dấu VPN access hoặc UDP support.
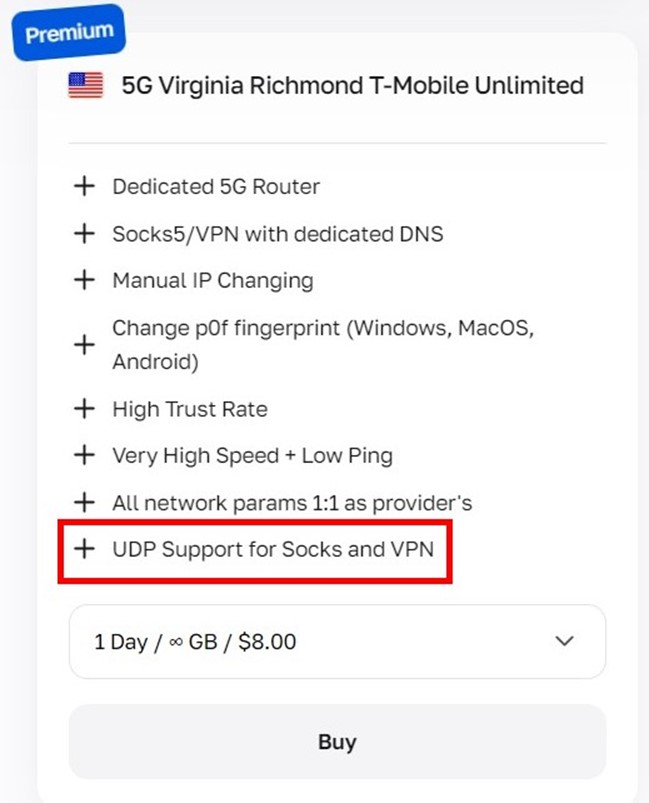
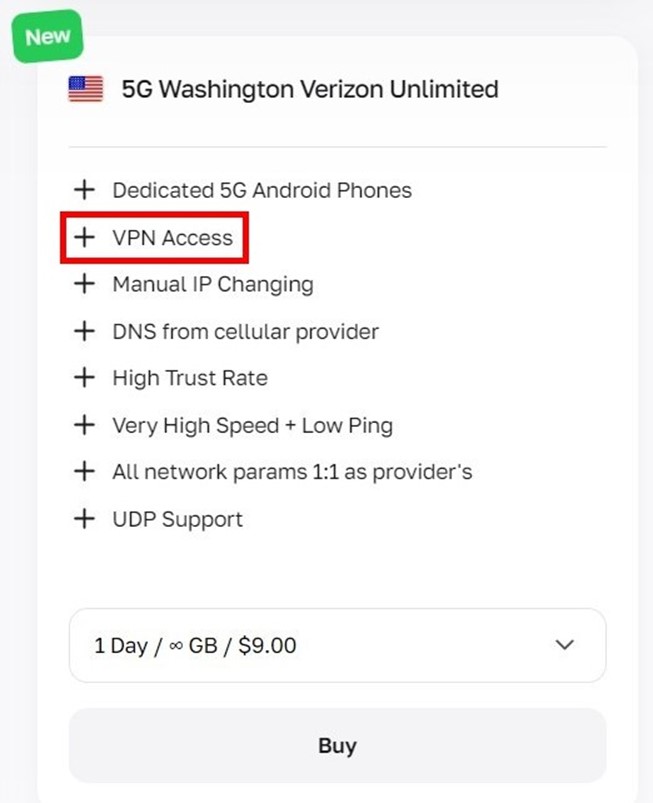
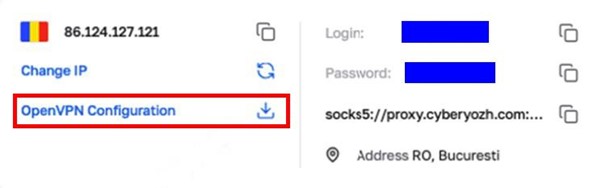
Tìm cổng đang hoạt động trong tài khoản cá nhân của bạn. Nhấp vào OpenVPN Configuration. Tải tệp đã tạo về ổ đĩa cục bộ của bạn.
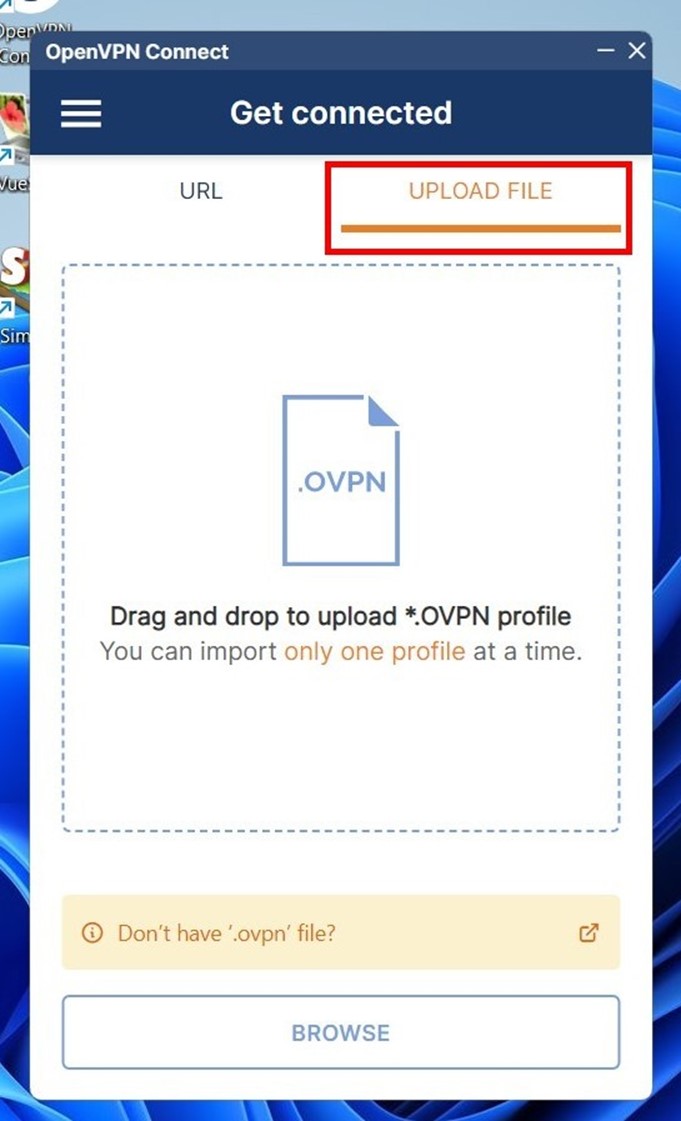
Mở ứng dụng OpenVPN Connect. Chuyển đến tab UPLOAD FILE.
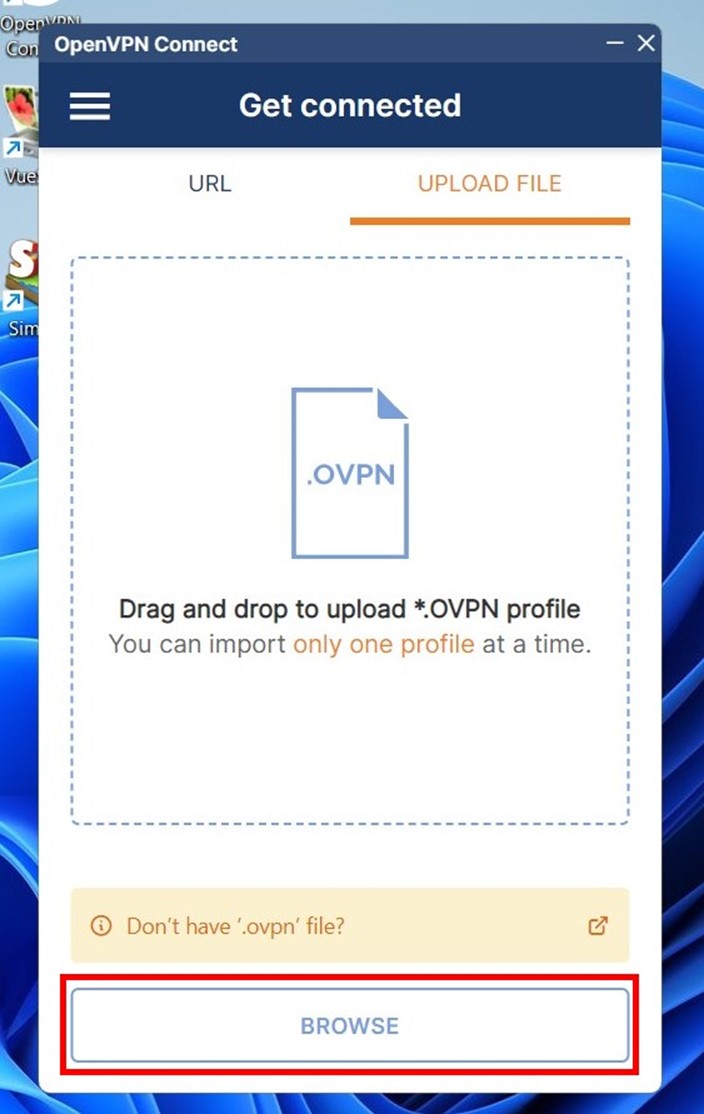
Nhấp BROWSE. Chọn tệp .ovpn đã tải xuống.
Trong cửa sổ mới, đánh dấu vào ô Save password. Chương trình sẽ lưu thông tin đăng nhập của bạn cục bộ. Điều này cho phép kết nối lại ngay lập tức sau khi luân chuyển IP.
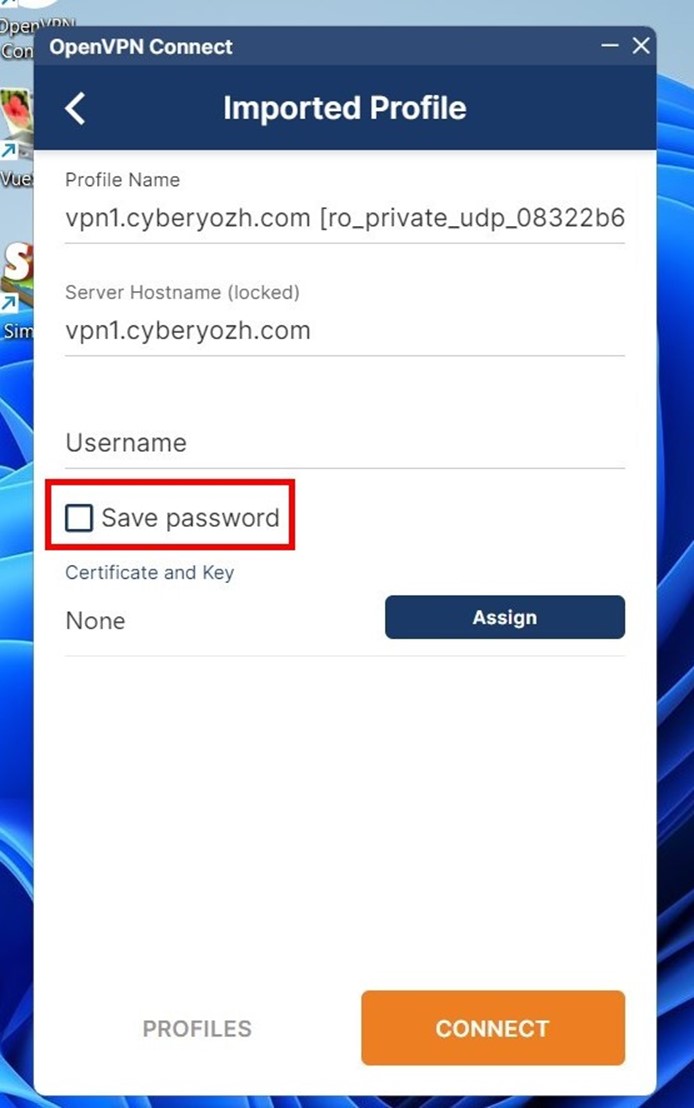
Bạn có thể đổi tên trường Profile Name để tránh nhầm lẫn.
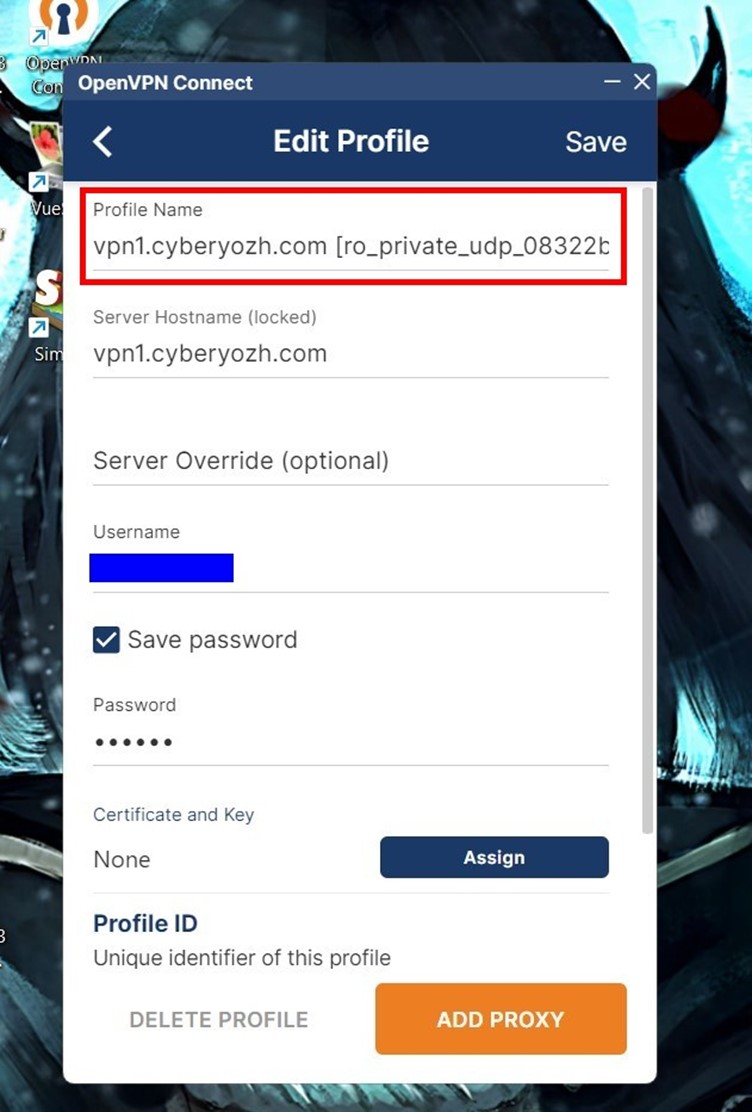
Hệ thống mã hóa cứng trường Server Hostname. Bạn không thể thay đổi dữ liệu bên trong nó, nếu không định tuyến sẽ bị lỗi.
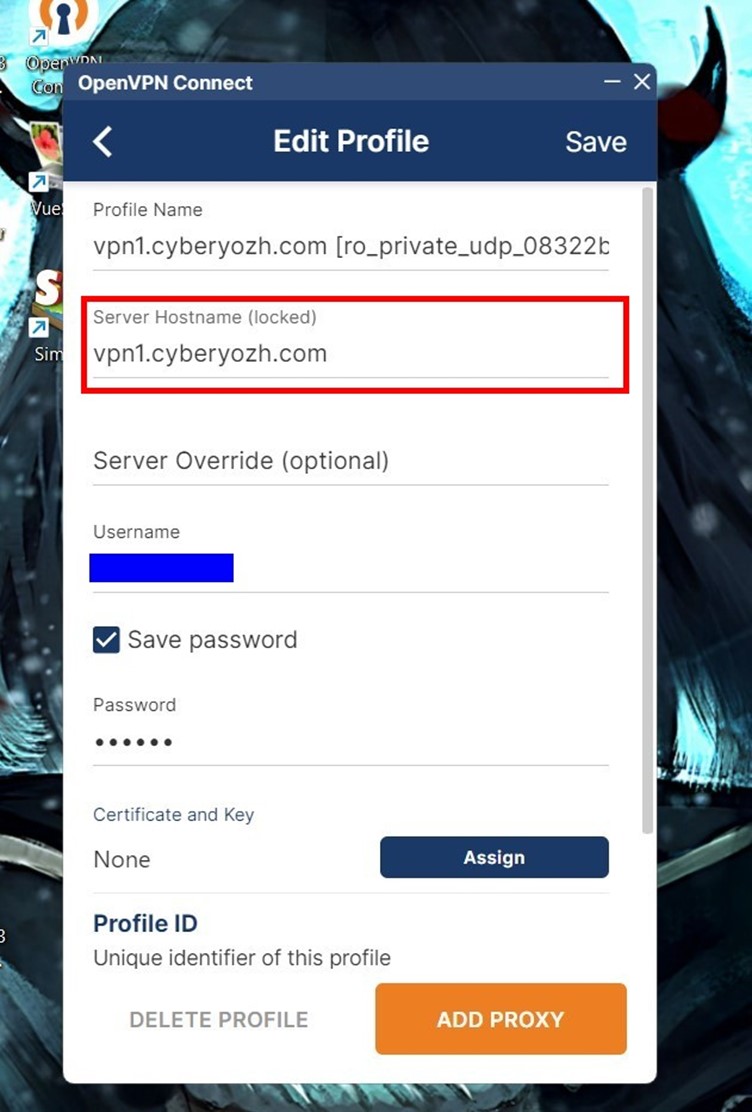
Nhập tên đăng nhập và mật khẩu từ nền tảng CyberYozh vào các trường Username và Password.
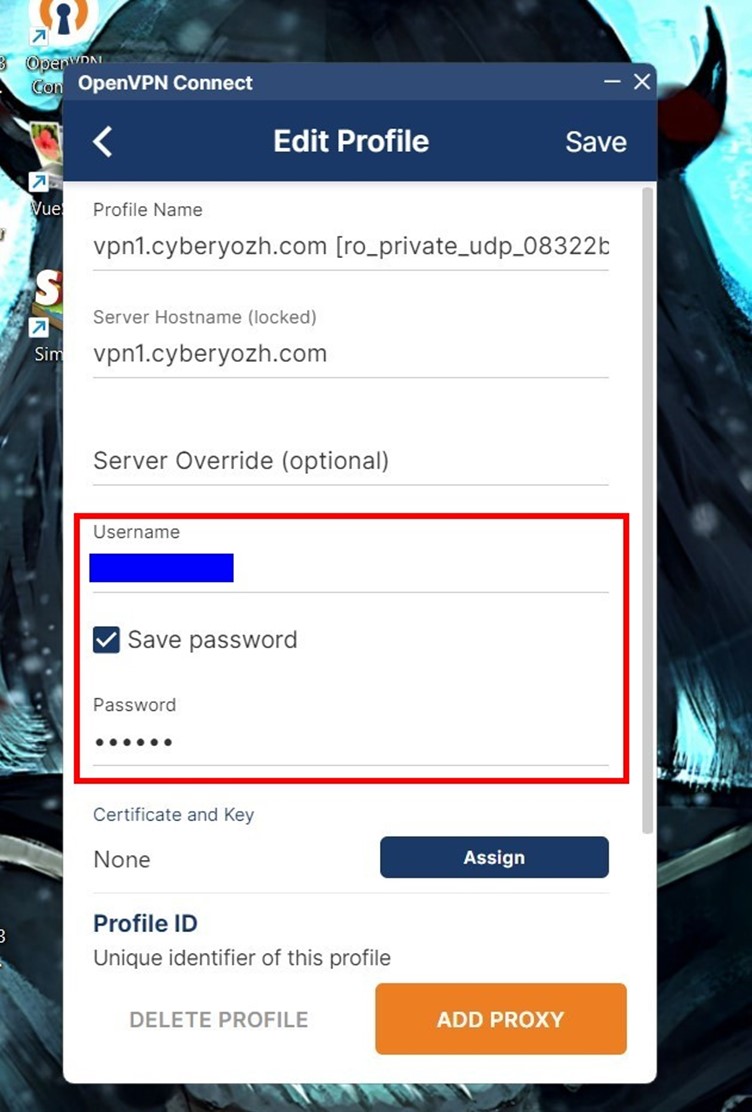
Nhấp vào nút ADD PROXY (hoặc ADD).
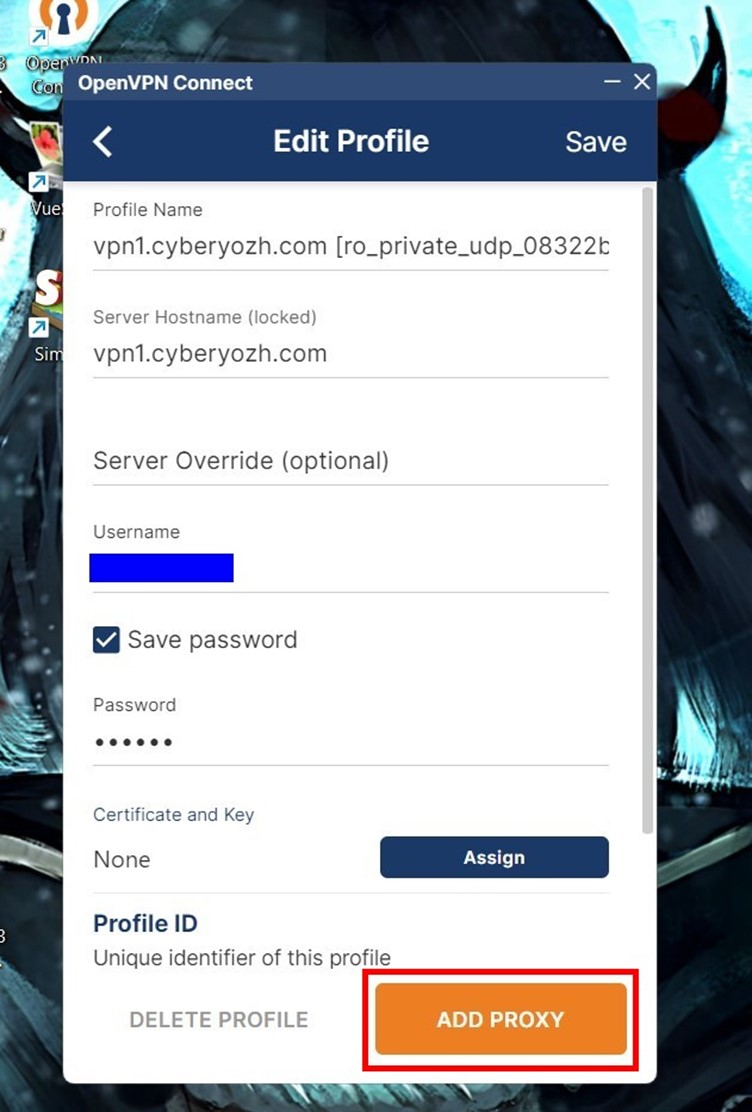
Chương trình có thể hiển thị cảnh báo về chứng chỉ máy khách bị thiếu. Hãy tiếp tục và nhấp Continue. Xác thực bằng mật khẩu đã bảo vệ kết nối.
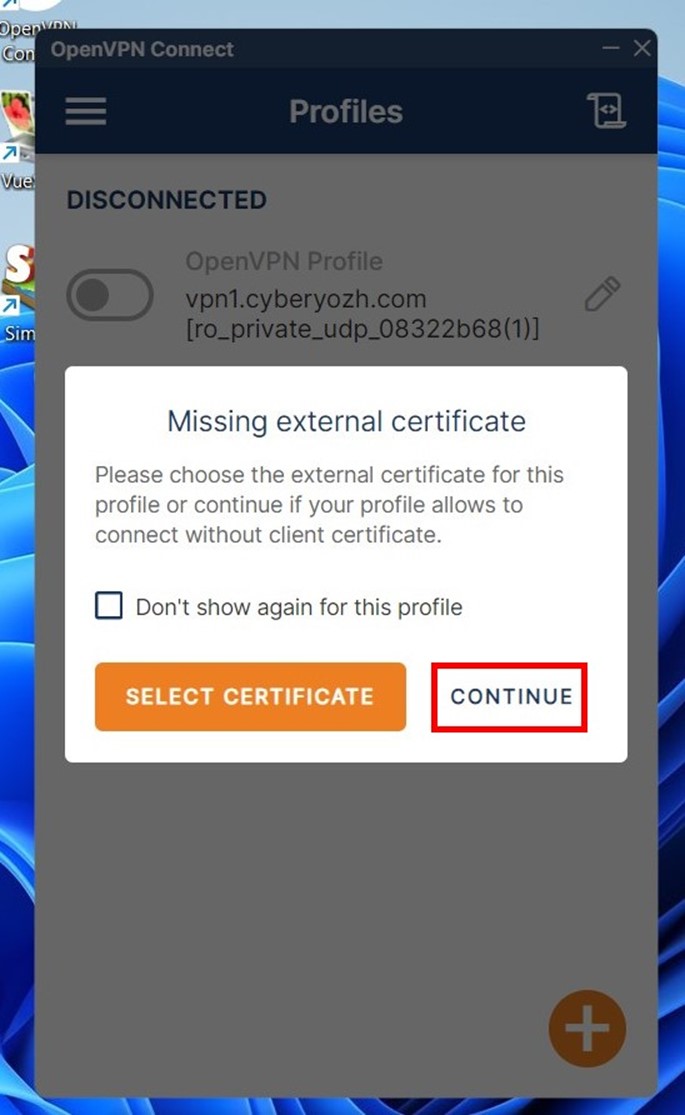
Nhấp vào công tắc chuyển đổi. Màu sẽ chuyển sang xanh lá. Biểu đồ truyền gói tin sẽ xuất hiện bên dưới.
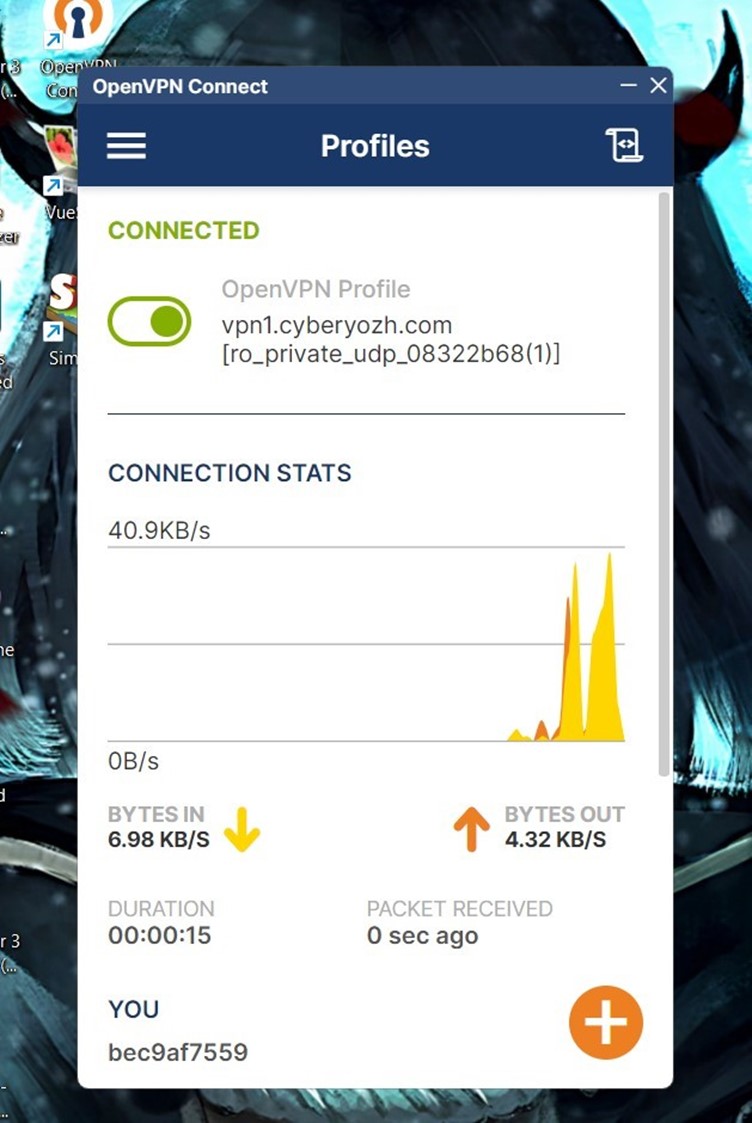
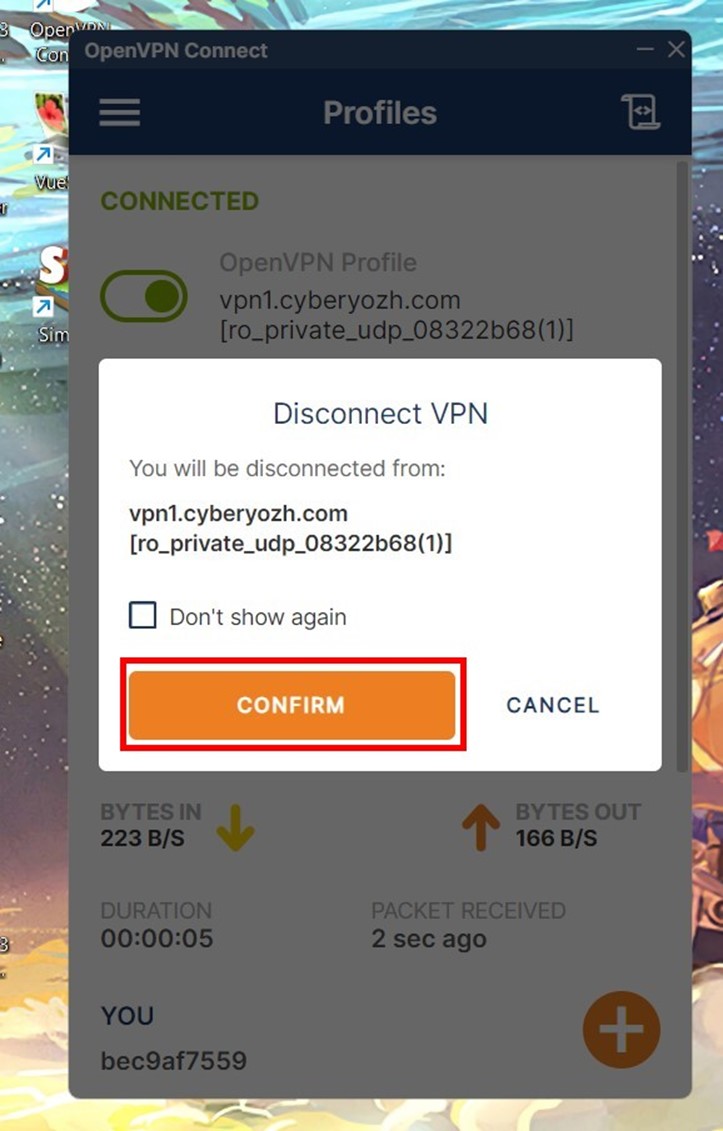
Để ngắt kết nối, nhấp lại vào công tắc chuyển đổi và chọn CONFIRM.
Nút chuyển sang màu xám. Biểu đồ biến mất.
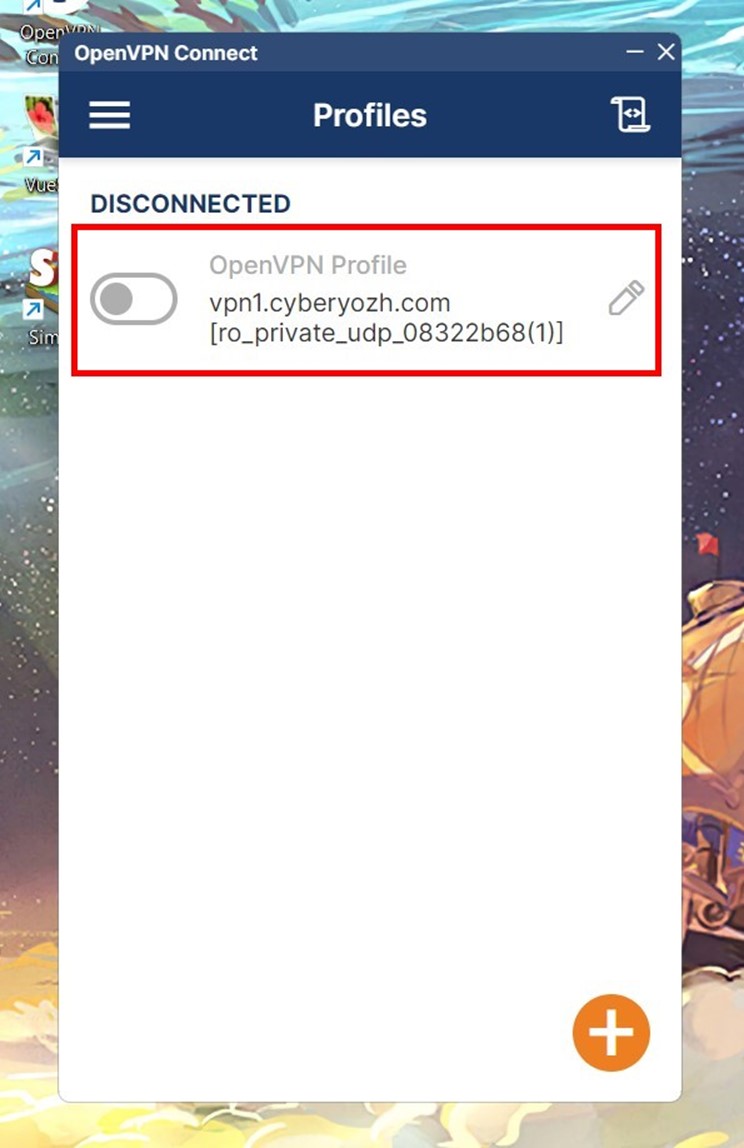
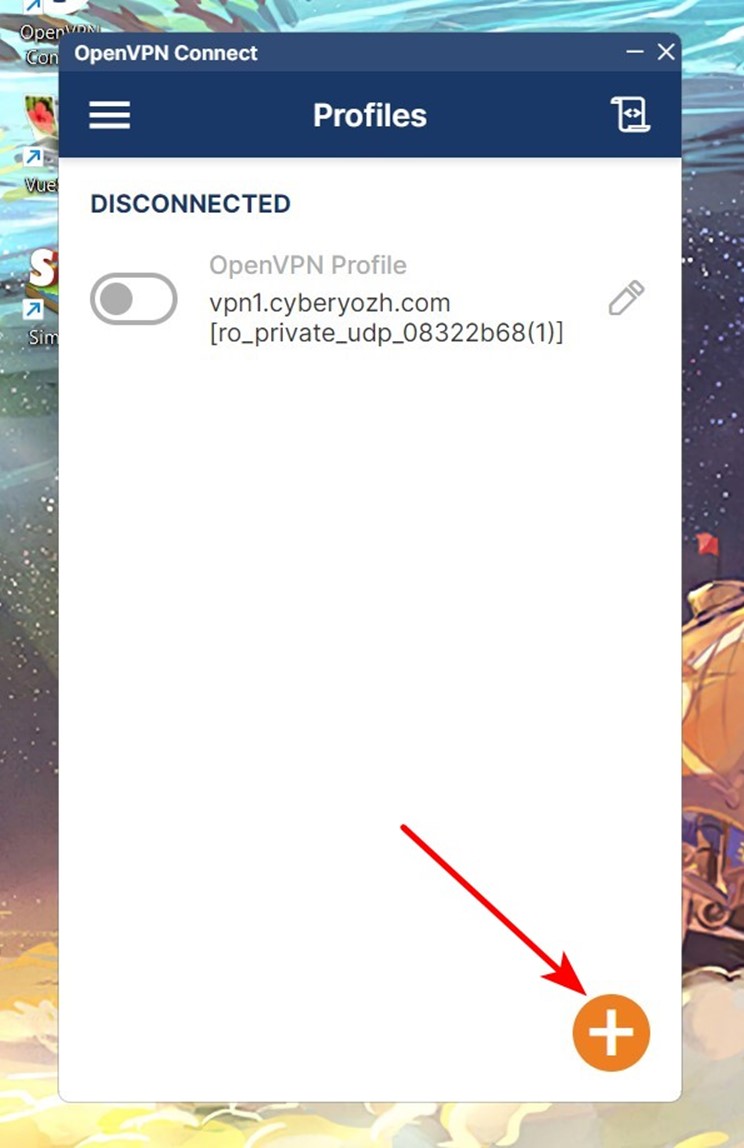
Sử dụng biểu tượng "+" để thêm hồ sơ mới. Để cấu hình proxy với OpenVPN đúng cách cho các môi trường cô lập, hãy tải chính xác một hồ sơ cho mỗi máy ảo.
Kiểm tra Fraud Score
Đừng chạy phần mềm tự động của bạn ngay sau khi kết nối. Hãy kiểm tra chất lượng che giấu trước.
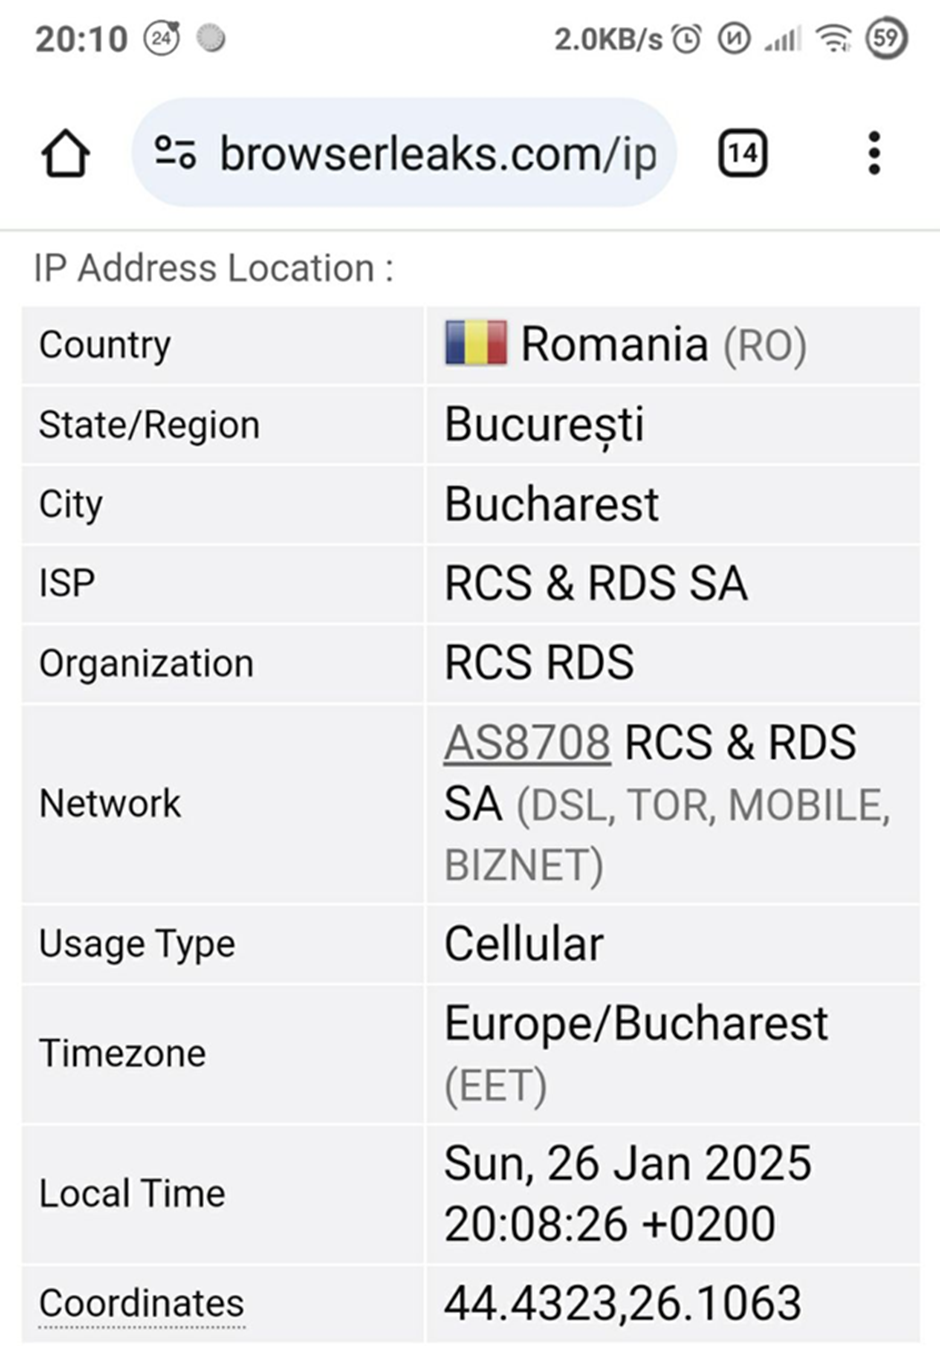
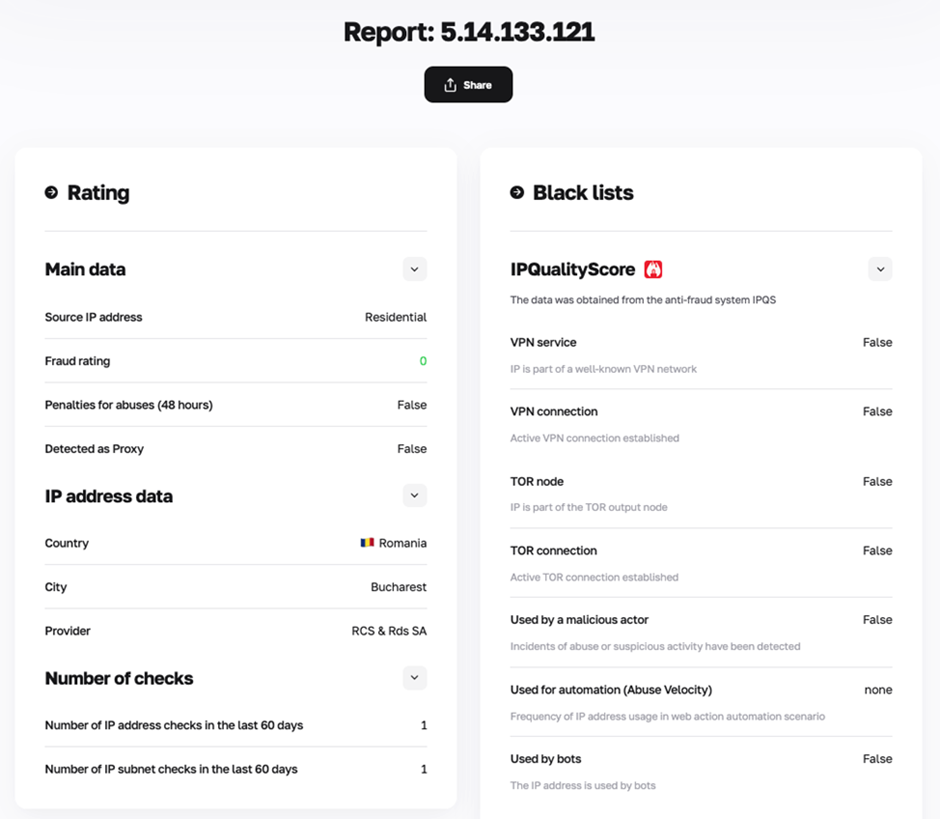
Truy cập CyberYozh Fraud Score Checker. Một đường hầm được thiết lập đúng cách sẽ ẩn vị trí thực của bạn và hiển thị sự liên kết IP với nhà mạng di động. Fraud Score thấp xác nhận hồ sơ đã sẵn sàng để hoạt động.
Kết luận
Giờ đây bạn đã biết cách cấu hình mobile proxy với OpenVPN. Hãy tuân thủ các hướng dẫn, sử dụng giao thức UDP và đừng quên bật Seamless Tunnel. Chúc bạn làm việc hiệu quả!
Các câu hỏi thường gặp (FAQ)
Tôi có thể cấu hình proxy với OpenVPN bằng giao thức TCP không?
Về mặt kỹ thuật thì có. Nhưng đối với mạng LTE/5G, chúng tôi khuyên dùng UDP. Định tuyến lưu lượng TCP bên trong một tunnel TCP khác khiến các thuật toán kiểm soát tắc nghẽn xung đột khi có mất gói nhỏ nhất. Cả hai giao thức đồng thời yêu cầu truyền lại cùng một dữ liệu. Băng thông giảm nghiêm trọng do hiệu ứng TCP meltdown.
Tại sao các trang web nặng hoặc video bị đơ khi làm việc qua giao thức này?
Đây thường là xung đột Maximum Transmission Unit (MTU) kinh điển. Mã hóa làm tăng trọng lượng cuối cùng của dữ liệu truyền đi. Mạng đơn giản là loại bỏ các gói quá khổ. Thêm chỉ thị mssfix 1300 vào file .ovpn để tối ưu hóa payload.
Làm thế nào để đảm bảo không rò rỉ DNS trong Windows 11?
Các dịch vụ hệ thống Windows thường định tuyến truy vấn DNS qua adapter ảo. Bật các tùy chọn DNS Fallback và Seamless Tunnel trong cài đặt. Nền tảng sẽ buộc định tuyến tất cả truy vấn qua kênh mã hóa.
File .ovpn có hoạt động với IP máy chủ CyberYozh không?
Không. Chúng tôi chỉ cấp cấu hình OpenVPN dành riêng cho mạng di động. Điều này đảm bảo tất cả lưu lượng được định tuyến qua cơ chế Carrier-Grade NAT.
Ưu điểm thực sự của VLESS so với OpenVPN là gì?
Các hệ thống Deep Packet Inspection (DPI) dễ dàng nhận diện các gói tin cổ điển. VLESS hoạt động cùng với thuật toán REALITY và ngụy trang hoàn toàn kết nối thành lưu lượng HTTPS tiêu chuẩn. Chặn nó đồng nghĩa với việc chặn toàn bộ internet thông thường.
Tunnel có bị ngắt khi nhà mạng thay đổi địa chỉ IP không?
Có, trong quá trình rotation, kết nối sẽ tạm thời bị ngắt. Hãy đảm bảo kích hoạt tham số Continuously retry. Chương trình sẽ tự động phát hiện mất kết nối và khôi phục tunnel trong vài giây.