
Quét cổng là gì: cách tấn công quét cổng và kiểm tra cổng mở hoạt động
Trước khi script của bạn tải xong trang đăng nhập, công cụ đánh giá rủi ro của nền tảng đích thường đã dò ngược lại địa chỉ IP của bạn. Lượt kiểm tra ngược đó mất khoảng 40 mili giây. Cổng bảo mật thử hàng chục cổng tiêu chuẩn để xem kết nối của bạn có để lộ một proxy listener đang hoạt động hay không. Hiểu quét cổng là gì giúp giải quyết đồng thời hai bài toán thực tế: khóa chặt máy chủ của chính bạn trước hoạt động trinh sát từ bên ngoài, và chọn hạ tầng proxy không để lộ cổng gateway khi bị kiểm tra ngược.
TL;DR: Quét cổng là gì và vì sao nó quan trọng với vận hành mạng
Chẩn đoán Layer 4: quét cổng là việc tự động dò các socket truyền tải logic (đánh số từ 0 đến 65535) trên TCP và UDP để xác định các dịch vụ mạng đang hoạt động.
Ba trạng thái endpoint cơ bản: trình quét cổng mạng phân loại các socket đích thành cổng mở, cổng đóng và cổng bị lọc, dựa trên tiêu đề gói tin mà máy chủ hoặc tường lửa trả về.
Dò quét chống gian lận chiều đến: các công cụ đánh giá rủi ro (IPQualityScore, ThreatMetrix, PerimeterX) chủ động dò các IP kết nối đến để phát hiện cổng proxy mở trên cổng SOCKS5 1080 và các cổng HTTP proxy 8080, 3128.
Ảnh hưởng đến uy tín: khi việc phát hiện cổng mở tìm thấy proxy listener bị lộ trên một IP đến, Fraud Score tăng vượt 75-85 và kích hoạt việc reset phiên.
Cách ly gateway: kênh LTE/5G sau Carrier-Grade NAT (CGNAT) và proxy ISP tĩnh dành riêng sau stateful NAT sẽ loại bỏ các gói dò chiều đến không được yêu cầu, trả về 0 cổng mở.
Kiểm toán đa vùng (EASM): định tuyến các lượt kiểm tra được ủy quyền qua pool proxy dân cư xoay vòng tại hơn 195 quốc gia giúp xác minh quy tắc địa lý của tường lửa mà không kích hoạt giới hạn tốc độ trên subnet văn phòng của bạn.
Cổng mạng là gì và quét cổng hoạt động từng bước như thế nào
Nếu địa chỉ IP xác định một tòa nhà cụ thể trên mạng, thì cổng trên Layer 4 (tầng Transport của mô hình OSI) đóng vai trò số phòng bên trong tòa nhà đó. Mỗi ứng dụng mạng mở một socket - tổ hợp gồm địa chỉ IP, giao thức truyền tải và một số nguyên 16 bit từ 0 đến 65535. Thiếu con số này, hệ điều hành không thể xác định nên chuyển gói tin đến máy chủ web Nginx, cơ sở dữ liệu PostgreSQL hay SSH daemon.
IANA chia không gian địa chỉ cổng thành ba dải:
Cổng hệ thống (0-1023): dành riêng cho các dịch vụ cốt lõi như 80 (HTTP), 443 (HTTPS), 22 (SSH) và 53 (DNS). Trên Linux, gắn một tiến trình vào các cổng này cần quyền root.
Cổng đã đăng ký (1024-49151): được dùng bởi các dịch vụ ứng dụng, cơ sở dữ liệu (3306 MySQL, 5432 PostgreSQL) và proxy daemon. Dải này bao gồm cổng SOCKS5 1080 và các cổng HTTP proxy 8080, 3128, cùng cổng thay thế 8443.
Cổng động hoặc tạm thời (49152-65535): được hệ điều hành phía client cấp phát tạm thời cho các kết nối đi trong một phiên đang hoạt động.
Ở cấp độ gói tin, tìm hiểu quét cổng hoạt động từng bước ra sao bắt đầu từ bắt tay ba bước TCP tiêu chuẩn. Client gửi gói đồng bộ (SYN), máy chủ xác nhận sẵn sàng bằng SYN-ACK, và client hoàn tất kết nối bằng gói ACK.
Trong quá trình phát hiện cổng mở, trình quét cổng mạng đọc chính xác phản hồi từ từng socket đích:
Cổng mở: dịch vụ đích lắng nghe trên cổng và phản hồi bằng SYN-ACK (với TCP) hoặc trả về dữ liệu ứng dụng hợp lệ (với UDP).
Cổng đóng: gói tin đến được hệ điều hành của máy chủ, nhưng không có tiến trình nào gắn với số cổng đó. Kernel lập tức trả về cờ reset (RST) hoặc thông báo ICMP Port Unreachable.
Cổng bị lọc: bộ lọc gói áp dụng quy tắc tường lửa stateful âm thầm loại bỏ gói tin (DROP), khiến phía gửi bị hết thời gian chờ kết nối.
👉 Chạy kiểm tra IP Fraud Score trước khi triển khai trong CyberYozh App (0,15 $ mỗi yêu cầu) để xác minh uy tín IP trước khi khởi chạy các quy trình tự động.
Tấn công quét cổng là gì: Kiểm toán mạng hợp pháp so với trinh sát mạng
Nmap và Masscan gửi đi những gói tin giống hệt nhau, dù do quản trị viên hệ thống hay bot bên ngoài chạy. Sự khác biệt nằm ở quyền được phép và mục đích. Trong bảo trì định kỳ, các nhóm chạy kiểm tra bề mặt tấn công bên ngoài được ủy quyền trên subnet của chính họ để phát hiện container Docker bị bỏ quên, instance Redis bị lộ (6379) hoặc cổng cơ sở dữ liệu (3306, 5432) còn mở sau một lần cập nhật cấu hình.
Trinh sát mạng trái phép thì khác. Khi một node bên thứ ba dò hạ tầng của người khác mà không được phép để lập bản đồ các điểm vào, hệ thống bảo mật sẽ ghi nhận một cuộc tấn công quét cổng. Xem xét tấn công quét cổng là gì và hoạt động ra sao cho thấy hai hướng dò chính:
Quét ngang (Port Sweeps): dò một cổng duy nhất (như 22 cho SSH hoặc 3389 cho RDP) trên hàng nghìn địa chỉ IP trong một subnet.
Quét dọc: kiểm tra một IP đích duy nhất trên tất cả các cổng từ 1 đến 65535 để dựng hồ sơ đầy đủ về các dịch vụ đang chạy.
Cũng cần phân biệt rõ quét cổng với quét lỗ hổng, cũng như với giám sát uptime định kỳ. Giám sát TCP từng phút chỉ xác minh một dịch vụ đã biết (như cổng 443 trên cổng thanh toán) có đang phản hồi hay không. Quét cổng cơ bản lập bản đồ mọi điểm vào có thể truy cập và thu thập banner dịch vụ (Banner Grabbing). Quét lỗ hổng đi sau: một trình phân tích chuyên dụng so sánh phiên bản phần mềm phát hiện được với cơ sở dữ liệu CVE để kiểm tra các lỗi cấu hình đã biết.
👉 Khám phá proxy cho cyber threat intelligence trong CyberYozh App để thực hiện kiểm toán vành đai bên ngoài được ủy quyền.
Các kỹ thuật quét cổng chính cho TCP và UDP
Việc chọn giữa các kiểu quét cổng phụ thuộc vào giao thức truyền tải của đích và cấu hình tường lửa. Trước khi dò cổng, các tiện ích thường gửi ICMP echo request (ping sweep) để kiểm tra máy chủ có đang hoạt động không, dù nhiều quản trị viên chặn ping tại gateway biên. Quét cổng TCP và UDP toàn diện kết hợp nhiều kỹ thuật tạo gói tin.
Phương pháp quét (các kiểu quét cổng) | Gói gửi đi / cờ | Phản hồi của cổng mở (Open) | Phản hồi của cổng đóng (Closed) | Phản hồi khi tường lửa lọc (Filtered) | Hành vi vận hành và khả năng bị IDS phát hiện |
TCP Connect Scan (Vanilla Scan) | Bắt tay ba bước TCP đầy đủ: SYN -> SYN-ACK -> ACK | Trả về SYN-ACK, hoàn tất kết nối đầy đủ | Trả về gói reset RST | Hết thời gian chờ kết nối hoặc ICMP Unreachable | Dùng system call connect() chuẩn của hệ điều hành mà không cần quyền root; bị các dịch vụ ứng dụng ghi log. |
TCP SYN Scan (quét nửa mở SYN) | Chỉ gói SYN ban đầu (nmap -sS) | Trả về SYN-ACK, trình quét lập tức gửi RST | Trả về gói reset RST | Gói bị loại bỏ (DROP), không có phản hồi | Quét nửa mở SYN cần quyền root để dùng raw socket; thực thi nhanh hơn và tránh được log ở tầng ứng dụng. |
UDP Scan | Datagram UDP rỗng hoặc theo giao thức cụ thể (DNS 53, QUIC 443) | Phản hồi UDP của ứng dụng (không có phản hồi được đánh dấu open|filtered) | Lỗi ICMP Port Unreachable (Type 3, Code 3) | Hết thời gian chờ hoặc ICMP bị cấm theo chính sách quản trị | Giao thức không kết nối; tốc độ quét chậm do giới hạn tốc độ của kernel Linux đối với việc tạo lỗi ICMP. |
TCP ACK Scan | Cờ ACK đứng riêng, không có phiên trước đó | Trả về RST (gắn nhãn Unfiltered - gói tin đã đến máy chủ) | Trả về RST (gắn nhãn Unfiltered) | Không có phản hồi (bị chặn bởi quy tắc tường lửa stateful) | Không phát hiện trực tiếp cổng mở, nhưng cho biết quy tắc tường lửa stateful có đang hoạt động hay không. |
FIN / NULL / XMAS Scans | Gói không có SYN: chỉ FIN, không có cờ nào, hoặc FIN+URG+PSH | Không có phản hồi trên hệ điều hành tuân thủ RFC 793 (Linux/BSD) | Trả về gói reset RST | Hết thời gian chờ hoặc lỗi ICMP unreachable | Kiểm tra các bộ lọc gói stateless; không hiệu quả với máy chủ Windows, vốn trả về RST bất kể trạng thái cổng. |
Trên thực tế, kết hợp quét cổng TCP và UDP cho bức tranh đầy đủ về vành đai mạng. Chẳng hạn, nếu máy chủ chạy HTTP/3 qua QUIC, chỉ kiểm tra socket TCP sẽ bỏ sót cổng UDP 443 đang hoạt động.
👉 Triển khai proxy datacenter IPv4/IPv6 từ CyberYozh App (từ 1,77 $/tháng cho Shared và 2,18 $/tháng cho Dedicated) để kiểm thử hạ tầng HTTP và SOCKS5 tốc độ cao.
Vì sao hệ thống chống gian lận quét các cổng 1080, 3128 và 8080: phát hiện cổng proxy mở
Kiểm tra cổng là con dao hai lưỡi. Ngoài việc bảo vệ máy chủ trước truy cập đến, nó còn tác động trực tiếp đến tự động hóa web, thu thập dữ liệu công khai và quản lý hồ sơ theo khu vực qua các công cụ quản lý trình duyệt.
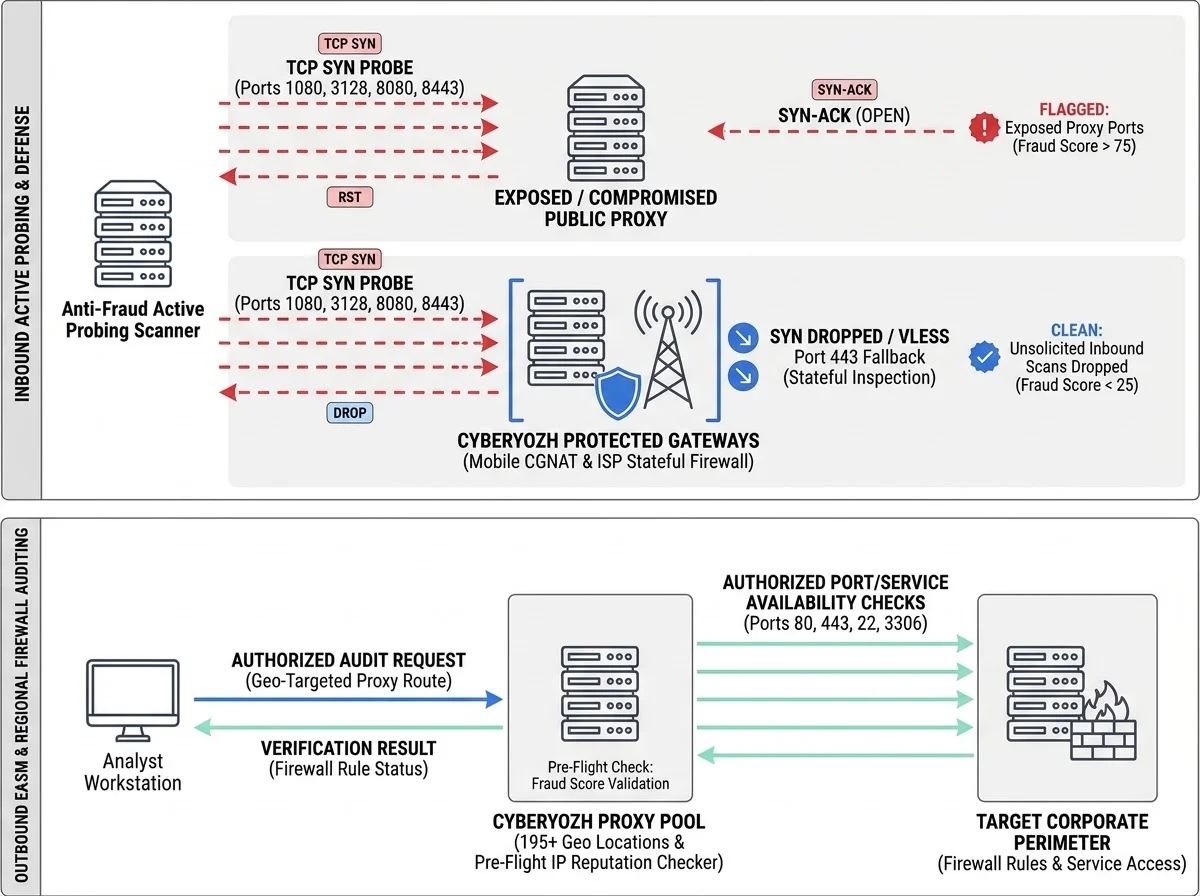
Khi một hồ sơ trình duyệt hoặc script kết nối đến trang đích, các công cụ đánh giá rủi ro (IPQualityScore, ThreatMetrix, PerimeterX, MaxMind) không chỉ kiểm tra Autonomous System Number (ASN). Cổng bảo mật lập tức chủ động dò địa chỉ IP đang kết nối của bạn để kiểm tra các cổng thường bị dò. Lý do hệ thống chống gian lận quét các cổng 1080, 3128 và 8080 trước tiên:
Cổng 1080: giao diện tiêu chuẩn cho các giao thức SOCKS4 và SOCKS5 theo RFC 1928.
Cổng 3128: cổng mặc định của proxy caching Squid, thường bị botnet mở trên các thiết bị gia đình bị chiếm quyền.
Các cổng 8080, 8000, 8888 và 8443: các cổng thay thế phổ biến cho proxy HTTP/HTTPS qua phương thức HTTP CONNECT.
Trong điều kiện bình thường, router gia đình hoặc điện thoại di động không mở dịch vụ chiều đến nào. Router gia đình hoạt động sau stateful NAT, còn nhà mạng di động định tuyến lưu lượng qua gateway Carrier-Grade NAT (CGNAT) (RFC 6598, subnet 100.64.0.0/10). Mọi gói SYN chiều đến không được yêu cầu từ trình quét chống gian lận đều bị loại bỏ tại gateway của nhà mạng vì không có phiên chiều đi tương ứng trong bảng chuyển đổi.
Máy chủ trong danh sách proxy công cộng, instance VPS chưa cấu hình, hoặc router gia đình bật UPnP và còn sót quy tắc chuyển tiếp cổng thì hành xử khác. Trên các máy này, việc phát hiện cổng proxy mở tìm thấy cổng SOCKS5 1080 và cổng HTTP proxy 8080 hoặc 3128 bị lộ, hoặc nhận được một handshake giao thức dễ đoán.
Điều đó cho thấy trực tiếp cổng proxy mở ảnh hưởng thế nào đến uy tín IP và Fraud Score. Khi một node còn tạo ra nhiễu mạng, chỉ số Abuse Velocity của nó (tần suất khiếu nại và yêu cầu đáng ngờ trong một khoảng thời gian ngắn) tăng lên, đẩy Fraud Score vượt 75-85. Đó là lý do IP proxy công cộng hoặc chưa được sàng lọc bị reset ngay tại trang đăng nhập.
Trong CyberYozh App, rủi ro cổng mở khi bị dò ngược được giải quyết ở cấp kiến trúc mạng:
Proxy di động LTE/5G (từ 1,70 $/ngày cho kênh Shared và 3,50 $/ngày cho kênh Dedicated, với lưu lượng không giới hạn): lưu lượng đi qua modem vật lý và SIM trên mạng nhà mạng di động thực, nơi Carrier-Grade NAT (CGNAT) loại bỏ các gói dò chiều đến. Các kênh di động Dedicated còn hỗ trợ căn chỉnh passive OS fingerprint (p0f) (khớp hồ sơ Windows, macOS hoặc Android) và VLESS với transport XTLS-Reality trên cổng 443. Nếu trình quét bên ngoài dò cổng 443 mà không có UUID hợp lệ, node sẽ chuyển hướng yêu cầu một cách trong suốt đến một domain donor.
Proxy ISP dân cư tĩnh và pool xoay vòng: trước khi vào pool hoạt động, các node đi qua Advanced IP Filtering để loại các địa chỉ có cổng dịch vụ đang mở.
👉 Chuyển sang proxy di động LTE/5G của CyberYozh App với lưu lượng không giới hạn (từ 1,70 $/ngày) để định tuyến quy trình qua mạng CGNAT của nhà mạng thực với hỗ trợ VLESS.
Dùng proxy để kiểm tra khả năng truy cập mạng từ bên ngoài và chọn đúng loại proxy
Điểm giao thứ hai trong vận hành giữa kiểm tra cổng và hạ tầng proxy liên quan đến External Attack-Surface Management (EASM), kiểm toán tuân thủ và kiểm thử QA theo khu vực. Khi các nhóm bảo mật và DevOps chạy kiểm tra bề mặt tấn công bên ngoài từ một IP văn phòng duy nhất của công ty, họ nhanh chóng gặp hai điểm mù:
Chính Web Application Firewall (WAF) hoặc Intrusion Prevention System (IPS) của họ kích hoạt giới hạn tốc độ hoặc chặn IP tạm thời đối với subnet văn phòng sau một loạt nỗ lực kết nối dồn dập.
Bộ lọc ISP theo khu vực và quy tắc tường lửa theo địa lý không thể thấy được từ trụ sở - tường lửa doanh nghiệp có thể chặn cổng 22 hoặc 8443 ở châu Âu nhưng vô tình để mở với lưu lượng xuất phát từ Bắc Mỹ hoặc châu Á.
Dùng proxy để kiểm tra khả năng truy cập mạng từ bên ngoài cho thấy dịch vụ phản hồi ra sao với người dùng ở Mỹ, Đức, Nhật Bản hoặc Brazil, đồng thời cách ly phòng lab của công ty khỏi việc bị quét ngược từ bên ngoài.
Khi kiểm tra cổng TCP qua proxy gateway, cơ chế giao thức rất quan trọng: SOCKS5 CONNECT tiêu chuẩn chỉ chuyển tiếp dữ liệu payload sau khi máy chủ proxy hoàn tất bắt tay ba bước TCP đầy đủ với máy chủ đích. Dù không thể gửi các gói đơn thô để quét nửa mở qua proxy, bạn vẫn có thể chạy kiểm tra khả năng truy cập socket TCP đầy đủ từ vị trí của đích bằng curl, nc (netcat), nmap -sT với proxychains4 hoặc script Python.
Ví dụ lệnh CLI để kiểm tra khả năng truy cập cổng theo khu vực qua gateway SOCKS5 của CyberYozh App:
# Test regional availability of port 443 and custom port 8443 via SOCKS5 proxy

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Run an authorized TCP Connect check (-sT) without prior ping (-Pn) via proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Để kiểm toán khả năng truy cập tự động và thu thập dữ liệu web công khai ở quy mô lớn, các nhóm kỹ thuật cũng có thể tích hợp các công cụ mã nguồn mở Yozh Scraper và Yozh Crawler (giấy phép MIT, hỗ trợ native MCP server cho AI agent, xuất ra JSON, CSV, Parquet và Excel), định tuyến yêu cầu trực tiếp qua các pool proxy của CyberYozh App.
Chọn hạ tầng proxy CyberYozh App phù hợp với quy trình của bạn
Việc chọn proxy phù hợp phụ thuộc vào việc bạn cần dùng lâu dài một IP, phủ sóng khu vực rộng hay mức độ tin cậy cao của nền tảng:
Proxy ISP tĩnh dedicated (từ 5,29 $/tháng): IP tĩnh riêng từ nhà cung cấp băng thông rộng thực, lưu lượng không giới hạn, uptime 99,9% và hỗ trợ HTTP/SOCKS5. Phù hợp để giám sát liên tục tình trạng máy chủ, đưa IP kiểm thử vào allowlist trên tường lửa staging và các phiên chạy dài.
Pool proxy dân cư xoay vòng (tính phí theo GB sử dụng, từ 4 $/GB với gói tối thiểu 3 GB đến 2,50 $/GB ở mức 100 GB): cung cấp quyền truy cập hơn 100 triệu IP dân cư tại hơn 195 quốc gia. Tính năng gồm sticky session 24 giờ, Advanced IP Filtering, định vị địa lý miễn phí, tự động chuyển lưu lượng còn dư sang chu kỳ thanh toán tháng sau, Mass Credentials Generator và quyền truy cập API đầy đủ. Cấu hình này phù hợp để xác minh tường lửa đa quốc gia, theo dõi SERP theo địa phương và thu thập dữ liệu web công khai khối lượng lớn.
Proxy di động LTE/5G (từ 1,70 $/ngày cho kênh Shared và 3,50 $/ngày cho kênh Dedicated): gồm lưu lượng không giới hạn, kết nối nhà mạng di động thực, hỗ trợ HTTP/SOCKS5/UDP, cấu hình VPN/VLESS và xoay IP thủ công hoặc qua API. Phù hợp nhất với các nền tảng nhạy cảm về độ tin cậy, quản lý các tài khoản riêng cho từng khách hàng và scraping công cụ tìm kiếm (nơi IP nhà mạng di động khó bị Google gắn cờ hơn và lưu lượng không giới hạn hỗ trợ nhiều luồng song song).
Proxy datacenter IPv4/IPv6 (từ 1,77 $/tháng cho Shared và 2,18 $/tháng cho Dedicated): cung cấp lưu lượng không giới hạn và độ trễ thấp qua HTTP và SOCKS5 cho kiểm thử API tốc độ cao và chẩn đoán hạ tầng, khi không cần phân loại ASN dân cư.
👉 Cấu hình proxy ISP tĩnh dedicated (từ 5,29 $/tháng với lưu lượng không giới hạn) hoặc kết nối với pool proxy dân cư xoay vòng tại hơn 195 quốc gia để kiểm thử khả năng truy cập đa khu vực.
Cách bảo vệ các endpoint mạng trước tấn công quét cổng và xác thực rủi ro IP trước khi thực thi
Phòng thủ vành đai hiệu quả hoạt động ở hai cấp: cấu hình bộ lọc gói trên máy chủ của chính bạn và kiểm tra uy tín proxy phía client trước khi chạy lưu lượng. Nếu bỏ mặc, các cổng mở nhanh chóng leo thang từ rò rỉ phiên bản phần mềm đến các nỗ lực brute-force nhắm vào SSH, cơ sở dữ liệu hoặc bảng quản trị.
Các bước thực hành để bảo vệ endpoint mạng trước tấn công quét cổng trên máy chủ Linux và gateway doanh nghiệp:
Áp dụng chính sách DROP mặc định trong quy tắc tường lửa stateful: trả về gói RST trên các cổng đóng sẽ lập tức cho trình quét biết máy chủ của bạn đang online và cho phép nó quét toàn bộ 65.535 socket trong vài giây. Cấu hình quy tắc tường lửa stateful để âm thầm DROP các gói không được yêu cầu buộc trình quét phải chờ hết thời gian kết nối trên từng cổng được dò.
Gắn các dịch vụ nội bộ vào localhost (127.0.0.1): cơ sở dữ liệu (MySQL 3306, PostgreSQL 5432, Redis 6379) và API nội bộ không bao giờ nên lắng nghe trên 0.0.0.0 trừ khi thật sự cần thiết.
Hạn chế truy cập quản trị và tắt UPnP: khóa cổng 22 (SSH) chỉ cho các IP nằm trong allowlist, và tắt Universal Plug and Play (UPnP) trên router biên để các ứng dụng cục bộ không thể tự động mở cổng ra bên ngoài.
Triển khai giới hạn tốc độ kết nối và cảnh báo IDS/SIEM: dùng nftables, iptables, Fail2ban hoặc Suricata để phát hiện và chặn các địa chỉ IP gây ra loạt gói SYN bất thường hoặc chạm vào nhiều socket đóng trong một khoảng thời gian ngắn.
Ví dụ cấu hình nftables trên Linux áp dụng kiểm tra stateful và loại bỏ các tổ hợp cờ không hợp lệ:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;


        # Allow packets belonging to established outbound sessions

        ct state established, related accept


        # Drop malformed packets used in NULL and XMAS port scans

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop


        # Allow loopback and explicitly required public ports (e.g., HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
Bước thứ hai trước khi chạy các script tự động trong Playwright, Puppeteer, Selenium hoặc Scrapy là đánh giá rủi ro trước khi chạy. Dù máy chủ của bạn đã được khóa chặt, việc định tuyến yêu cầu qua một IP bên ngoài chưa được xác minh có chỉ số Abuse Velocity cao vẫn dẫn đến bị đích chặn.
Trình kiểm tra IP tích hợp trong CyberYozh App (0,15 $ mỗi lần kiểm tra, hoặc qua gói đăng ký 19 $/tháng gồm 1.500 lượt kiểm tra IP, 1.500 lượt kiểm tra số điện thoại và 500 lượt kiểm tra thẻ ngân hàng) truy vấn 5 công cụ chống gian lận và 118 blacklist OSINT. Chạy kiểm tra Fraud Score trước khi chạy giúp xác minh địa chỉ sạch trước khi gửi yêu cầu đầu tiên.
Vận hành mạng đáng tin cậy dựa trên quy tắc lọc nghiêm ngặt và việc xác minh địa chỉ trước khi chạy lưu lượng. Bộ lọc gói bảo vệ máy chủ của bạn trước hoạt động dò quét bên ngoài, còn việc cách ly endpoint qua mạng di động CGNAT, proxy ISP dân cư đã được sàng lọc trước và kiểm tra Fraud Score trước khi chạy giúp tránh bị chặn bởi hệ thống chống gian lận trên các phiên chiều đi.
👉 Kiểm tra uy tín IP trước khi chạy lưu lượng và khám phá các tùy chọn proxy theo quốc gia trên nền tảng CyberYozh App.