
什么是端口扫描:端口扫描攻击与开放端口检测的工作原理
在脚本还没加载完登录页之前,目标平台的风控引擎往往已经反向探测了你的 IP 地址。这次回查大约只需 40 毫秒。安全网关会测试十几个标准端口,检查你的连接是否暴露了活跃的代理监听服务。了解什么是端口扫描,可以同时解决两个实际问题:加固自己的服务器以抵御外部侦察,以及选择在反向检测时不会暴露网关端口的代理基础设施。
TL;DR:什么是端口扫描,为什么它对网络运维很重要
第 4 层诊断:端口扫描是对 TCP 和 UDP 上的逻辑传输套接字(编号 0 至 65535)进行自动化探测,以识别正在运行的网络服务。
三种核心端点状态:网络端口扫描器根据主机或防火墙返回的数据包头,将目标套接字分为开放、关闭和被过滤三类端口。
入站反欺诈探测:风控引擎(IPQualityScore、ThreatMetrix、PerimeterX)会对接入的 IP 进行主动探测,检测 SOCKS5 端口 1080 以及 HTTP 代理端口 8080 和 3128 上是否有开放的代理端口。
对信誉的影响:当开放端口检测发现接入 IP 上存在暴露的代理监听服务时,Fraud Score 会升至 75-85 以上,并触发会话重置。
网关隔离:位于运营商级 NAT(CGNAT)之后的 LTE/5G 通道,以及位于有状态 NAT 之后的独享静态 ISP 代理,都会丢弃未经请求的入站探测,返回 0 个开放端口。
多地区审计(EASM):通过覆盖 195+ 个国家的轮换住宅代理池发起授权检测,可以验证防火墙的地域规则,同时不会触发办公室子网的速率限制。
什么是网络端口,端口扫描如何分步工作
如果说 IP 地址对应网络中的某栋楼,那么第 4 层(OSI 模型的传输层)的端口就相当于楼内的房间号。每个网络应用都会打开一个套接字,即 IP 地址、传输协议和一个 0 至 65535 的 16 位整数的组合。没有这个编号,操作系统就无法判断应把传入的数据包交给 Nginx Web 服务器、PostgreSQL 数据库还是 SSH 守护进程。
IANA 将端口地址空间划分为三个范围:
系统端口(0-1023):保留给核心服务,如 80(HTTP)、443(HTTPS)、22(SSH)和 53(DNS)。在 Linux 上,将进程绑定到这些端口需要 root 权限。
注册端口(1024-49151):供应用服务、数据库(3306 MySQL、5432 PostgreSQL)和代理守护进程使用。该范围包括 SOCKS5 端口 1080 和 HTTP 代理端口 8080 和 3128,以及备用端口 8443。
动态或临时端口(49152-65535):由客户端操作系统在活跃会话期间为出站连接临时分配。
在数据包层面,要了解端口扫描如何分步工作,要从标准的 TCP 三次握手说起。客户端发送同步数据包(SYN),服务器以 SYN-ACK 确认就绪,客户端再用 ACK 数据包完成连接。
在开放端口检测过程中,网络端口扫描器会读取每个目标套接字的确切响应:
开放端口:目标服务在该端口上监听,并回复 SYN-ACK(TCP)或返回有效的应用数据(UDP)。
关闭端口:数据包到达服务器操作系统,但没有活跃进程绑定该编号。内核会立即返回重置标志(RST)或 ICMP Port Unreachable 消息。
被过滤端口:执行有状态防火墙规则的包过滤器会静默丢弃数据包(DROP),导致发送方连接超时。
👉 在 CyberYozh App 中运行 IP Fraud Score 预检(每次请求 $0.15),在启动自动化工作流之前验证 IP 信誉。
什么是端口扫描攻击:合法的网络审计与网络侦察
无论由系统管理员还是外部机器人运行,Nmap 和 Masscan 发送的数据包都完全一样。区别在于授权与目的。日常维护时,团队会对自己的子网进行授权的外部攻击面检查,以发现被遗忘的 Docker 容器、暴露的 Redis 实例(6379),或配置更新后遗留开放的数据库端口(3306、5432)。
未经授权的网络侦察则不同。当第三方节点未经许可探测他人的基础设施以绘制入口点时,安全系统会将其记录为端口扫描攻击。分析什么是端口扫描攻击及其工作方式,可以看到两种主要的探测方向:
水平扫描(端口扫射):在子网内的数千个 IP 地址上探测单个端口(如 SSH 的 22 或 RDP 的 3389)。
垂直扫描:针对单个目标 IP 检查 1 到 65535 的所有端口,以构建所运行服务的完整画像。
还有必要澄清端口扫描与漏洞扫描以及常规可用性监控之间的区别。每分钟一次的 TCP 监控只验证已知服务(如支付网关的 443 端口)是否在响应。基础端口扫描会绘制所有可访问的入口点,并抓取服务横幅(Banner Grabbing)。随后才是漏洞扫描:专用分析器将检测到的软件版本与 CVE 数据库比对,以测试已知的配置缺陷。
👉 在 CyberYozh App 中了解适用于网络威胁情报的代理,开展授权的外部边界审计。
适用于 TCP 和 UDP 的主要端口扫描技术类型
在不同类型的端口扫描中如何选择,取决于目标传输协议和防火墙配置。探测端口之前,工具通常会先发送 ICMP echo request(ping 扫射)来检查主机是否在线,不过许多管理员会在边缘网关屏蔽 ping。完整的 TCP 和 UDP 端口扫描会结合多种数据包构造技术。
扫描方法(端口扫描类型) | 发送的数据包 / 标志 | 开放端口响应(Open) | 关闭端口响应(Closed) | 防火墙过滤响应(Filtered) | 运行特征与 IDS 可见性 |
TCP Connect Scan(Vanilla Scan) | 完整的 TCP 三次握手:SYN -> SYN-ACK -> ACK | 返回 SYN-ACK,完成完整连接 | 返回重置数据包 RST | 连接超时或 ICMP Unreachable | 使用标准操作系统 connect() 系统调用,无需 root 权限;会被应用服务记录日志。 |
TCP SYN Scan(SYN 半开扫描) | 仅发送初始 SYN 数据包(nmap -sS) | 返回 SYN-ACK,扫描器立即发送 RST | 返回重置数据包 RST | 数据包被丢弃(DROP),无任何回复 | SYN 半开扫描需要 root 权限来使用原始套接字;执行速度更快,且不会留下应用层日志。 |
UDP Scan | 空的或针对特定协议的 UDP 数据报(DNS 53、QUIC 443) | 应用层 UDP 响应(无响应则标记为 open|filtered) | ICMP Port Unreachable 错误(Type 3, Code 3) | 超时或管理性 ICMP 禁止 | 无连接协议;由于 Linux 内核对 ICMP 错误生成的速率限制,扫描速度较慢。 |
TCP ACK Scan | 没有先前会话的独立 ACK 标志 | 返回 RST(标记为 Unfiltered,说明数据包已到达主机) | 返回 RST(标记为 Unfiltered) | 无响应(被有状态防火墙规则拦截) | 不能直接检测开放端口,但可以判断有状态防火墙规则是否生效。 |
FIN / NULL / XMAS Scans | 不含 SYN 的数据包:仅 FIN、零标志,或 FIN+URG+PSH | 在遵循 RFC 793 的操作系统(Linux/BSD)上无响应 | 返回重置数据包 RST | 超时或 ICMP unreachable 错误 | 用于测试无状态包过滤器;对 Windows 主机无效,因为 Windows 无论端口状态如何都会返回 RST。 |
实践中,将 TCP 和 UDP 端口扫描结合起来,才能完整了解网络边界。例如,如果服务器运行基于 QUIC 的 HTTP/3,只检查 TCP 套接字就会漏掉处于活跃状态的 UDP 443 端口。
👉 从 CyberYozh App 部署 IPv4/IPv6 数据中心代理(共享每月 $1.77 起,独享每月 $2.18 起),用于高速 HTTP 和 SOCKS5 基础设施测试。
反欺诈系统为何扫描 1080、3128 和 8080 端口:开放代理端口检测
端口检查是把双刃剑。除了入站的服务器防御,它还会直接影响网页自动化、公开数据采集,以及通过浏览器管理工具进行的区域化配置文件管理。
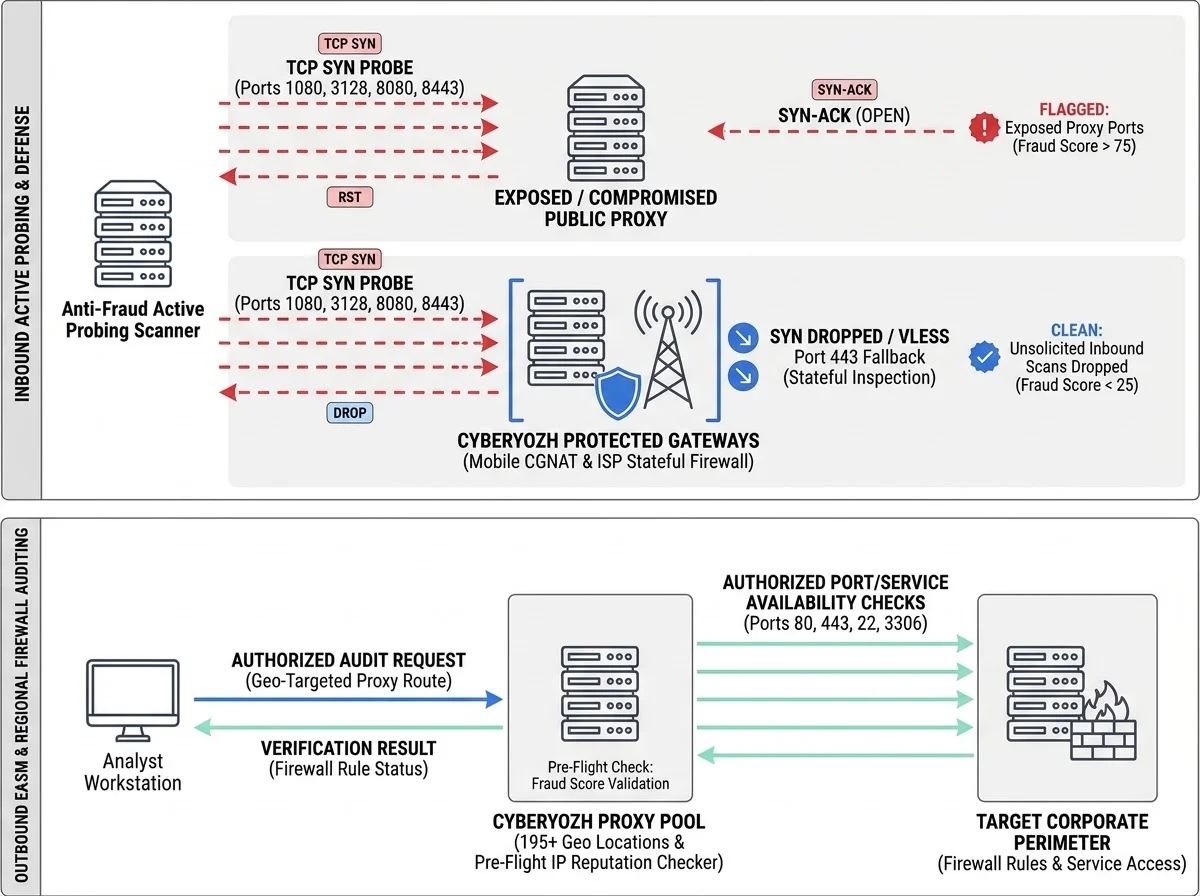
当浏览器配置文件或脚本连接到目标网站时,风控引擎(IPQualityScore、ThreatMetrix、PerimeterX、MaxMind)不会只检查自治系统号(ASN)。安全网关会立即对你接入的 IP 地址进行主动探测,检查常见的探测端口。反欺诈系统之所以优先扫描 1080、3128 和 8080 端口,原因如下:
端口 1080:RFC 1928 规定的 SOCKS4 和 SOCKS5 协议标准接口。
端口 3128:Squid 缓存代理的默认端口,常被僵尸网络在被入侵的家用设备上开启。
端口 8080、8000、8888 和 8443:通过 HTTP CONNECT 方法进行 HTTP/HTTPS 代理的常见备用端口。
正常情况下,家用路由器或蜂窝网络智能手机不会开放任何入站服务。家用路由器工作在有状态 NAT 之后,而移动运营商通过运营商级 NAT(CGNAT)网关转发流量(RFC 6598,子网 100.64.0.0/10)。来自反欺诈扫描器的任何未经请求的入站 SYN 数据包都会在运营商网关被丢弃,因为转换表中不存在与之匹配的出站会话。
公共代理列表中的服务器、未配置的 VPS 实例,或启用了 UPnP 且遗留端口转发规则的家用路由器则不同。在这些主机上,开放代理端口检测会发现暴露的 SOCKS5 端口 1080 和 HTTP 代理端口 8080 或 3128,或者收到可预期的协议握手。
这直接说明了开放代理端口如何影响 IP 信誉和 Fraud Score。当节点还产生网络噪声时,其 Abuse Velocity 指标(短时间内投诉和可疑请求的频率)会上升,将 Fraud Score 推高到 75-85 以上。这就是公共或未经筛选的代理 IP 在登录页就被重置会话的原因。
在 CyberYozh App 中,反向探测时的开放端口风险是在网络架构层面解决的:
LTE/5G 移动代理(共享通道 $1.70/天起,独享通道 $3.50/天起,流量不限):流量经由真实移动运营商网络中的物理调制解调器和 SIM 卡转发,运营商级 NAT(CGNAT)会丢弃入站探测。独享移动通道还支持被动操作系统指纹(p0f)匹配(对齐 Windows、macOS 或 Android 配置),并支持 443 端口上采用 XTLS-Reality 传输的 VLESS。如果外部扫描器在没有有效 UUID 的情况下探测 443 端口,节点会将请求透明地重定向到一个伪装域名。
静态住宅 ISP 代理和轮换池:节点在进入活跃池之前,会经过 Advanced IP Filtering,剔除存在开放服务端口的地址。
👉 改用 CyberYozh App 不限流量的 LTE/5G 移动代理($1.70/天起),让工作流通过真实运营商 CGNAT 网络运行,并支持 VLESS。
使用代理进行外部网络可用性测试,并选择合适的代理类型
端口检查与代理基础设施的第二个运维交汇点,涉及外部攻击面管理(EASM)、合规审计和本地化 QA 测试。当安全和 DevOps 团队从单一的公司办公室 IP 执行外部攻击面检查时,很快就会遇到两个盲区:
在一波连接尝试之后,自家的 Web 应用防火墙(WAF)或入侵防御系统(IPS)会对办公室子网触发速率限制或临时 IP 封禁。
区域性 ISP 过滤和针对特定地区的防火墙规则从总部看不到——企业防火墙可能在欧洲封锁了 22 或 8443 端口,却意外地让来自北美或亚洲的流量可以访问。
使用代理进行外部网络可用性测试,可以看到服务如何响应来自美国、德国、日本或巴西的用户,同时让你的企业实验环境免受外部反向扫描。
通过代理网关检查 TCP 端口时,协议机制很关键:标准的 SOCKS5 CONNECT 只有在代理服务器与目标主机完成完整的 TCP 三次握手之后,才会转发负载数据。虽然无法通过代理发送用于半开扫描的原始单个数据包,但可以使用 curl、nc(netcat)、搭配 proxychains4 的 nmap -sT,或 Python 脚本,从目标地区执行完整的 TCP 套接字可用性检查。
通过 CyberYozh App SOCKS5 网关验证区域端口可访问性的 CLI 命令示例:
# Test regional availability of port 443 and custom port 8443 via SOCKS5 proxy

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Run an authorized TCP Connect check (-sT) without prior ping (-Pn) via proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
对于大规模的自动化可用性审计和公开网页数据采集,工程团队还可以集成开源工具 Yozh Scraper 和 Yozh Crawler(MIT 许可证,原生支持面向 AI 代理的 MCP 服务器,可导出为 JSON、CSV、Parquet 和 Excel),它们会将请求直接通过 CyberYozh App 代理池转发。
让 CyberYozh App 代理基础设施匹配你的工作流
选择合适的代理,取决于你需要长期使用单个 IP、广泛的地区覆盖,还是较高的平台信任度:
独享静态 ISP 代理($5.29/月起):来自真实宽带运营商的独享静态 IP,流量不限,正常运行时间 99.9%,支持 HTTP/SOCKS5。适合持续的服务器可用性监控、在预发布环境防火墙上将测试 IP 加入白名单,以及长时间运行的会话。
轮换住宅代理池(按 GB 计费,3 GB 起售的套餐 $4/GB 起,100 GB 时低至 $2.50/GB):可访问覆盖 195+ 个国家的 100M+ 住宅 IP。功能包括 24 小时 sticky 会话、Advanced IP Filtering、免费地理定位、流量自动结转至下一个计费月、Mass Credentials Generator 以及完整的 API 访问。这套方案适合多国防火墙验证、本地化 SERP 监控和大批量公开网页数据采集。
移动 LTE/5G 代理(共享通道 $1.70/天起,独享通道 $3.50/天起):包含不限流量、真实蜂窝运营商连接、HTTP/SOCKS5/UDP 支持、VPN/VLESS 配置,以及手动或 API IP 轮换。最适合对信任度敏感的平台、按客户管理独立账号,以及搜索引擎抓取(移动运营商 IP 更难被 Google 标记,不限流量也支持多个并行线程)。
数据中心代理 IPv4/IPv6(共享 $1.77/月起,独享 $2.18/月起):提供不限流量和基于 HTTP 与 SOCKS5 的低延迟,适用于不需要住宅 ASN 分类的高速 API 测试和基础设施诊断。
👉 配置独享静态 ISP 代理($5.29/月起,流量不限),或连接覆盖 195+ 个国家的轮换住宅代理池,进行多地区可用性测试。
如何保护网络端点免受端口扫描攻击,并在执行前验证 IP 风险
有效的边界防御分两个层面:在自己的主机上配置包过滤器,以及在发起流量之前检查客户端代理的信誉。如果放任不管,开放的端口很快就会从软件版本泄露升级为针对 SSH、数据库或管理面板的暴力破解尝试。
在 Linux 服务器和企业网关上,保护网络端点免受端口扫描攻击的分步实践如下:
在有状态防火墙规则中强制执行默认 DROP 策略:在关闭的端口上返回 RST 数据包,会立刻告诉扫描器你的主机在线,让它在几秒内扫完全部 65,535 个套接字。将有状态防火墙规则配置为静默 DROP 未经请求的数据包,则会迫使扫描器在每个被探测端口上等待连接超时。
将内部服务绑定到 localhost(127.0.0.1):数据库(MySQL 3306、PostgreSQL 5432、Redis 6379)和内部 API 除非明确需要,否则绝不应监听 0.0.0.0。
限制管理访问并禁用 UPnP:将 22 端口(SSH)限定为特定的白名单 IP,并在边缘路由器上禁用通用即插即用(UPnP),这样本地应用就无法自动开放外部端口。
部署连接速率限制和 IDS/SIEM 告警:使用 nftables、iptables、Fail2ban 或 Suricata,检测并封禁触发异常 SYN 数据包突发,或在短时间内命中多个关闭套接字的 IP 地址。
以下 Linux nftables 配置示例实现了有状态检测,并丢弃无效的标志组合:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;


        # Allow packets belonging to established outbound sessions

        ct state established, related accept


        # Drop malformed packets used in NULL and XMAS port scans

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop


        # Allow loopback and explicitly required public ports (e.g., HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
在启动 Playwright、Puppeteer、Selenium 或 Scrapy 自动化脚本之前,第二步是预检风险评估。即使自己的服务器已经加固,通过 Abuse Velocity 指标偏高的未验证外部 IP 转发请求,仍会触发目标站点的封锁。
CyberYozh App 内置的 IP 检测工具(每次检测 $0.15,或通过每月 $19 的订阅,包含 1,500 次 IP 检测、1,500 次手机号检测和 500 次银行卡检测)会查询 5 个反欺诈引擎和 118 个 OSINT 黑名单。在发送第一个请求之前运行预检 Fraud Score 检测,即可验证地址是否干净。
可靠的网络运维依赖严格的过滤规则,以及在运行流量之前验证地址。包过滤器保护自己的服务器免受外部探测,而通过 CGNAT 移动网络、预先筛选的住宅 ISP 代理和预检 Fraud Score 来隔离端点,则可避免出站会话被反欺诈系统封锁。