
Qué es el escaneo de puertos: cómo funcionan los ataques de escaneo de puertos y las comprobaciones de puertos abiertos
Antes de que tu script termine de cargar una página de inicio de sesión, el motor de riesgo de la plataforma objetivo suele sondear tu dirección IP en sentido inverso. Esa comprobación de retorno tarda unos 40 milisegundos. Las pasarelas de seguridad prueban una docena de puertos estándar para comprobar si tu conexión expone un listener de proxy activo. Entender qué es el escaneo de puertos ayuda a resolver dos tareas prácticas a la vez: proteger tus propios servidores frente al reconocimiento externo y elegir una infraestructura de proxies que no exponga puertos de pasarela durante las contracomprobaciones.
TL;DR: qué es un escaneo de puertos y por qué importa en las operaciones de red
Diagnóstico de capa 4: el escaneo de puertos es el sondeo automatizado de sockets de transporte lógicos (numerados del 0 al 65535) en TCP y UDP para identificar servicios de red activos.
Tres estados básicos de un endpoint: un escáner de puertos de red clasifica los sockets objetivo en puertos abiertos, cerrados y filtrados según las cabeceras de paquete que devuelve el host o el firewall.
Sondeo antifraude entrante: los motores de riesgo (IPQualityScore, ThreatMetrix, PerimeterX) sondean activamente las IP que se conectan para detectar puertos de proxy abiertos: el puerto 1080 de SOCKS5 y los puertos 8080 y 3128 de proxies HTTP.
Impacto en la reputación: cuando la detección de puertos abiertos encuentra listeners de proxy expuestos en una IP entrante, el Fraud Score supera 75-85 y provoca reinicios de sesión.
Aislamiento de la pasarela: los canales LTE/5G tras Carrier-Grade NAT (CGNAT) y un proxy ISP estático dedicado tras NAT con estado descartan los sondeos entrantes no solicitados y devuelven 0 puertos abiertos.
Auditoría multirregión (EASM): enrutar comprobaciones autorizadas a través de un pool de proxies residenciales rotativos en más de 195 países permite verificar las reglas geográficas del firewall sin activar límites de frecuencia en la subred de tu oficina.
Qué es un puerto de red y cómo funciona el escaneo de puertos paso a paso
Si una dirección IP identifica un edificio concreto de la red, un puerto de la capa 4 (la capa de transporte del modelo OSI) hace de número de oficina dentro de ese edificio. Cada aplicación de red abre un socket: una combinación de dirección IP, protocolo de transporte y un entero de 16 bits entre 0 y 65535. Sin ese número, el sistema operativo no puede decidir si entregar un paquete entrante a un servidor web Nginx, a una base de datos PostgreSQL o a un demonio SSH.
IANA divide el espacio de direcciones de puertos en tres rangos:
Puertos del sistema (0-1023): reservados para servicios básicos como 80 (HTTP), 443 (HTTPS), 22 (SSH) y 53 (DNS). En Linux, asociar un proceso a estos puertos requiere privilegios de root.
Puertos registrados (1024-49151): los usan servicios de aplicaciones, bases de datos (3306 MySQL, 5432 PostgreSQL) y demonios de proxy. Este rango incluye el puerto 1080 de SOCKS5 y los puertos 8080 y 3128 de proxies HTTP, además del puerto alternativo 8443.
Puertos dinámicos o efímeros (49152-65535): el SO del cliente los asigna temporalmente a conexiones salientes durante una sesión activa.
A nivel de paquete, para entender cómo funciona el escaneo de puertos paso a paso hay que partir del handshake de tres vías estándar de TCP. El cliente envía un paquete de sincronización (SYN), el servidor confirma que está listo con SYN-ACK y el cliente completa la conexión con un paquete ACK.
Durante la detección de puertos abiertos, un escáner de puertos de red lee la respuesta exacta de cada socket objetivo:
Puerto abierto: el servicio objetivo escucha en el puerto y responde con SYN-ACK (en TCP) o devuelve datos de aplicación válidos (en UDP).
Puerto cerrado: el paquete llega al SO del servidor, pero ningún proceso activo está asociado a ese número. El kernel devuelve de inmediato una bandera de reinicio (RST) o un mensaje ICMP Port Unreachable.
Puerto filtrado: un filtro de paquetes con reglas de firewall con estado descarta el paquete en silencio (DROP), lo que provoca un timeout de conexión en el lado del emisor.
👉 Haz una comprobación previa de Fraud Score de la IP en CyberYozh App (0,15 $ por consulta) para verificar la reputación de tu IP antes de lanzar flujos automatizados.
Qué es un ataque de escaneo de puertos: auditorías de red legítimas frente a reconocimiento de red
Nmap y Masscan envían paquetes idénticos tanto si los ejecuta un administrador de sistemas como un bot externo. La diferencia está en la autorización y la finalidad. En el mantenimiento rutinario, los equipos hacen una comprobación autorizada de la superficie de ataque externa en sus propias subredes para detectar contenedores Docker olvidados, instancias de Redis expuestas (6379) o puertos de bases de datos (3306, 5432) que quedaron abiertos tras un cambio de configuración.
El reconocimiento de red no autorizado es distinto. Cuando un nodo de terceros sondea infraestructura ajena sin permiso para mapear puntos de entrada, los sistemas de seguridad registran un ataque de escaneo de puertos. Si analizamos qué es un ataque de escaneo de puertos y cómo funciona, aparecen dos vectores principales de sondeo:
Escaneos horizontales (Port Sweeps): sondeo de un único puerto (como el 22 de SSH o el 3389 de RDP) en miles de direcciones IP de una subred.
Escaneos verticales: comprobación de una sola IP objetivo en todos los puertos del 1 al 65535 para construir un perfil completo de los servicios en ejecución.
También conviene aclarar la diferencia entre el escaneo de puertos, el escaneo de vulnerabilidades y la monitorización rutinaria de disponibilidad. La monitorización TCP minuto a minuto solo verifica si un servicio conocido (como el puerto 443 de una pasarela de pago) responde. El escaneo de puertos básico mapea todos los puntos de entrada accesibles y captura banners de servicio (Banner Grabbing). El escaneo de vulnerabilidades viene después: un analizador especializado compara las versiones de software detectadas con bases de datos CVE para buscar fallos de configuración conocidos.
👉 Descubre los proxies para inteligencia de ciberamenazas en CyberYozh App para realizar auditorías autorizadas del perímetro externo.
Principales tipos de técnicas de escaneo de puertos para TCP y UDP
La elección entre los distintos tipos de escaneo de puertos depende del protocolo de transporte objetivo y de la configuración del firewall. Antes de sondear puertos, las utilidades suelen enviar una ICMP echo request (ping sweep) para comprobar si el host está activo, aunque muchos administradores bloquean el ping en la pasarela perimetral. Un escaneo completo de puertos TCP y UDP combina varias técnicas de creación de paquetes.
Método de escaneo (tipos de escaneo de puertos) | Paquete enviado / flags | Respuesta de puerto abierto (Open) | Respuesta de puerto cerrado (Closed) | Respuesta de puerto filtrado por firewall (Filtered) | Comportamiento operativo y visibilidad para IDS |
TCP Connect Scan (Vanilla Scan) | Handshake TCP de tres vías completo: SYN -> SYN-ACK -> ACK | Devuelve SYN-ACK y completa la conexión | Devuelve un paquete de reinicio RST | Timeout de conexión o ICMP Unreachable | Usa la llamada estándar del sistema connect() sin acceso root; los servicios de aplicación lo registran. |
TCP SYN Scan (SYN half-open scan) | Solo el paquete SYN inicial (nmap -sS) | Devuelve SYN-ACK y el escáner envía de inmediato RST | Devuelve un paquete de reinicio RST | Paquete descartado (DROP) sin respuesta | El SYN half-open scan requiere privilegios de root para sockets raw; se ejecuta más rápido y evita los logs de la capa de aplicación. |
UDP Scan | Datagrama UDP vacío o específico del protocolo (DNS 53, QUIC 443) | Respuesta UDP de la aplicación (si no hay respuesta, se marca como open|filtered) | Error ICMP Port Unreachable (Type 3, Code 3) | Timeout o prohibición administrativa de ICMP | Protocolo sin conexión; escaneo lento por los límites de frecuencia del kernel de Linux en la generación de errores ICMP. |
TCP ACK Scan | Flag ACK aislado sin sesión previa | Devuelve RST (marcado como Unfiltered: el paquete llegó al host) | Devuelve RST (marcado como Unfiltered) | Sin respuesta (bloqueado por reglas de firewall con estado) | No detecta puertos abiertos directamente, pero muestra si hay reglas de firewall con estado activas. |
FIN / NULL / XMAS Scans | Paquetes sin SYN: solo FIN, sin flags o FIN+URG+PSH | Sin respuesta en SO conformes con RFC 793 (Linux/BSD) | Devuelve un paquete de reinicio RST | Timeout o error ICMP unreachable | Prueba filtros de paquetes sin estado; es ineficaz contra hosts Windows, que devuelven RST sea cual sea el estado del puerto. |
En la práctica, combinar el escaneo de puertos TCP y UDP ofrece una visión completa del perímetro de red. Por ejemplo, si un servidor ejecuta HTTP/3 sobre QUIC, comprobar solo los sockets TCP pasará por alto el puerto UDP 443 activo.
👉 Despliega proxies de datacenter IPv4/IPv6 de CyberYozh App (desde 1,77 $/mes los Shared y 2,18 $/mes los Dedicated) para probar infraestructura HTTP y SOCKS5 de alta velocidad.
Por qué los sistemas antifraude escanean los puertos 1080, 3128 y 8080: detección de puertos de proxy abiertos
Las comprobaciones de puertos funcionan en ambos sentidos. Además de la defensa de servidores frente a conexiones entrantes, afectan directamente a la automatización web, la recopilación de datos públicos y la gestión de perfiles regionales mediante herramientas de gestión de navegadores.
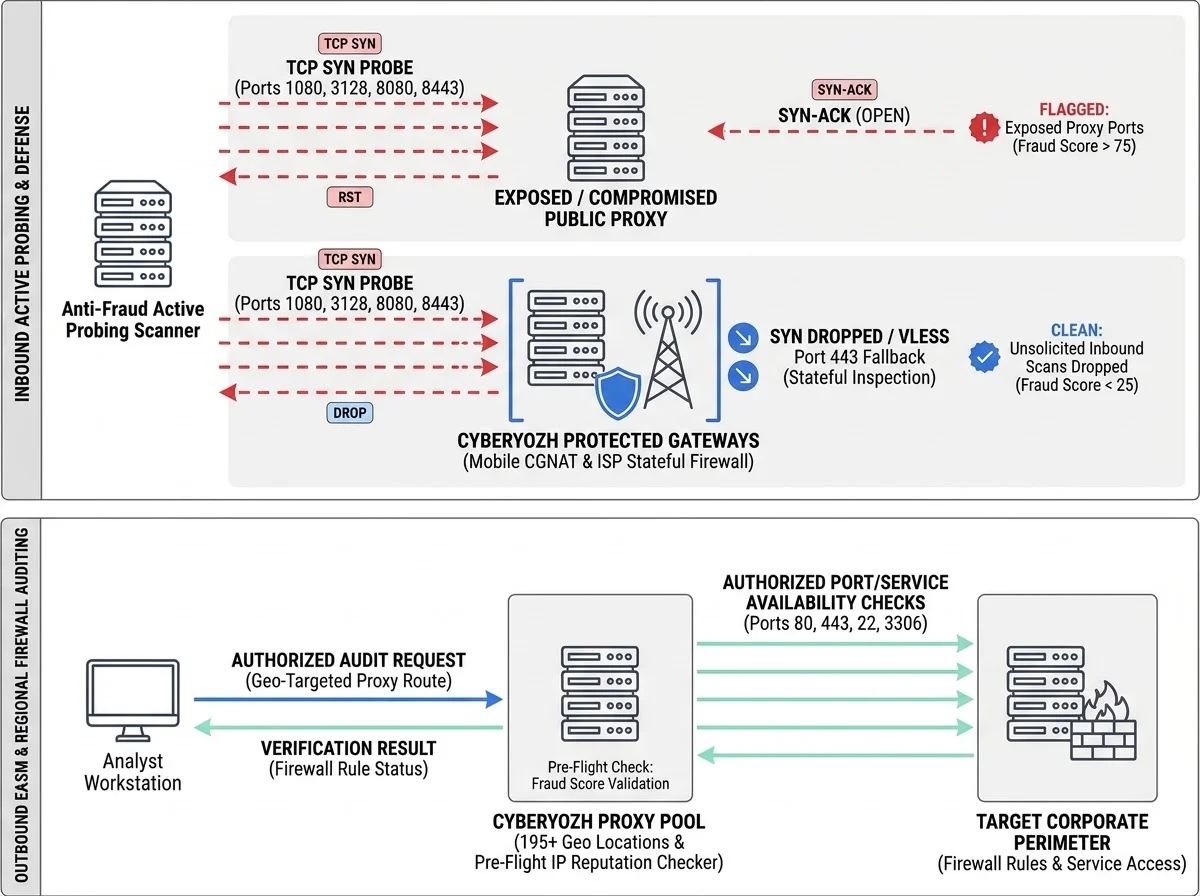
Cuando un perfil de navegador o un script se conecta a un sitio objetivo, los motores de riesgo (IPQualityScore, ThreatMetrix, PerimeterX, MaxMind) no se limitan a comprobar el número de sistema autónomo (ASN). Las pasarelas de seguridad sondean de inmediato tu IP de conexión para revisar los puertos de sondeo activo más habituales. Por qué los sistemas antifraude escanean primero los puertos 1080, 3128 y 8080:
Puerto 1080: la interfaz estándar de los protocolos SOCKS4 y SOCKS5 según la RFC 1928.
Puerto 3128: el puerto por defecto del proxy de caché Squid, que las botnets suelen abrir en dispositivos domésticos comprometidos.
Puertos 8080, 8000, 8888 y 8443: puertos alternativos habituales para proxy HTTP/HTTPS mediante el método HTTP CONNECT.
En condiciones normales, un router doméstico o un smartphone con red móvil no expone servicios entrantes. Los routers domésticos funcionan tras NAT con estado, mientras que los operadores móviles enrutan el tráfico por pasarelas Carrier-Grade NAT (CGNAT) (RFC 6598, subred 100.64.0.0/10). Cualquier paquete SYN entrante no solicitado de un escáner antifraude se descarta en la pasarela del operador porque no existe una sesión saliente correspondiente en la tabla de traducción.
Los servidores de listas públicas de proxies, las instancias VPS sin configurar o los routers domésticos con UPnP activo y reglas de reenvío de puertos olvidadas se comportan de otra manera. En esos hosts, la detección de puertos de proxy abiertos encuentra expuestos el puerto 1080 de SOCKS5 y los puertos 8080 o 3128 de proxy HTTP, o recibe un handshake de protocolo predecible.
Eso muestra directamente cómo afectan los puertos de proxy abiertos a la reputación de la IP y al Fraud Score. Cuando además el nodo genera ruido de red, su métrica Abuse Velocity (la frecuencia de quejas y solicitudes sospechosas en una ventana corta) sube y empuja el Fraud Score por encima de 75-85. Por eso las IP de proxies públicos o sin verificar se reinician justo en la página de inicio de sesión.
En CyberYozh App, este riesgo de puertos abiertos durante el contrasondeo se resuelve a nivel de arquitectura de red:
Proxies móviles LTE/5G (desde 1,70 $/día los canales Shared y 3,50 $/día los Dedicated, con tráfico ilimitado): el tráfico pasa por módems físicos y tarjetas SIM en redes reales de operadores móviles, donde Carrier-Grade NAT (CGNAT) descarta los sondeos entrantes. Los canales móviles dedicados también admiten la alineación del fingerprint pasivo del SO (p0f), para ajustarse a perfiles de Windows, macOS o Android, y VLESS con transporte XTLS-Reality en el puerto 443. Si un escáner externo sondea el puerto 443 sin un UUID válido, el nodo redirige la solicitud de forma transparente a un dominio donante.
Proxies ISP residenciales estáticos y pools rotativos: antes de entrar en el pool activo, los nodos pasan por Advanced IP Filtering para excluir las direcciones con puertos de servicio abiertos.
👉 Cambia a los proxies móviles LTE/5G de CyberYozh App con tráfico ilimitado (desde 1,70 $/día) para enrutar tus flujos por redes CGNAT reales de operadores con compatibilidad VLESS.
Uso de proxies para probar la disponibilidad de la red desde el exterior y elección del tipo de proxy adecuado
El segundo punto de cruce operativo entre las comprobaciones de puertos y la infraestructura de proxies es la gestión de la superficie de ataque externa (EASM), la auditoría de cumplimiento y las pruebas de QA localizadas. Cuando los equipos de seguridad y DevOps hacen una comprobación de la superficie de ataque externa desde una única IP de oficina corporativa, enseguida se topan con dos puntos ciegos:
Su propio Web Application Firewall (WAF) o Intrusion Prevention System (IPS) activa límites de frecuencia o bloqueos temporales de IP contra la subred de la oficina tras una ráfaga de intentos de conexión.
El filtrado regional de ISP y las reglas de firewall específicas por geografía son invisibles desde la sede central: un firewall corporativo puede bloquear el puerto 22 o el 8443 en Europa y dejarlo accesible por error para el tráfico originado en Norteamérica o Asia.
Usar proxies para probar la disponibilidad de la red desde el exterior muestra cómo responden los servicios a usuarios de EE. UU., Alemania, Japón o Brasil, al tiempo que aísla tu laboratorio corporativo del contraescaneo externo.
Al comprobar puertos TCP a través de una pasarela proxy, importa la mecánica del protocolo: el SOCKS5 CONNECT estándar reenvía los datos solo después de que el servidor proxy complete un handshake TCP de tres vías con el host objetivo. Aunque no puedes enviar paquetes individuales raw para un escaneo half-open a través de un proxy, sí puedes hacer comprobaciones completas de disponibilidad de sockets TCP desde la ubicación objetivo con curl, nc (netcat), nmap -sT con proxychains4 o scripts de Python.
Ejemplo de comandos CLI para verificar la accesibilidad regional de puertos a través de una pasarela SOCKS5 de CyberYozh App:
# Test regional availability of port 443 and custom port 8443 via SOCKS5 proxy

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Run an authorized TCP Connect check (-sT) without prior ping (-Pn) via proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Para auditorías automatizadas de disponibilidad y recopilación de datos web públicos a escala, los equipos de ingeniería también pueden integrar las herramientas de código abierto Yozh Scraper y Yozh Crawler (licencia MIT, compatibilidad nativa con servidor MCP para agentes de IA, exportación a JSON, CSV, Parquet y Excel), que enrutan las solicitudes directamente a través de los pools de proxies de CyberYozh App.
Cómo elegir la infraestructura de proxies de CyberYozh App según tu flujo de trabajo
La elección del proxy adecuado depende de si necesitas usar una misma IP a largo plazo, una amplia cobertura regional o un alto nivel de confianza de la plataforma:
Proxy ISP estático dedicado (desde 5,29 $/mes): una IP estática dedicada de un proveedor de banda ancha real, con tráfico ilimitado, 99,9 % de uptime y compatibilidad con HTTP/SOCKS5. Encaja en la monitorización continua de la disponibilidad de servidores, la inclusión de una IP de pruebas en listas de permitidos de firewalls de staging y las sesiones de larga duración.
Pool de proxies residenciales rotativos (facturación por uso en GB, desde 4 $/GB con un paquete mínimo de 3 GB hasta 2,50 $/GB con 100 GB): da acceso a más de 100M de IP residenciales en más de 195 países. Incluye sticky sessions de 24 horas, Advanced IP Filtering, geotargeting gratuito, traspaso automático del tráfico sobrante al siguiente mes de facturación, un Mass Credentials Generator y acceso completo a la API. Esta configuración sirve para verificar firewalls en varios países, hacer seguimiento localizado de SERP y recopilar grandes volúmenes de datos web públicos.
Proxies móviles LTE/5G (desde 1,70 $/día los canales Shared y 3,50 $/día los Dedicated): incluyen tráfico ilimitado, conexiones reales de operadores móviles, compatibilidad con HTTP/SOCKS5/UDP, configuraciones VPN/VLESS y rotación de IP manual o por API. Son lo más adecuado para plataformas sensibles a la confianza, la gestión de cuentas separadas por cliente y el scraping de buscadores (donde a Google le cuesta más marcar las IP de operadores móviles y el tráfico ilimitado permite varios hilos en paralelo).
Proxies de datacenter IPv4/IPv6 (desde 1,77 $/mes los Shared y 2,18 $/mes los Dedicated): ofrecen tráfico ilimitado y baja latencia sobre HTTP y SOCKS5 para pruebas de API de alta velocidad y diagnóstico de infraestructura donde no se requiere la clasificación ASN residencial.
👉 Configura un proxy ISP estático dedicado (desde 5,29 $/mes con tráfico ilimitado) o conéctate al pool de proxies residenciales rotativos en más de 195 países para probar la disponibilidad en varias regiones.
Cómo proteger los endpoints de red frente a ataques de escaneo de puertos y validar el riesgo de la IP antes de ejecutar
Una defensa eficaz del perímetro funciona en dos niveles: configurar filtros de paquetes en tus propios hosts y comprobar la reputación del proxy del cliente antes de lanzar tráfico. Si no se atienden, los puertos abiertos escalan rápido, desde filtraciones de versiones de software hasta intentos de fuerza bruta contra SSH, bases de datos o paneles de administración.
Prácticas paso a paso para proteger los endpoints de red frente a ataques de escaneo de puertos en servidores Linux y pasarelas empresariales:
Aplica una política DROP por defecto en las reglas de firewall con estado: devolver un paquete RST en puertos cerrados le indica al instante al escáner que tu host está en línea y le permite recorrer los 65 535 sockets en segundos. Si configuras reglas de firewall con estado para descartar en silencio (DROP) los paquetes no solicitados, el escáner tiene que esperar el timeout de conexión en cada puerto sondeado.
Asocia los servicios internos a localhost (127.0.0.1): las bases de datos (MySQL 3306, PostgreSQL 5432, Redis 6379) y las API internas nunca deberían escuchar en 0.0.0.0 salvo que sea imprescindible.
Restringe el acceso administrativo y desactiva UPnP: limita el puerto 22 (SSH) a IP concretas de la lista de permitidos y desactiva Universal Plug and Play (UPnP) en los routers perimetrales para que las aplicaciones locales no puedan abrir puertos externos automáticamente.
Implanta límites de frecuencia de conexiones y alertas IDS/SIEM: usa nftables, iptables, Fail2ban o Suricata para detectar y bloquear las direcciones IP que generen ráfagas anómalas de paquetes SYN o toquen varios sockets cerrados en una ventana corta.
Ejemplo de configuración de nftables en Linux que aplica inspección con estado y descarta combinaciones de flags no válidas:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;


        # Allow packets belonging to established outbound sessions

        ct state established, related accept


        # Drop malformed packets used in NULL and XMAS port scans

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop


        # Allow loopback and explicitly required public ports (e.g., HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
El segundo paso antes de lanzar scripts automatizados en Playwright, Puppeteer, Selenium o Scrapy es la evaluación previa del riesgo. Aunque tu propio servidor esté blindado, enrutar solicitudes por una IP externa sin verificar y con una métrica Abuse Velocity alta provoca bloqueos en el objetivo.
El verificador de IP integrado en CyberYozh App (0,15 $ por comprobación, o mediante la suscripción de 19 $/mes que cubre 1500 comprobaciones de IP, 1500 de números de teléfono y 500 de tarjetas bancarias) consulta 5 motores antifraude y 118 listas negras OSINT. Hacer una comprobación previa de Fraud Score verifica que la dirección esté limpia antes de enviar la primera solicitud.
Unas operaciones de red fiables se apoyan en reglas de filtrado estrictas y en la verificación de las direcciones antes de lanzar tráfico. Los filtros de paquetes protegen tus propios servidores frente al sondeo externo, mientras que aislar los endpoints mediante redes móviles con CGNAT, proxies ISP residenciales prefiltrados y comprobaciones previas de Fraud Score evita los bloqueos antifraude en las sesiones salientes.
👉 Comprueba la reputación de la IP antes de lanzar tráfico y consulta las opciones de proxies por país en la plataforma CyberYozh App.