Як налаштувати резидентські проксі для Selenium
Ви написали скрипт парсингу, і вам потрібні надійні Selenium проксі. На локальній машині код відпрацьовує ідеально. Але варто викотити його в продакшн — цільові платформи миттєво скидають з'єднання.
Це руйнує весь робочий процес. Більшість інженерів направляють автоматизовані браузери через стандартний хостинг датацентрів. Алгоритми безпеки сканують вхідний трафік і миттєво виявляють ці «стерильні» мережеві сигнатури. Вони просто блокують доступ. Ваша автоматизація зупиняється ще до того, як встигає зібрати хоча б байт корисних даних.
Але цю проблему легко вирішити на мережевому рівні. Захистіть свій цифровий слід, інтегрувавши трастову інфраструктуру резидентських IP. Направляйте веб-драйвери через реальних інтернет-провайдерів, використовуючи якісні резидентські проксі для Selenium. Це змусить цільові сервери сприймати ваші скрипти як живих користувачів, і ваш трафік органічно зіллється із загальним потоком.
У цьому гайді детально описано, як правильно структурувати код для веб-скрейпингу. Ми реалізуємо продуктивність корпоративного рівня для продакшн-пайплайнів. Ви навчитеся підміняти своє мережеве місцезнаходження та обходити регіональні блокування. Такий підхід гарантує стабільний коннект без спрацювання автоматичних фільтрів безпеки.
Швидка навігація:
TL;DR: Безпечне масштабування Selenium-пайплайнів за допомогою проксі
Вибір інфраструктури: які Selenium проксі підійдуть під ваше завдання
Управління сесіями та логіка ротації Selenium проксі
Маскування веб-драйверів і підміна відбитків браузера
Попередній аудит мережі для скриптів Selenium
Налаштування аутентифікації Selenium проксі (Python CDP і Node.js)
TL;DR: Безпечне масштабування Selenium-пайплайнів за допомогою проксі
Ваш парсинг гальмує, тому що поточне налаштування веб-драйвера видає вашу автоматизацію. Ось як вирішити проблему за допомогою готових параметрів коду:
Проблема серверних IP: Захисні алгоритми безперервно моніторять швидкість трафіку та ASN мережі. Вони миттєво відхиляють запити зі стандартних хостингів. Запуск headless Chrome через дешеві серверні ноди веде до миттєвого падіння скрипта.
Рішення на рівні мережі: Захистіть свій цифровий відбиток. Переведіть інфраструктуру на пул із 100+ млн резидентських IP, щоб антифрод-системи сприймали ваші запити в точності як дії реальних людей.
Ізоляція відбитків: Зміна IP-адреси вирішує лише половину завдання. Ви зобов'язані видалити стандартні маркери автоматизації Selenium. Потім синхронізуйте внутрішні координати браузера з фізичним місцезнаходженням проксі, щоб запобігти розривам сесій.
Pre-flight аудит: Ніколи не запускайте веб-драйвер наосліп. Протестуйте доступи простою командою cURL у терміналі та оцініть ризик вузла за допомогою чекера Fraud Score перед тим, як ініціалізувати важкий екземпляр браузера.
Побудова стабільних пайплайнів за допомогою резидентських проксі для Selenium
Перестаньте сприймати проксі як другорядну деталь. Вашій кодовій базі потрібна відмовостійка інфраструктура. Коли ви масштабуєтесь із десятка запитів на хвилину до десяти тисяч, базові налаштування руйнуються. Множаться тайм-аути, потоки даних спотворюються. Вам потрібна архітектура Selenium проксі, яка спочатку розрахована на високі навантаження.
Стабільні пайплайни вимагають передбачуваної поведінки мережі. Цільові сервери постійно відстежують частоту запитів (rate limits). Якщо одна IP-адреса надсилає занадто багато пакетів, платформа обриває з'єднання. Але ви можете розподілити це навантаження. Маршрутизація трафіку через тисячі різних вузлів розсіює ваш слід, повністю запобігаючи тіньовим банам. Система самовідновлюється під навантаженням: якщо один вузол виходить із ладу, інфраструктура миттєво перенаправляє запит через нове активне з'єднання.
Обробляйте мільйони одночасних сесій, не перевантажуючи цільовий додаток.
Підтримуйте потоки вилучення даних без раптових обривів з'єднання завдяки управлінню через API.
Виконуйте важкі скрипти без ручних перезапусків. Інтелектуальний пул автоматично замінює мертві вузли.
Забезпечте аптайм для вашого продакшн-оточення на базі надійних SLA.
Вибір інфраструктури: які Selenium проксі підійдуть під ваше завдання
Різні завдання вимагають різних мережевих архітектур. Ви витратите бюджет даремно, якщо орендуєте виділені мобільні проксі для Selenium для парсингу простих незахищених блогів. І навпаки, дешева маршрутизація миттєво відвалиться на суворих антифрод-платформах. Підбирайте мережу строго під параметри проєкту, щоб забезпечити безперебійну доставку даних.
Тип проксі | Основна перевага | Найкраще підходить для | Структура тарифікації |
Ротаційні резидентські | Автоматична зміна IP на кожен запит | Високонавантажений веб-краулінг | Оплата за трафік ($2/ГБ) |
Статичні ISP | Стабільні довготривалі сесії | Професійне управління профілями | Фіксована місячна плата (від $5.29) |
Спільні мобільні (Shared) | Трастовий CGNAT з таймером ротації | Економічне тестування та парсинг | Щоденна або щомісячна підписка (від $1.7/день) |
Виділені мобільні (Dedicated) | Приватні модеми з API-контролем | Строгий антифрод і обхід блокувань | Щоденна або щомісячна підписка (від $3.5/день) |
Серверні (Datacenter) | Ультранизька затримка та швидкість | Збір даних із низькозахищених сайтів | Фіксована місячна плата (від $1.77) |
Відмінності протоколів: IPv4 проти IPv6 для маршрутизації
Ви розгортаєте парсер. Цільовий сервер миттєво скидає ваше IPv4 -з'єднання. Ви міняєте проксі, але новий IPv4-вузол теж видає помилку. Потім ви пускаєте той самий скрипт через адресу IPv6 — і сторінка завантажується ідеально.
Ця розбіжність протоколів часто ламає строго налаштовані пайплайни. Застарілі антибот-бази агресивно розмічають старий IPv4-простір. Вони моніторять діапазони та сильно їх фільтрують. Але адресний простір IPv6 залишається величезним і фрагментованим. Багато корпоративних фільтрів застосовують до IPv6-трафіку зовсім інші, м'якіші правила.
Ваша інфраструктура зобов'язана підтримувати гнучку маршрутизацію. Покладатися на статичну конфігурацію — гарантія простоїв. Платформи можуть банити цілі IPv4-підмережі, залишаючи свої IPv6-ендпоінти повністю відкритими. Побудуйте архітектуру так, щоб вона нативно обробляла цю розбіжність. Якщо IPv4-вузол падає, скрипт повинен негайно перемикатися на IPv6.
Налаштуйте маршрутизацію Dual-stack для обходу різних протокольних правил.
Спрямовуйте трафік через IPv6-простір, щоб уникнути потрапляння в блеклисти.
Підтримуйте стабільний конект за допомогою автоматичного перемикання протоколів (failover).
Керування сесіями та логіка ротації резидентських проксі в Selenium
Selenium вимагає суворих правил сесій. Ви авторизуєтесь, клікаєте, парсите дані. Раптова зміна IP-адреси посеред цього процесу — це червоний прапор. Цільовий сервер одразу ж обриває доступ. Тому логіка вашої ротації має суворо відповідати конкретному завданню скрейпінгу.
Визначте параметри підключення всередині конструктора до запуску веб-драйвера. CyberYozh App структурує з'єднання в універсальному форматі IP:PORT:LOGIN:PASS. Ви направляєте запити через порт 5959 для HTTP або порт 9595 для SOCKS5.
Параметри маршрутизації резидентських проксі
Параметри вашої маршрутизації повністю залежать від того, чи використовуєте ви пули динамічних IP або статичні ISP-ноди.
Пули динамічних IP-адрес дозволяють контролювати стабільність вашої мережевої ідентичності на рівні генерації логіна. Вам не потрібно вручну прописувати складний код геотаргетингу. У панелі управління CyberYozh App є візуальний генератор доступів.
👉 Підключити ротаційні резидентські проксі
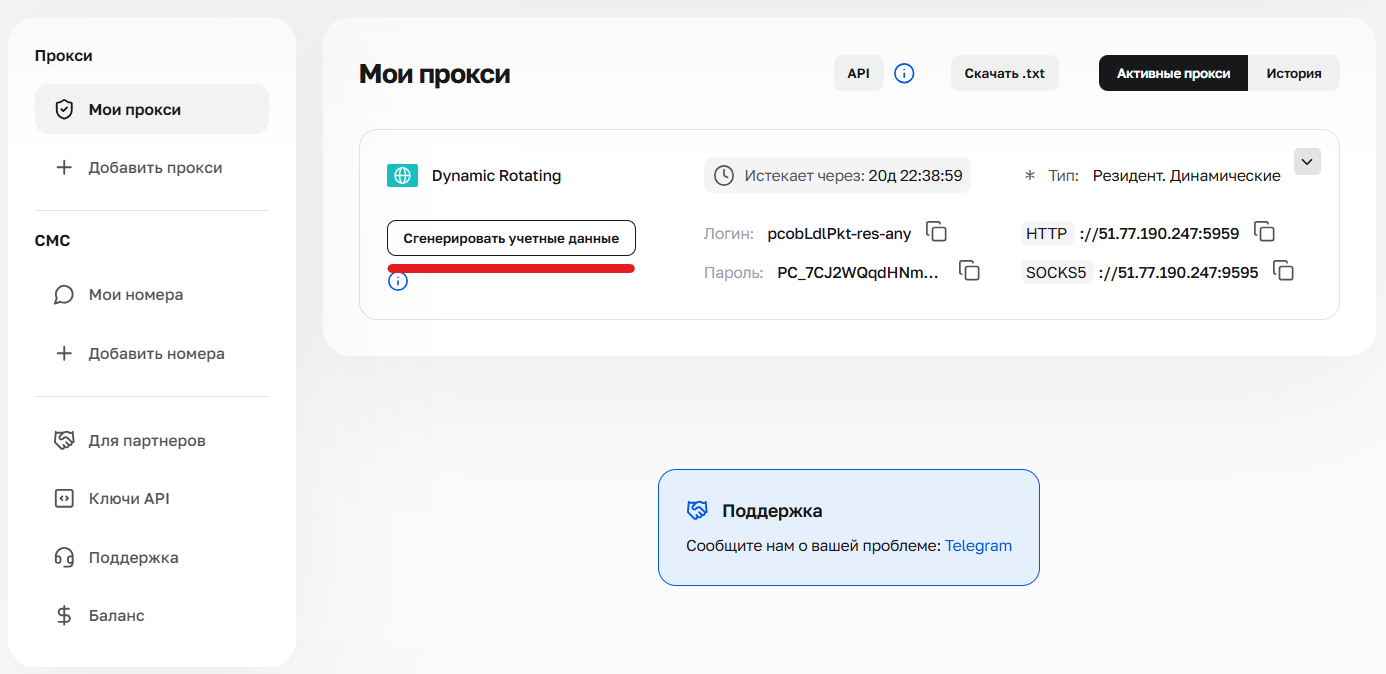
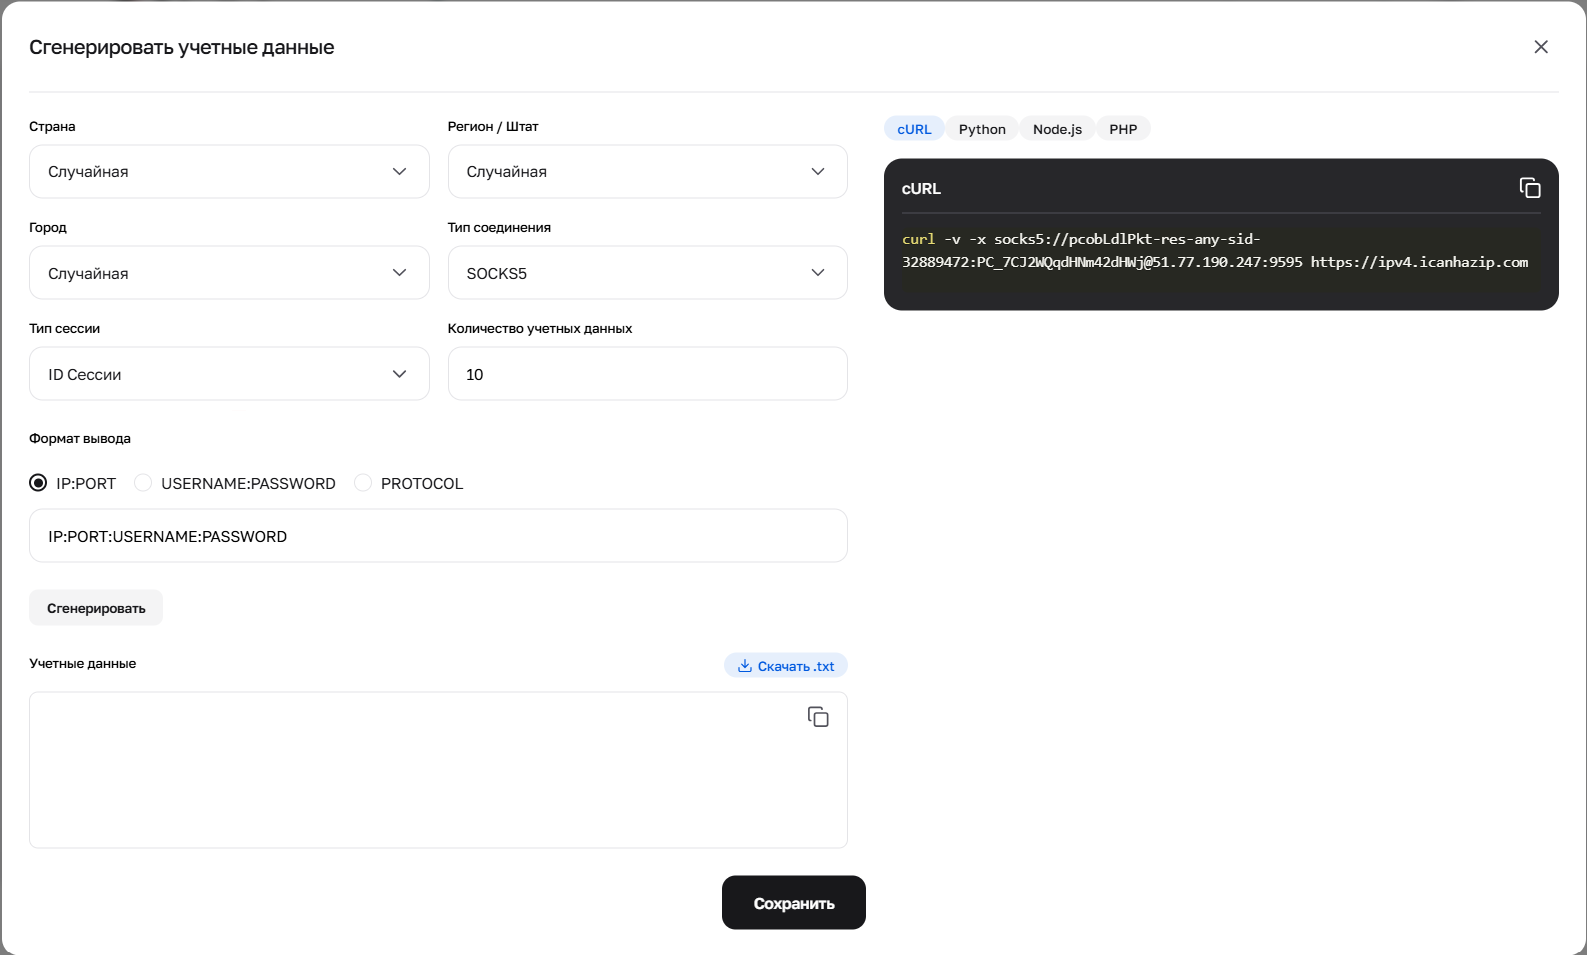
Ви обираєте потрібний тип сесії, і система видає точно відформатований рядок для вашого веб-драйвера. Саме доданий префікс в імені користувача повідомляє нашому серверу, що робити з вашим з'єднанням.
Випадковий IP: Ви отримуєте новий мережевий вузол при кожному вихідному запиті. Інструмент додає тег -res-any до логіна. Використовуйте цю логіку, коли вам потрібен сирий обсяг даних без збереження сесійних файлів cookie.
Коротка сесія: Система закріплює один IP-адресу на термін до шістдесяти секунд. Ця конфігурація дозволяє обирати місцезнаходження з високою точністю аж до потрібного штату та міста.
Довга сесія (Sticky Sessions): З'єднання залишається «липким» на термін до 6 годин. Вам не потрібно вручну відловлювати сесійні токени. Генератор просто додає унікальний маркер -resfix- до рядка авторизації. Це забезпечує стійку стабільність, необхідну для роботи з акаунтами, обходу капчі та заповнення довгих багатосторінкових форм.
Архітектура статичної IP-адреси працює зовсім інакше. Ви отримуєте одну виділену домашню IP-адресу, яка закріплена виключно за вами на весь період оренди. Мережа прив'язує цей IP безпосередньо до реального провайдера (ISP). Вам не потрібно генерувати токени ротації. Ви просто підключаєте статичний IP до вашого веб-драйвера. Використовуйте цю архітектуру для безпечної роботи з багатьма акаунтами та керування профілями електронної комерції, де зміна цифрової адреси неприпустима.
👉 Розгорнути статичні ISP-проксі
👉 Прочитайте повний гайд про резидентські проксі, щоб вивчити всі можливості панелі управління.
Механіка ротації мобільних проксі
Стільникові мережі працюють на базі технології CGNAT. Це означає, що тисячі звичайних людей зі смартфонами одночасно сидять на одній IP-адресі оператора. Таке масове накладання робить мобільні вузли неймовірно трастовими для антифрод-фільтрів. Ми розділяємо цю інфраструктуру на два формати роботи. І вам не потрібно генерувати складні імена користувачів ні для одного з них.
Автоматичний внутрішній таймер керує спільними портами мобільних проксі (Shared). Система сама ротує IP кожні 5–30 хвилин. На спільному тарифі не можна примусово змінити IP по кліку. Ви повинні написати код скрипта так, щоб він грамотно обробляв тимчасові обриви при системній ротації.
👉 Підключити спільні мобільні проксі
Але приватні виділені мобільні порти (Dedicated) працюють інакше. Ви отримуєте монопольний доступ до реального LTE/4G/5G модему та спеціальне API-посилання. Ви налаштовуєте свій Python- або Node.js-код на звернення до цього URL, що запускає фізичне перезавантаження обладнання. Модем повністю скидає мережевий відбиток суворо за вашою вимогою.
👉 Орендувати приватні мобільні проксі
Виділені модеми також відкривають доступ до тонких мережевих налаштувань. Ви можете увімкнути пасивну підміну відбитка ОС (TCP/IP). Якщо ваш Selenium працює на сервері Windows, але емулює iPhone, ця функція вирівняє мережеві пакети так, щоб вони ідеально відповідали емульованому iOS-пристрою.
Викликайте API-посилання зміни IP-адреси прямо з коду, щоб контролювати інтервали ротації.
Вставте це ж посилання в поле «IP Change URL» вашого антидетект-браузера для автоматизації.
Запрограмуйте 15-секундну паузу (sleep) після запиту, щоб дочекатися перезапуску фізичного модема.
Використовуйте наш VLESS-Reality (Xray) для стабілізації трафіку через суворі корпоративні файрволи.
👉 Вивчіть документацію API CyberYozh, щоб програмно керувати історією ваших нод.
Маскування веб-драйверів і підміна відбитків браузера
Маршрутизація трафіку через резидентське з'єднання — це лише половина справи. Цільові платформи перевіряють не тільки IP-адресу. Вони виконують агресивні JavaScript-перевірки, щоб витягти внутрішній апаратний профіль вашого браузера. Якщо ваші проксі Selenium зареєстровані в Лондоні, а веб-драйвер транслює системний часовий пояс Токіо, алгоритм миттєво фіксує невідповідність і рубає сесію.
Стандартні інструменти залишають у коді явні технічні сліди. За замовчуванням Chrome кричить сигналом navigator.webdriver = true. Захист зчитує це і блокує доступ ще до того, як відрендериться DOM-дерево. Ви зобов'язані повністю стерти ці стандартні маркери ботів.
Запуск Chrome на віддаленому сервері означає роботу в headless-режимі (без графічного інтерфейсу). Але застаріла архітектура headless транслює величезний червоний прапор: вона вписує рядок «HeadlessChrome» прямо в заголовок user-agent. Антифрод-системи банять це на льоту, навіть якщо якість IP ідеальна.
Нещодавно Google викотив новий headless-режим, щоб закрити ці дірки. Ви повинні примусово змусити Selenium використовувати його, додавши прапор --headless=new. Потім явно перезапишіть user-agent, щоб він виглядав як звичайний десктопний браузер. Додатково можна вимкнути завантаження зображень і CSS для економії трафіку.
options = Options()

# Включаем новую архитектуру headless
options.add_argument("--headless=new")

# Перезаписываем дефолтный headless user-agent
options.add_argument("user-agent=Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36")

# Экономим трафик, отключая рендер картинок и CSS
prefs = {"profile.managed_default_content_settings.images": 2, "profile.managed_default_content_settings.stylesheet": 2}
options.add_experimental_option("prefs", prefs)
Але видалення прапора webdriver — це лише база. Ви повинні синхронізувати координатні дані та мовні параметри напряму з гео-базою вашої проксі-ноди. Ось як виконати глибоке маскування ідентичності за допомогою Chrome DevTools Protocol (CDP) всередині Python Selenium-скрипта:
from selenium import webdriver
from selenium.webdriver.chrome.options import Options

options = Options()

# Зачищаем дефолтные маркеры автоматизации
options.add_argument("--disable-blink-features=AutomationControlled")
options.add_experimental_option("excludeSwitches", ["enable-automation"])
options.add_experimental_option('useAutomationExtension', False)

driver = webdriver.Chrome(options=options)

# Подменяем свойство webdriver через CDP
driver.execute_cdp_cmd("Page.addScriptToEvaluateOnNewDocument", {
    "source": "Object.defineProperty(navigator, 'webdriver', {get: () => undefined})"
})

# Жестко задаем часовой пояс под локацию прокси (например, Лондон)
driver.execute_cdp_cmd("Emulation.setTimezoneOverride", {
    "timezoneId": "Europe/London"
})

# Маскируем WebRTC, чтобы предотвратить утечку реального локального IP
driver.execute_cdp_cmd("Emulation.setWebRTCIPHandlingPolicy", {
    "policy": "disable_non_proxied_udp"
})
У маскування на рівні коду є своя стеля. Проста заміна рядка user-agent не змінює те, як браузер апаратно відмальовує графіку. Просунуті антифрод-системи аналізують пікселі (Canvas), щоб вирахувати відеокарту. Стандартний Selenium не вміє підміняти ці глибокі апаратні хеші.
Саме тому Senior-розробники підключають Selenium напряму до спеціалізованих антидетект-браузерів через локальний API. У такому сетапі антидетект бере на себе всю складну роботу з підміни заліза на рівні ядра, а Selenium просто смикає елементи інтерфейсу.
Інтеграція вимагає правильного проброса портів. Ви налаштовуєте скрипт на підключення до вже запущеного ізольованого профілю антидетекта, а не піднімаєте новий локальний інстанс Chrome. Архітектура підключення залежить від вендора ПЗ — обов'язково читайте їхню документацію.
👉 Вивчіть документацію Local API AdsPower або гайд по API Dolphin{anty}, щоб знайти правильні порти дебагера.
Змусьте ваш пайплайн дотримуватися таких правил:
Синхронізуйте часовий пояс проксі та дані провайдера з профілем браузера.
Генеруйте адекватні, сучасні user-agent.
Узгоджуйте маркери Canvas і WebGL для імітації реальних зв'язок ОС+GPU.
Ізолюйте профілі для кожної окремої сесії, щоб не перетинати куки (cookies) і LocalStorage.
Попередній аудит мережі для скриптів Selenium
Ніколи не пускайте автоматизований трафік через неперевірений вузол. Сліпа віра в якість пулу веде до банів. Ви зобов'язані тестувати параметри мережі до того, як скрипт виконає перший клік (Pre-flight аудит). Вшийте перевірку прямо в код запуску.
Правильний аудит складається з трьох етапів: пінг доступності, перевірка авторизації та скорінг ризику.
Тестування доступності мережі
Не запускайте важкий парсер одразу. Спочатку перевірте, чи достукається взагалі ваш вузол до потрібного URL. Можна використовувати open-source баш-скрипт ipregion.sh. Він виконує швидкий пінг і визначає, чи пускають цільові платформи трафік з вашої поточної IPv4- або IPv6-адреси.
Виконайте перевірку з терміналу:
bash <(wget -qO- https://ipregion.vrnt.xyz)Вивід покаже реальну матрицю доступності сервісів, підтверджуючи базову готовність вузла до старту веб-драйвера.
Перевірка авторизації проксі через cURL
Вам необхідно переконатися, що Selenium проксі шлюз приймає логін і пароль. Базовий тест через командний рядок заощадить вам години дебагінгу «глухих» таймаутів браузера.
curl -v -x http://LOGIN-resfix-us-nnid-TOKEN:PASSWORD@IP:5959 https://ipv4.icanhazip.comЯкщо проксі-сервер відхилить доступ, термінал видасть помилку `HTTP 407 Proxy Authentication Required`. Це означає, що токен протух або в рядку помилка. Якщо повертається чиста IP-адреса — авторизація налаштована ідеально, можна інтегрувати дані в Selenium.
👉 Прочитайте повний гайд «Як виконати аутентифікацію cURL», щоб прокачати навички консольного відлагодження.
Оцінка рівнів ризику (Fraud Score)
Пінг не гарантує безпеку акаунта. Вузол може підключатися без проблем, але нести за собою шлейф брудної історії. Платформи постійно відстежують аномалії. Якщо за виданим резидентським IP числиться високий рівень фроду, цільова платформа миттєво це відсіче.
Вбудуйте API Checker від CyberYozh App у послідовність ініціалізації скрипта. Він у реальному часі пробиває IP-адресу по головних базах на кшталт IPQualityScore і ThreatMetrix. Передайте ключ X-Api-Key у заголовку, щоб програмно отримати Risk Score (від 0 до 100) до старту Chrome. Робіть паузу або скидайте з'єднання, якщо скорінг вузла перевищує 75 балів.
👉 Див. довідник API чекера для вивчення структури JSON-відповідей.
Налаштування аутентифікації проксі Selenium (Python CDP і Node.js)
Інтеграція приватних проксі у веб-драйвер вимагає обходу дефолтних обмежень. Вбудований клас ChromeOptions приймає лише чистий IP і порт. Якщо ви передасте логін і пароль безпосередньо в аргумент (http://user:pass@ip:port), рушій браузера їх просто проігнорує, і сервер розірве з'єднання.
Інтеграція з Python (Chrome DevTools Protocol)
Історично Python-розробники обходили це обмеження за допомогою бібліотеки `selenium-wire`. Однак на сьогоднішній день проєкт `selenium-wire` переведено в статус архіву. На сучасних версіях Python бібліотека викликає критичні помилки імпорту (наприклад, ImportError: cannot import name 'WeakNamespace' from 'blinker'). Крім того, запуск локального MITM-сервера, який використовує ця бібліотека, зрізає продуктивність парсера на 10–15%.
Найчистіший, сучасний і швидкий метод інтеграції — використання нативного протоколу Chrome DevTools Protocol (CDP) і перехоплення події Fetch.continueWithAuth. Цей підхід нативно прокидає облікові дані проксі CyberYozh App прямо в ядро Chromium, не вимагаючи встановлення сторонніх костилів.
Ось архітектурна реалізація підключення проксі в Selenium з авторизацією через CDP:
from selenium import webdriver
from selenium.webdriver.chrome.options import Options
import threading
import json

class ChromeWithAuthProxy:
    """Selenium 4 Chrome driver для работы с HTTP-прокси с авторизацией через CDP."""
    def __init__(self, proxy_host, proxy_port, proxy_user, proxy_pass):
        self.proxy_host = proxy_host
        self.proxy_port = proxy_port
        self.proxy_user = proxy_user
        self.proxy_pass = proxy_pass
        self._cmd_id = 0
        self._lock = threading.Lock()

    def _cdp_send(self, method, params=None):
        with self._lock:
            self._cmd_id += 1
            msg = {"id": self._cmd_id, "method": method}
            if params:
                msg["params"] = params
            # Примечание: Полная реализация требует установки WebSocket-соединения
            # с URL отладчика CDP (page_target["webSocketDebuggerUrl"])
            # и отправки JSON-сообщения.
            # Пример логики для обработки авторизации:
            # self._cdp_send("Fetch.continueWithAuth", {
            #     "requestId": requestId,
            #     "authChallengeResponse": {
            #         "response": "ProvideCredentials",
            #         "username": self.proxy_user,
            #         "password": self.proxy_pass
            #     }
            # })

# Пример настройки пайплайна
options = Options()
options.add_argument("--proxy-server=http://IP:5959")
# Инициализация WebDriver и подключение слушателей CDP...
driver = webdriver.Chrome(options=options)
driver.get("https://ipv4.icanhazip.com")
print(driver.page_source)
driver.quit()
Такий CDP-підхід робить архітектуру Selenium дуже схожою на надшвидкий Puppeteer.
Інтеграція з Node.js і Java (Локальна переадресація)
Сучасні процеси автоматизації на Node.js вирішують проблему авторизації через розгортання локального форвардингу за допомогою легких бібліотек на кшталт proxy-chain. Скрипт піднімає локальний проксі-сервер без пароля, який безшовно перекидає трафік на захищені вузли CyberYozh App. Ви скармлюєте цей локальний URL (localhost:port) прямо в стандартний ChromeDriver.
Робочий сетап для Node.js середовища:
const { Builder } = require('selenium-webdriver');
const chrome = require('selenium-webdriver/chrome');
const proxyChain = require('proxy-chain'); // npm install proxy-chain

// Учетные данные CyberYozh App
const proxyUrl = 'http://LOGIN-resfix-us-nnid-TOKEN:PASSWORD@IP:5959';

(async function run() {
    // Поднимаем локальный эндпоинт, который мапится на приватный прокси
    const localProxyUrl = await proxyChain.anonymizeProxy(proxyUrl);
    const options = new chrome.Options();
    options.addArguments(`--proxy-server=${localProxyUrl}`);
    options.addArguments('--ignore-certificate-errors');

    let driver = await new Builder().forBrowser('chrome').setChromeOptions(options).build();

    try {
        await driver.get('https://ipv4.icanhazip.com');
        let body = await driver.findElement({tagName: 'body'}).getText();
        console.log("Активный IP:", body);
    } finally {
        await driver.quit();
        // Убиваем локальный форвардинг, чтобы освободить системный порт
        await proxyChain.closeAnonymizedProxy(localProxyUrl, true);
    }
})();
Адаптація для Java: Розгорніть локальний демон маршрутизації, наприклад BrowserMob Proxy або LittleProxy всередині Java-застосунку. Зашийте в конфіг демона креди від CyberYozh App, а в Selenium ChromeOptions вкажіть маршрутизацію трафіку через localhost:YOUR_PORT.
Обидва методи гарантують чисту роботу через потрібний протокол без зависань і системних поп-апів авторизації.
Інфраструктура для управління профілями та автоматизації
Якісна інфраструктура має безшовно лягати в кодову базу. Зоопарк інструментів породжує затримки та колізії. Ви купуєте IP в одних, орендуєте номери для SMS у других, а віртуалки оформляєте у третіх. Selenium-скрипт жонглює трьома різними API з різним пінгом, і падіння одного сервісу валить увесь процес.
Вам потрібна єдина екосистема для вилучення даних. CyberYozh App надає уніфіковану архітектуру адрес підключення, об'єднуючи мережевий шар, прийом SMS і платіжні шлюзи в безпечному периметрі.
Скрипти для скрейпінгу постійно натрапляють на SMS-верифікацію. Суворі платформи вимагають підтвердити номер. Платформа вирішує це нативно: дергайте API від CyberYozh App, щоб замовляти номери та парсити коди верифікації прямо з коду. Ми надаємо віртуальні номери у зв'язці з банківськими картками для контролю повного життєвого циклу.
Запускайтеся швидше з готовими API-шаблонами для парсингу пошукової видачі.
Проходьте телефонні перевірки через реальні номери мобільних операторів.
Створюйте віртуальні картки, що ідеально збігаються за БІНом із локацією проксі.
Масштабуйте автоматизацію, поки система відбиває помилки HTTP 429 за вас.
Масштабування пайплайнів і управління витратами
Важка автоматизація безжально спалює трафік. Парсинг десятків тисяч сторінок швидко з'їсть бюджет, якщо сидіти на роздрібних тарифах. Вам потрібна прозора структура ціноутворення. Ця мережа спочатку спроектована під масивний скейлінг, балансуючи пропускну здатність із фінансовим контролем.
При цьому кратне зростання потоків Selenium не повинно роняти стабільність. Навантаження зазвичай вбиває дешеві пули, але тут ви отримуєте ентерпрайз-потужності без переплати за шильдик бренду.
Знижуйте витрати завдяки прозорій оплаті за трафік.
Зберігайте невикористаний обсяг — кредити за гігабайти не згоряють.
Платіть строго по факту (Pay-as-you-go) на етапі тестування.
Запитуйте SLA з аптаймом 99.9%+ для кастомних збірок.
Захист вашої інфраструктури скрейпінгу
Ганяти Selenium через заїжджені дата-центри — це стріляти собі в ногу. Платформи вирахують стерильний трафік, і ви витратите добу на дебаггінг з'єднання замість того, щоб збирати дані.
Вам потрібен професійний мережевий шар. Маршрутизація веб-драйверів через легітимний глобальний пул резидентських IP прибирає це технічне тертя. Захистіть свій слід на апаратному рівні й забудьте про боротьбу з антифрод-алгоритмами.
👉 Перевірте IP Fraud Score — подивіться на своє з'єднання очима цільового сервера.
👉 Перейти до каталогу проксі — розгорніть високотрастові проксі для Selenium і захистіть пайплайни даних.
FAQ: Резидентські проксі для Selenium
Чому мої скрипти блокують, навіть якщо я використовую Selenium проксі?
Багато дешевих провайдерів наливають IP-адреси з пулів комерційних хостингів. Антифрод-системи тримають ці діапазони в блеклистах. Рішення — пустити трафік через резидентську IP-мережу з високим рівнем трасту. Це змусить бекенд платформи сприймати бота як домашнього користувача.
Чому стандартний Selenium ігнорує логін і пароль проксі?
Нативний ChromeOptions приймає лише рядки виду IP:PORT. Якщо вшити туди логін і пароль, рушій їх відкине. Необхідно впроваджувати заголовки аутентифікації через Chrome DevTools Protocol (CDP) у Python або розгортати локальну переадресацію через proxy-chain на Node.js.
Чи можуть сайти спалити Selenium, якщо IP-адреса кристально чиста?
Так. IP-адреса закриває лише мережевий рівень. Платформи ганяють агресивні JS-челенджі для перевірки заліза. Дефолтний Selenium кричить прапором navigator.webdriver = true. Ви зобов'язані стерти ці маркери й синхронізувати гео-координати браузера з фізичною нодою.
Що вибрати для ведення профілів: ротаційні чи статичні проксі?
Залежить від задачі. Парсите тисячі карток товарів? Ставте префікс -res-any для зміни IP на кожен реквест і обходу rate limits. А ось для ведення магазинів або роботи з професійними акаунтами потрібна статика. Беріть ISP-проксі, щоб намертво закріпити трастову IP за профілем.
Як тримати високий аптайм проксі при жорсткому скрейпінгу?
Прогін тисяч потоків через один шлюз уб'є будь-який коннект. Розподіляйте навантаження на тисячі вузлів, пишіть розумні ретраї (автоповтори) в коді. Виріжте хардкодні паузи (sleep) і перейдіть на явні очікування (WebDriverWait). Плюс, відстрілюйте погані ноди на льоту через чекер фрод-скора.
Як протестувати проксі без запуску важкого Chrome?
Не дебажте наосліп. Спершу простукайте зв'язку IP:PORT:LOGIN:PASS звичайним cURL у консолі. Якщо шлюз пустив — проженіть отриманий IP через Fraud Score. Цей двоетапний Pre-flight аудит рятує нерви й ресурси сервера.
Як зрізати кости на трафік при важкій автоматизації?
Рендер повних веб-сторінок жере гігабайти миттєво. Якщо сидите на тарифі з оплатою за трафік — це боляче. Налаштуйте ChromeOptions на жорстке блокування картинок, CSS і кастомних шрифтів. Скрипти будуть літати, а споживання трафіку впаде кратно.