Throne Proxy Client: Configuración, enrutamiento en modo TUN y prevención de fugas de DNS
Gestionar reglas de enrutamiento complejas es una realidad diaria para los ingenieros de redes modernos. El cliente proxy Throne maneja esto proporcionando una interfaz gráfica de usuario limpia construida sobre el framework Qt. La utilidad aprovecha el potente núcleo Sing-box. Obtienes una herramienta robusta para gestionar protocolos de red modernos. Sirve como una continuación directa y refactorización profunda del archivado proyecto Nekoray. La aplicación actualizada ofrece código optimizado y estabilidad excepcional.
Configurar tu espacio de trabajo correctamente protege tu huella de red. El motor proxy Throne genera configuraciones JSON dinámicas para cada conexión saliente. El software consume RAM mínima debido a la recolección eficiente de basura dentro del lenguaje de programación Go.
TL;DR: Resumen de configuración del cliente
Descarga el archivo portable o el paquete de instalación desde GitHub.
Configura proxies SOCKS5 o HTTP manualmente a través del menú de perfil, o importa nodos listos directamente desde tu portapapeles.
Activa el modo TUN para capturar tráfico directamente a nivel del kernel del sistema operativo.
Configura FakeIP para evitar que los proveedores de red locales registren tus consultas DNS.
Valida la reputación de tu endpoint usando el Anti-Fraud Checker antes de lanzar scripts de automatización.
Caso de uso real: Escalado de extracción de datos de e-commerce
Recientemente probamos flujos de trabajo agresivos de extracción de datos. El objetivo era masivo. Necesitábamos extraer datos de precios de 50,000 artículos en menos de una hora. Los scripts estándar de Python fallaron en diez minutos. El servidor objetivo simplemente cortó nuestras conexiones. Incorporamos el cliente proxy Throne a nuestro stack automatizado. Enrutamos nuestro tráfico a través de pools residenciales rotativos de CyberYozh. Configuramos la interfaz TUN cuidadosamente. Los resultados fueron inmediatos. El núcleo Sing-box gestionó los paquetes TCP sin procesar impecablemente. No alcanzamos ningún límite de tasa. Extrajimos todo sin problemas. Porque el software sobresale en enmascarar métricas de automatización de firewalls empresariales estrictos.
Instalación e interfaz principal
Tu proceso de instalación se adapta a tu sistema operativo. El cliente proxy Throne está disponible para Windows, macOS y Linux. Las políticas de Apple obligan a los usuarios de macOS a eliminar el atributo de cuarentena usando la utilidad de terminal xattr antes del primer lanzamiento. Debes mover la aplicación al directorio de Aplicaciones para permitir la escalada de privilegios adecuada.
Los usuarios de Windows frecuentemente encuentran un escenario de falso positivo de antivirus del proxy Throne. Windows Defender clasifica los binarios principales como maliciosos. La utilidad intercepta el tráfico del sistema y reescribe las tablas de enrutamiento globales. Los algoritmos heurísticos marcan agresivamente este comportamiento. Resuelves esto agregando el directorio de instalación a tu lista de exclusiones del antivirus después de verificar los hashes de archivo contra el lanzamiento oficial de GitHub.
La interfaz de la aplicación permanece notablemente limpia. El cliente proxy Throne evita el desorden visual innecesario. La ventana principal muestra directamente tus perfiles de enrutamiento activos.
Sigue estos pasos para configurar un proxy SOCKS5 móvil manualmente:
Haz clic en Program -> New profile en la esquina superior izquierda.
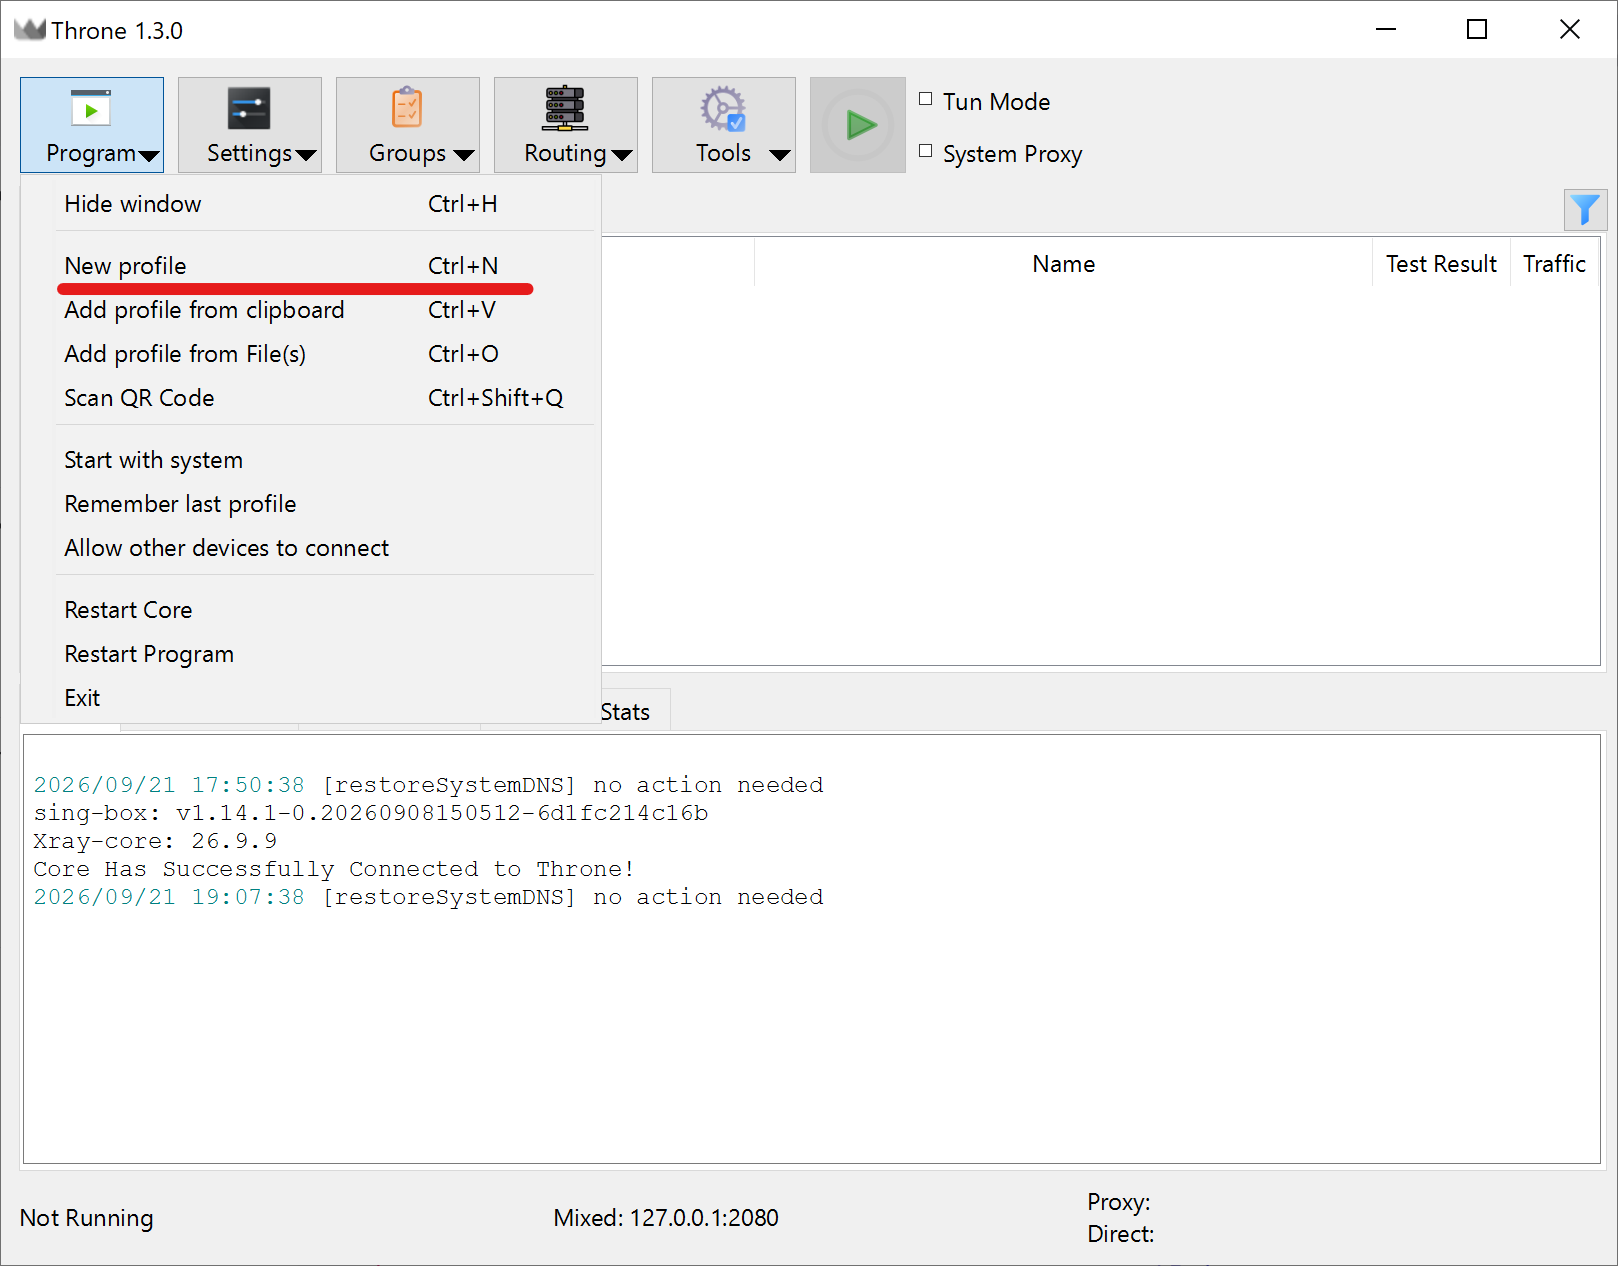
Open "Program" dropdown menu in the top left corner. Abre el menú desplegable Type. La aplicación proxy Throne sugiere Auto Selector por defecto, pero debes seleccionar el protocolo Socks.
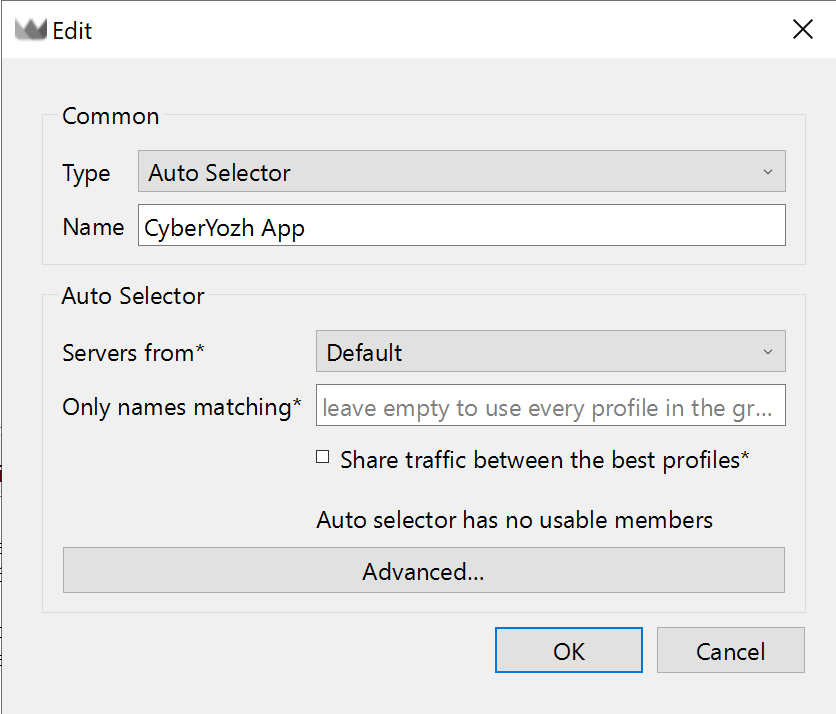
The Edit dialog window. 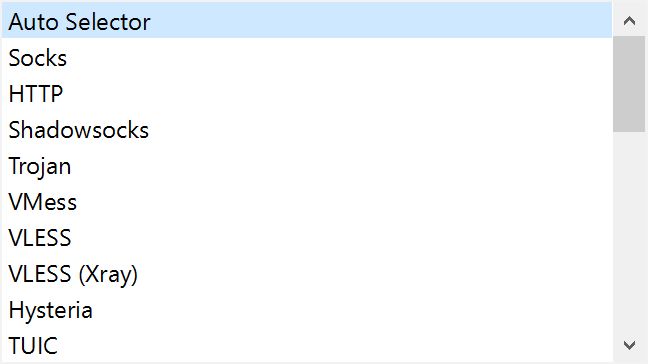
Clicking the Type dropdown reveals protocols: Socks, HTTP, Shadowsocks, VLESS, etc. Ingresa las credenciales del nodo de CyberYozh App. Define la dirección IP, puerto, nombre de usuario y contraseña con precisión.
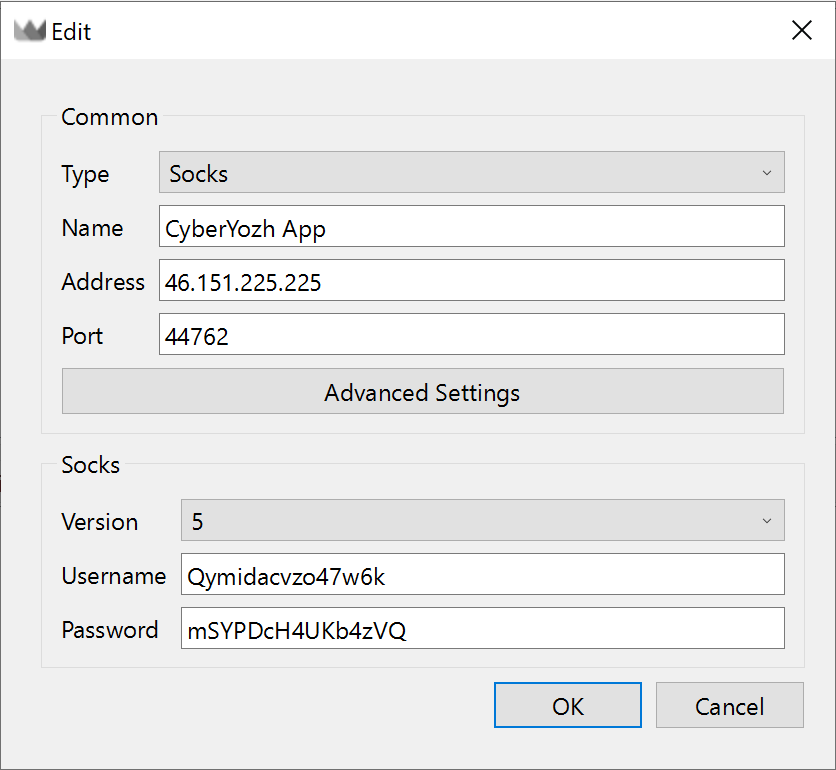
Edit window with Type set to Socks. Haz clic en Advanced Settings para acceder a las opciones de pila de red. Puedes forzar una Bind Interface específica o habilitar TCP Fast Open aquí. La configuración estándar funciona perfectamente para operaciones regulares.
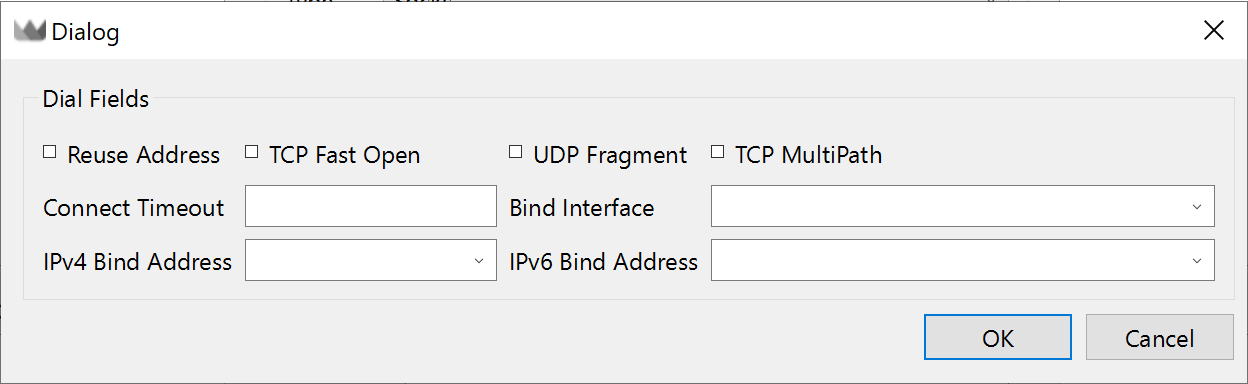
Dialog window showing Dial Fields: Reuse Address, TCP Fast Open, UDP Fragment checkboxes. Haz clic en OK para guardar. El nodo aparece inmediatamente en tu lista de ventana principal.
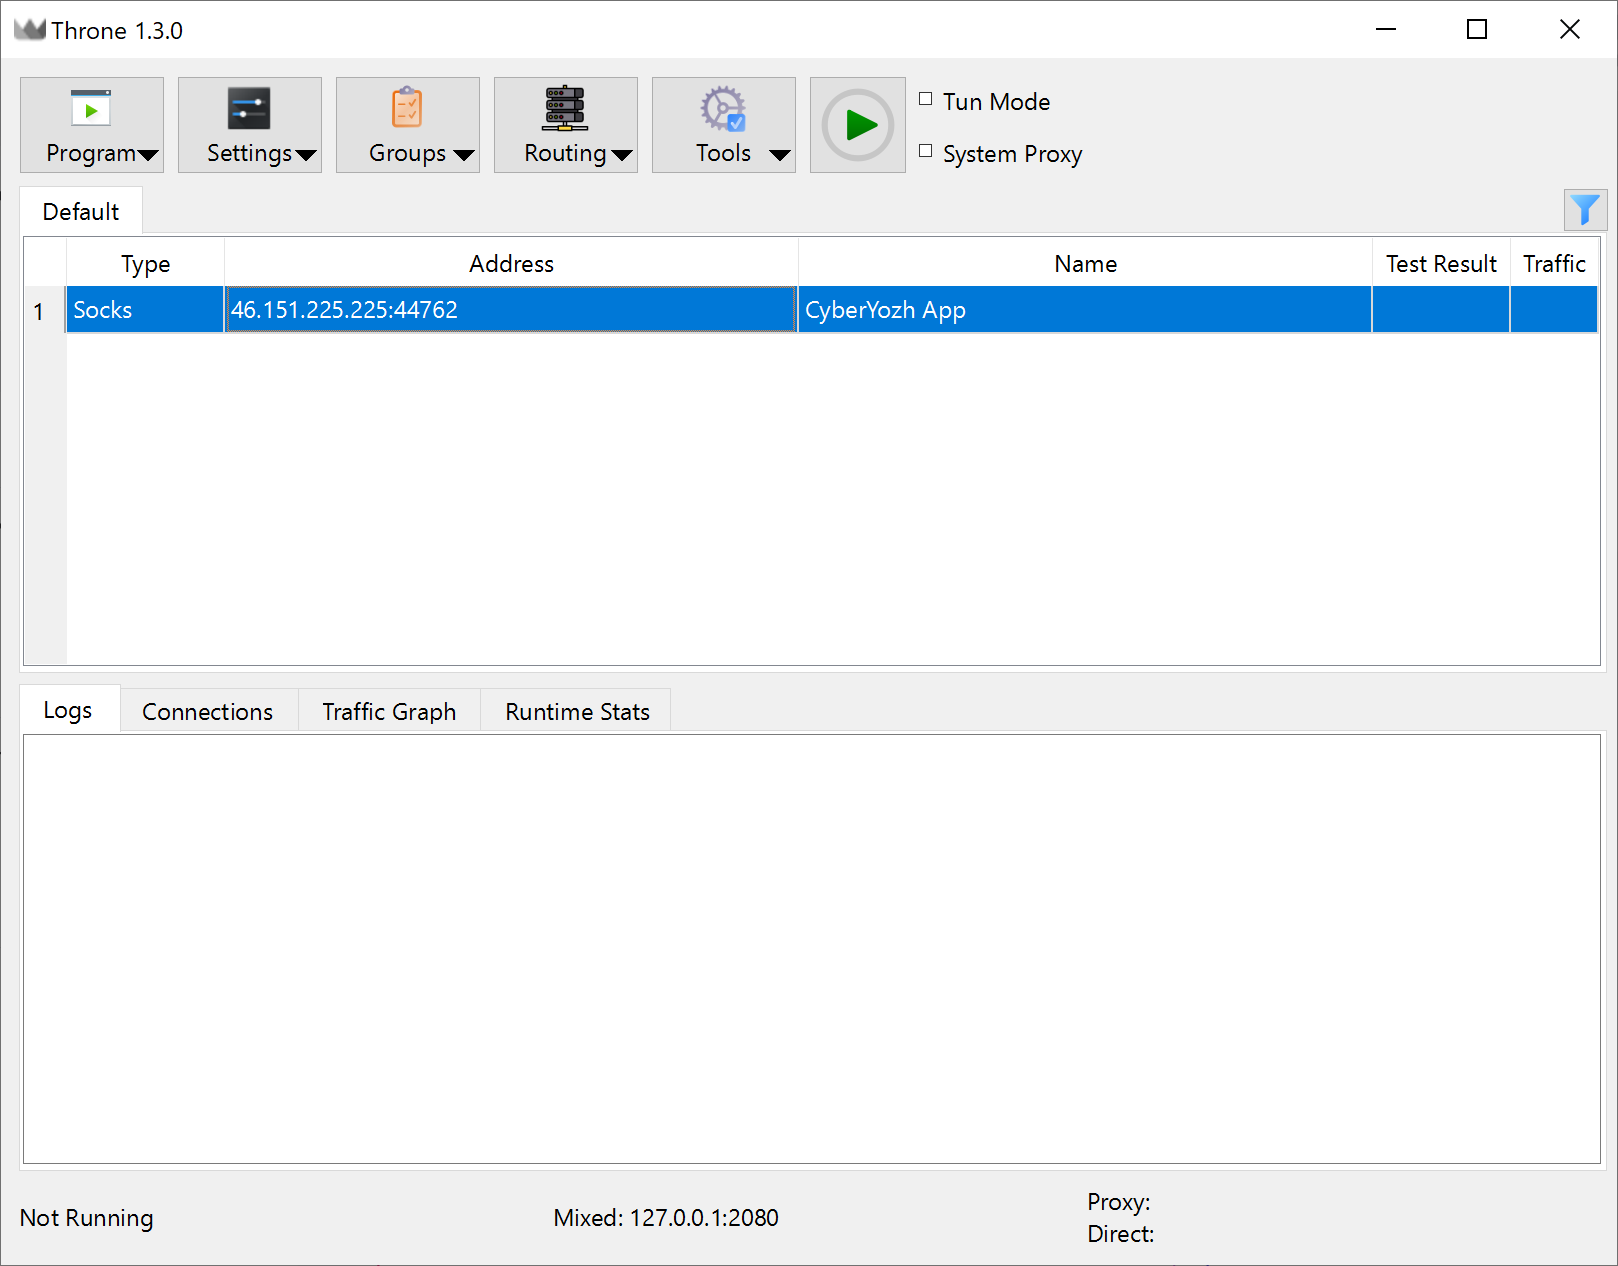
Main client window showing the new Socks CyberYozh App profile saved in the list
Agregar un proxy HTTP sigue exactamente el mismo proceso. Simplemente seleccionas HTTP del menú desplegable inicial en lugar de Socks.
La calidad de tu conexión depende completamente de la infraestructura que elijas. CyberYozh App proporciona redes altamente escalables para cualquier requisito técnico. Obtienes alta velocidad y una dirección IP limpia cada vez.
👉 Proxies LTE móviles y 5G: Operadores de red móvil reales, tráfico ilimitado.
Enruta el tráfico a través de smartphones reales. Obtén la máxima confianza para la automatización de redes sociales y el acceso a contenido móvil.
👉 Proxies ISP: IP residencial estática, alta confianza.
Opera a través de proveedores de internet doméstico genuinos. Mantén un 99.9% de tiempo de actividad para e-commerce estable y sesiones prolongadas.
Configuración y ejecución del modo TUN de Throne
Un proxy de sistema estándar opera en la capa de aplicación. Depende completamente del soporte de proxy HTTP del sistema operativo. Una configuración adecuada del modo TUN de Throne captura el tráfico en la capa de red. Esto intercepta cada paquete individual. Controlas los pings ICMP y el tráfico de software que carece de configuraciones de proxy internas.
El núcleo Sing-box ofrece tres opciones distintas de pila TCP/IP.
Parámetro de pila | Mecanismo interno | Latencia y rendimiento | Recomendación de uso |
System | Utiliza la pila del kernel nativo del SO. | Velocidad máxima. Carga mínima de CPU. | Ideal para extracción de datos de alta carga y transferencias de archivos pesados. |
Opera completamente en espacio de usuario. | Menor rendimiento. Alto uso de CPU. | Resuelve problemas de compatibilidad de controladores en entornos restrictivos. | |
Mixed | Arquitectura híbrida. El kernel maneja TCP, gVisor maneja UDP. | Rendimiento óptimo para uso estándar. | Configuración predeterminada. Recomendado para operaciones diarias. |
Aprender a configurar correctamente el modo TUN de Throne proxy en Windows requiere privilegios administrativos. La pila del sistema ofrece un rendimiento incomparable. Puedes definir tu pila activa y los parámetros de seguridad antes de iniciar navegando a Settings -> Tun Settings.
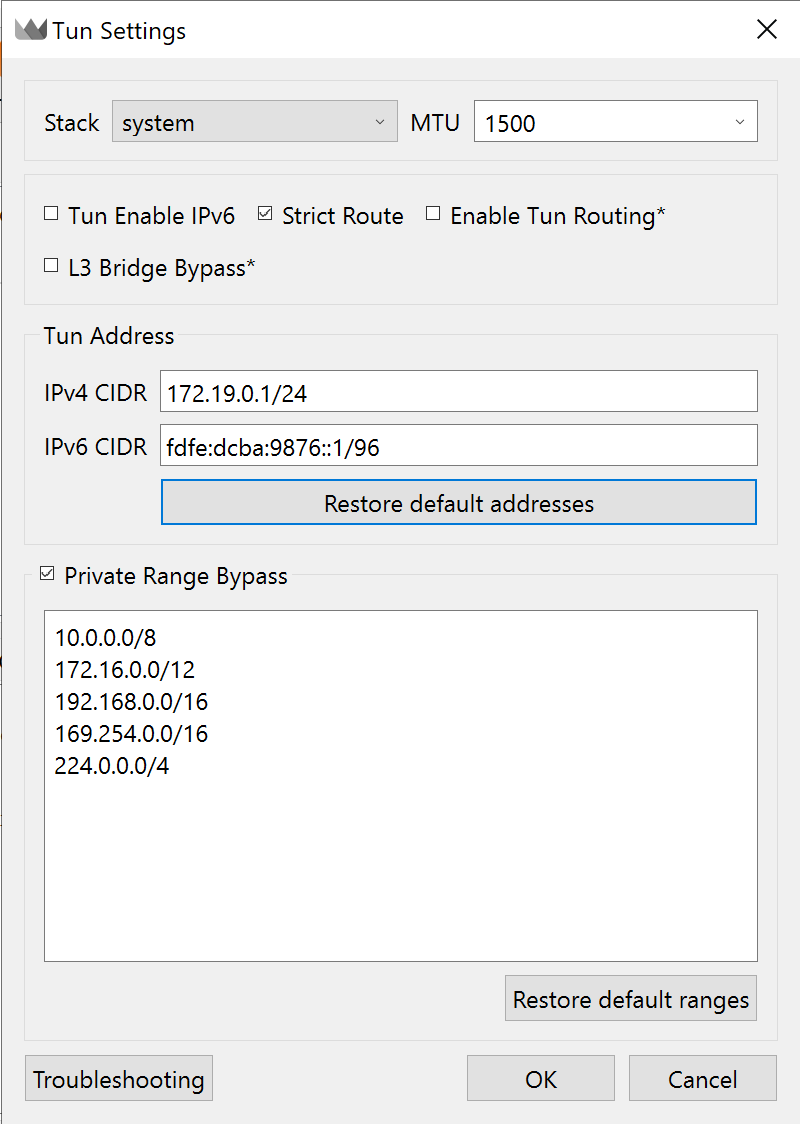
Este menú específico alberga el parámetro crítico Strict Route. Descarta activamente los paquetes enviados directamente a tus interfaces de red físicas. El sistema funciona como un interruptor de apagado robusto. Tu dirección de origen real nunca se filtra si la conexión se cae. Combinar esta configuración profunda con las redes de datacenter de CyberYozh desbloquea una velocidad operacional increíble.
Activar el enrutamiento a nivel de kernel requiere solo unos pocos clics:
Marca la casilla Tun Mode ubicada en el panel superior.
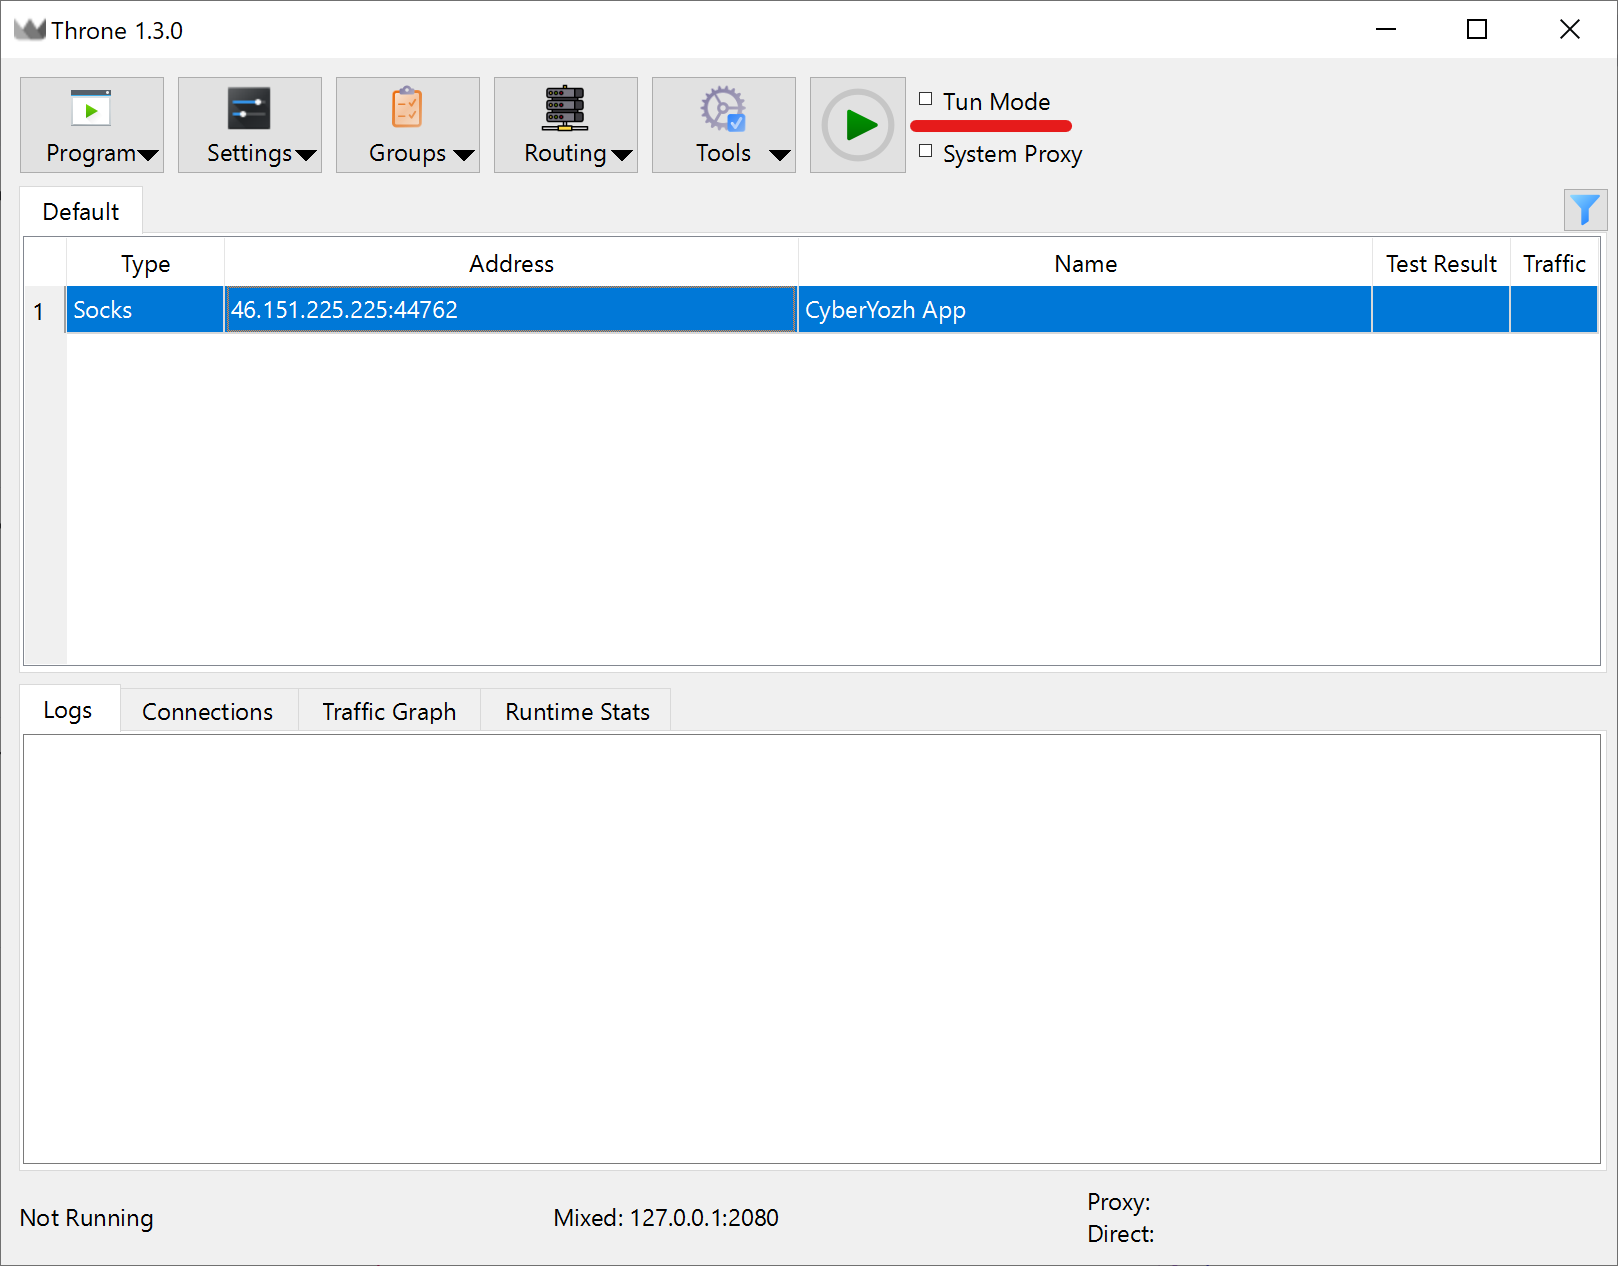
TUN Mode Confirma la advertencia del sistema. El cliente Throne proxy activa esta solicitud porque generar un adaptador de red virtual requiere privilegios administrativos.
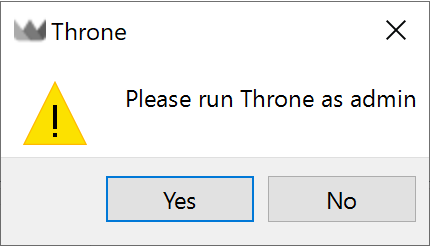
System warning popup Reinicia la aplicación como administrador.
Marca la casilla Tun Mode nuevamente y haz clic en el botón verde Play.
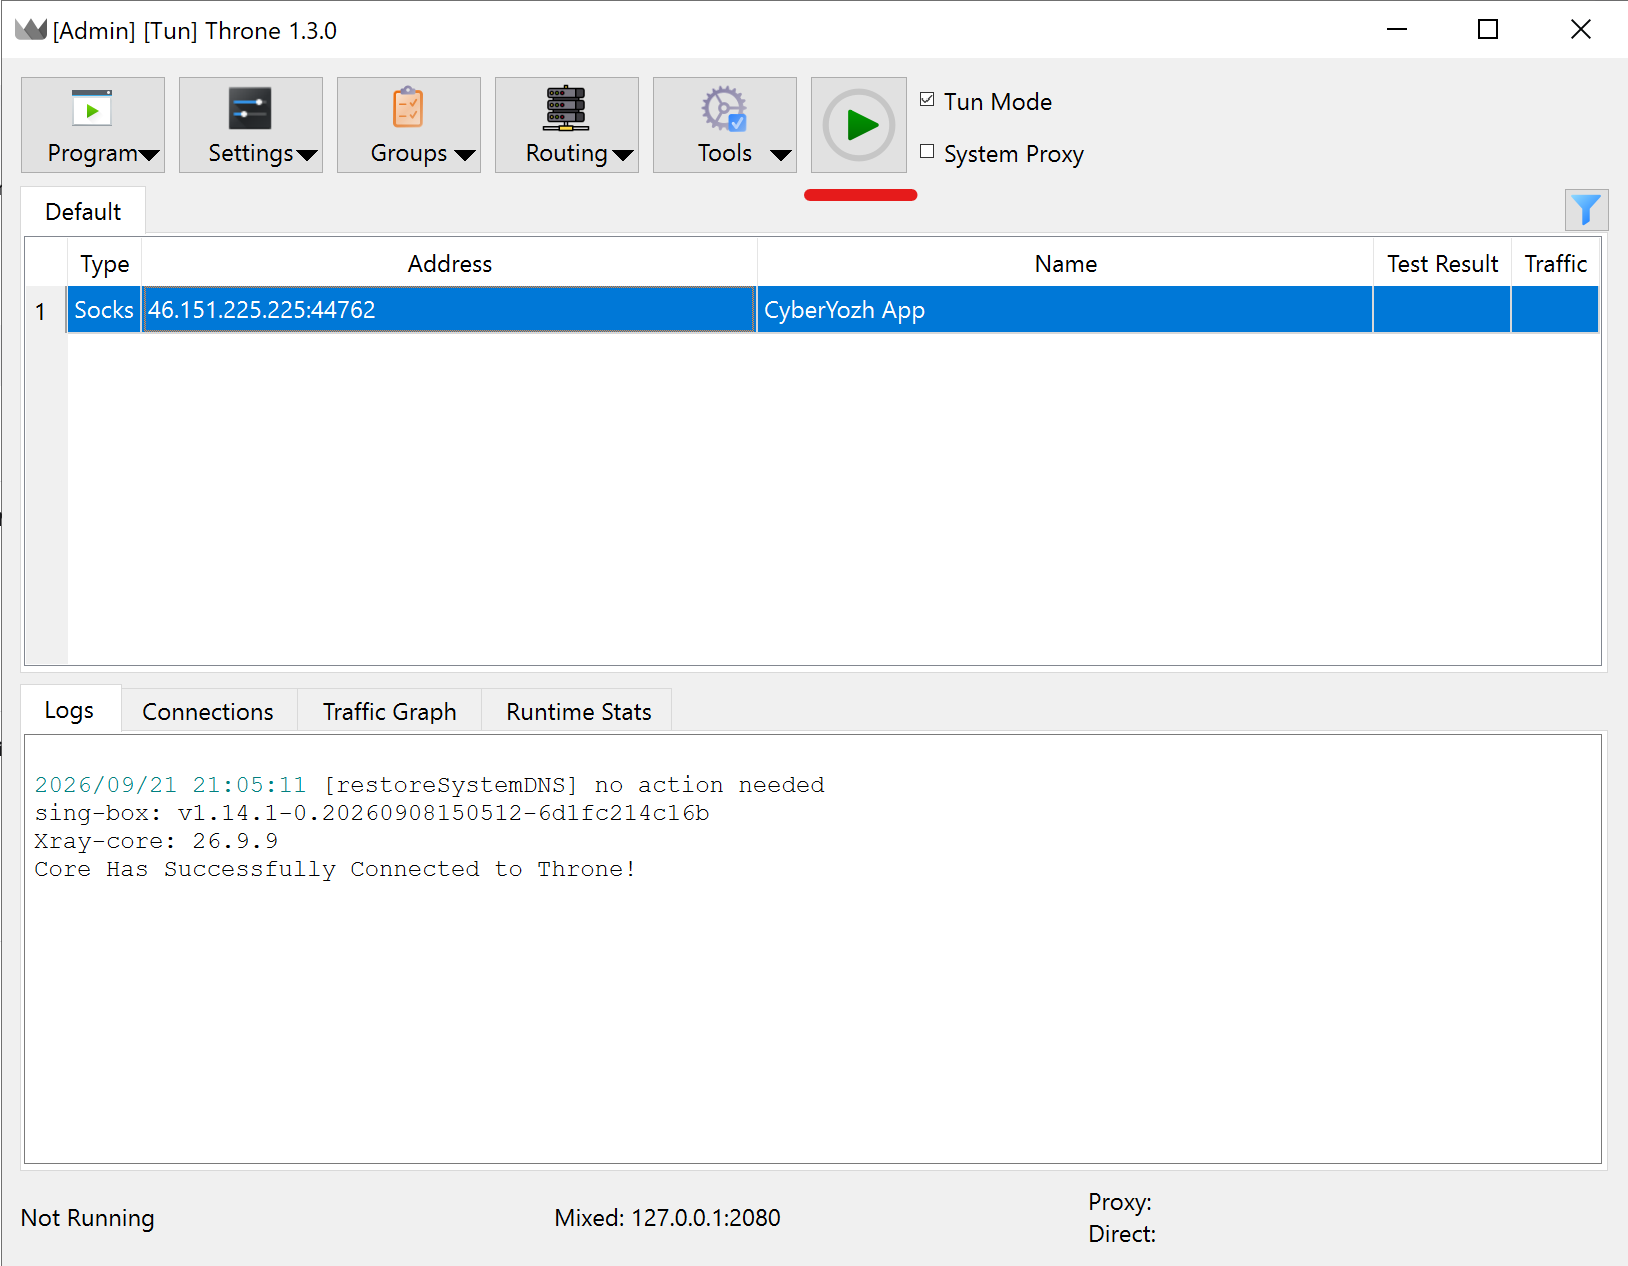
Starting the proxy Verifica tu encapsulación. La ventana de registros en vivo muestra inmediatamente tus procesos locales. El motor intercepta paquetes de chrome.exe y los envía directamente al túnel seguro.
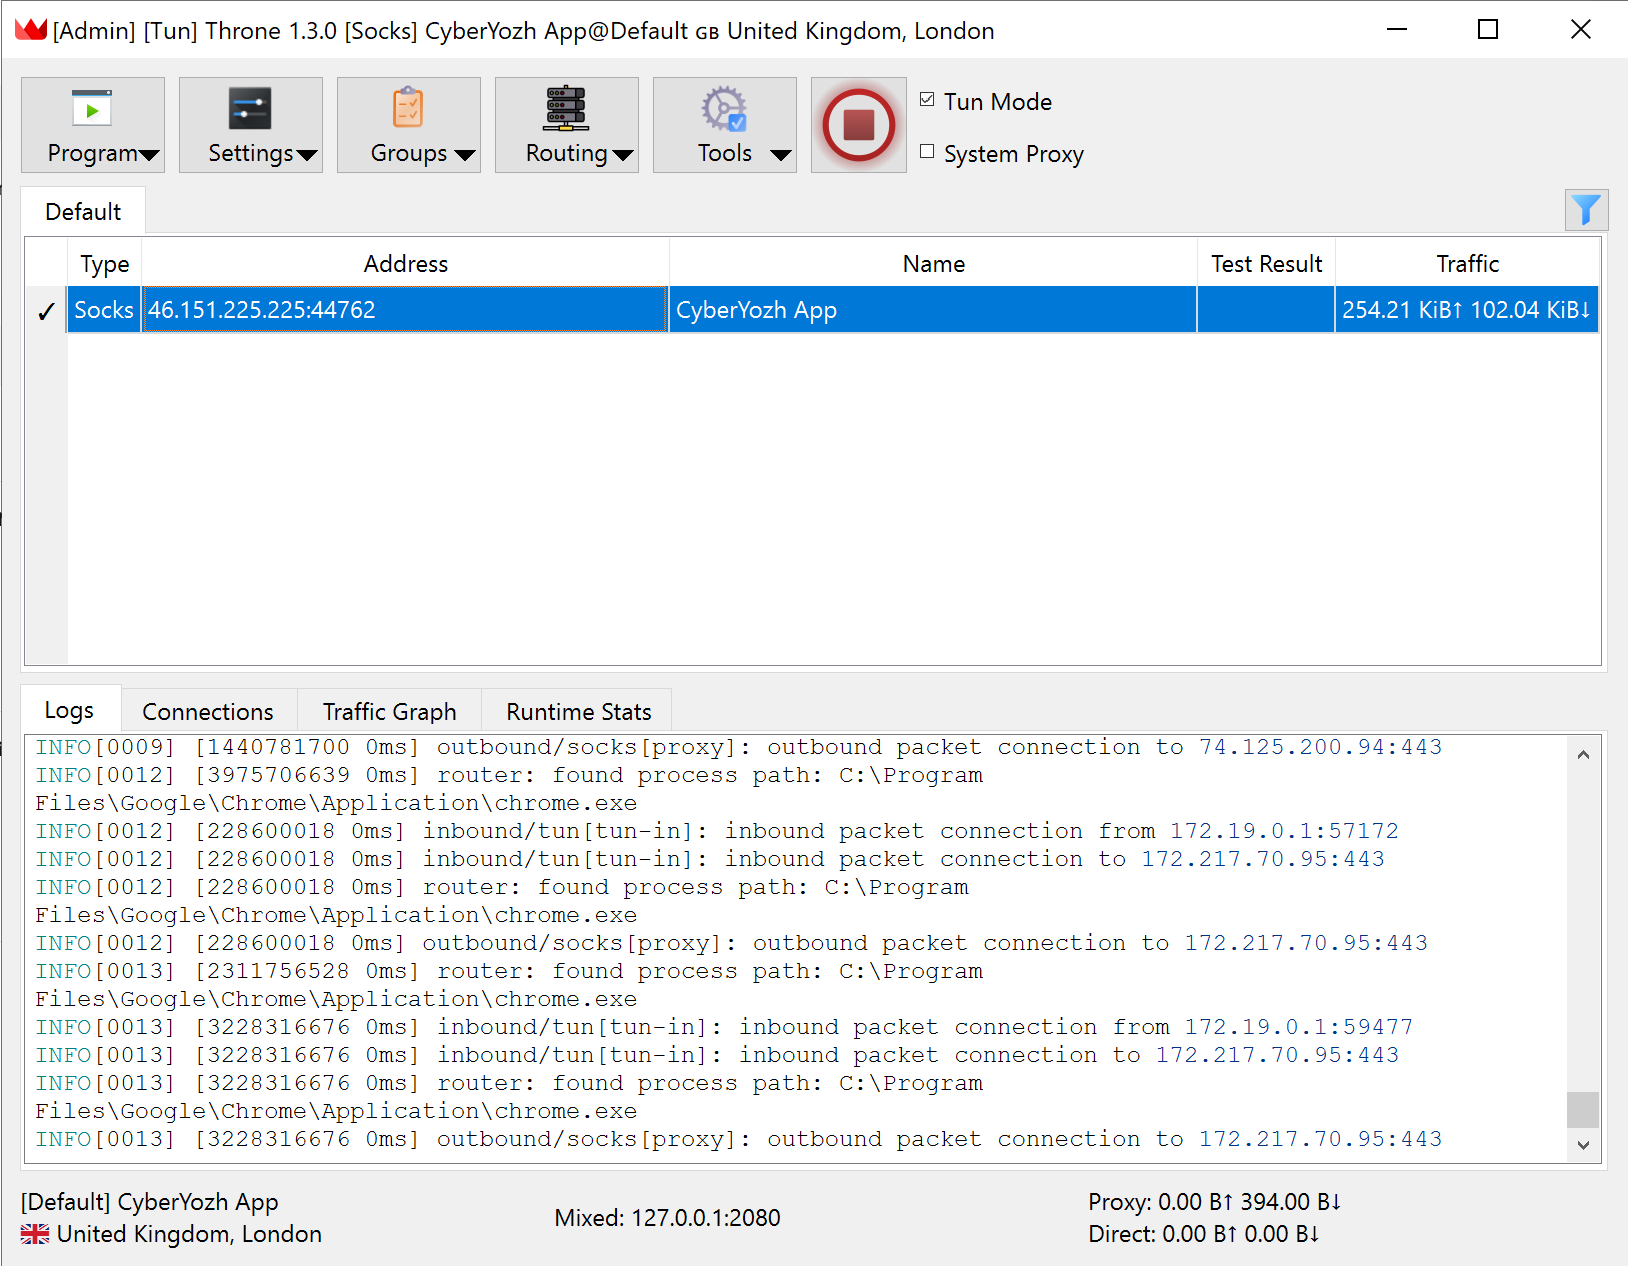
Active connection state
👉 Proxies de Datacenter: Servidores premium, baja latencia y soporte completo de UDP.
Utiliza puertos dedicados con 99.99% de tiempo de actividad. La opción perfecta para automatización de terminal y APIs de crypto.
Activar esta función genera directivas de enrutamiento automáticas. El parámetro strict_route descarta paquetes enviados a interfaces de red físicas. El sistema funciona como un kill switch robusto. Tu dirección de origen real nunca se filtra si el túnel se cae.
Prevención de filtración de DNS con Throne FakeIP
Filtrar tus objetivos de navegación a través de resolvers locales destruye tu privacidad. El cliente proxy Throne despliega un mecanismo hijack-dns para interceptar estas consultas. Esto funciona junto con la poderosa tecnología FakeIP.
La lógica operativa es altamente eficiente. Una aplicación local solicita un nombre de dominio. La utilidad proxy Throne devuelve instantáneamente una dirección IP ficticia de un rango reservado. La máquina local inicia un handshake TCP con esta dirección ficticia. El núcleo Sing-box intercepta la carga útil y reenvía la cadena de dominio original al nodo remoto. La resolución DNS real ocurre de forma segura en el extranjero. Obtienes tiempos de respuesta rápidos mientras mantienes a tu proveedor local completamente ciego.
Los ingenieros en sistemas Windows ocasionalmente experimentan bucles de enrutamiento severos. El proceso central comienza a interceptar sus propias consultas. El uso de CPU se dispara al 100 por ciento instantáneamente. Esta anomalía refleja fielmente el clásico problema de Exit Code 5 en utilidades de terminal.
Corregir este bucle requiere ajustes de configuración estrictos:
Haz clic en Routing -> Routing Settings en la barra de herramientas superior.
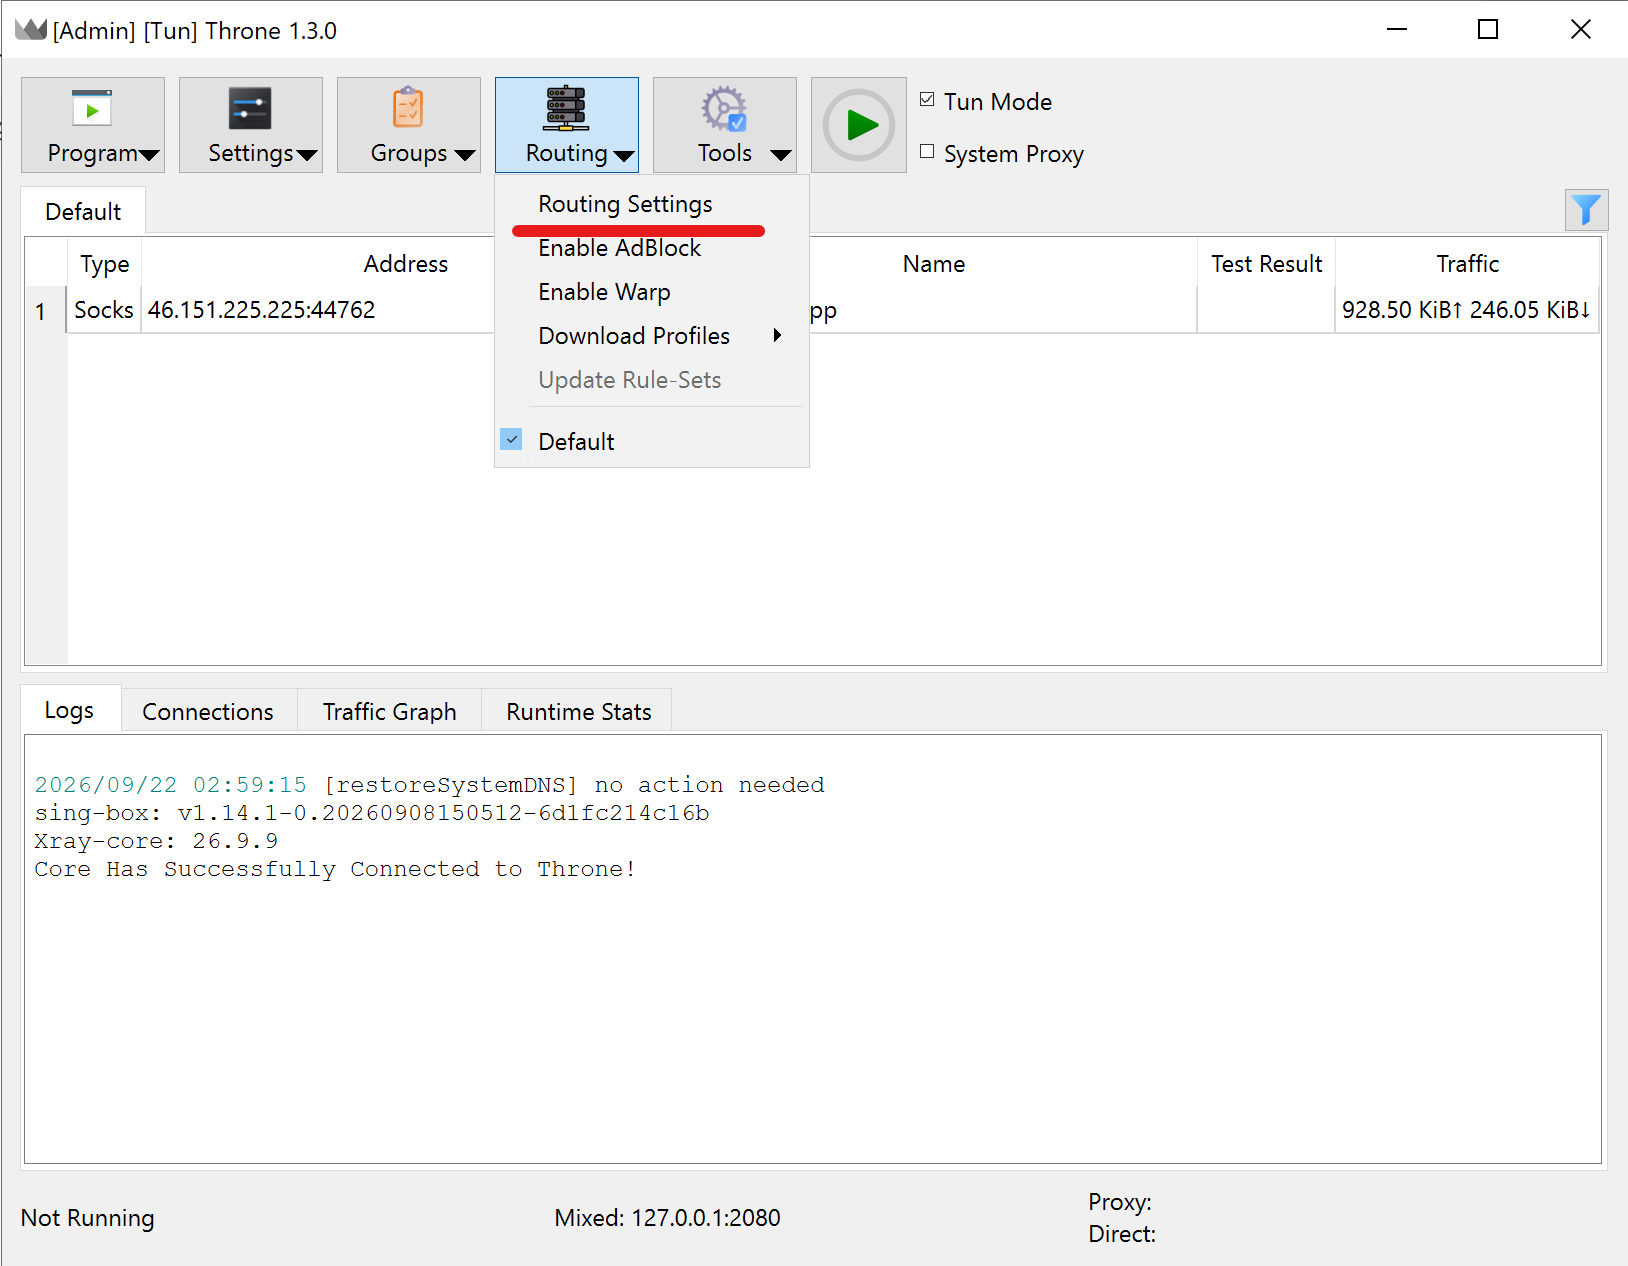
Open "Routing" dropdown menu in the main window of the Throne client Navega a la pestaña DNS dentro de la nueva ventana de enrutamiento.
Localiza el menú desplegable Default DNS server y cámbialo a remote.
Marca la casilla Enable FakeIP. Porque esto reduce inmediatamente la carga parásita en tu resolver remoto.
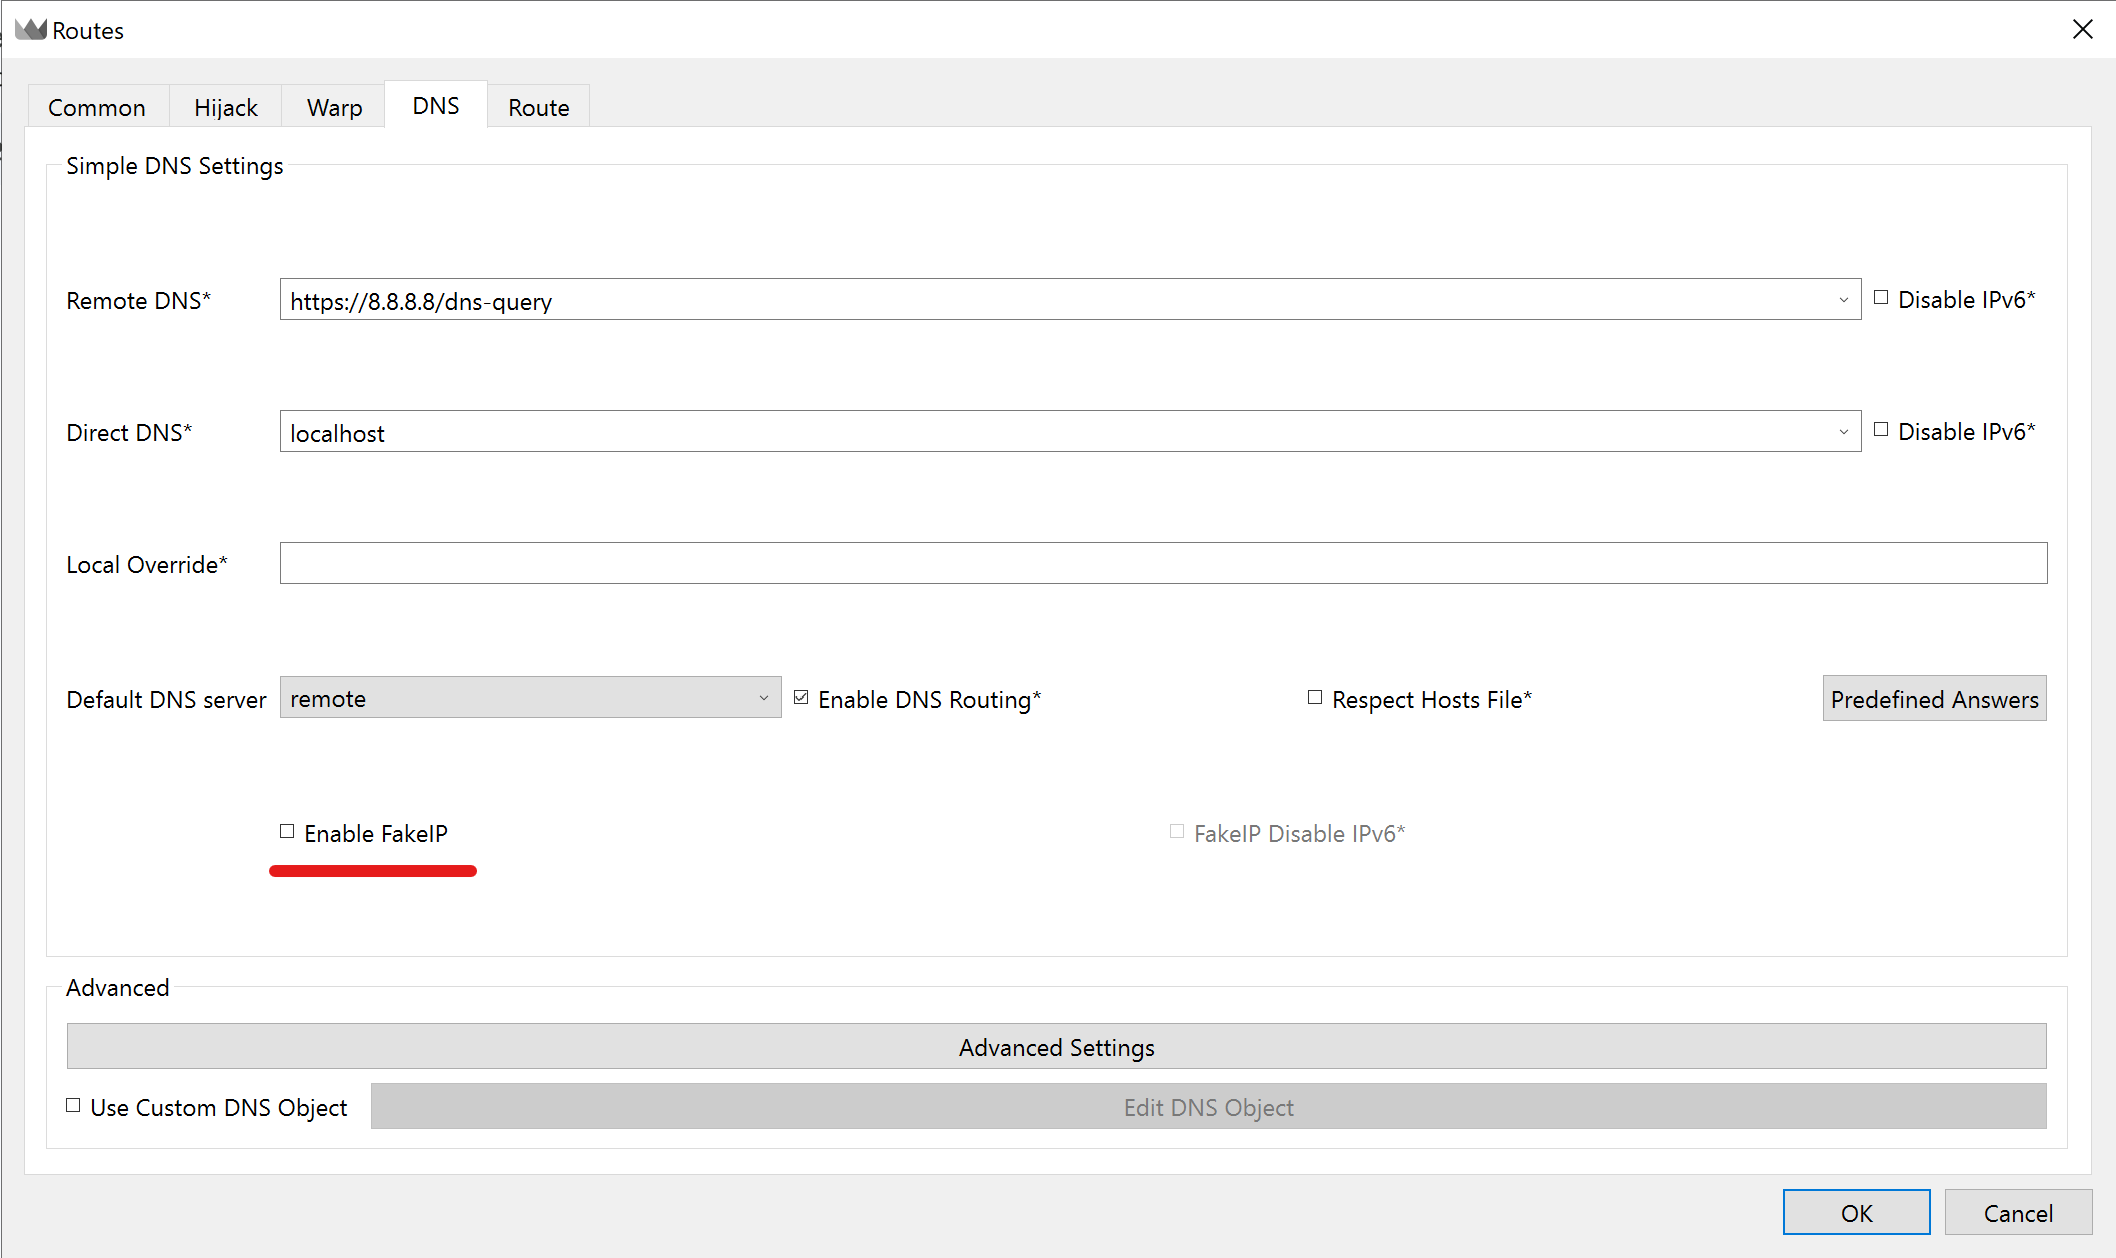
Routes window, DNS tab Cambia tu TUN Stack a gvisor en la configuración del núcleo si el problema persiste en compilaciones de Windows 11.
👉 Proxies residenciales rotativos: Pools masivos de IP a nivel global.
Escala la recopilación de datos a través de 100 millones de direcciones. Paga solo por el ancho de banda consumido con segmentación geográfica precisa.
Integración de cliente Throne con VLESS Reality
Los protocolos básicos fallan gravemente ante la inspección profunda de paquetes. Porque los firewalls empresariales identifican fácilmente las firmas de red estándar. Pero el protocolo VLESS cambia las reglas completamente. Delega el cifrado criptográfico directamente al transporte TLS 1.3 estándar. La sobrecarga computacional prácticamente desaparece.
Implementar un perfil de cliente Throne con VLESS Reality enmascara tu conexión completamente. La tecnología toma prestados certificados criptográficos de dominios de alta confianza. Un firewall ve una conexión ordinaria a servidores de Apple o Microsoft. Combinar esto con XTLS-Vision neutraliza el análisis de longitud de paquetes. Tu tráfico se mezcla perfectamente con la navegación web normal.
La integración de perfiles exige precisión exacta. La clave pública, el ID de sesión y la huella digital del navegador deben coincidir con la configuración del servidor remoto. CyberYozh App genera cadenas de conexión completas automáticamente. Copias la cadena a tu portapapeles. La aplicación Throne proxy importa el formato instantáneamente.
👉 Proxies móviles premium: Conexiones VLESS estables preconfiguradas.
Ecosistema avanzado y automatización empresarial
El análisis de datos a gran escala generalmente requiere herramientas adicionales más allá de un nodo de enrutamiento de calidad. Los ingenieros necesitan constantemente formas de evaluar puntuaciones de riesgo y evitar verificaciones por SMS. CyberYozh App proporciona una infraestructura unificada para manejar estos desafíos exactos.
Deberías visitar CyberYozh Data para más herramientas de scraping y automatización de CyberYozh. El cliente Throne proxy se integra perfectamente con estas plataformas. Obtienes un conjunto de herramientas completo para gestionar pipelines complejos de extracción de datos de forma nativa. Y te ahorra horas de configuración manual.
API Anti-Fraud Checker
Los sistemas empresariales analizan cada paquete entrante a nivel del kernel. El exclusivo CyberYozh Anti-Fraud Checker te permite ver tu huella de red a través de los ojos de los firewalls corporativos. El sistema consulta las bases de datos de IPQualityScore y ThreatMetrix. Escanea activamente tu huella digital pasiva p0f. Esto expone instantáneamente cualquier desajuste estructural entre la pila TCP/IP de tu nodo y tu perfil de navegador. Ves tu velocidad de abuso exacta y tipo de origen. Las verificaciones básicas cuestan solo $0.15. Las suscripciones premium ofrecen miles de verificaciones mensuales. Descartas nodos quemados antes de lanzar scripts agresivos.
👉 Anti-Fraud Checker: Análisis exacto de huella de red.
Tarjetas bancarias virtuales
Financiar campañas publicitarias requiere métodos de pago localizados. La plataforma emite tarjetas tokenizadas virtuales al instante. Creas una tarjeta específica para parámetros geográficos exactos. La funcionalidad incluye límites de gasto y congelación instantánea. Las tarjetas se integran perfectamente con Apple Pay y Google Pay. Funcionan perfectamente para Facebook Ads y campañas de TikTok. Los pagos directos para juegos de azar o alojamiento en la nube violan las políticas de la plataforma.
👉 Tarjetas bancarias virtuales: Métodos de pago localizados seguros.
Servicio de alquiler de números de teléfono
La creación de cuentas exige verificación telefónica. Alquilas números virtuales para interactuar con más de 700 sitios web. La recepción rápida de mensajes comienza en $0.02 por 15 minutos. También puedes alquilar números residenciales de operadores locales reales. Este enfoque mejora drásticamente tu tasa de éxito durante verificaciones de cuentas difíciles. La plataforma reembolsa automáticamente tu saldo si el mensaje no llega.
👉 Números de teléfono: Registro de cuentas seguro y confiable.
Preguntas frecuentes
¿La integración de Throne proxy con Sing-box admite los nuevos formatos SRS?
Sí. La transición al motor Sing-box habilita archivos binarios .srs modulares. La aplicación carga solo las categorías de reglas necesarias. Esto reduce drásticamente el consumo de memoria.
¿Por qué falla mi tráfico de voz de Discord mientras estoy conectado?
Las aplicaciones de escritorio construidas en Electron frecuentemente ignoran la configuración de enrutamiento estándar para el tráfico UDP. Activa primero tu configuración de modo TUN de Throne. Luego crea una regla de enrutamiento específica dirigida al proceso Discord.exe. Ten en cuenta que tu nodo real debe admitir este protocolo para que funcionen las llamadas de voz y WebRTC. Todos los pools de proxy de CyberYozh manejan conexiones UDP de forma nativa.
¿Cómo funciona la transferencia de tráfico con CyberYozh?
El servicio transfiere automáticamente tu volumen de datos no utilizado al siguiente ciclo de facturación. Nunca pierdes tu ancho de banda comprado. La plataforma también acepta diversos métodos de pago, incluidas criptomonedas.
¿Cómo soluciono conflictos con máquinas virtuales?
Los sistemas operativos invitados que se ejecutan en modo Bridged evitan el adaptador de red del host. Cambia la configuración de red de tu máquina virtual al modo NAT. El tráfico se somete a traducción de direcciones y se enruta exitosamente hacia el motor de Throne proxy.
¿En qué se diferencian los proxies móviles de los nodos ISP residenciales?
Los nodos móviles utilizan direcciones IP reales de smartphones que operan en redes celulares. Los proxies ISP dependen de direcciones estáticas proporcionadas por compañías de internet doméstico. Ambas soluciones ofrecen una tasa de confianza increíblemente alta para verificaciones complejas.
¿Los proxies móviles admiten conexiones VLESS?
Sí. Nuestros planes premium de proxy móvil ya incluyen detalles completos de conexión VLESS.