
O que é varredura de portas: como funcionam os ataques de port scan e as verificações de portas abertas
Antes de o seu script terminar de carregar a página de login, o mecanismo de risco da plataforma de destino costuma sondar o seu endereço IP no sentido inverso. Essa verificação de retorno leva cerca de 40 milissegundos. Os gateways de segurança testam uma dúzia de portas padrão para verificar se a sua conexão expõe um listener de proxy ativo. Saber o que é port scanning ajuda a resolver duas tarefas práticas ao mesmo tempo: proteger os seus próprios servidores contra reconhecimento externo e escolher uma infraestrutura de proxy que não exponha portas de gateway durante contraverificações.
TL;DR: o que é uma varredura de portas e por que ela importa nas operações de rede
Diagnóstico na camada 4: port scanning é a sondagem automatizada de sockets lógicos de transporte (numerados de 0 a 65535) em TCP e UDP para identificar serviços de rede ativos.
Três estados principais do endpoint: um port scanner de rede classifica os sockets de destino em portas abertas, fechadas e filtradas, com base nos cabeçalhos dos pacotes devolvidos pelo host ou pelo firewall.
Sondagem antifraude de entrada: mecanismos de risco (IPQualityScore, ThreatMetrix, PerimeterX) executam sondagem ativa nos IPs que se conectam para detectar portas de proxy abertas: porta 1080 do SOCKS5 e portas 8080 e 3128 de proxy HTTP.
Impacto na reputação: quando a detecção de portas abertas encontra listeners de proxy expostos em um IP de entrada, o Fraud Score sobe além de 75-85 e provoca resets de sessão.
Isolamento do gateway: canais LTE/5G atrás de Carrier-Grade NAT (CGNAT) e um proxy ISP estático dedicado atrás de NAT com estado descartam sondagens de entrada não solicitadas e retornam 0 portas abertas.
Auditoria multirregional (EASM): encaminhar verificações autorizadas por um pool de proxies residenciais rotativos em mais de 195 países valida as regras geográficas do firewall sem acionar limites de taxa na sub-rede do seu escritório.
O que é uma porta de rede e como funciona o port scanning passo a passo
Se um endereço IP identifica um prédio específico na rede, uma porta na camada 4 (a camada de transporte do modelo OSI) funciona como o número da sala dentro desse prédio. Cada aplicação de rede abre um socket: uma combinação de endereço IP, protocolo de transporte e um número inteiro de 16 bits de 0 a 65535. Sem esse número, o sistema operacional não consegue determinar se deve entregar um pacote de entrada a um servidor web Nginx, a um banco de dados PostgreSQL ou a um daemon SSH.
A IANA divide o espaço de endereços de portas em três faixas:
Portas de sistema (0-1023): reservadas para serviços essenciais, como 80 (HTTP), 443 (HTTPS), 22 (SSH) e 53 (DNS). No Linux, associar um processo a essas portas exige privilégios de root.
Portas registradas (1024-49151): usadas por serviços de aplicação, bancos de dados (3306 MySQL, 5432 PostgreSQL) e daemons de proxy. Essa faixa inclui a porta 1080 do SOCKS5 e as portas 8080 e 3128 de proxy HTTP, além da porta alternativa 8443.
Portas dinâmicas ou efêmeras (49152-65535): alocadas temporariamente pelo SO do cliente para conexões de saída durante uma sessão ativa.
No nível do pacote, entender como funciona o port scanning passo a passo começa pelo three-way handshake padrão do TCP. O cliente envia um pacote de sincronização (SYN), o servidor confirma que está pronto com SYN-ACK e o cliente conclui a conexão com um pacote ACK.
Durante a detecção de portas abertas, um port scanner de rede lê a resposta exata de cada socket de destino:
Porta aberta: o serviço de destino escuta na porta e responde com SYN-ACK (em TCP) ou retorna dados válidos da aplicação (em UDP).
Porta fechada: o pacote chega ao SO do servidor, mas nenhum processo ativo está associado a esse número. O kernel retorna imediatamente a flag de reset (RST) ou uma mensagem ICMP Port Unreachable.
Porta filtrada: um filtro de pacotes que aplica regras de firewall com estado descarta o pacote silenciosamente (DROP), causando timeout de conexão no lado do remetente.
👉 Faça uma verificação prévia do IP Fraud Score no CyberYozh App ($0.15 por requisição) para conferir a reputação do seu IP antes de iniciar fluxos automatizados.
O que é um ataque de port scan: auditorias de rede legítimas x reconhecimento de rede
Nmap e Masscan enviam pacotes idênticos, seja um administrador de sistemas ou um bot externo quem os executa. A diferença está na autorização e na finalidade. Na manutenção de rotina, as equipes fazem uma verificação autorizada da superfície de ataque externa nas próprias sub-redes para encontrar containers Docker esquecidos, instâncias Redis expostas (6379) ou portas de banco de dados (3306, 5432) deixadas abertas após uma atualização de configuração.
O reconhecimento de rede não autorizado é diferente. Quando um nó de terceiros sonda a infraestrutura alheia sem permissão para mapear pontos de entrada, os sistemas de segurança registram um ataque de port scan. Analisar o que é um ataque de port scan e como ele funciona revela dois vetores principais de sondagem:
Varreduras horizontais (Port Sweeps): sondagem de uma única porta (como 22 para SSH ou 3389 para RDP) em milhares de endereços IP dentro de uma sub-rede.
Varreduras verticais: verificação de um único IP de destino em todas as portas de 1 a 65535 para montar um perfil completo dos serviços em execução.
Também vale esclarecer a diferença entre port scanning e vulnerability scanning, bem como o monitoramento de uptime de rotina. O monitoramento TCP minuto a minuto apenas verifica se um serviço conhecido (como a porta 443 de um gateway de pagamento) está respondendo. O port scanning básico mapeia todos os pontos de entrada acessíveis e captura banners de serviço (Banner Grabbing). A varredura de vulnerabilidades vem depois: um analisador especializado compara as versões de software detectadas com bancos de dados de CVE para testar falhas de configuração conhecidas.
👉 Conheça os proxies para cyber threat intelligence no CyberYozh App para realizar auditorias autorizadas de perímetro externo.
Principais tipos de técnicas de port scanning para TCP e UDP
A escolha entre os diferentes tipos de port scanning depende do protocolo de transporte de destino e da configuração do firewall. Antes de sondar as portas, os utilitários costumam enviar um ICMP echo request (ping sweep) para verificar se o host está ativo, embora muitos administradores bloqueiem o ping no gateway de borda. Um port scanning completo de TCP e UDP combina várias técnicas de montagem de pacotes.
Método de varredura (tipos de port scanning) | Pacote enviado / flags | Resposta de porta aberta (Open) | Resposta de porta fechada (Closed) | Resposta filtrada pelo firewall (Filtered) | Comportamento operacional e visibilidade para IDS |
TCP Connect Scan (Vanilla Scan) | Three-way handshake TCP completo: SYN -> SYN-ACK -> ACK | Retorna SYN-ACK e conclui a conexão completa | Retorna o pacote de reset RST | Timeout de conexão ou ICMP Unreachable | Usa a chamada de sistema padrão do SO connect() sem acesso root; registrado pelos serviços de aplicação. |
TCP SYN Scan (SYN half-open scan) | Apenas o pacote SYN inicial (nmap -sS) | Retorna SYN-ACK, e o scanner envia RST imediatamente | Retorna o pacote de reset RST | Pacote descartado (DROP) sem resposta | O SYN half-open scan exige privilégios de root para raw sockets; execução mais rápida que evita logs na camada de aplicação. |
UDP Scan | Datagrama UDP vazio ou específico do protocolo (DNS 53, QUIC 443) | Resposta UDP da aplicação (sem resposta, marcada como open|filtered) | Erro ICMP Port Unreachable (Type 3, Code 3) | Timeout ou proibição administrativa de ICMP | Protocolo sem conexão; varredura lenta devido aos limites de taxa do kernel Linux na geração de erros ICMP. |
TCP ACK Scan | Flag ACK isolada, sem sessão prévia | Retorna RST (marcado como Unfiltered - o pacote chegou ao host) | Retorna RST (marcado como Unfiltered) | Sem resposta (bloqueado por regras de firewall com estado) | Não detecta portas abertas diretamente, mas mapeia se há regras de firewall com estado ativas. |
FIN / NULL / XMAS Scans | Pacotes sem SYN: apenas FIN, nenhuma flag ou FIN+URG+PSH | Sem resposta em SO compatível com a RFC 793 (Linux/BSD) | Retorna o pacote de reset RST | Timeout ou erro ICMP unreachable | Testa filtros de pacotes sem estado; ineficaz contra hosts Windows, que retornam RST independentemente do estado da porta. |
Na prática, combinar o port scanning de TCP e UDP oferece uma visão completa do perímetro de rede. Por exemplo, se um servidor executa HTTP/3 sobre QUIC, verificar apenas os sockets TCP deixará passar a porta UDP 443 ativa.
👉 Contrate proxies de datacenter IPv4/IPv6 no CyberYozh App (a partir de $1.77/mês para Shared e $2.18/mês para Dedicated) para testar infraestruturas HTTP e SOCKS5 de alta velocidade.
Por que sistemas antifraude escaneiam as portas 1080, 3128 e 8080: detecção de portas de proxy abertas
As verificações de portas funcionam nos dois sentidos. Além da defesa de servidores contra tráfego de entrada, elas afetam diretamente a automação web, a coleta de dados públicos e o gerenciamento de perfis regionais por meio de ferramentas de gerenciamento de navegadores.
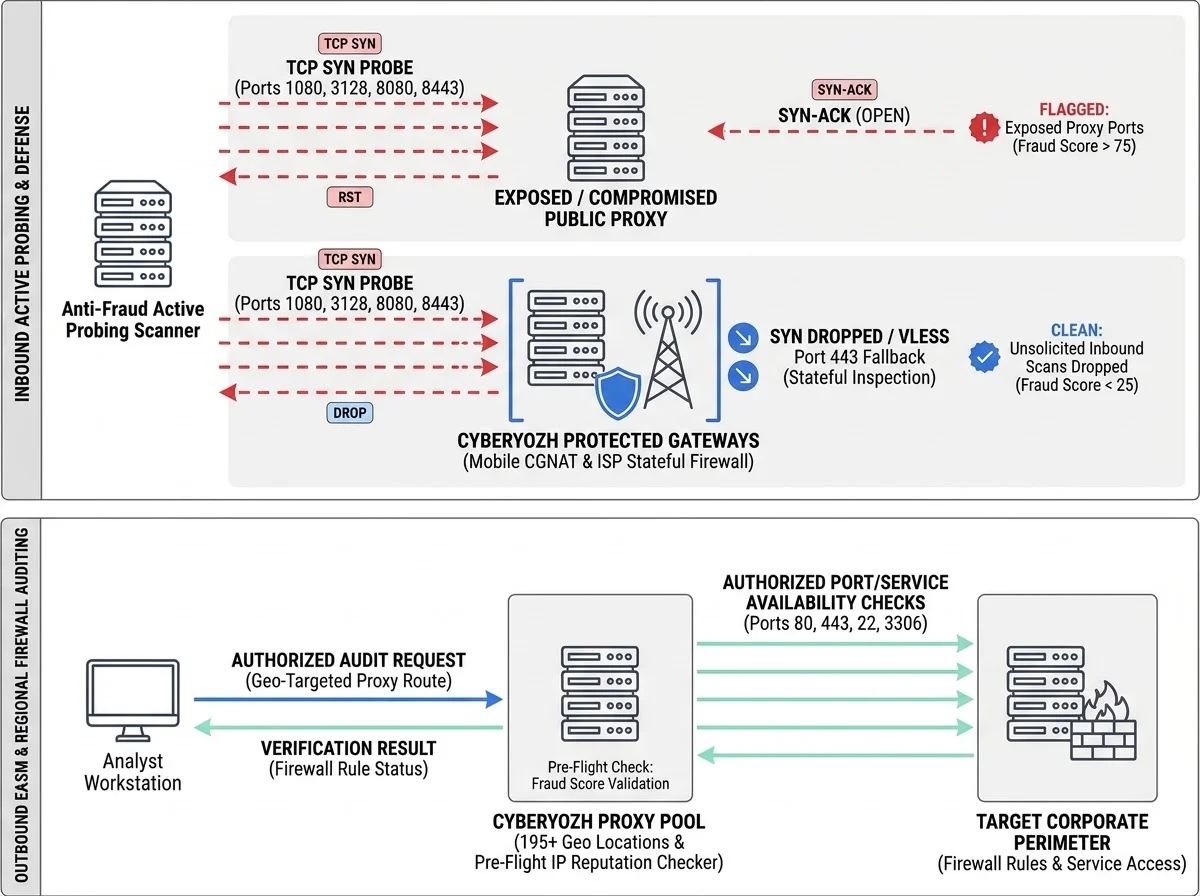
Quando um perfil de navegador ou um script se conecta a um site de destino, os mecanismos de risco (IPQualityScore, ThreatMetrix, PerimeterX, MaxMind) fazem mais do que verificar o Autonomous System Number (ASN). Os gateways de segurança executam imediatamente sondagem ativa no endereço IP que se conecta, para checar as portas mais comuns de sondagem ativa. Por que sistemas antifraude escaneiam primeiro as portas 1080, 3128 e 8080:
Porta 1080: a interface padrão dos protocolos SOCKS4 e SOCKS5 segundo a RFC 1928.
Porta 3128: a porta padrão do proxy de cache Squid, frequentemente aberta por botnets em dispositivos domésticos comprometidos.
Portas 8080, 8000, 8888 e 8443: portas alternativas comuns para proxy HTTP/HTTPS pelo método HTTP CONNECT.
Em condições normais, um roteador doméstico ou um smartphone em rede celular não expõe nenhum serviço de entrada. Roteadores domésticos operam atrás de NAT com estado, enquanto operadoras móveis encaminham o tráfego por gateways Carrier-Grade NAT (CGNAT) (RFC 6598, sub-rede 100.64.0.0/10). Qualquer pacote SYN de entrada não solicitado, vindo de um scanner antifraude, é descartado no gateway da operadora porque não existe sessão de saída correspondente na tabela de tradução.
Servidores de listas públicas de proxy, instâncias VPS sem configuração ou roteadores domésticos com UPnP ativo e regras de port forwarding esquecidas se comportam de outra forma. Nesses hosts, a detecção de portas de proxy abertas encontra a porta 1080 do SOCKS5 e as portas 8080 ou 3128 de proxy HTTP expostas, ou recebe um handshake de protocolo previsível.
Isso mostra diretamente como as portas de proxy abertas afetam a reputação do IP e o Fraud Score. Quando um nó também gera ruído de rede, sua métrica Abuse Velocity (a frequência de denúncias e requisições suspeitas em uma janela curta) aumenta e empurra o Fraud Score para além de 75-85. É por isso que IPs de proxy públicos ou não verificados sofrem reset logo na página de login.
No CyberYozh App, esse risco de portas abertas durante contrassondagens é resolvido no nível da arquitetura de rede:
Proxies móveis LTE/5G (a partir de $1.70/dia para canais Shared e $3.50/dia para canais Dedicated, com tráfego ilimitado): o tráfego passa por modems físicos e SIM cards em redes reais de operadoras móveis, onde o Carrier-Grade NAT (CGNAT) descarta sondagens de entrada. Os canais móveis dedicados também oferecem ajuste do fingerprint passivo do SO (p0f) (correspondência com perfis Windows, macOS ou Android) e VLESS com transporte XTLS-Reality na porta 443. Se um scanner externo sondar a porta 443 sem um UUID válido, o nó redireciona a requisição de forma transparente para um domínio doador.
Proxies ISP residenciais estáticos e pools rotativos: antes de entrar no pool ativo, os nós passam pelo Advanced IP Filtering, que exclui endereços com portas de serviço abertas.
👉 Migre para os proxies móveis LTE/5G do CyberYozh App com tráfego ilimitado (a partir de $1.70/dia) para encaminhar fluxos de trabalho por redes CGNAT reais de operadoras, com suporte a VLESS.
Uso de proxies para testar a disponibilidade externa da rede e escolha do tipo de proxy adequado
O segundo ponto de contato operacional entre verificações de portas e infraestrutura de proxy envolve External Attack-Surface Management (EASM), auditoria de conformidade e testes de QA localizados. Quando equipes de segurança e DevOps executam uma verificação da superfície de ataque externa a partir de um único IP do escritório corporativo, logo esbarram em dois pontos cegos:
O próprio Web Application Firewall (WAF) ou Intrusion Prevention System (IPS) da empresa aplica limitação de taxa ou bloqueios temporários de IP contra a sub-rede do escritório após uma rajada de tentativas de conexão.
A filtragem regional de ISPs e as regras de firewall específicas por localização geográfica ficam invisíveis a partir da sede: um firewall corporativo pode bloquear a porta 22 ou 8443 na Europa e, por engano, deixá-la acessível ao tráfego originado na América do Norte ou na Ásia.
Usar proxies para testar a disponibilidade externa da rede mostra como os serviços respondem a usuários nos EUA, na Alemanha, no Japão ou no Brasil, enquanto isola o seu laboratório corporativo de contravarreduras externas.
Ao verificar portas TCP por um gateway de proxy, a mecânica do protocolo importa: o SOCKS5 CONNECT padrão só encaminha dados de carga depois que o servidor proxy conclui um three-way handshake TCP completo com o host de destino. Embora não seja possível enviar pacotes avulsos brutos para uma varredura half-open por um proxy, você pode executar verificações completas de disponibilidade de sockets TCP a partir da localização de destino usando curl, nc (netcat), nmap -sT com proxychains4 ou scripts Python.
Exemplos de comandos CLI para verificar a acessibilidade regional de portas por um gateway SOCKS5 do CyberYozh App:
# Test regional availability of port 443 and custom port 8443 via SOCKS5 proxy

curl -v --socks5-hostname user:password@gw.cyberyozh.com:1080 https://your-target-domain.com:8443 --connect-timeout 5

# Run an authorized TCP Connect check (-sT) without prior ping (-Pn) via proxychains4

proxychains4 nmap -sT -Pn -p 22,80,443,3306,5432,8080 your-target-domain.com
Para auditoria automatizada de disponibilidade e coleta de dados públicos da web em escala, as equipes de engenharia também podem integrar as ferramentas de código aberto Yozh Scraper e Yozh Crawler (licença MIT, suporte nativo a servidor MCP para agentes de IA, exportação para JSON, CSV, Parquet e Excel), que encaminham as requisições diretamente pelos pools de proxies do CyberYozh App.
Como combinar a infraestrutura de proxies do CyberYozh App com o seu fluxo de trabalho
A escolha do proxy certo depende de você precisar de uso prolongado de um único IP, ampla cobertura regional ou alto nível de confiança da plataforma:
Proxy ISP estático dedicado (a partir de $5.29/mês): um IP estático dedicado de um provedor de banda larga real, com tráfego ilimitado, uptime de 99.9% e suporte a HTTP/SOCKS5. Adequado para monitoramento contínuo da disponibilidade de servidores, inclusão de um IP de teste na allowlist de firewalls de staging e sessões de longa duração.
Pool de proxies residenciais rotativos (cobrança por uso, por GB, a partir de $4/GB com pacote mínimo de 3 GB, até $2.50/GB em 100 GB): oferece acesso a mais de 100M de IPs residenciais em mais de 195 países. Os recursos incluem sticky sessions de 24 horas, Advanced IP Filtering, geotargeting gratuito, transferência automática do tráfego não usado para o mês de cobrança seguinte, Mass Credentials Generator e acesso completo à API. Essa configuração atende à verificação de firewalls em vários países, ao monitoramento localizado de SERPs e à coleta de dados públicos da web em grande volume.
Proxies móveis LTE/5G (a partir de $1.70/dia para canais Shared e $3.50/dia para canais Dedicated): incluem tráfego ilimitado, conexões reais de operadoras celulares, suporte a HTTP/SOCKS5/UDP, configurações VPN/VLESS e rotação de IP manual ou via API. São os mais indicados para plataformas sensíveis à confiança, gerenciamento de contas separadas por cliente e scraping de mecanismos de busca (em que IPs de operadoras móveis são mais difíceis de o Google sinalizar e o tráfego ilimitado sustenta várias threads paralelas).
Proxies de datacenter IPv4/IPv6 (a partir de $1.77/mês para Shared e $2.18/mês para Dedicated): oferecem tráfego ilimitado e baixa latência via HTTP e SOCKS5 para testes de API de alta velocidade e diagnóstico de infraestrutura, quando a classificação ASN residencial não é necessária.
👉 Configure um proxy ISP estático dedicado (a partir de $5.29/mês com tráfego ilimitado) ou conecte-se ao pool de proxies residenciais rotativos em mais de 195 países para testes de disponibilidade multirregionais.
Como proteger endpoints de rede contra ataques de port scan e validar o risco do IP antes da execução
Uma defesa de perímetro eficaz funciona em dois níveis: configurar filtros de pacotes nos seus próprios hosts e verificar a reputação do proxy do cliente antes de iniciar o tráfego. Se ficarem sem atenção, portas abertas escalam rapidamente de vazamentos de versão de software para tentativas de força bruta contra SSH, bancos de dados ou painéis administrativos.
Práticas passo a passo para proteger endpoints de rede contra ataques de port scan em servidores Linux e gateways corporativos:
Aplique uma política padrão DROP nas regras de firewall com estado: retornar um pacote RST em portas fechadas informa de imediato ao scanner que o seu host está online e permite que ele varra todos os 65.535 sockets em segundos. Configurar o firewall com estado para descartar silenciosamente (DROP) pacotes não solicitados obriga o scanner a esperar o timeout de conexão em cada porta sondada.
Associe os serviços internos ao localhost (127.0.0.1): bancos de dados (MySQL 3306, PostgreSQL 5432, Redis 6379) e APIs internas nunca devem escutar em 0.0.0.0, a menos que isso seja explicitamente necessário.
Restrinja o acesso administrativo e desative o UPnP: limite a porta 22 (SSH) a IPs específicos da allowlist e desative o Universal Plug and Play (UPnP) nos roteadores de borda, para que aplicações locais não abram portas externas automaticamente.
Implemente limitação de taxa de conexões e alertas IDS/SIEM: use nftables, iptables, Fail2ban ou Suricata para detectar e bloquear endereços IP que geram rajadas anormais de pacotes SYN ou atingem vários sockets fechados em uma janela curta.
Exemplo de configuração nftables no Linux que implementa inspeção com estado e descarta combinações inválidas de flags:
table inet filter {

    chain input {

        type filter hook input priority 0; policy drop;


        # Allow packets belonging to established outbound sessions

        ct state established, related accept


        # Drop malformed packets used in NULL and XMAS port scans

        ct state invalid drop

        tcp flags & (fin|syn|rst|psh|ack|urg) == 0x0 drop

        tcp flags & (fin|psh|urg) == (fin|psh|urg) drop


        # Allow loopback and explicitly required public ports (e.g., HTTPS 443)

        iif "lo" accept

        tcp dport { 443 } ct state new accept

    }

}
O segundo passo antes de iniciar scripts automatizados em Playwright, Puppeteer, Selenium ou Scrapy é a avaliação prévia de risco. Mesmo com o seu próprio servidor protegido, encaminhar requisições por um IP externo não verificado, com métrica Abuse Velocity alta, provoca bloqueios no destino.
O verificador de IP integrado ao CyberYozh App ($0.15 por verificação, ou pela assinatura de $19/mês, que cobre 1.500 verificações de IP, 1.500 verificações de número de telefone e 500 verificações de cartão bancário) consulta 5 mecanismos antifraude e 118 blacklists OSINT. Fazer uma verificação prévia de Fraud Score confirma que o endereço está limpo antes do envio da primeira requisição.
Operações de rede confiáveis dependem de regras de filtragem rigorosas e da verificação dos endereços antes de executar o tráfego. Os filtros de pacotes protegem os seus próprios servidores contra sondagens externas, enquanto isolar endpoints por redes móveis com CGNAT, proxies ISP residenciais pré-verificados e verificações prévias de Fraud Score evita bloqueios antifraude nas sessões de saída.
👉 Verifique a reputação do IP antes de executar o tráfego e conheça as opções de proxy por país na plataforma CyberYozh App.