Bisakah data saya dicuri melalui proxy?
Anda merutekan traffic melalui proxy. Anda menyerahkan data Anda kepada perantara. Tapi apakah Anda harus mempercayai mereka?
Intersepsi data adalah risiko nyata. Bahaya sebenarnya sepenuhnya bergantung pada dua hal. Website spesifik yang Anda kunjungi. Provider yang Anda pilih.
Berikut cara perlindungan jaringan sebenarnya bekerja saat transit. Kami akan menunjukkan perbedaan pasti antara traffic yang terekspos dan aman. Dan Anda akan belajar cara mengenali layanan yang tidak aman.
Cara kerja proxy server: Analogi kurir
Bayangkan network request sebagai surat fisik. Anda ingin mengirim surat ke website seperti google.com.
Alih-alih mengantarnya sendiri, Anda menyerahkannya kepada Kurir. Kurir adalah proxy server Anda. Mereka mengambil surat Anda, mengantarkannya ke tujuan, dan menunggu. Website menulis balasan. Kemudian Kurir membawa respons tersebut kembali ke perangkat Anda.
Tapi ini memperkenalkan kerentanan besar.
Anda menghadapi dua risiko langsung ketika menambahkan perantara ini. Kurir akan membaca pesan Anda jika Anda mengirimnya tanpa amplop tersegel. Mereka juga dapat mengubah isinya sebelum penerima melihatnya.
Inilah persis bagaimana intersepsi data terjadi di web. Dan dalam routing jaringan, enkripsi HTTPS bertindak sebagai amplop lapis baja tersegel Anda. Tanpanya, traffic Anda hanya plain text yang terekspos.
HTTP vs HTTPS: Keamanan dalam jaringan proxy modern
Pengguna internet terus-menerus salah mengartikan tipe proxy dengan protokol website. Kebingungan ini dapat merusak keamanan data Anda.
Jaringan proxy CyberYozh App kami menyediakan berbagai infrastruktur. Penawaran proxy mencakup datacenter proxies, residential ips, dan high-trust mobile ips. Tapi ingat aturan sederhana. Protokol proxy seperti HTTP atau SOCKS5 hanyalah saluran transport ke web server. Mereka menangani pengiriman paket. Protokol website seperti HTTP atau HTTPS menangani pengemasan data.
Baik Anda mengelola verifikasi iklan otomatis dari perangkat mobile dengan rotasi IP yang sering, atau melakukan web scrapingberat, aturannya tetap identik. Buka situs aman menggunakan proxy HTTP standar, dan traffic Anda tetap aman. Browser Anda mengeksekusi enkripsi sebelum paket data mencapai network proxy.
Mari kita uraikan persis apa yang terjadi di berbagai lingkungan web.
Skenario A: Traffic HTTP tidak terlindungi (tanpa gembok 🔓)
Ini adalah kartu pos yang dikirim tanpa amplop. Jika Anda menjalankan pengumpulan data otomatis di situs yang tidak terlindungi (http://example.com), pemilik proxy menangkap semuanya.
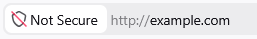
Operator proxy melihat:
Login akun dan password cleartext.
Chat pribadi dan data form.
File yang diunggah. Token sesi.
Informasi sensitif Anda menghadapi eksposur langsung.
Skenario B: Traffic HTTPS terlindungi (dengan gembok 🔒)
Enkripsi mengubah segalanya. Browser Anda mengamankan koneksi langsung dengan server tujuan sebelum mengirimkan paket.
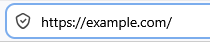
Operator proxy hanya melihat metrik routing dasar:
Root domain (misalnya, facebook.com).
Timestamp pasti dari request Anda.
Total bandwidth yang dikonsumsi dalam megabyte.
Yang tetap sepenuhnya tersembunyi:
Subpage spesifik dan path URL lengkap.
Riwayat chat dan detail profil.
Form pembayaran dan payload pesan sebenarnya.
Semuanya terlihat seperti rangkaian karakter yang kacau. Sesi Anda tetap aman. Satu-satunya pengecualian melibatkan manipulasi sertifikat yang disengaja, yang akan kami uraikan nanti.
Biaya tersembunyi dari proxy gratis bagi pengguna internet
Jutaan orang berburu daftar IP gratis setiap hari. Namun menjalankan web server yang andal membutuhkan biaya nyata. Bandwidth tidak pernah gratis. Siapa yang membayar perangkat keras dan listrik?
Anda. Informasi pribadi Anda menjadi mata uang yang sebenarnya.
Penjahat siber sengaja menyebarkan node terbuka ini sebagai honeypot. Mereka menawarkan layanan gratis hanya untuk menangkap traffic Anda. Berikut adalah cara persis pelaku jahat mempersenjatai jaringan gratis melawan Anda:
Injeksi iklan: Operator menempatkan banner invasif langsung ke tab browser aktif Anda.
Redirect phishing: Operator mencegat permintaan dan mengarahkan klik ke halaman berbahaya untuk mencuri kredensial.
Pemanenan riwayat: Mereka mengikis kebiasaan browsing Anda untuk membangun profil komersial bagi broker iklan.
Pembajakan cookie: Node nakal mengambil token sesi aktif untuk mengakses akun Anda tanpa password.
Injeksi skrip: Pelaku jahat menyuntikkan kode berbahaya ke halaman HTTP, mengkompromikan perangkat Anda secara langsung.
Berhenti mempercayai alamat IP acak dengan informasi sensitif Anda. Membangun jaringan proxy yang aman memerlukan modal. Jika penyedia benar-benar ingin melindungi pengguna, mereka harus mengenakan biaya untuk infrastruktur. Jangan pernah mengetik nomor kartu kredit atau kredensial login saat terhubung ke node publik.
Ancaman lanjutan: Serangan MITM dan substitusi sertifikat
Penyerang dapat mencegat traffic HTTPS terenkripsi. Mereka menggunakan serangan Man-in-the-Middle (MITM).
Berikut adalah mekanisme teknis yang tepat. Web server yang sah menyajikan sertifikat digital yang diverifikasi oleh otoritas tepercaya selama handshake awal. File ini membuktikan kepemilikan domain.
Proxy berbahaya mengganggu proses ini. Ia menghasilkan sertifikat palsu secara langsung. Ia memberi tahu browser Anda bahwa ia adalah tujuan sebenarnya. Terima sertifikat palsu itu, dan Anda menyerahkan kontrol. Proxy nakal mendekripsi traffic Anda secara instan. Mereka membaca informasi sensitif Anda. Kemudian mereka mengenkripsi ulang data dan meneruskannya ke situs sebenarnya. Anda bahkan tidak pernah menyadari intersepsi tersebut.
Namun browser modern secara agresif melindungi pengguna. Mereka terus-menerus memverifikasi tanda tangan digital. Jika node di dalam jaringan proxy menawarkan sertifikat yang tidak valid, browser langsung memutuskan koneksi. Anda akan melihat layar peringatan besar. "Koneksi Anda tidak aman." Atau "Kesalahan sertifikat."
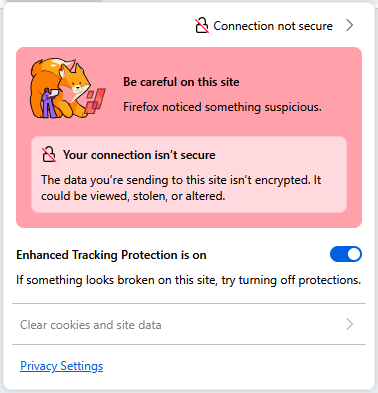
Jangan pernah mengklik melewati peringatan ini. Tutup tab segera.
Lingkungan korporat adalah satu-satunya pengecualian di sini. Administrator sistem secara rutin menginstal sertifikat root khusus pada perangkat perusahaan untuk memantau traffic internal. Di luar kebijakan korporat yang ketat, jangan pernah menginstal file .crt acak hanya untuk menggunakan proxy.
Pandangan administrator: Apa yang sebenarnya dicatat oleh log proxy Anda
Setiap kali Anda terhubung, Anda meninggalkan jejak jaringan. Administrator server memiliki akses langsung ke log routing mereka. Dan enkripsi sepenuhnya mengubah apa yang sebenarnya ditangkap oleh file-file tersebut.
Jangan menebak apa yang diketahui penyedia Anda tentang Anda. Berikut adalah titik data persis yang diekstrak operator proxy dari sesi aktif Anda.
Jenis Data | Tidak Terproteksi (HTTP) | Terenkripsi (HTTPS) |
Tujuan Target | Mencatat path URL lengkap (mis., site.com/login) | Hanya mencatat domain root (mis., site.com) |
Kredensial Akun | Menangkap password teks biasa | Tersembunyi (Cipher teracak) |
Pesan Pribadi | Membaca seluruh riwayat chat | Tersembunyi (Cipher teracak) |
Data Finansial | Menangkap nomor kartu kredit | Tersembunyi (Cipher teracak) |
Session Cookies | Mencegat token login aktif | Tersembunyi (Diblokir oleh Secure Flag) |
Alamat IP Asli | Mencatat IP hardware asli Anda | Mencatat IP hardware asli Anda |
Rencana aksi: Lindungi jejak jaringan Anda
Hentikan kebiasaan membiarkan data Anda terekspos. Anda memerlukan pengaturan keamanan operasional yang ketat. Berikut adalah cara tepat untuk mengunci traffic Anda dan melindungi infrastruktur Anda.
Beli proxy no-logs yang ketat. Jaringan gratis memantau semua yang Anda lakukan. Infrastruktur berbayar menjamin privasi Anda. Platform aman seperti CyberYozh App beroperasi dengan kebijakan no-logs yang ketat. Kami tidak merekam riwayat traffic Anda. Kami tidak memaksakan prosedur KYC yang invasif untuk mengumpulkan dokumen identitas pribadi Anda. Anda mendapatkan koneksi aman yang didukung oleh metode pembayaran privat.
Pisahkan tugas-tugas Anda. Jangan pernah menggunakan IP yang sama untuk scraping data otomatis dan online banking. Kompartemenkan pekerjaan Anda. Arahkan akun utama melalui proxy residential ISP statis. Mereka mereplikasi perilaku pengguna organik dengan sempurna. Untuk jejaring sosial, gunakan proxy mobile dengan fingerprint OS pasif mobile untuk melindungi jejak jaringan Anda. Gunakan server proxy datacenter berkecepatan tinggi untuk parsing berat.
Gunakan protokol routing lanjutan. Koneksi standar sering memicu deep packet inspection. Anda memerlukan tunneling yang lebih kuat. Beralih ke OpenVPN untuk keamanan kriptografi maksimal. Atau gunakan VLESS. Ini menyusun traffic proxy Anda persis seperti web browsing normal. Ini menjaga akses yang stabil dan melindungi jejak jaringan Anda di mana saja.
Verifikasi gembok HTTPS. Lihat address bar browser Anda sebelum mengetik password apa pun. Tidak ada gembok berarti tidak ada enkripsi. Tinggalkan situs tersebut segera.
Tolak sertifikat pihak ketiga. Beberapa provider akan meminta Anda untuk menginstal file .crt khusus atau root certificate. Ini adalah jebakan. Ini memberi mereka akses langsung untuk mendekripsi sesi pribadi Anda.
Lindungi nomor telepon asli Anda. Aktifkan Two-Factor Authentication (2FA) di setiap akun. Tetapi jangan ikat perangkat fisik utama Anda ke ratusan platform. Sewa nomor virtual atau nomor residential untuk verifikasi SMS. Ini menjaga identitas fisik Anda dari database korporat yang masif.
Tokenisasi pembayaran Anda. Berhenti memberikan kartu bank utama Anda ke platform sembarangan. Terbitkan kartu bank virtual yang dilokalkan sebagai gantinya. Tetapkan satu kartu untuk satu layanan tertentu. Tetapkan batas yang ketat. Jika sebuah website mengalami kebocoran data, Anda cukup membekukan kartu virtual tunggal tersebut.
Audit jejak digital Anda. Korporasi menggunakan sistem anti-fraud yang agresif untuk melacak Anda. Periksa setup Anda sendiri sebelum mereka melakukannya. Jalankan IP dan data browser Anda melalui Fraud Score checker. Ketahui persis bagaimana platform besar mengevaluasi risiko koneksi Anda.
Bisakah proxy mencuri data Anda?
Anda sekarang tahu jawaban pastinya. Ya, mereka benar-benar bisa. Tetapi Anda juga tahu persis bagaimana mencegahnya.
Intersepsi data memerlukan kerentanan. Paparan data terjadi karena dua alasan: menjalankan traffic melalui node publik yang mencurigakan atau browsing situs HTTP yang tidak terenkripsi. Anda mengontrol jejak digitalAnda. Berhenti mempercayai server sembarangan dengan informasi sensitif Anda.
Amankan koneksi Anda hari ini. CyberYozh App menyediakan infrastruktur no-logs yang ketat. Deploy Datacenter, Residential, dan Mobile proxy kami untuk menskalakan operasi Anda dengan aman.
👉 Butuh infrastruktur yang bisa Anda percaya? Pool proxy bersih yang dibangun untuk workflow operasional yang aman.
FAQ tentang infrastruktur proxy & keamanan data
Bisakah data saya dicuri melalui proxy?
Ya. Ini terjadi terus-menerus di jaringan publik. Jika Anda mengirim traffic HTTP tidak terenkripsi melalui node gratis, operator menangkap semuanya. Anda mencegah ini dengan memaksakan koneksi HTTPS dan membeli akses ke jaringan proxy no-logs yang andal dan ketat.
Apakah proxy gratis mencuri password dan session cookie?
Tentu saja. Operator jahat menjalankan node gratis khusus untuk pengumpulan data agresif. Mereka mencegat session cookie dan password plain text Anda. Jangan pernah mempercayai layanan gratis dengan informasi pribadi Anda. Jika Anda tidak membayar untuk hardware, Anda adalah produknya.
Bagaimana cara menghentikan platform memblokir akun saya di jaringan proxy?
Pemblokiran akun terjadi ketika sistem anti-fraud menandai alamat IP yang mencurigakan. Anda memerlukan pola traffic alami. Berhenti menggunakan IP bersama yang sangat disalahgunakan. Beralih ke IP residential bersih atau IP mobile dengan kepercayaan tinggi dari penyedia layanan internet asli. Sebelum mendaftarkan akun apa pun, jalankan pengaturan Anda melalui Fraud Score checker. Ketahui persis apa yang dilihat algoritma korporat saat mereka memindai koneksi Anda.
Apakah proxy HTTP mengekspos traffic web server aman saya?
Tidak. Protokol proxy hanya memindahkan paket data. Jika web server target menggunakan HTTPS, browser Anda menjalankan enkripsi sebelum payload meninggalkan perangkat Anda. Operator proxy hanya melihat nama domain dan cipher text terenkripsi.
Bisakah website mendeteksi lokasi asli saya saat menggunakan datacenter proxy?
Tidak jika Anda menggunakan infrastruktur dedicated yang dikonfigurasi dengan benar. Proxy premium menyembunyikan IP asal Anda sepenuhnya. Ini memungkinkan Anda melindungi jejak jaringan Anda dan mengatasi batasan regional dengan aman. Hindari saja server publik murah yang dikonfigurasi buruk yang membocorkan permintaan DNS Anda.
Haruskah saya menggunakan nomor telepon pribadi saya untuk verifikasi saat terhubung?
Jangan pernah. Mengikat identitas fisik Anda ke ratusan platform menciptakan celah keamanan besar. Tambahkan lapisan pemisahan. Sewa nomor residential virtual untuk verifikasi SMS sebagai gantinya. Anda mendapatkan Trust Rate tinggi yang diperlukan untuk registrasi kompleks tanpa mengekspos identitas asli Anda ke database korporat.
Apakah aman memproses kartu kredit melalui koneksi proxy?
Aman melalui HTTPS di jaringan terpercaya. Tetapi Anda harus berhenti mengetik detail kartu bank utama Anda secara online sepenuhnya. Terbitkan kartu virtual lokal sebagai gantinya. Tetapkan satu kartu tokenized untuk satu layanan tertentu. Jika website target mengalami pelanggaran data, rekening bank utama Anda tetap sepenuhnya aman. Anda cukup membekukan kartu virtual tunggal tersebut.
Apa itu kebijakan no-logs, dan mengapa ini melindungi pengguna?
Kebijakan no-logs yang ketat berarti operator mencatat nol data traffic. Mereka tidak mencatat riwayat browsing, timestamp, atau tujuan target Anda. CyberYozh App beroperasi pada standar yang persis ini. Kami tidak menyimpan jejak digital Anda.
Bagaimana jika jaringan lokal saya memblokir koneksi proxy standar?
Deep packet inspection sering menandai protokol HTTP atau SOCKS5 dasar. Anda memerlukan routing canggih. Beralih ke OpenVPN untuk enkripsi maksimum. Atau deploy VLESS untuk menyusun koneksi proxy Anda persis seperti traffic web standar. CyberYozh App sepenuhnya mendukung kedua protokol. Ini memungkinkan Anda mengatasi batasan jaringan ketat dan mempertahankan akses stabil ke infrastruktur Anda di mana saja.