Meus dados podem ser roubados através de um proxy?
Você roteia seu tráfego através de um proxy. Você entrega seus dados a um intermediário. Mas você deveria confiar neles?
A interceptação de dados é um risco real. O perigo real depende inteiramente de duas coisas. O site específico que você visita. O provedor que você escolhe.
Aqui está como a proteção de rede realmente funciona em trânsito. Mostraremos a você a diferença exata entre tráfego exposto e seguro. E você aprenderá como identificar um serviço inseguro.
Como funciona um servidor proxy: A analogia do mensageiro
Pense nas requisições de rede como correspondência física. Você quer enviar uma carta para um site como google.com.
Em vez de levá-la lá você mesmo, você a entrega a um Mensageiro. O Mensageiro é seu servidor proxy. Ele pega sua carta, a entrega no destino e espera. O site escreve uma resposta. Então o Mensageiro traz essa resposta exata de volta ao seu dispositivo.
Mas isso introduz uma vulnerabilidade importante.
Você enfrenta dois riscos diretos quando adiciona esse intermediário. O Mensageiro lerá sua mensagem se você a enviar sem um envelope lacrado. Eles também podem alterar o conteúdo antes que o destinatário sequer os veja.
É exatamente assim que a interceptação de dados acontece na web. E no roteamento de rede, a criptografia HTTPS atua como seu envelope blindado lacrado. Sem ela, seu tráfego é apenas texto simples exposto.
HTTP vs HTTPS: Segurança em uma rede proxy moderna
Os usuários da internet constantemente confundem tipos de proxy com protocolos de sites. Essa confusão pode arruinar sua segurança de dados.
Nossa rede de proxy do CyberYozh App fornece uma ampla gama de infraestrutura. A oferta de proxy inclui proxies de datacenter, IPs residenciais e IPs móveis de alta confiança. Mas lembre-se de uma regra simples. Protocolos de proxy como HTTP ou SOCKS5 são meramente canais de transporte para um servidor web. Eles lidam com a entrega de pacotes. Protocolos de sites como HTTP ou HTTPS lidam com o empacotamento de dados.
Seja você gerenciando verificação automatizada de anúncios de dispositivos móveis com rotação frequente de IP, ou conduzindo web scrapingpesado, a regra permanece idêntica. Abra um site seguro usando um proxy HTTP padrão, e seu tráfego permanece seguro. Seu navegador executa a criptografia antes que os pacotes de dados cheguem ao proxy de rede.
Vamos detalhar exatamente o que acontece em diferentes ambientes web.
Cenário A: Tráfego HTTP desprotegido (sem cadeado 🔓)
Isso é um cartão postal enviado sem envelope. Se você executar coleta automatizada de dados em um site desprotegido (http://example.com), o proprietário do proxy captura tudo.
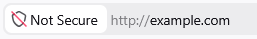
O operador do proxy visualiza:
Logins de conta e senhas em texto claro.
Conversas privadas e dados de formulários.
Arquivos enviados. Tokens de sessão.
Suas informações sensíveis enfrentam exposição imediata.
Cenário B: Tráfego HTTPS protegido (com cadeado 🔒)
A criptografia muda tudo. Seu navegador protege a conexão diretamente com o servidor de destino antes de transmitir pacotes.
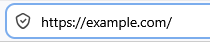
O operador do proxy vê apenas métricas básicas de roteamento:
O domínio raiz (por exemplo, facebook.com).
Timestamps exatos de suas requisições.
Largura de banda total consumida em megabytes.
O que permanece completamente oculto:
Subpáginas específicas e caminhos completos de URL.
Histórico de conversas e detalhes de perfil.
Formulários de pagamento e payloads reais de mensagens.
Tudo parece uma sequência caótica de caracteres. Sua sessão permanece segura. A única exceção envolve manipulação deliberada de certificado, que detalharemos mais adiante.
O custo oculto dos proxies gratuitos para usuários da internet
Milhões de pessoas procuram listas de IP gratuitas todos os dias. Mas manter um servidor web confiável custa dinheiro real. Largura de banda nunca é gratuita. Quem paga pelo hardware e pela eletricidade?
Você paga. Suas informações pessoais se tornam a moeda real.
Cibercriminosos implantam intencionalmente esses nós abertos como armadilhas. Eles oferecem um serviço gratuito simplesmente para capturar seu tráfego. Veja exatamente como agentes maliciosos transformam redes gratuitas em armas contra você:
Injeção de anúncios: Operadores sobrepõem banners invasivos diretamente nas abas ativas do seu navegador.
Redirecionamentos de phishing: Operadores interceptam solicitações e direcionam cliques para páginas maliciosas para roubar credenciais.
Coleta de histórico: Eles extraem seus hábitos de navegação para construir perfis comerciais para corretores de anúncios.
Sequestro de cookies: Nós desonestos capturam tokens de sessão ativos para acessar suas contas sem senhas.
Injeções de script: Agentes maliciosos injetam código malicioso em páginas HTTP, comprometendo seus dispositivos diretamente.
Pare de confiar em endereços IP aleatórios com suas informações confidenciais. Construir uma rede de proxy segura requer capital. Se um provedor realmente quer proteger os usuários, ele precisa cobrar pela infraestrutura. Nunca digite um número de cartão de crédito ou credencial de login enquanto estiver conectado a um nó público.
Ameaça avançada: ataques MITM e substituição de certificados
Atacantes podem interceptar tráfego HTTPS criptografado. Eles usam um ataque Man-in-the-Middle (MITM).
Veja o mecanismo técnico exato. Um servidor web legítimo apresenta um certificado digital verificado por uma autoridade confiável durante o handshake inicial. Este arquivo prova a propriedade do domínio.
Um proxy malicioso interrompe esse processo. Ele gera um certificado falso instantaneamente. Ele informa ao seu navegador que é o destino real. Aceite esse certificado falso e você entrega o controle. O proxy desonesto descriptografa seu tráfego instantaneamente. Eles leem suas informações confidenciais. Depois, eles recriptografam os dados e os encaminham para o site real. Você nunca percebe a interceptação.
Mas os navegadores modernos protegem agressivamente os usuários. Eles verificam constantemente assinaturas digitais. Se um nó dentro de uma rede de proxy oferece um certificado inválido, o navegador encerra a conexão imediatamente. Você verá uma tela de aviso enorme. "Sua conexão não é segura." Ou "Erro de certificado."
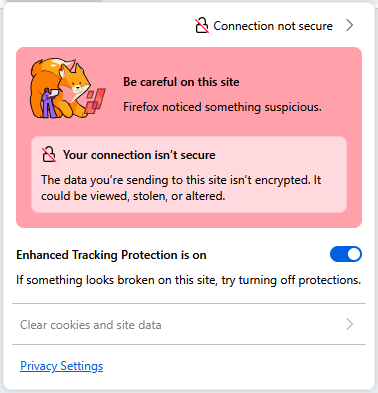
Nunca clique além deste alerta. Feche a aba imediatamente.
Ambientes corporativos são a única exceção aqui. Administradores de sistema rotineiramente instalam certificados raiz personalizados em dispositivos da empresa para monitorar o tráfego interno. Fora de uma política corporativa rigorosa, nunca instale um arquivo .crt aleatório apenas para usar um proxy.
A visão do administrador: O que seus logs de proxy realmente registram
Toda vez que você se conecta, você deixa uma pegada de rede. Administradores de servidor têm acesso direto aos seus logs de roteamento. E a criptografia muda completamente o que esses arquivos realmente capturam.
Não adivinhe o que seu provedor sabe sobre você. Aqui estão os pontos de dados exatos que um operador de proxy extrai da sua sessão ativa.
Tipo de Dados | Desprotegido (HTTP) | Criptografado (HTTPS) |
Destino Alvo | Registra o caminho completo da URL (ex.: site.com/login) | Registra apenas o domínio raiz (ex.: site.com) |
Credenciais de Conta | Captura senhas em texto simples | Oculto (Cifra embaralhada) |
Mensagens Privadas | Lê todo o histórico de conversas | Oculto (Cifra embaralhada) |
Dados Financeiros | Captura números de cartão de crédito | Oculto (Cifra embaralhada) |
Cookies de Sessão | Intercepta tokens de login ativos | Oculto (Bloqueado por Secure Flag) |
Endereço IP Original | Registra seu IP de hardware real | Registra seu IP de hardware real |
Plano de ação: Proteja sua pegada de rede
Pare de deixar seus dados expostos. Você precisa de uma configuração rigorosa de segurança operacional. Veja exatamente como você bloqueia seu tráfego e protege sua infraestrutura.
Compre proxies com política rigorosa de no-logs. Redes gratuitas monitoram tudo o que você faz. Infraestrutura paga garante sua privacidade. Uma plataforma segura como o CyberYozh App opera com uma política rigorosa de no-logs. Não registramos seu histórico de tráfego. Não forçamos procedimentos KYC invasivos para coletar seus documentos de identidade pessoal. Você obtém uma conexão segura respaldada por métodos de pagamento privados.
Isole suas tarefas. Nunca use o mesmo IP para raspagem automatizada de dados e operações bancárias online. Compartimentalize seu trabalho. Direcione contas principais através de proxies residenciais ISP estáticos. Eles replicam perfeitamente o comportamento orgânico do usuário. Para redes sociais, implante proxies móveis com fingerprints de SO passivos móveis para proteger sua pegada de rede. Implante servidores proxy de datacenter de alta velocidade para análise pesada.
Implante protocolos de roteamento avançados. Conexões padrão frequentemente acionam inspeção profunda de pacotes. Você precisa de tunelamento mais forte. Mude para OpenVPN para máxima segurança criptográfica. Ou implemente VLESS. Isso estrutura seu tráfego de proxy exatamente como navegação web normal. Mantém acesso estável e protege sua pegada de rede em qualquer lugar.
Verifique o cadeado HTTPS. Observe a barra de endereços do seu navegador antes de digitar qualquer senha. Sem cadeado significa zero criptografia. Saia do site imediatamente.
Rejeite certificados de terceiros. Alguns provedores pedirão que você instale um arquivo .crt personalizado ou certificado raiz. Isso é uma armadilha. Concede a eles acesso direto para descriptografar sua sessão privada.
Proteja seu número de telefone real. Ative a Autenticação de Dois Fatores (2FA) em todas as contas. Mas não vincule seu dispositivo físico principal a centenas de plataformas. Alugue números virtuais ou residenciais para verificação por SMS. Isso mantém sua identidade física fora de bancos de dados corporativos massivos.
Tokenize seus pagamentos. Pare de fornecer seu cartão bancário principal para plataformas aleatórias. Emita cartões bancários virtuais localizados. Atribua um cartão a um serviço específico. Defina limites rígidos. Se um site sofrer uma violação de dados, você simplesmente congela aquele único cartão virtual.
Audite sua pegada digital. Corporações usam sistemas antifraude agressivos para rastreá-lo. Verifique sua própria configuração antes que eles o façam. Execute seu IP e dados do navegador através de um verificador de Fraud Score. Saiba exatamente como as principais plataformas avaliam o risco de sua conexão.
Um proxy pode roubar seus dados?
Agora você sabe a resposta exata. Sim, eles absolutamente podem. Mas você também sabe exatamente como prevenir isso.
A interceptação de dados requer uma vulnerabilidade. A exposição de dados acontece por dois motivos: executar tráfego através de nós públicos suspeitos ou navegar em sites HTTP não criptografados. Você controla sua pegada digital. Pare de confiar em servidores aleatórios com suas informações confidenciais.
Proteja sua conexão hoje. O CyberYozh App fornece uma infraestrutura rigorosa sem logs. Implante nossos proxies Datacenter, Residenciaise Mobile para escalar suas operações com segurança.
👉 Precisa de infraestrutura em que possa confiar? Pools de proxy limpos construídos para fluxos de trabalho operacionais seguros.
Perguntas frequentes sobre infraestrutura de proxy e segurança de dados
Meus dados podem ser roubados através de um proxy?
Sim. Isso acontece constantemente em redes públicas. Se você enviar tráfego HTTP não criptografado através de um nó gratuito, o operador captura tudo. Você previne isso forçando conexões HTTPS e comprando acesso a uma rede de proxy confiável com política rigorosa de não registro de logs.
Proxies gratuitos roubam senhas e cookies de sessão?
Absolutamente. Operadores maliciosos executam nós gratuitos especificamente para coleta agressiva de dados. Eles interceptam seus cookies de sessão e senhas em texto simples. Nunca confie em um serviço gratuito com suas informações pessoais. Se você não paga pelo hardware, você é o produto.
Como faço para impedir que plataformas bloqueiem minhas contas em uma rede de proxy?
Banimentos de conta acontecem quando sistemas antifraude sinalizam um endereço IP suspeito. Você precisa de padrões de tráfego naturais. Pare de usar IPs compartilhados fortemente abusados. Mude para IPs residenciais limpos ou IPs móveis de alta confiança de provedores de internet reais. Antes de registrar qualquer conta, execute sua configuração através de um verificador de Fraud Score. Saiba exatamente o que os algoritmos corporativos veem quando escaneiam sua conexão.
Um proxy HTTP expõe o tráfego do meu servidor web seguro?
Não. O protocolo de proxy apenas move os pacotes de dados. Se o servidor web de destino usa HTTPS, seu navegador executa a criptografia antes que a carga útil saia do seu dispositivo. O operador do proxy vê apenas o nome do domínio e o texto cifrado criptografado.
Sites podem detectar minha localização real ao usar proxies de datacenter?
Não, se você usar infraestrutura dedicada e configurada adequadamente. Um proxy premium oculta seu IP de origem completamente. Isso permite que você proteja sua pegada de rede e supere limites regionais com segurança. Apenas evite servidores públicos baratos e mal configurados que vazam suas solicitações DNS.
Devo usar meu número de telefone pessoal para verificação enquanto conectado?
Nunca. Vincular sua identidade física a centenas de plataformas cria uma falha de segurança massiva. Adicione uma camada de separação. Alugue números residenciais virtuais para verificação por SMS. Você obtém a alta Taxa de Confiança necessária para registros complexos sem expor sua identidade real a bancos de dados corporativos.
É seguro processar cartões de crédito através de uma conexão proxy?
É seguro através de HTTPS em uma rede confiável. Mas você deve parar de digitar os detalhes do seu cartão bancário principal online completamente. Emita cartões virtuais localizados. Atribua um cartão tokenizado a um serviço específico. Se um site de destino sofrer uma violação de dados, sua conta bancária principal permanece completamente segura. Você simplesmente congela aquele único cartão virtual.
O que é uma política de não registro de logs e por que ela protege os usuários?
Uma política rigorosa de não registro de logs significa que o operador registra zero dados de tráfego. Eles não registram seu histórico de navegação, carimbos de data/hora ou destinos de destino. O CyberYozh App opera exatamente nesse padrão. Não armazenamos sua pegada digital.
E se minha rede local bloquear conexões de proxy padrão?
A inspeção profunda de pacotes frequentemente sinaliza protocolos HTTP ou SOCKS5 básicos. Você precisa de roteamento avançado. Mude para OpenVPN para criptografia máxima. Ou implante VLESS para estruturar sua conexão proxy exatamente como tráfego web padrão. O CyberYozh App suporta totalmente ambos os protocolos. Isso permite que você supere limites de rede rigorosos e mantenha acesso estável à sua infraestrutura em qualquer lugar.