Cách thiết lập proxy Aurorium sạch cho các hồ sơ cô lập
Các bộ lọc bảo mật hiện đại phân tích lớp truyền tải mạng thô trước khi chúng đọc dấu vết trình duyệtcủa bạn. Nếu dữ liệu ứng dụng của bạn phát tín hiệu hệ điều hành Windows nhưng các gói TCP của bạn mang chữ ký của máy chủ Linux, nền tảng đích sẽ từ chối kết nối của bạn ngay lập tức.
Thiết lập proxy Aurorium chuyên nghiệp đòi hỏi sự chú ý nghiêm ngặt đến việc lựa chọn giao thức và khớp hệ điều hành. Hướng dẫn này trình bày chi tiết cách cấu hình không gian làm việc của bạn cho các hoạt động dữ liệu ổn định.
TL;DR: Bảo vệ dấu vết mạng của bạn
Tạo dấu vết bằng AI: Aurorium ngăn chặn xung đột tham số một cách tự nhiên. Nó xây dựng các hồ sơ phần cứng toán học bằng cách sử dụng dữ liệu thiết bị thực.
Sự không khớp truyền tải: Các máy chủ đích phát hiện lỗi passive OS fingerprinting (p0f) ngay lập tức. Node mạng của bạn phải sửa đổi header TCP để khớp với hồ sơ trình duyệt của bạn.
Định tuyến UDP: SOCKS5 và hỗ trợ UDP là bắt buộc để xử lý lưu lượng WebRTC một cách an toàn mà không để lộ các giao diện cục bộ.
Đánh giá rủi ro: Kiểm tra IP được chỉ định của bạn thông qua cơ sở dữ liệu ThreatMetrix hoặc IPQualityScore trước khi kết nối.
Cách Aurorium cô lập dấu vết phần cứng
Trình duyệt Aurorium tiếp cận cô lập danh tính khác với các công cụ cũ. Nó phụ thuộc nhiều vào trí tuệ nhân tạo để tạo dấu vết phần cứng. Các trình duyệt tiêu chuẩn thường tái sử dụng các tổ hợp phần cứng giống nhau từ cơ sở dữ liệu hạn chế, tạo ra rủi ro xung đột nghiêm trọng. Aurorium lấy từ cơ sở dữ liệu toàn cầu các thiết bị người dùng thực để xây dựng cấu hình hợp lý về mặt toán học.
Nền tảng này xuất sắc trong các hoạt động nhóm. Nó có tính năng Action Synchronizer tích hợp. Bạn có thể nhân bản các thao tác bàn phím và chuột của mình trên nhiều cửa sổ độc lập đồng thời. Một kiểm toán bảo mật công khai bởi nhóm nghiên cứu Cure53 có trụ sở tại Berlin xác minh tính toàn vẹn của mã nguồn cốt lõi. Đây chính là nhóm kiểm tra các nhà cung cấp VPN toàn cầu lớn và các thành phần mạng Tor.
Chọn node IP cho thiết lập proxy Aurorium
Một hồ sơ trình duyệt nguyên sơ vẫn cần một địa chỉ IP sạch. CyberYozh App cung cấp cơ sở hạ tầng được thiết kế đặc biệt để quản lý các môi trường cô lập ở quy mô lớn. Nếu quy trình làm việc của bạn liên quan đến trích xuất dữ liệu hoặc scraping mạnh mẽ, bạn cần một lớp định tuyến động.
👉 Mở rộng quy mô với Rotating Residential Proxies: Truy cập vào nhóm động hơn 100 triệu địa chỉ. Bạn có thể cấu hình sticky session lên đến 24 giờ hoặc xoay IP trên mỗi yêu cầu để hoàn toàn tránh giới hạn tốc độ.
Thiết lập proxy Aurorium từng bước
Kết nối lớp mạng của bạn đòi hỏi sự chính xác. Làm theo các bước chính xác này để thêm node của bạn trên toàn cầu và liên kết chúng trực tiếp với hồ sơ của bạn.
1. Tập trung kết nối của bạn trong Proxy Manager
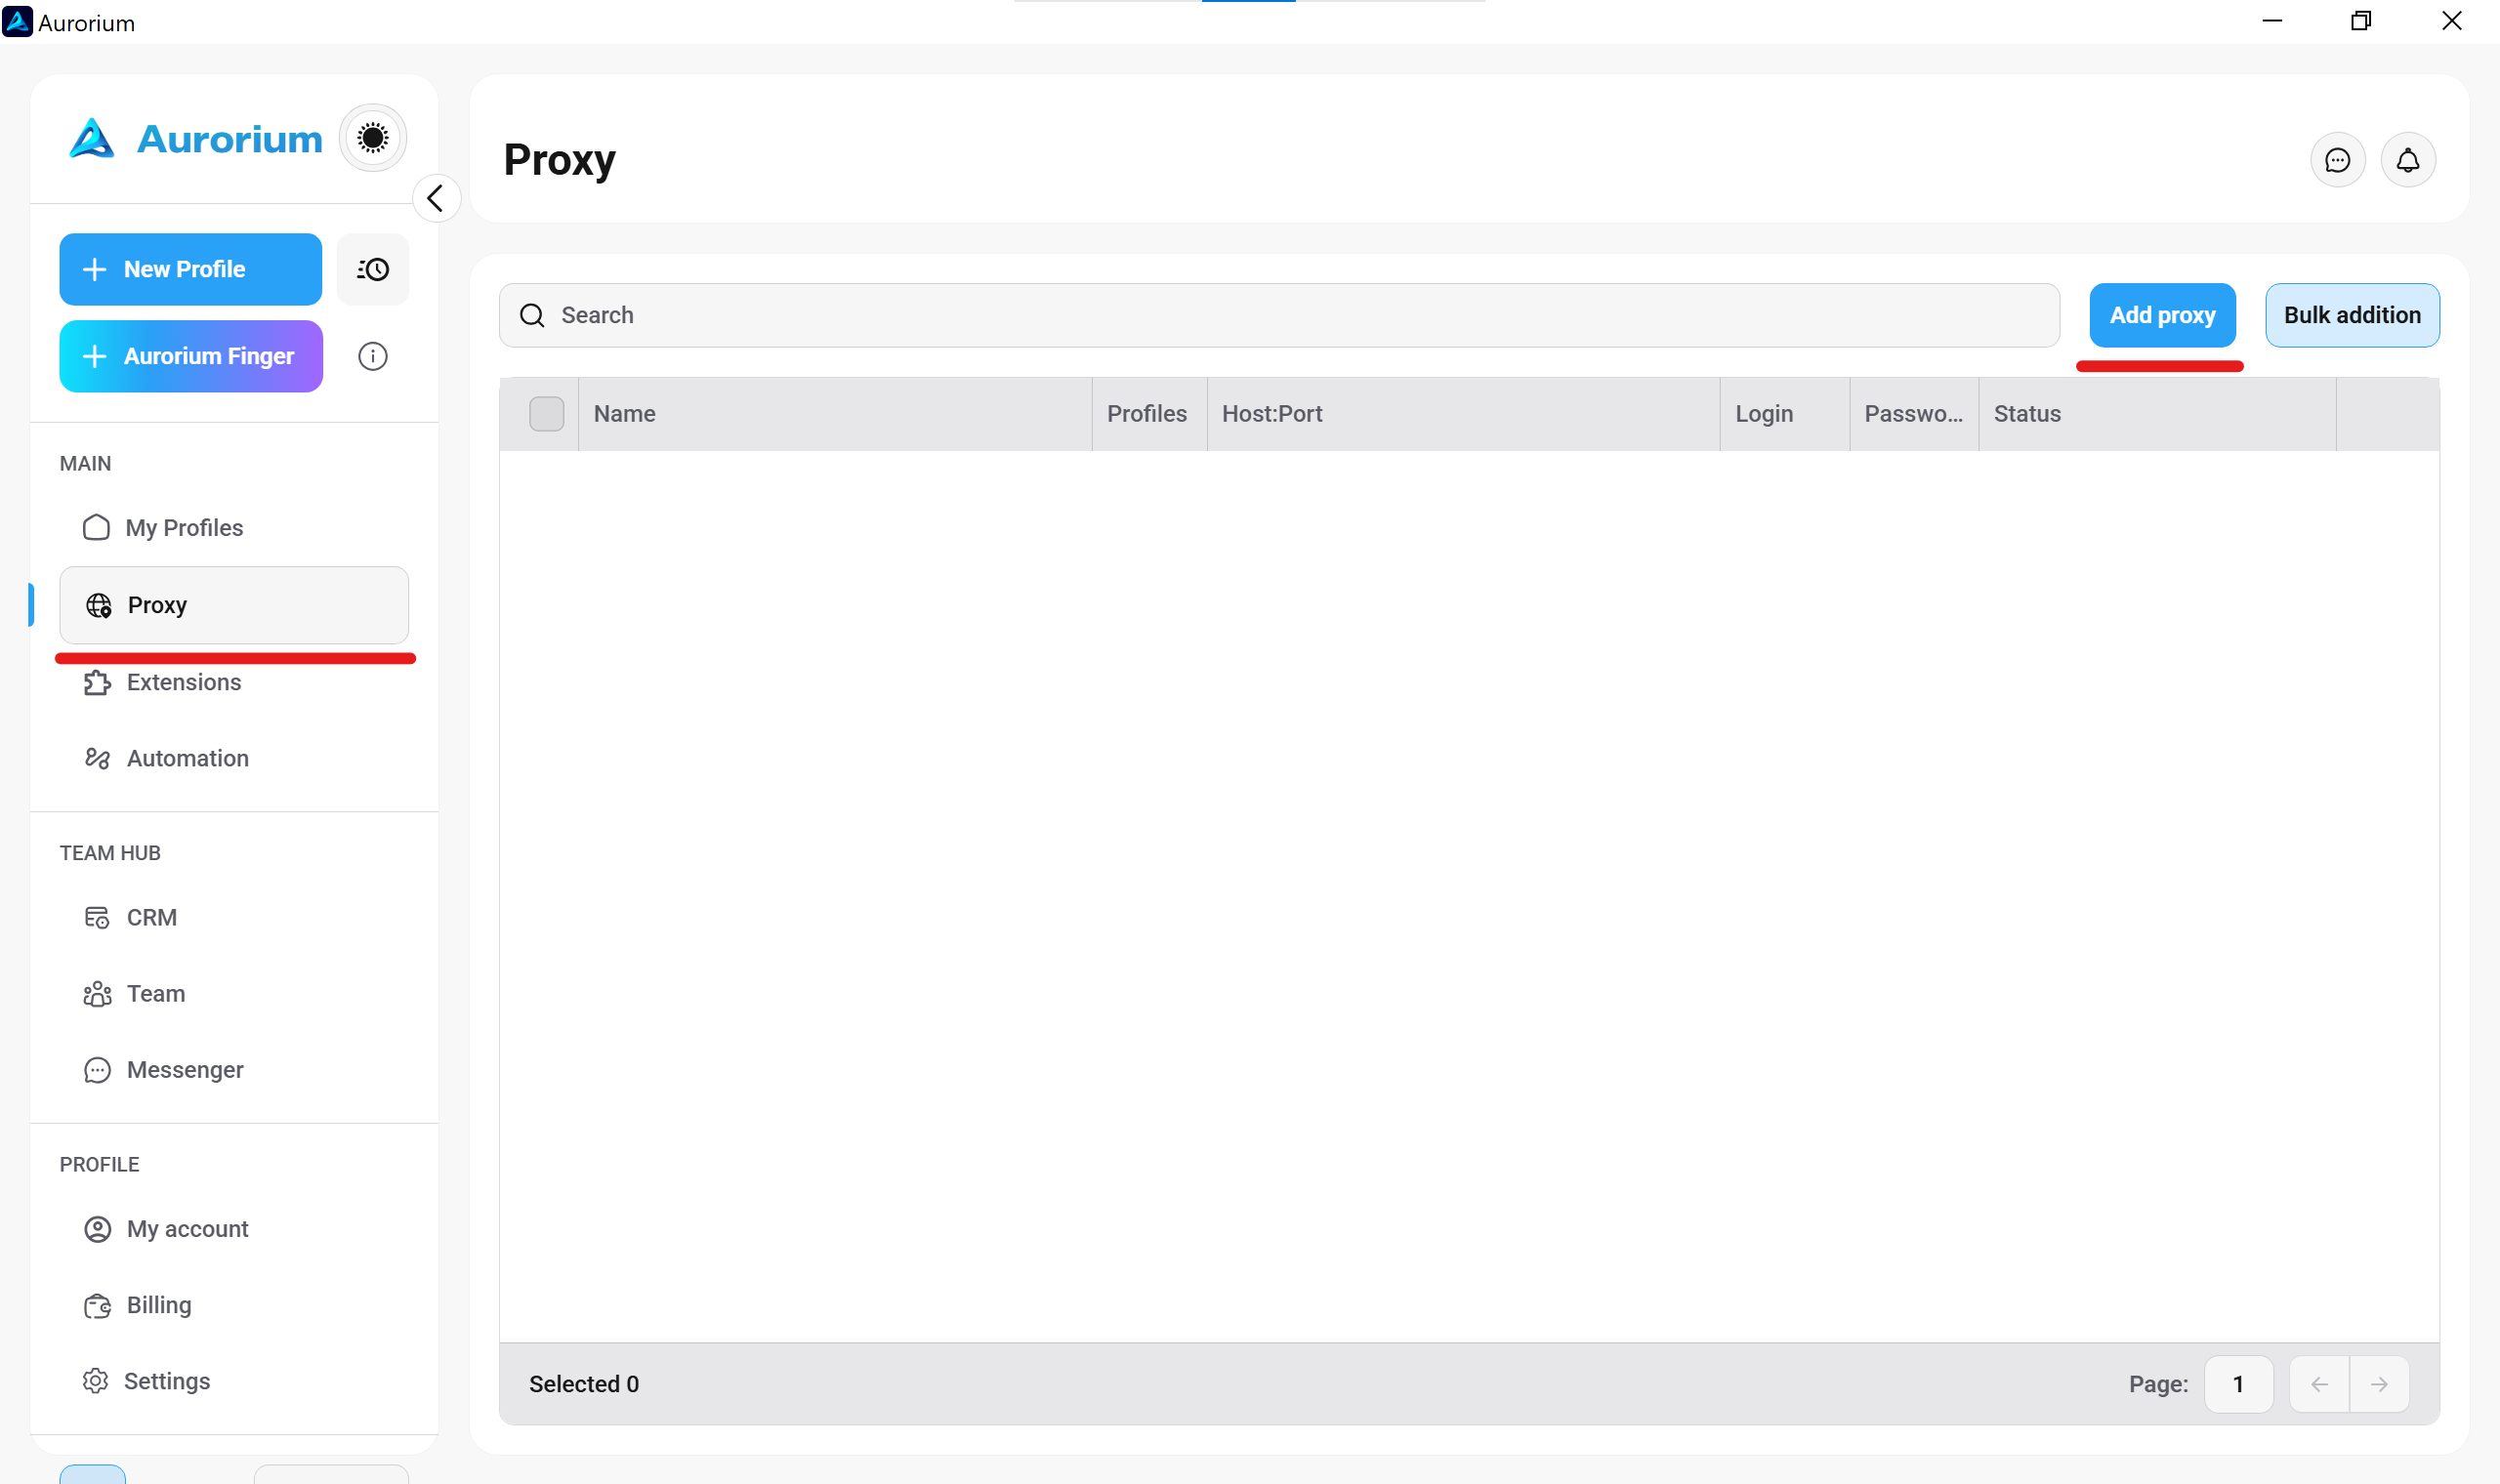
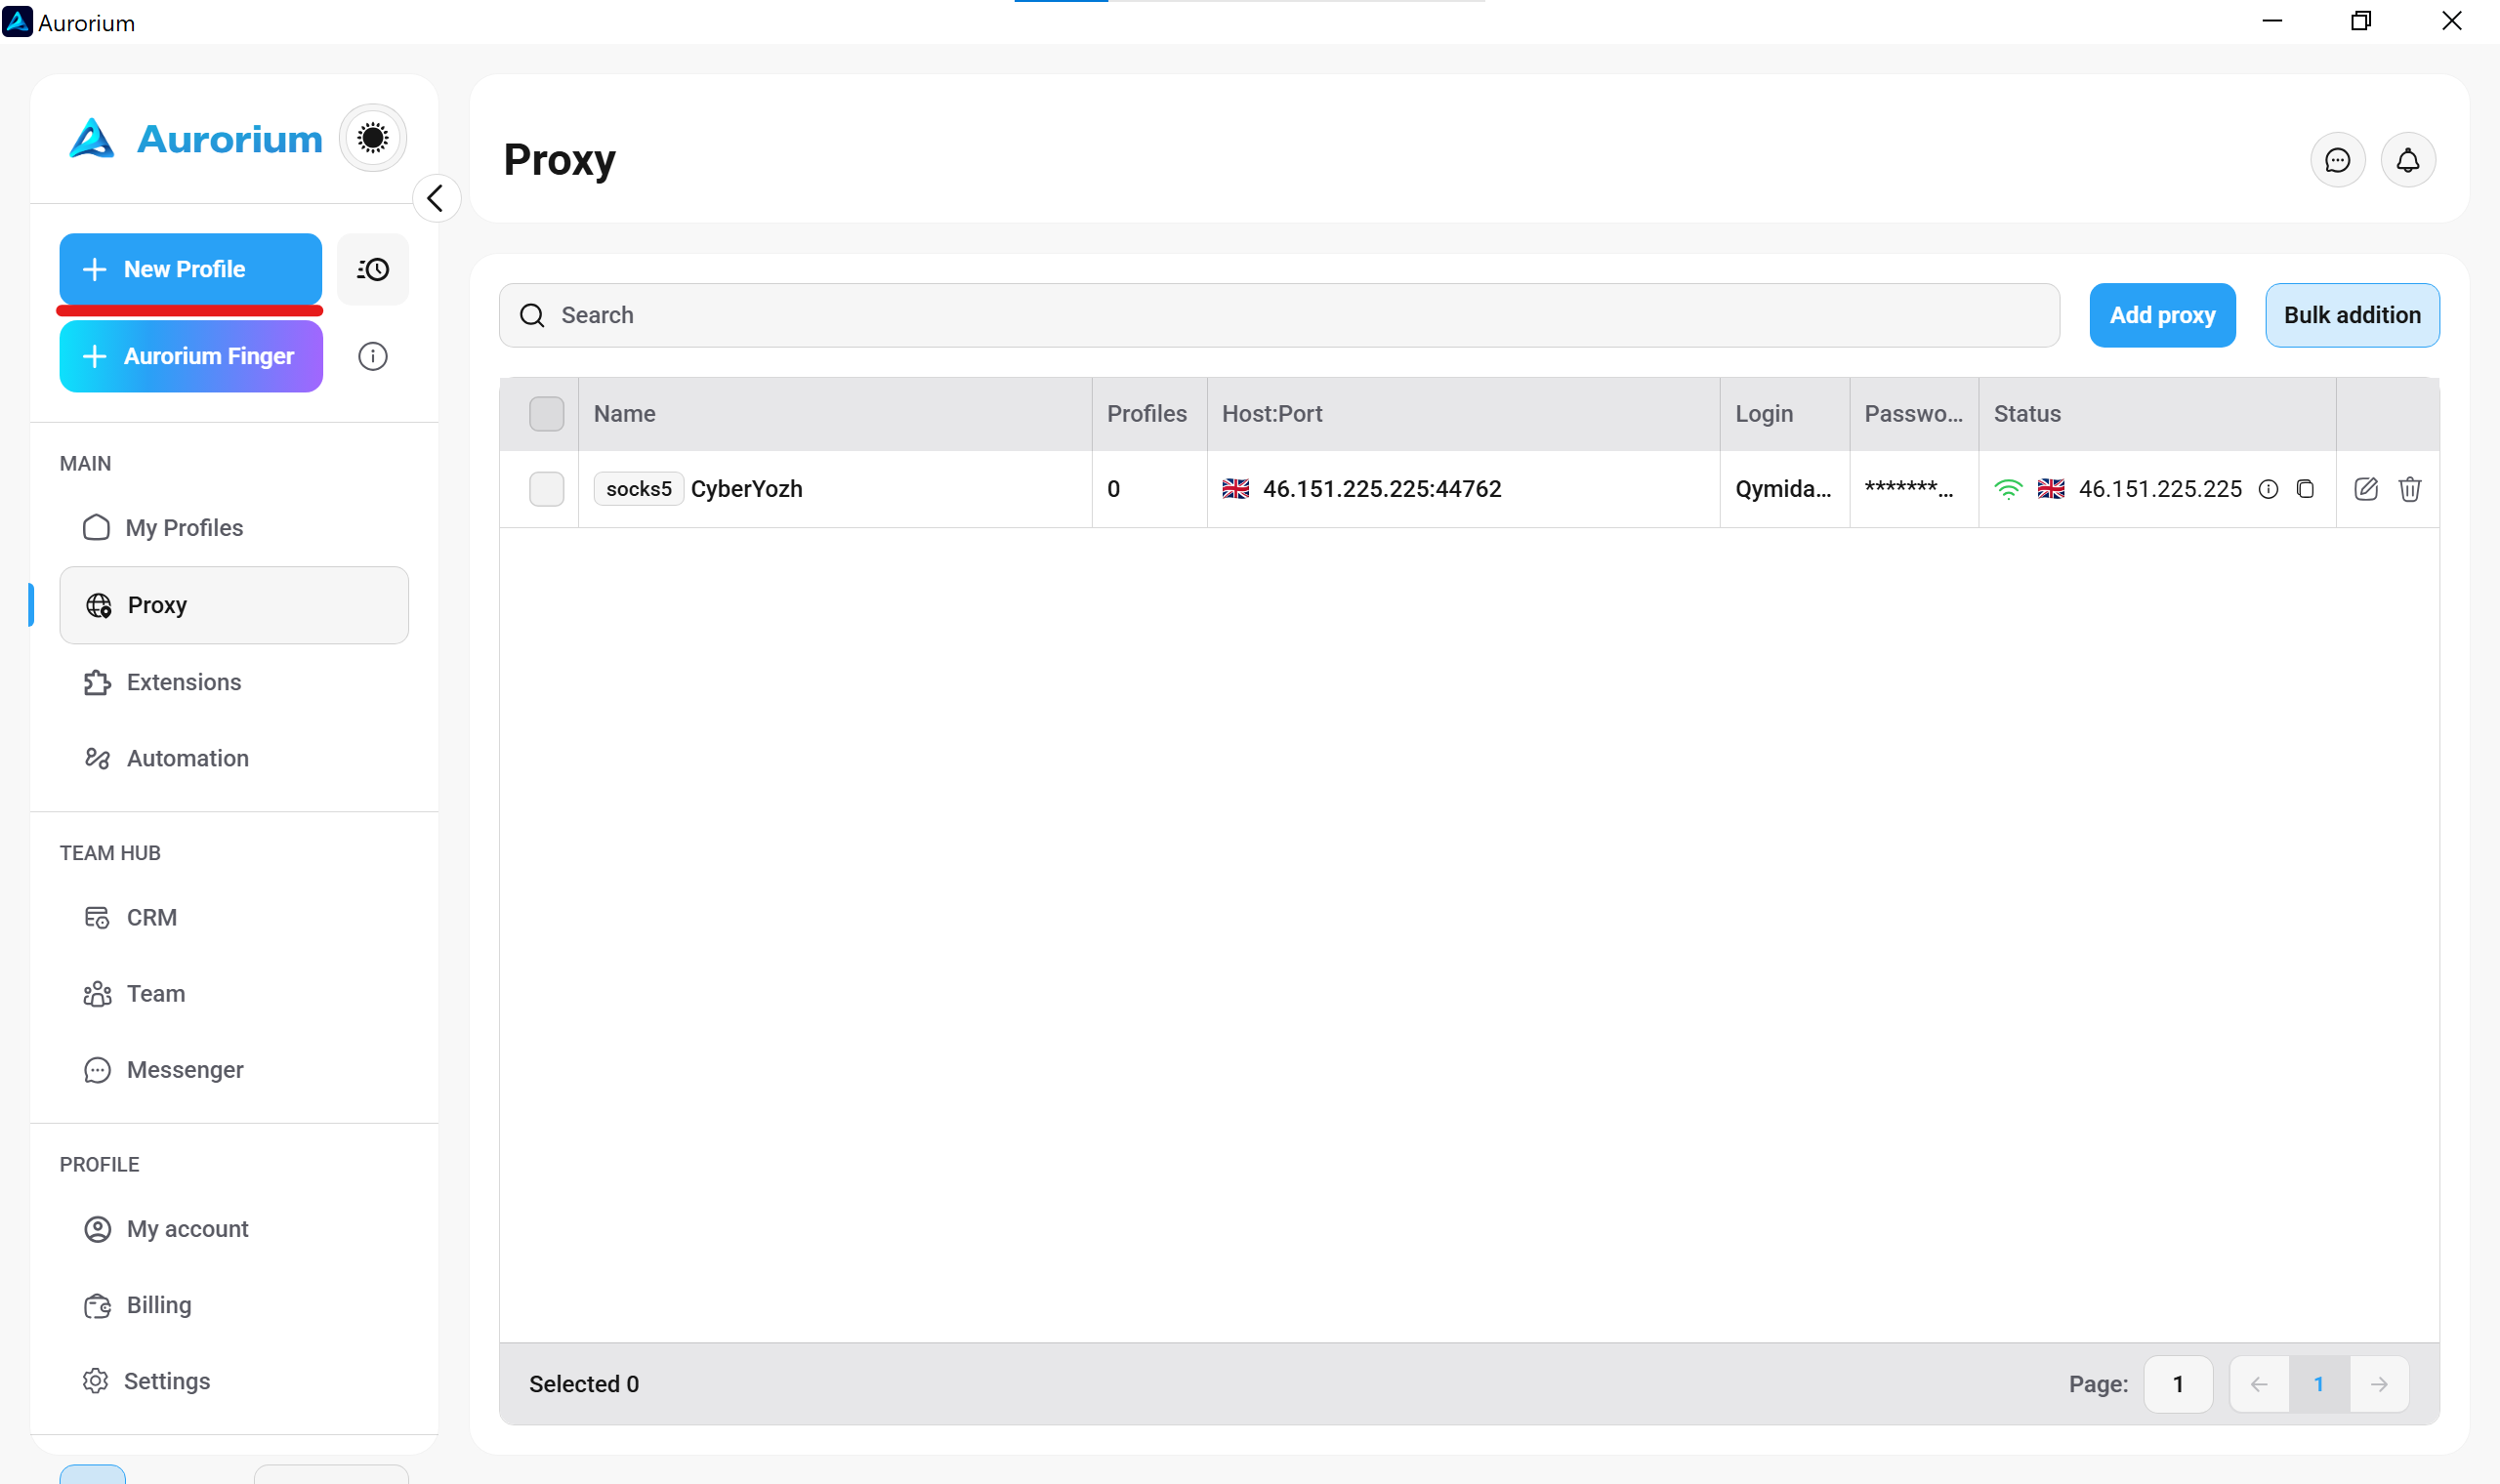
Không thêm proxy thủ công vào từng hồ sơ. Mở tab Proxy chính trên thanh bên trái và nhấp vào nút Add proxy.
2. Áp dụng SOCKS5 và nhập thông tin xác thực
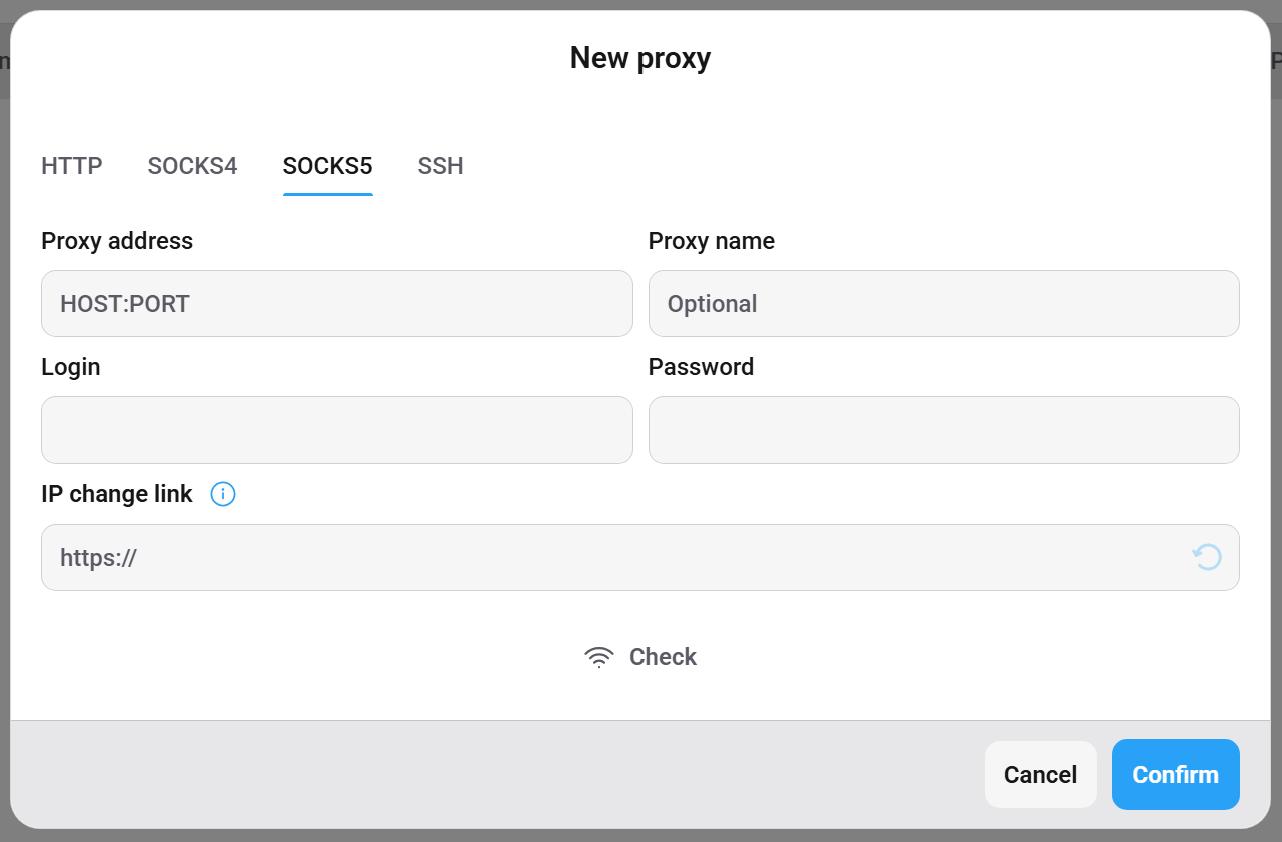
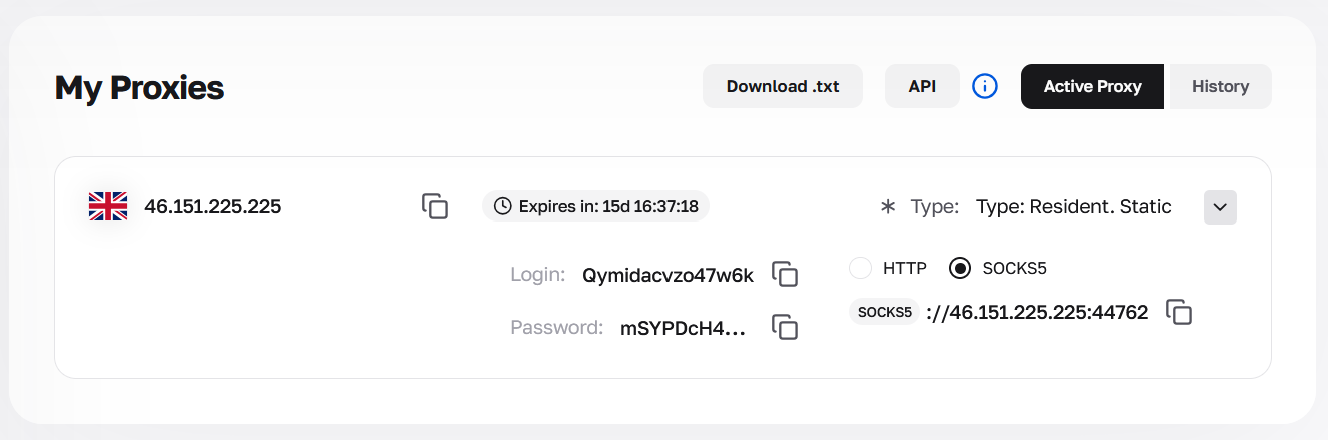
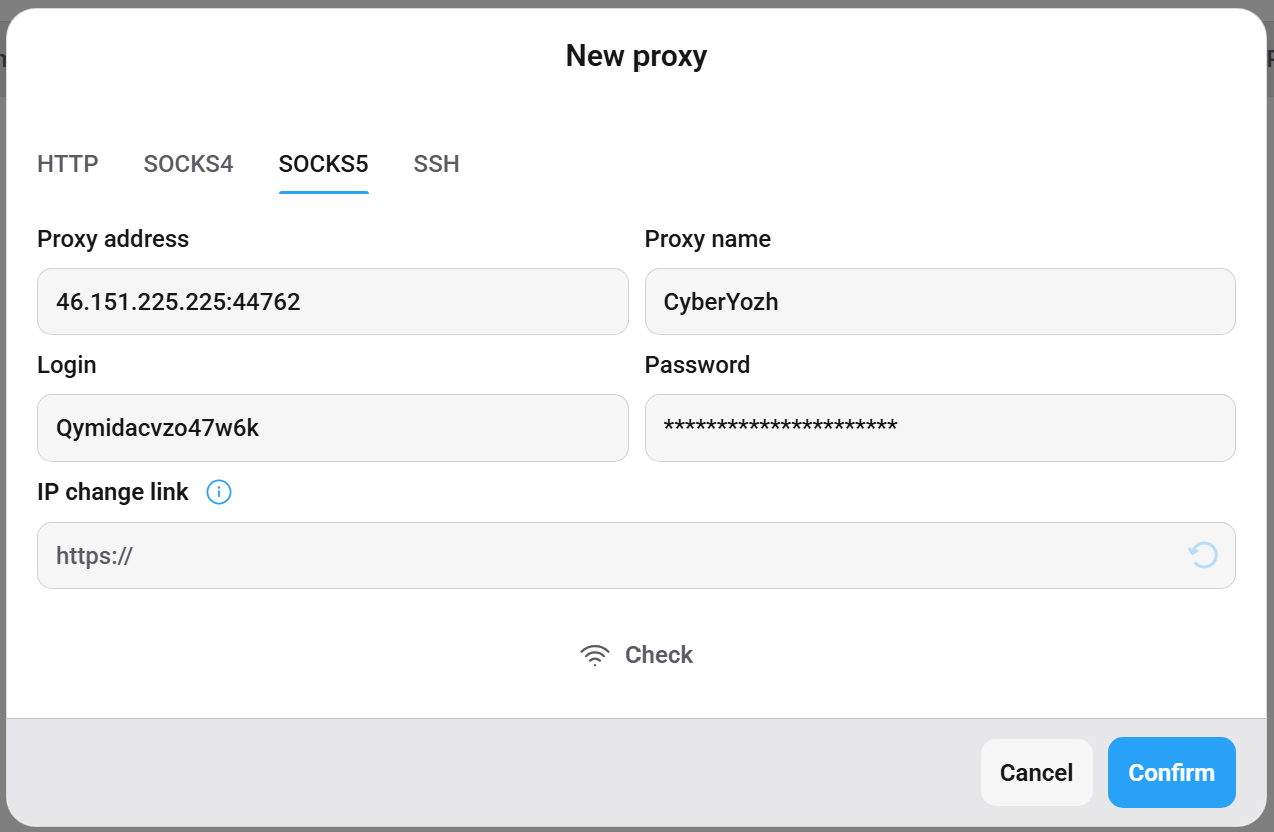
Chọn giao thức SOCKS5. SOCKS5 xử lý mọi loại lưu lượng một cách minh bạch mà không viết lại header yêu cầu, cung cấp kết nối sạch hơn nhiều cho các profile bị cô lập. Dán chuỗi kết nối CyberYozh của bạn (IP, Port, Login, Password). Nếu bạn sử dụng mobile proxy, hãy dán URL thay đổi IP của bạn vào trường được chỉ định để kiểm soát rotation qua API.
3. Xác thực node
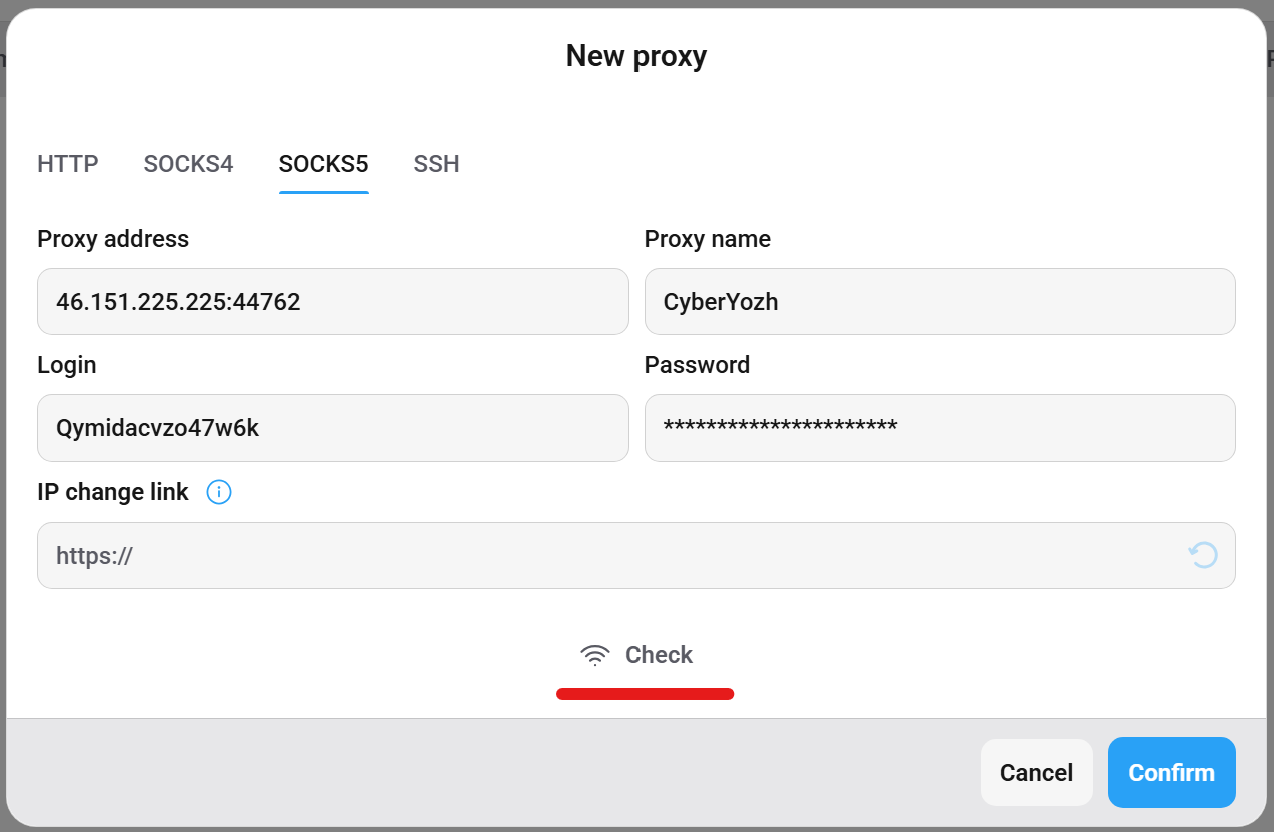
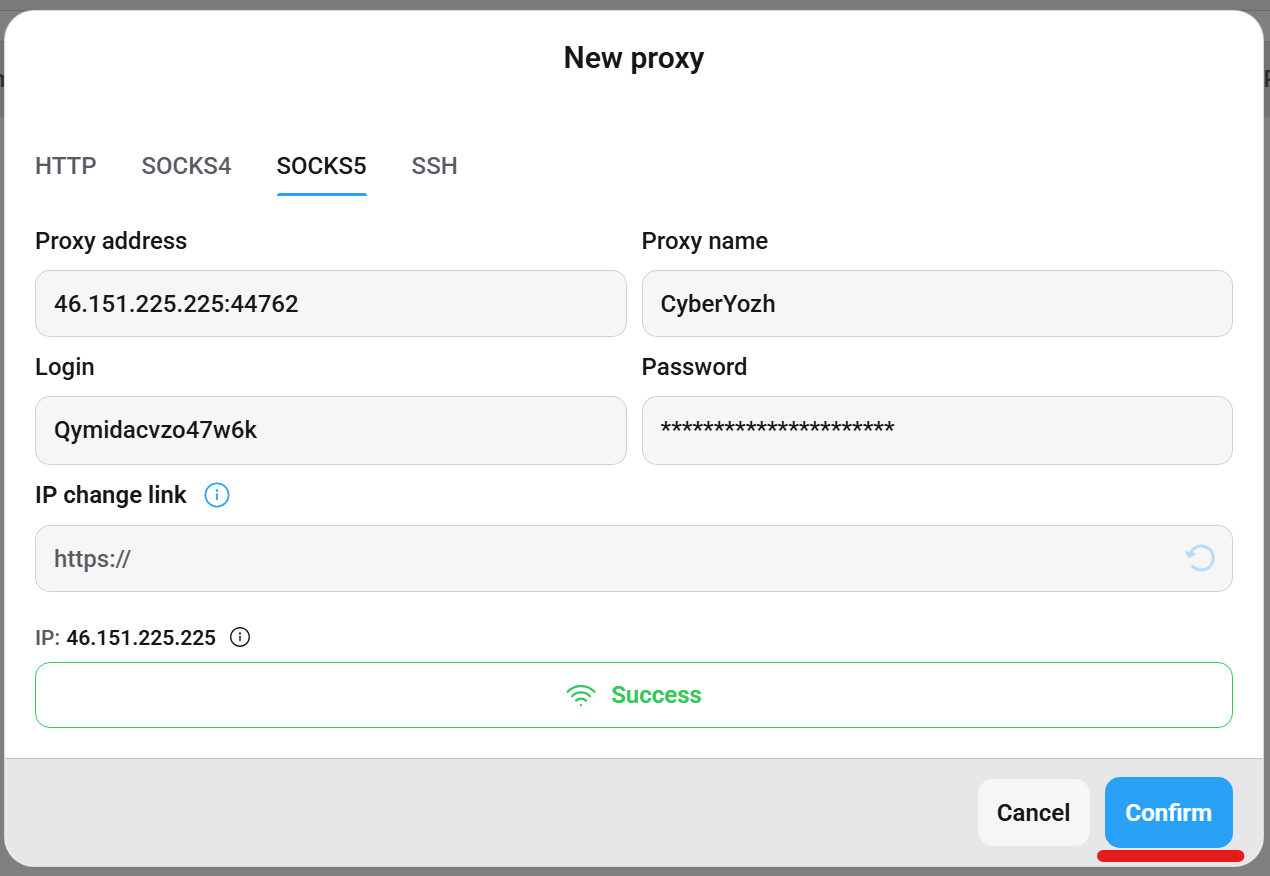
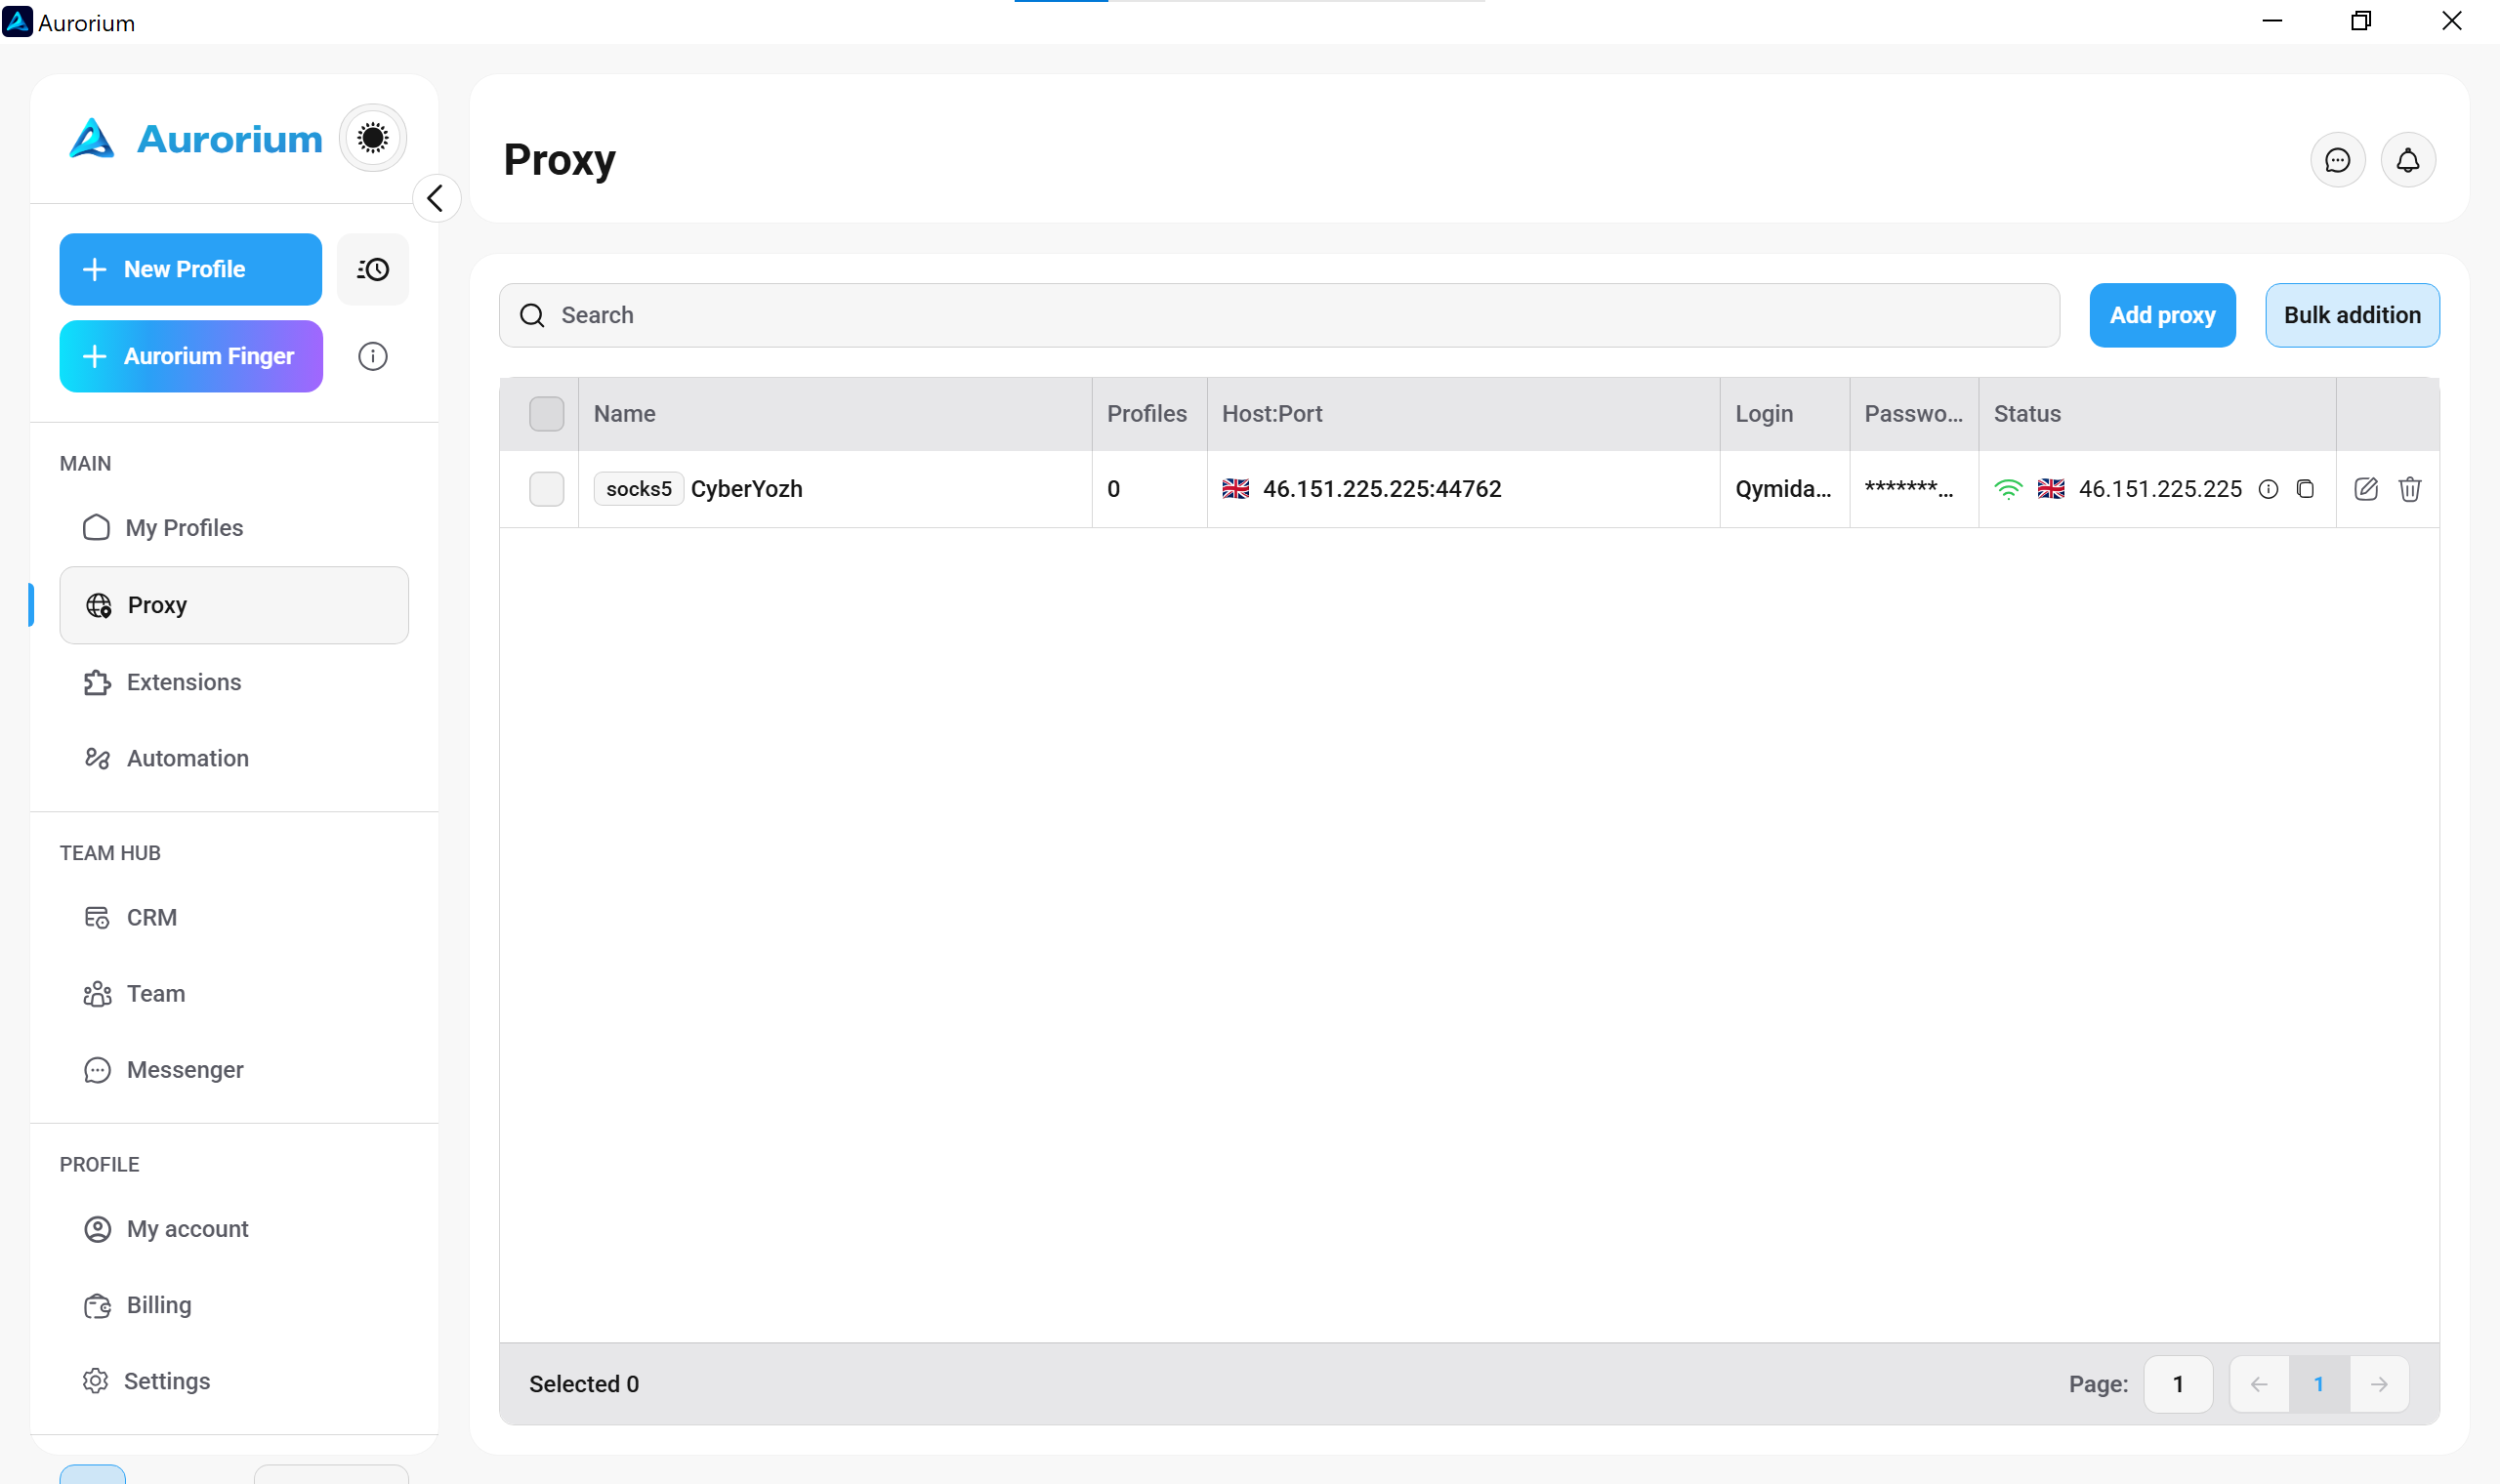
Nhấp Check trước khi lưu. Hệ thống xác minh khả năng truy cập vật lý của proxy và xác nhận vị trí địa lý của bạn. Khi bạn thấy thông báo Success màu xanh, hãy nhấp Confirm. Proxy của bạn giờ đã nằm trong trình quản lý toàn cục, sẵn sàng để triển khai.
4. Liên kết proxy với profile mới
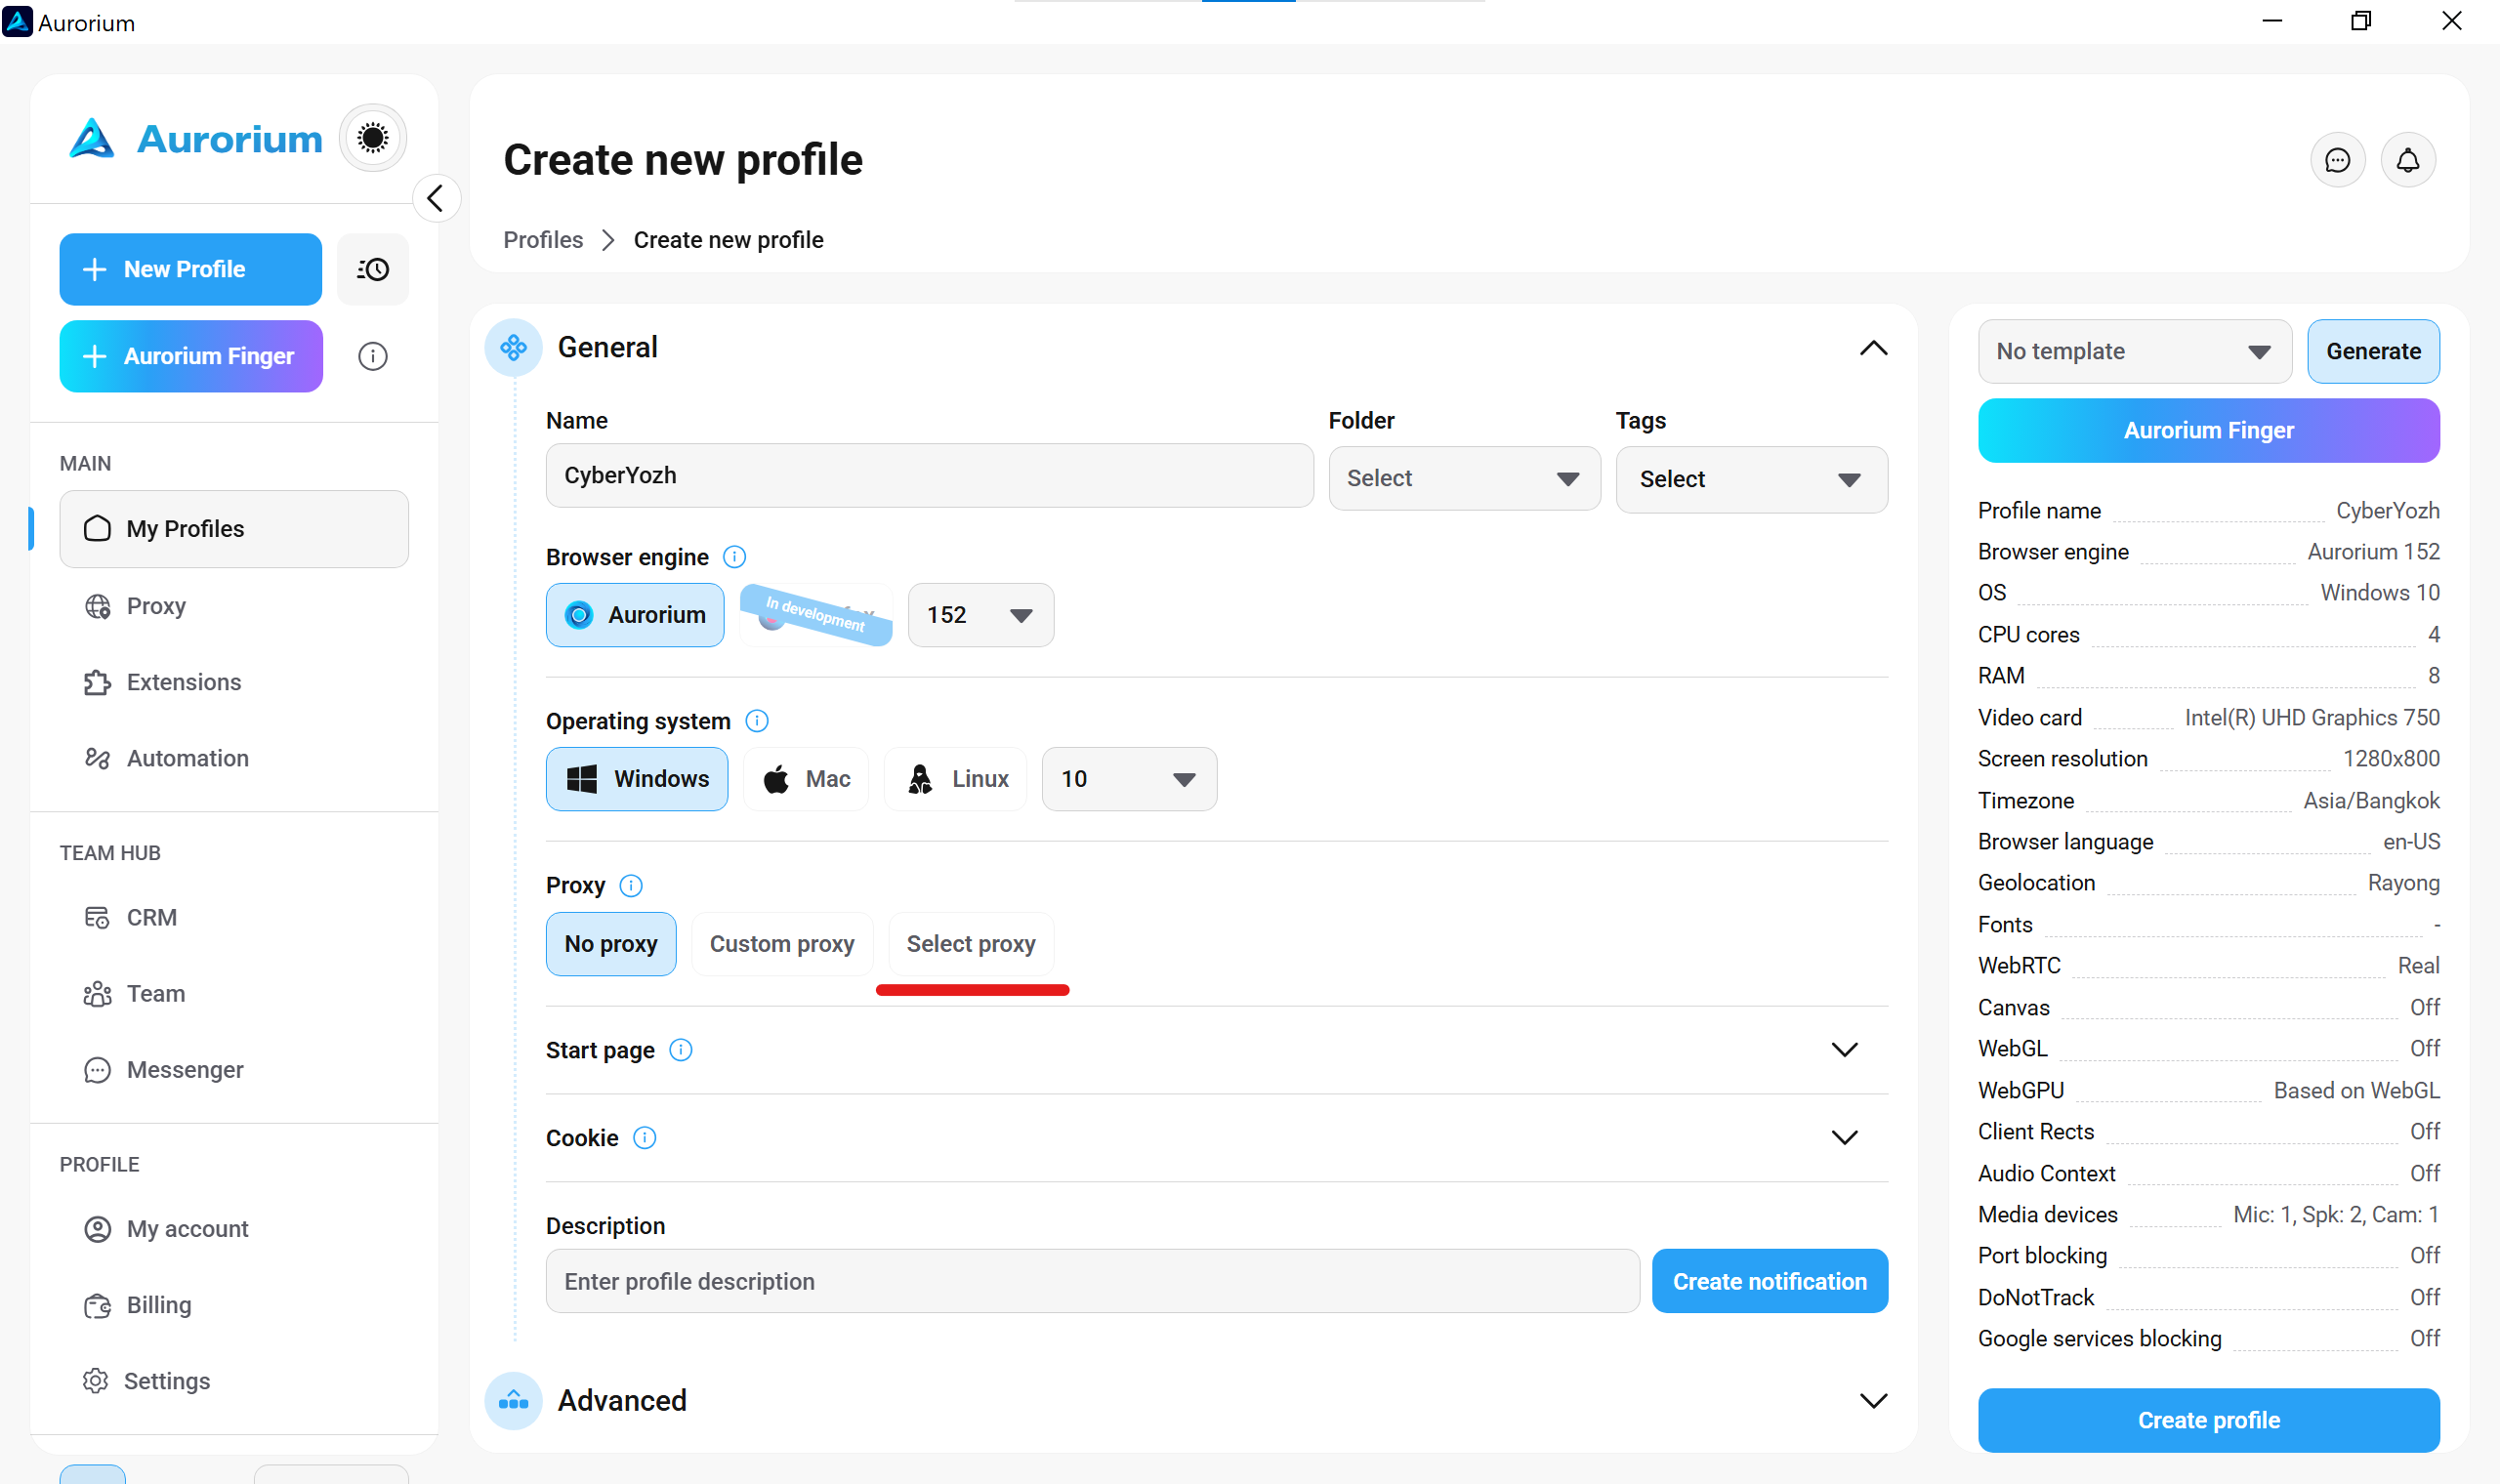
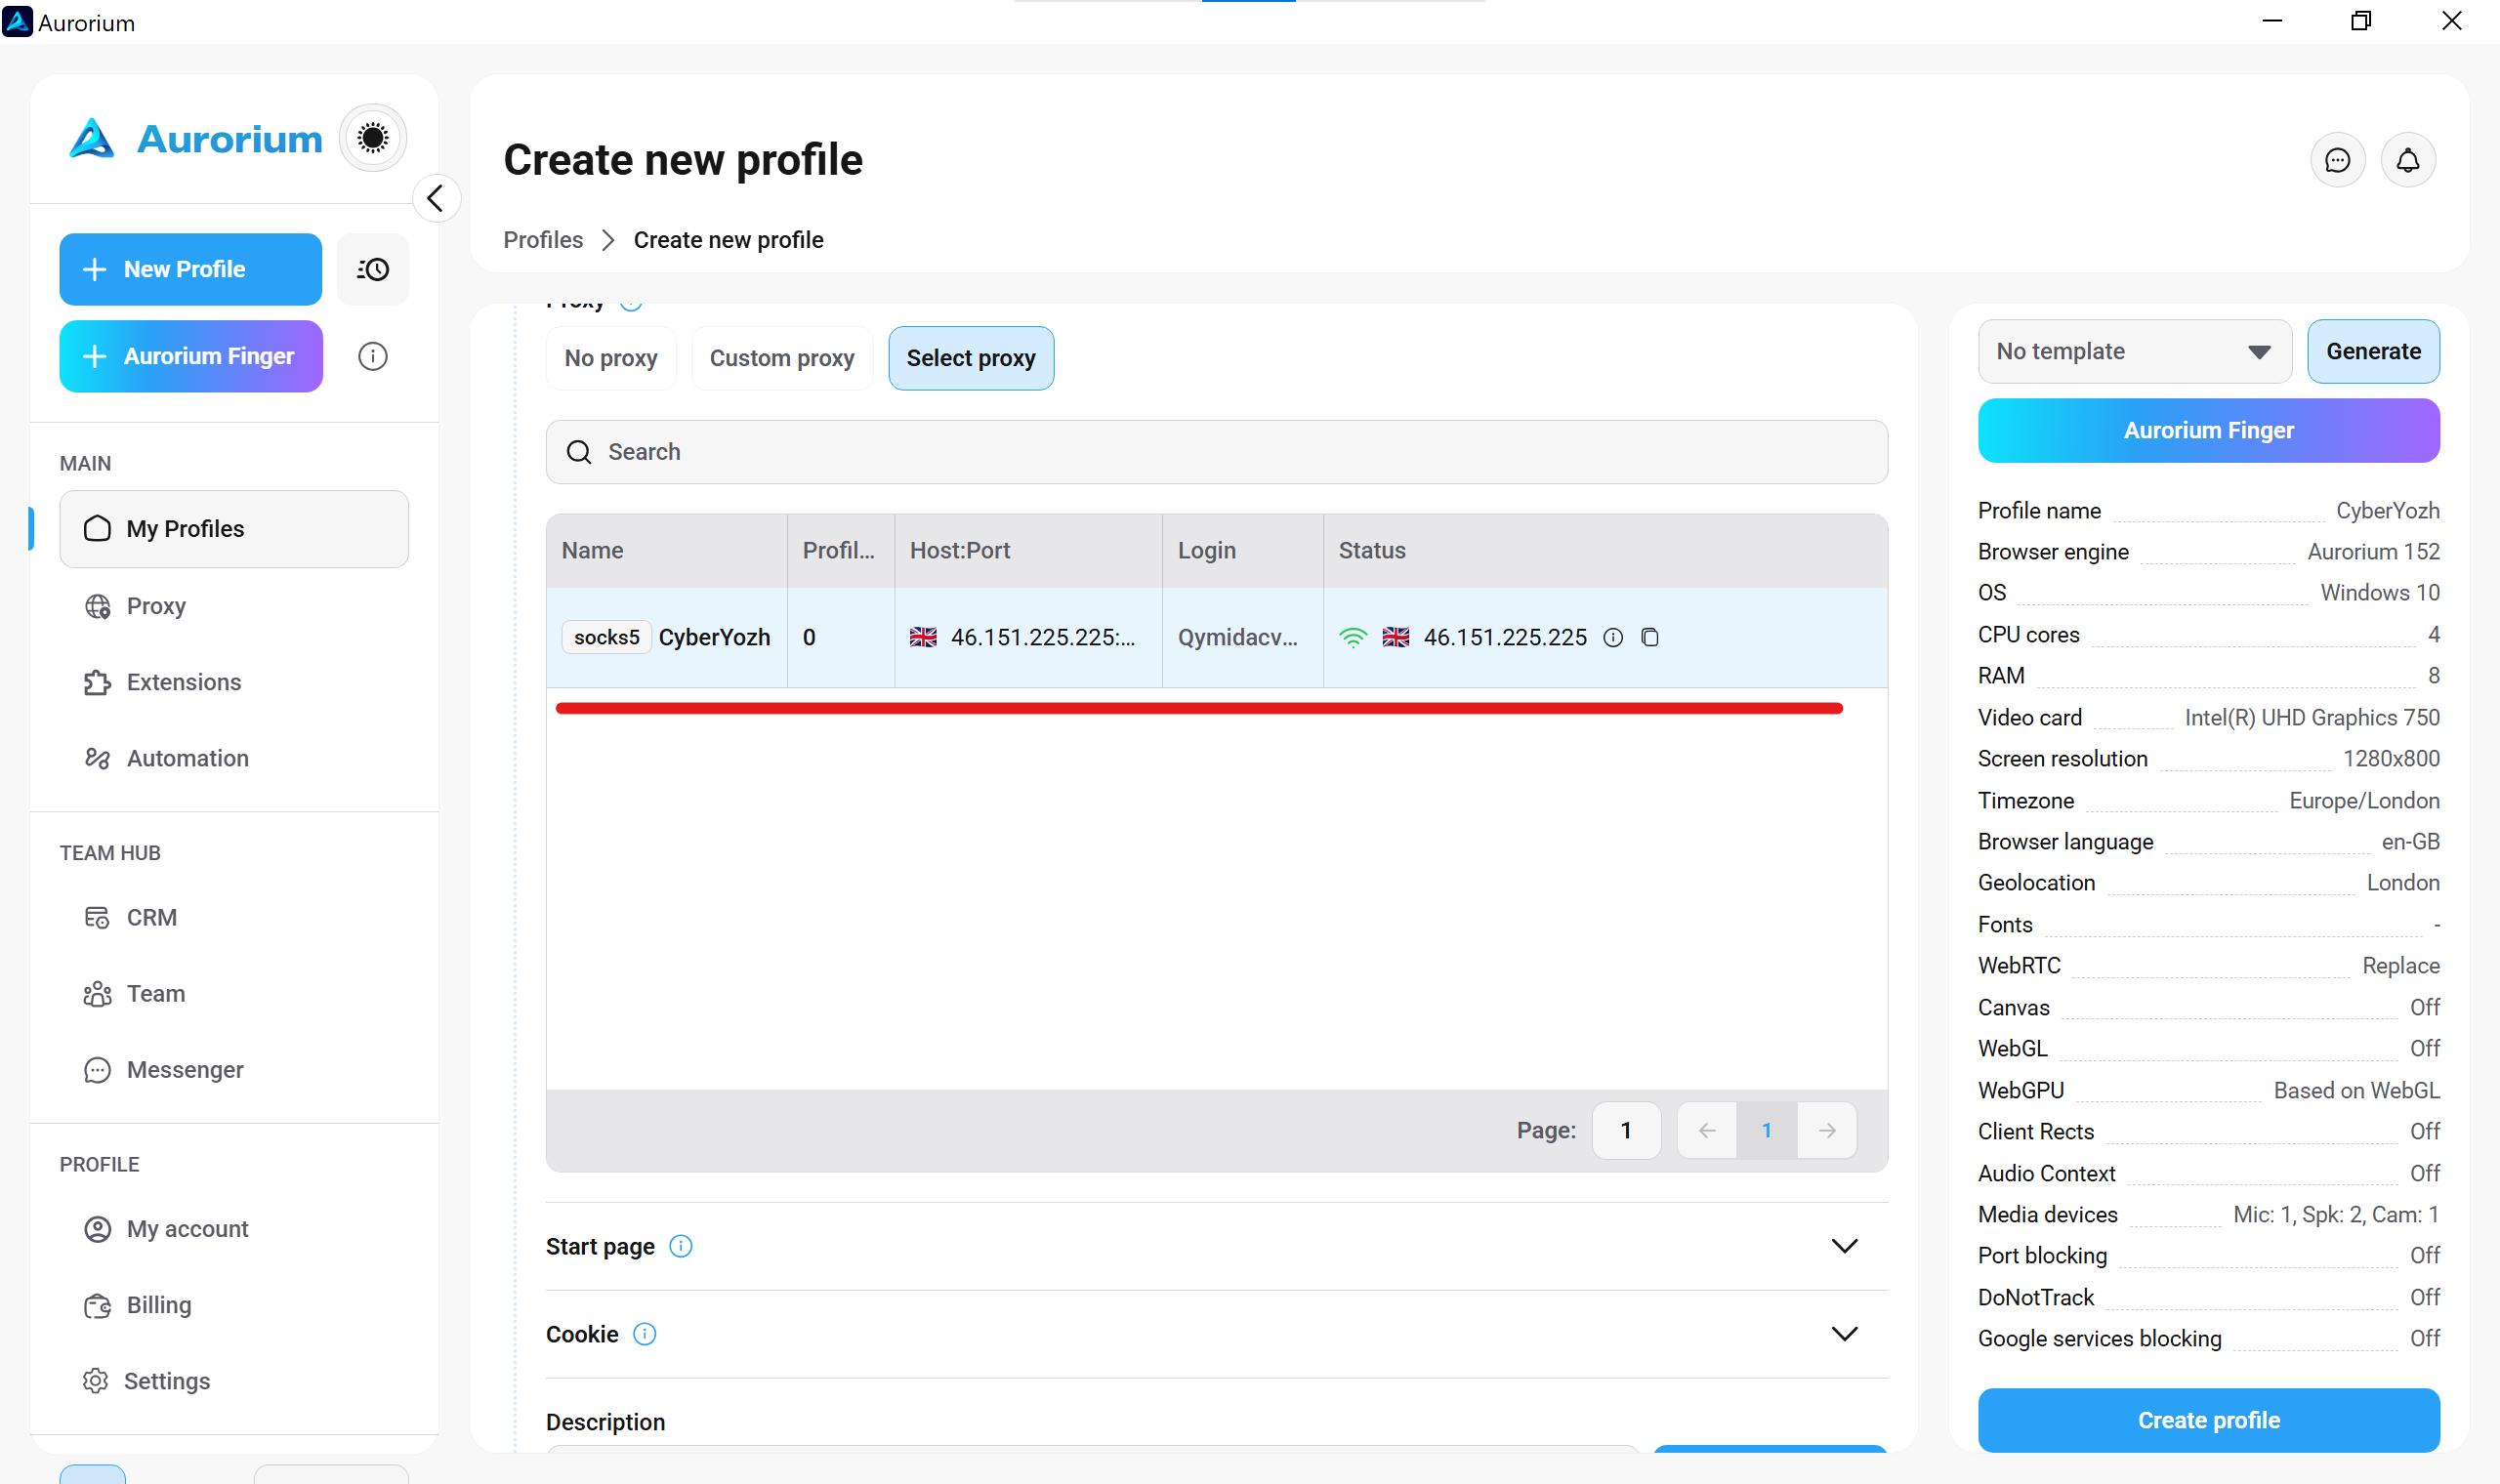
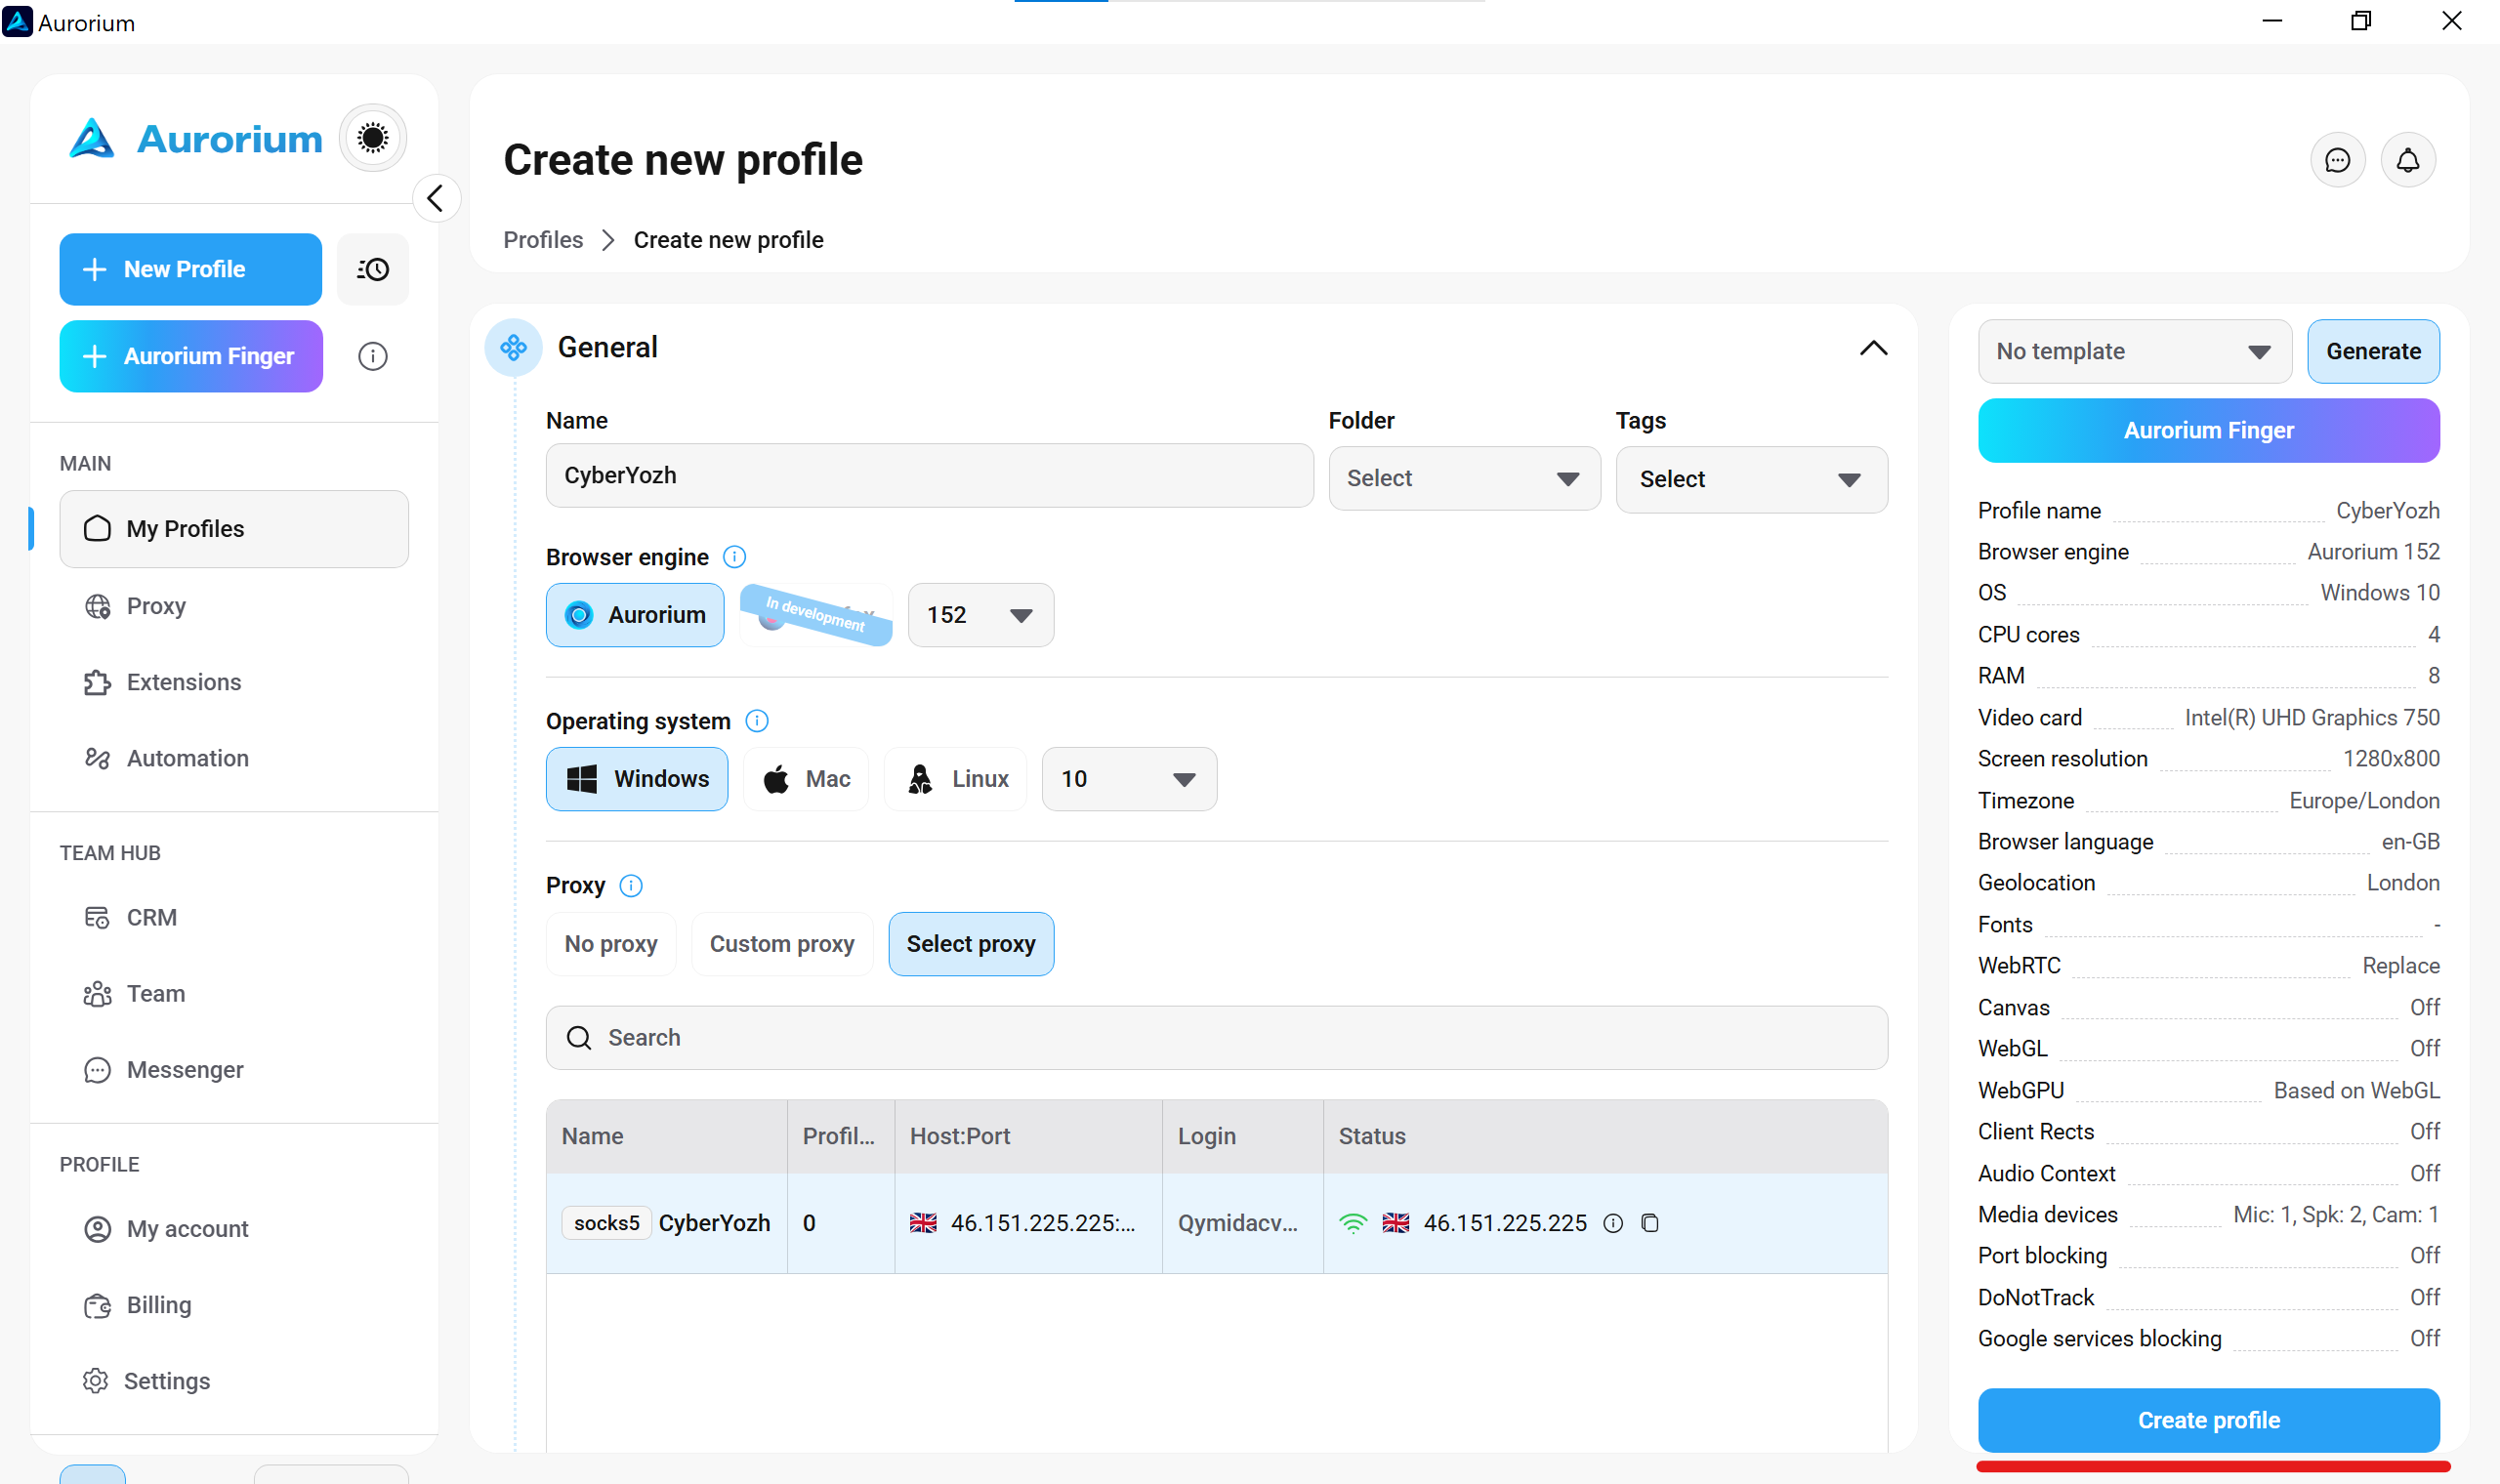
Điều hướng đến tab My Profiles và nhấp New Profile. Cuộn xuống phần Proxy. Nhấp Select proxy thay vì Custom proxy. Chọn node CyberYozh đã xác minh của bạn từ danh sách thả xuống.
5. Căn chỉnh TCP/IP stack (bảo vệ p0f)
Xem bộ chọn Operating system ngay phía trên cài đặt proxy. Đây là bước quan trọng nhất. Nếu bạn chọn Windows ở đây, bạn phải căn chỉnh vật lý các packet header của mình để ngăn chúng phát tín hiệu kernel Linux.
👉 Nâng cấp lên Premium Mobile Proxies: Chỉ các cổng premium chuyên dụng trên CyberYozh mới cấp quyền truy cập vào tính năng Fingerprint OS gốc và hỗ trợ giao thức VLESS/Xray.
Kích hoạt nó và đặt thành Windows. Nhà cung cấp sẽ viết lại vật lý các packet header TCP của bạn (giá trị TTL và MSS), vô hiệu hóa hiệu quả các sự không khớp passive OS fingerprinting.
6. Hoàn tất và khởi chạy môi trường
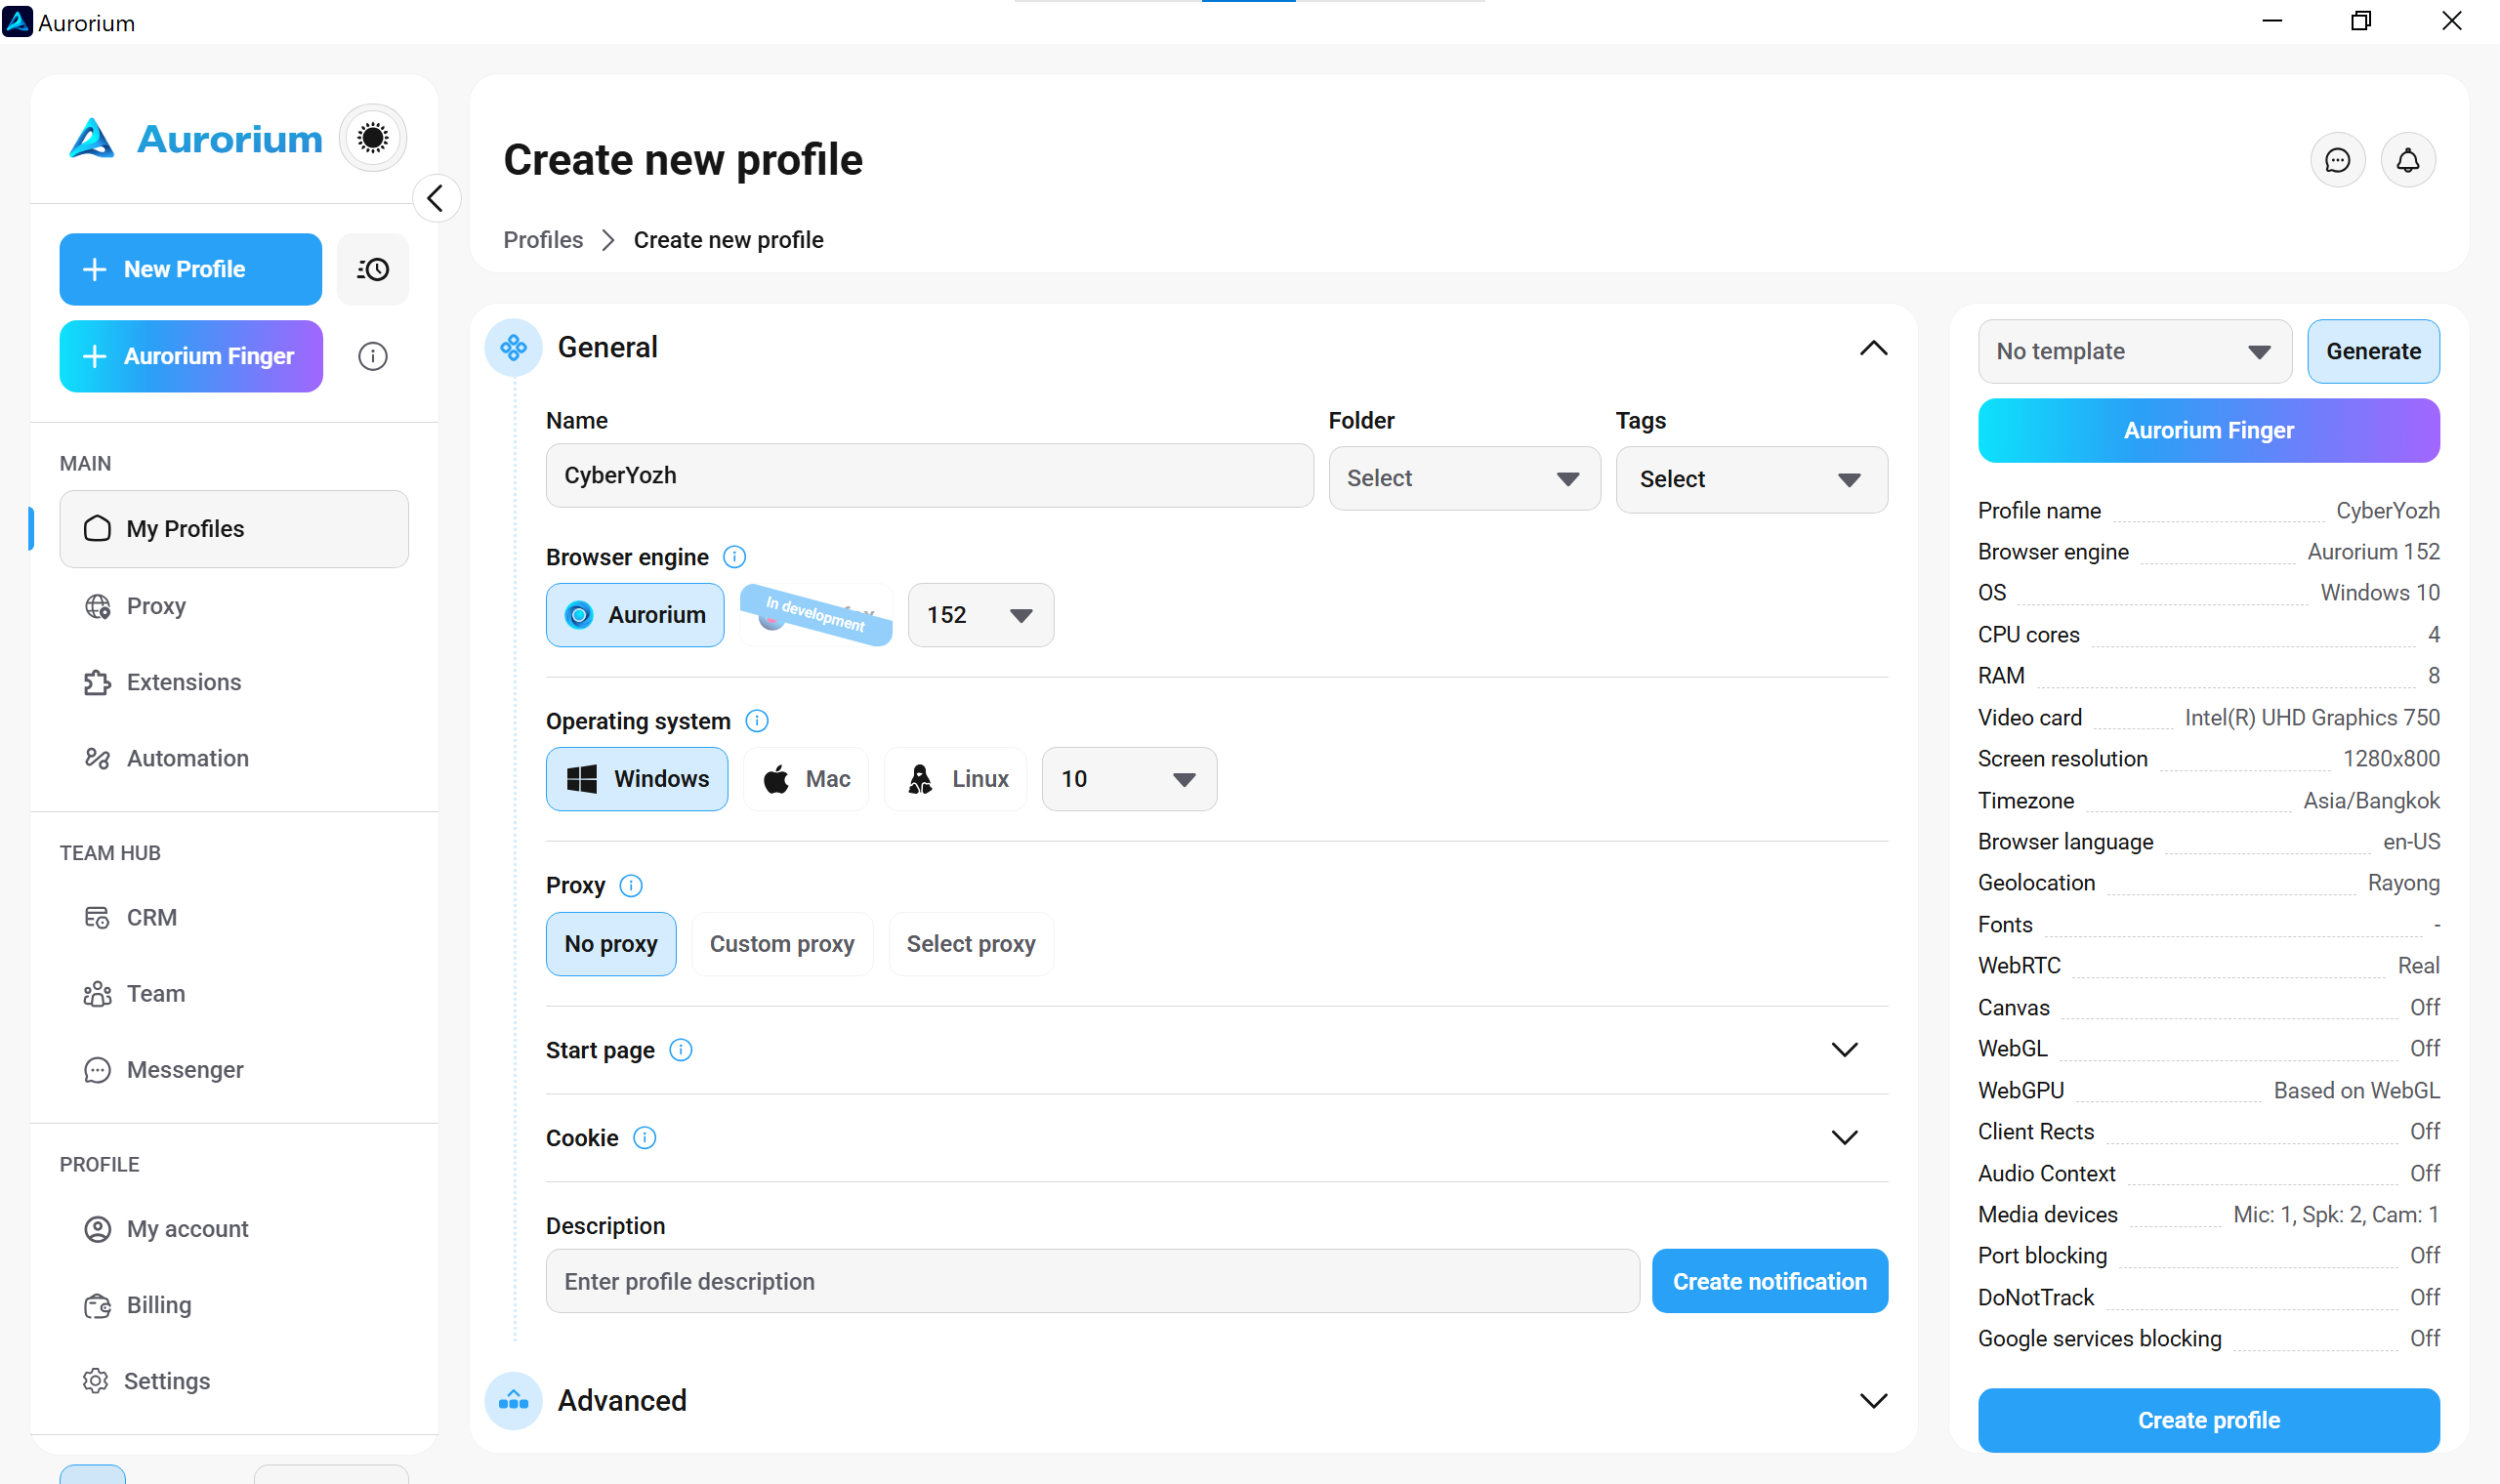
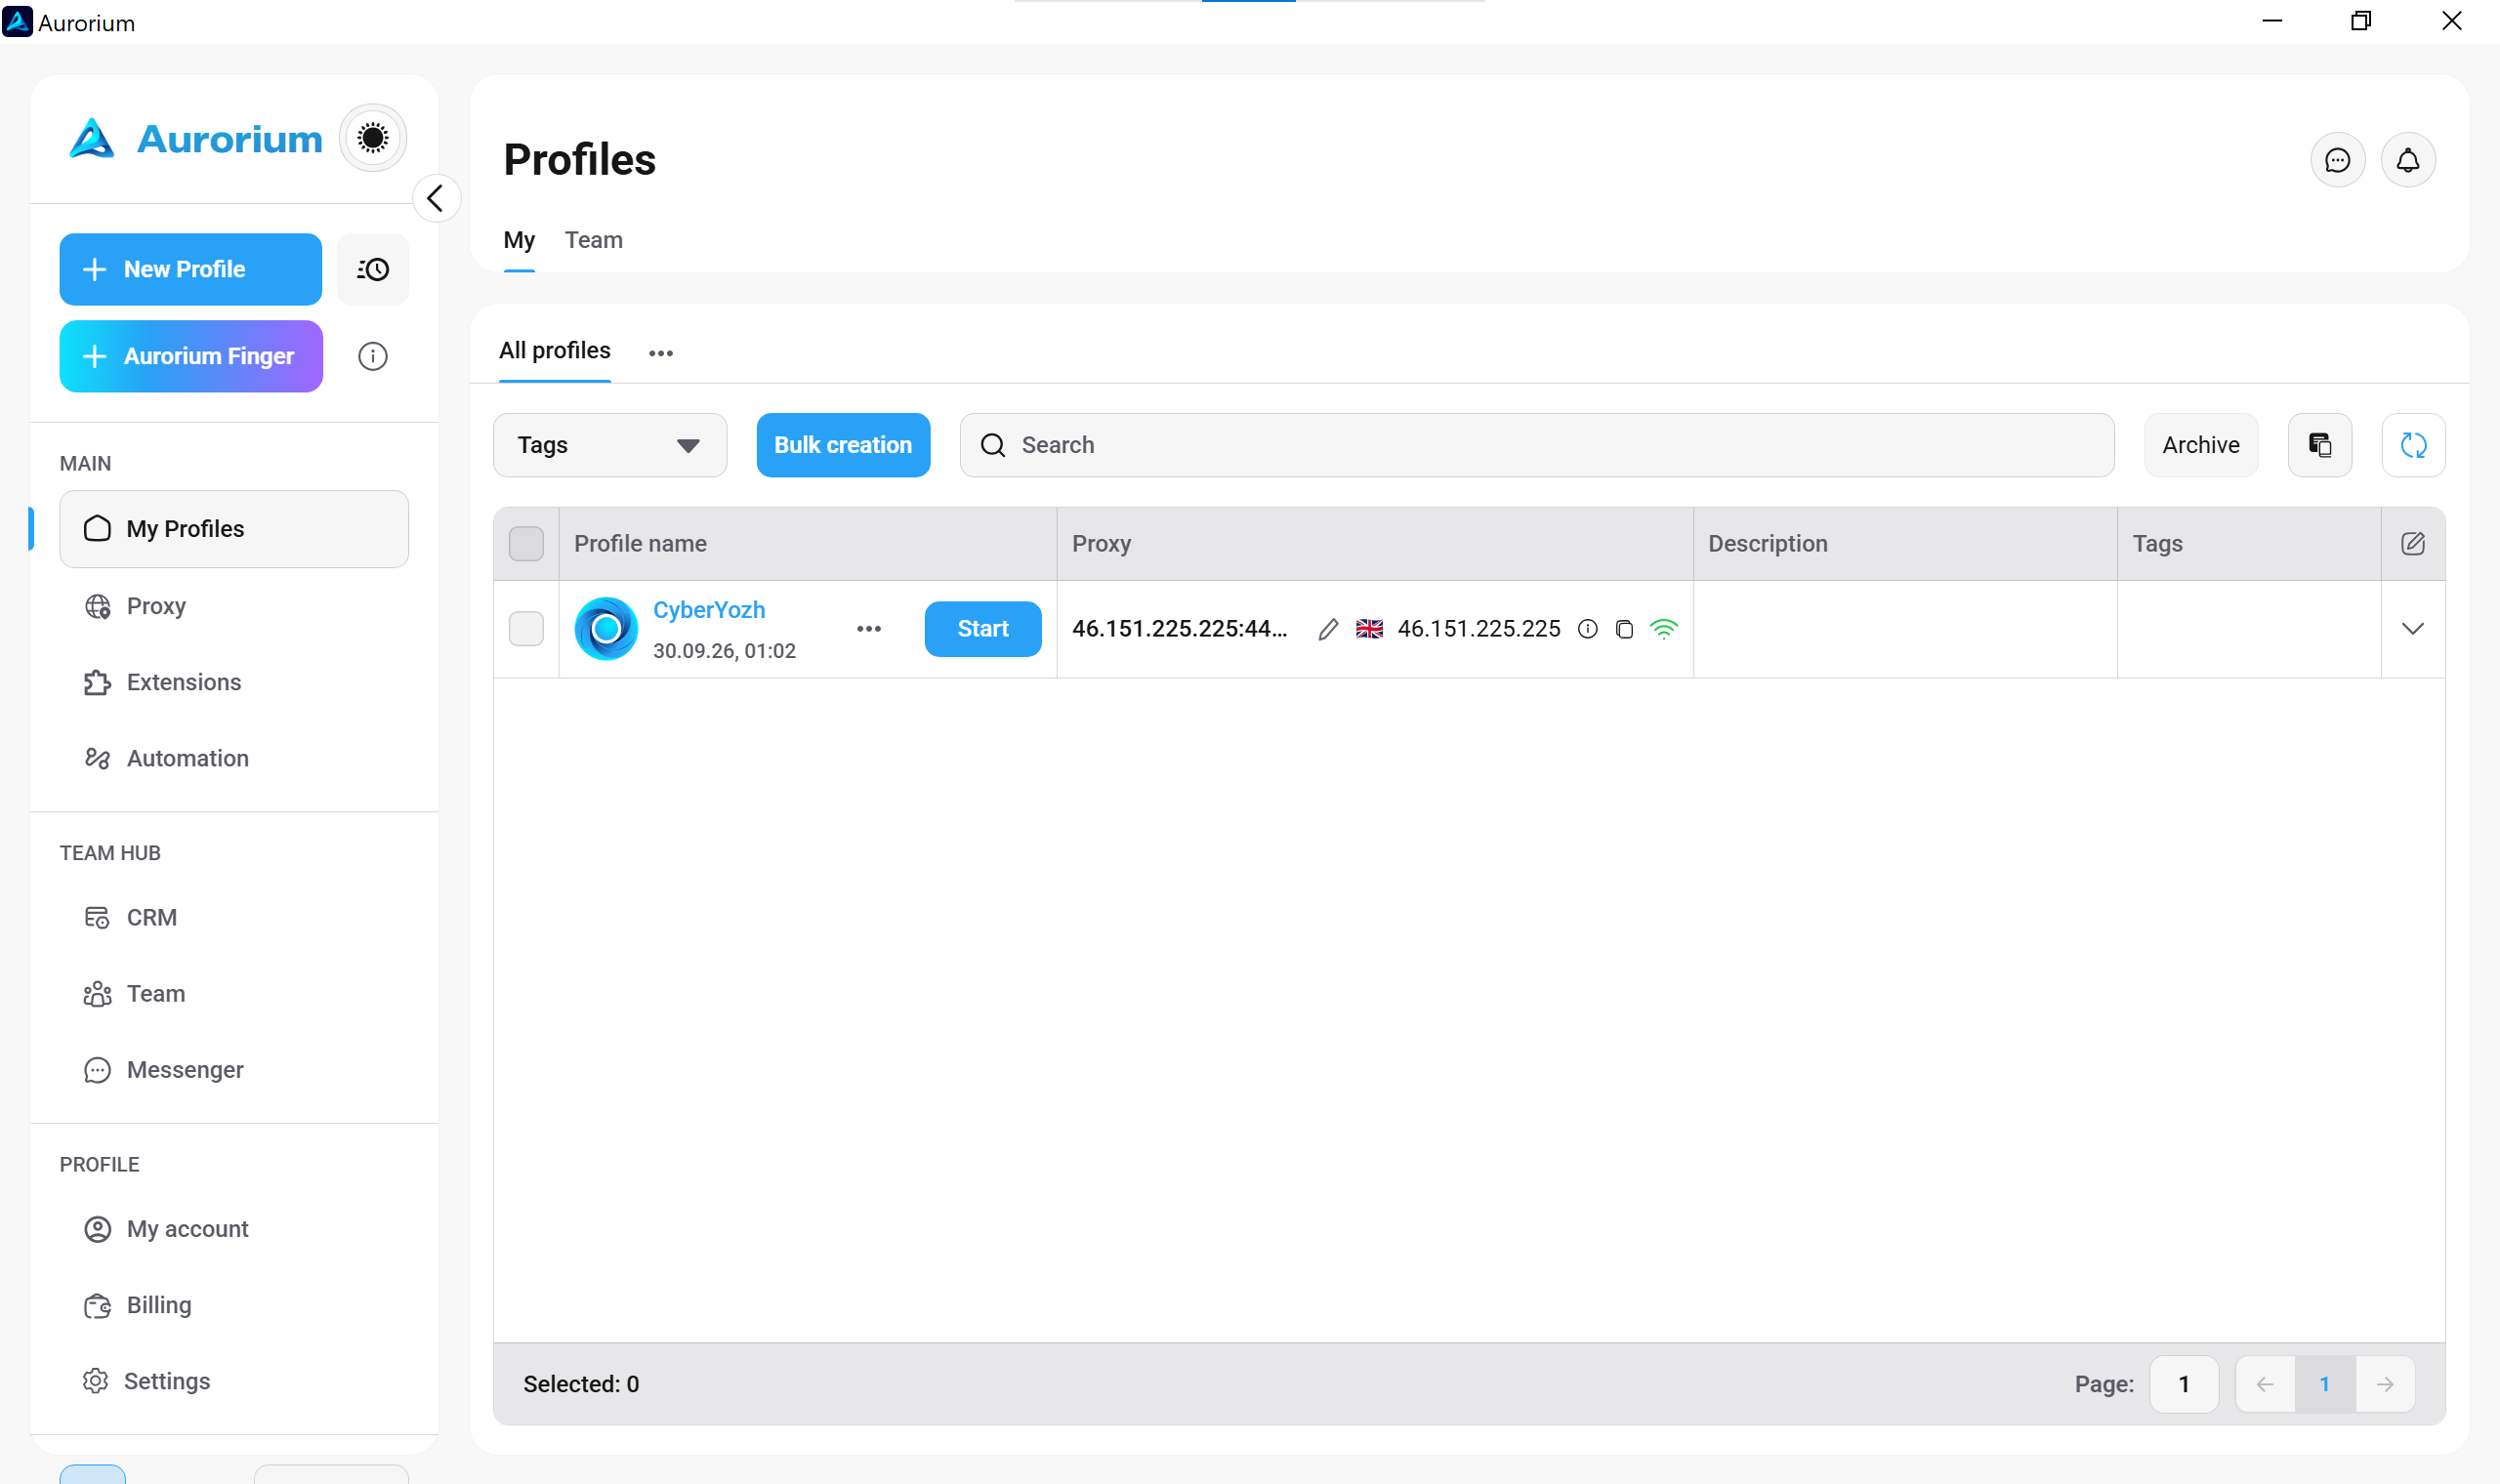
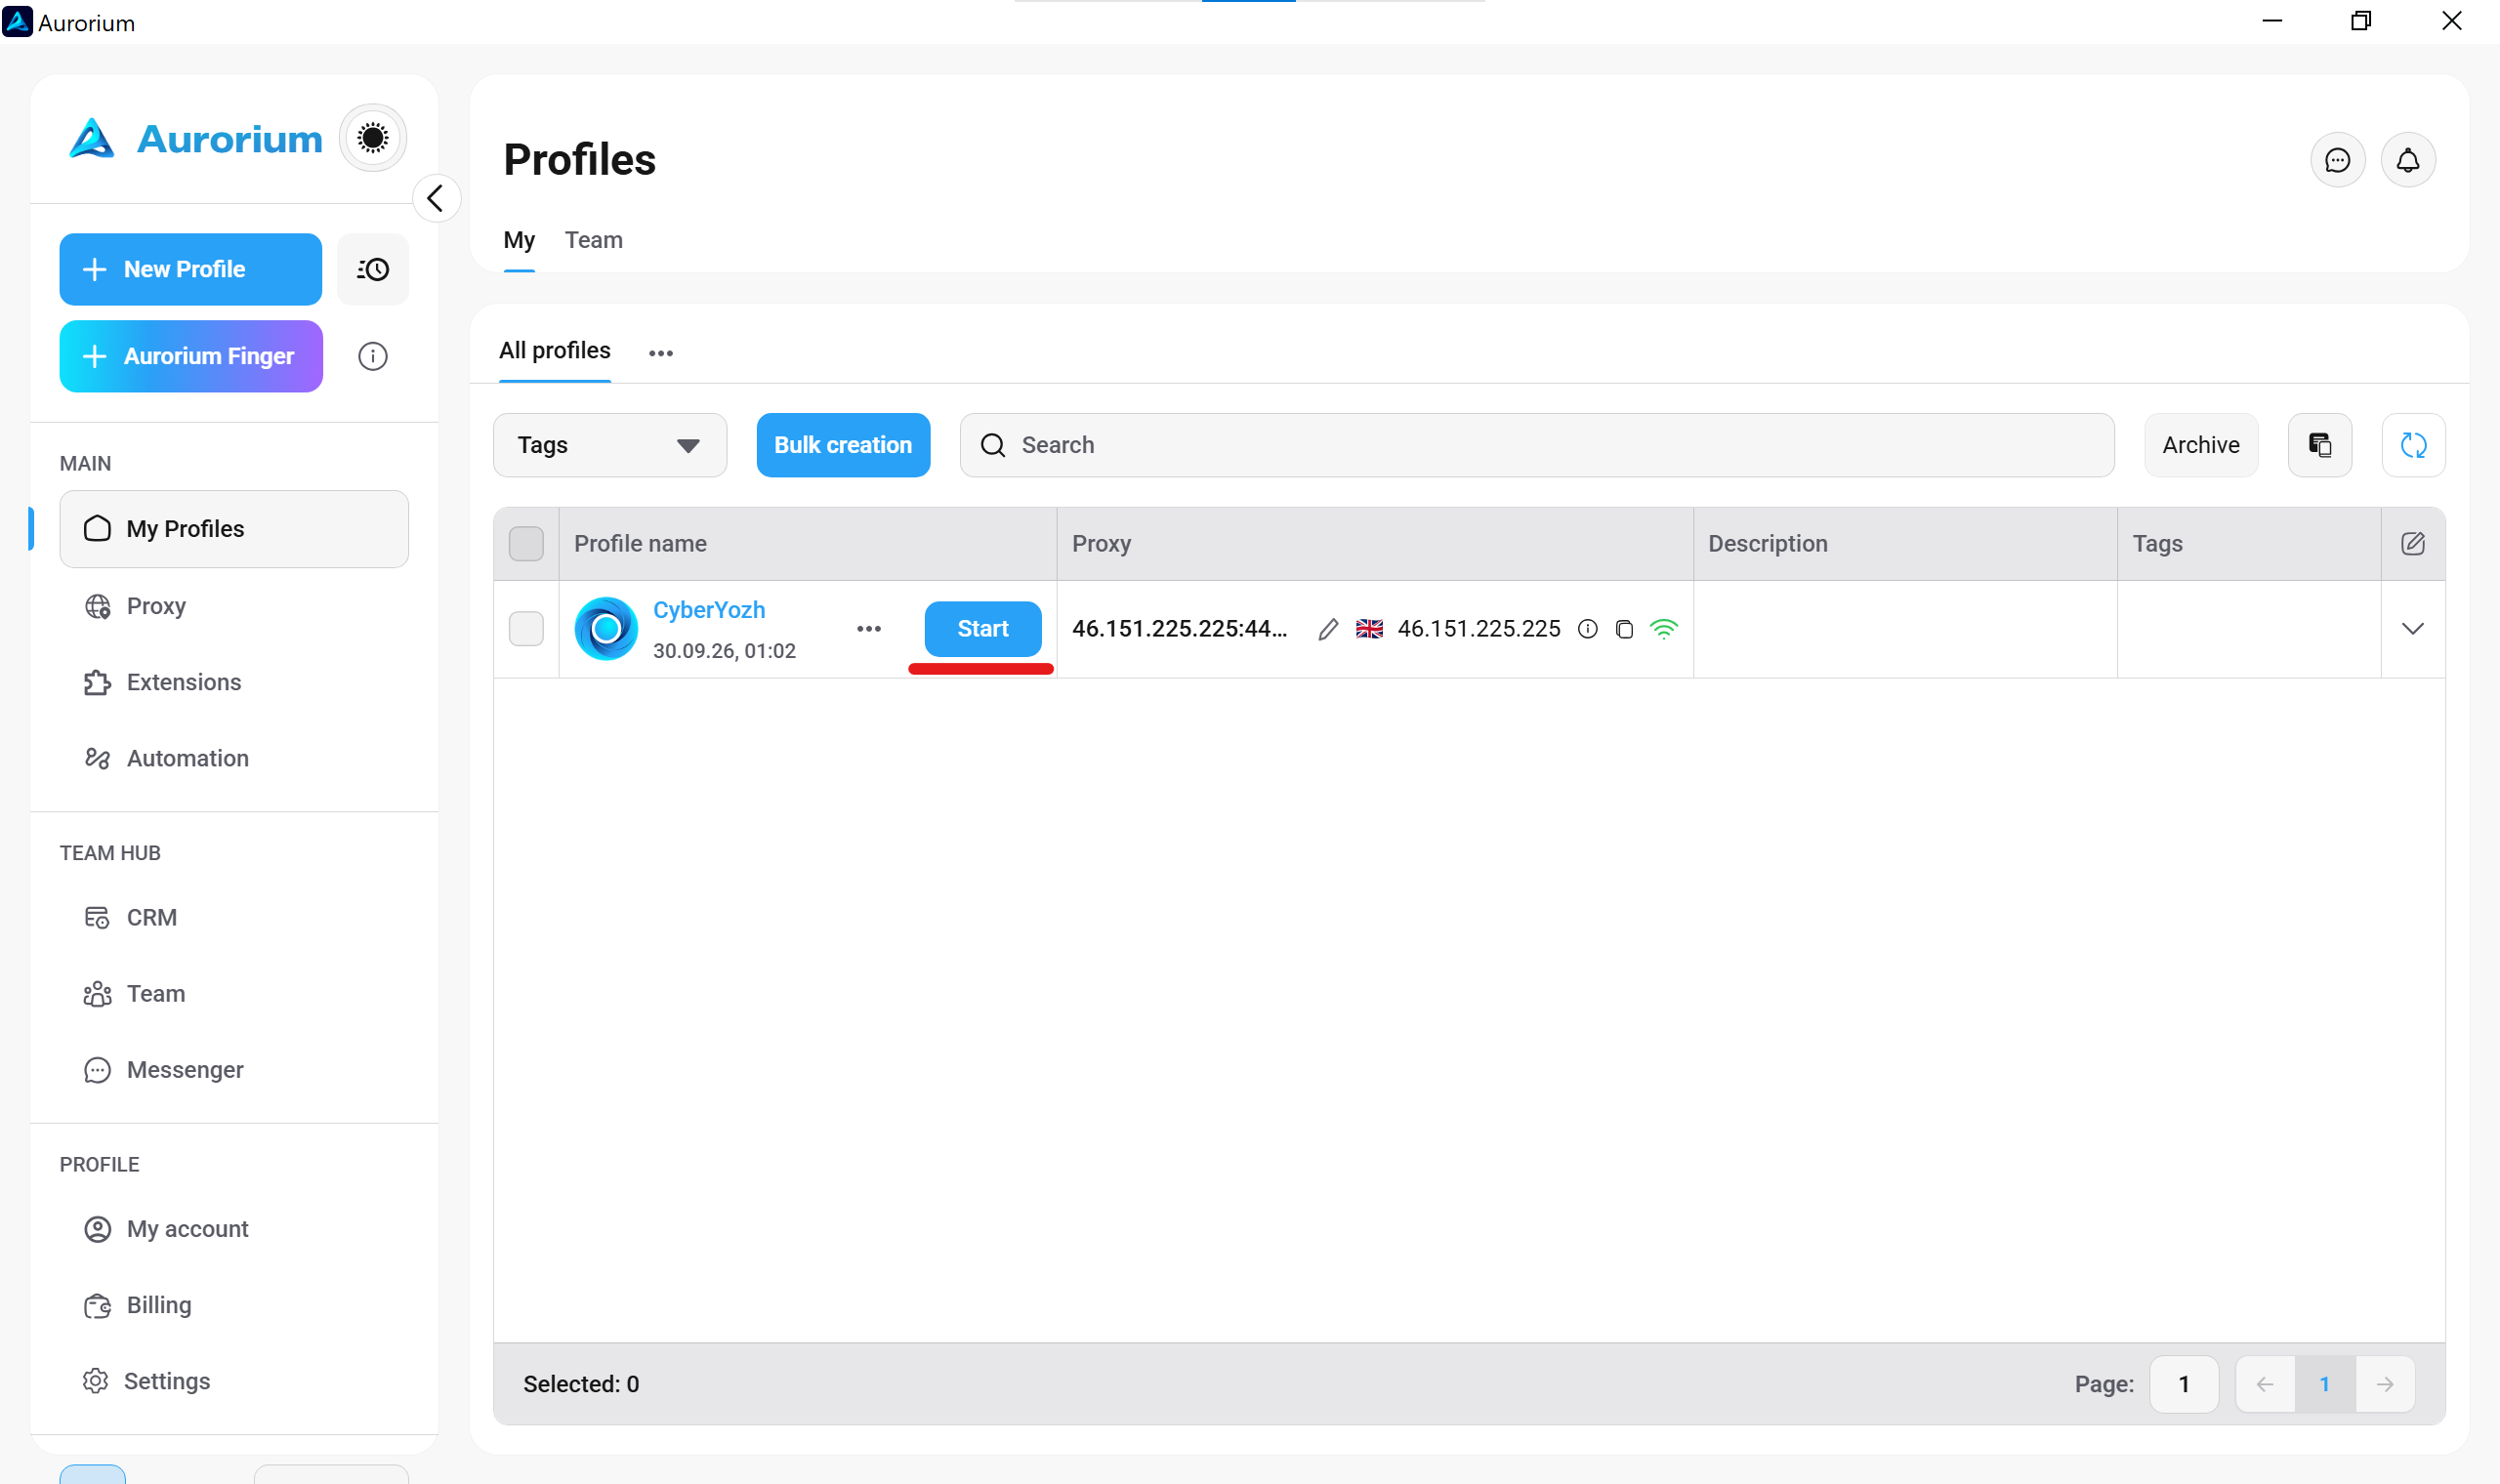
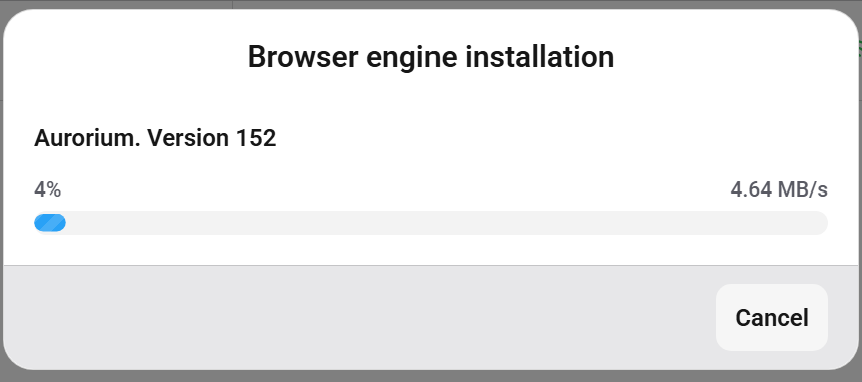
Nhấp nút Create profile. Hệ thống lưu môi trường của bạn vào danh sách Profiles chính. Nhấp Start. Ứng dụng tải xuống phiên bản browser engine phù hợp trong lần khởi chạy đầu tiên. Đợi thanh tiến trình hoàn thành. Cửa sổ bị cô lập sẽ tự động mở.
7. Kiểm tra kỹ thuật footprint
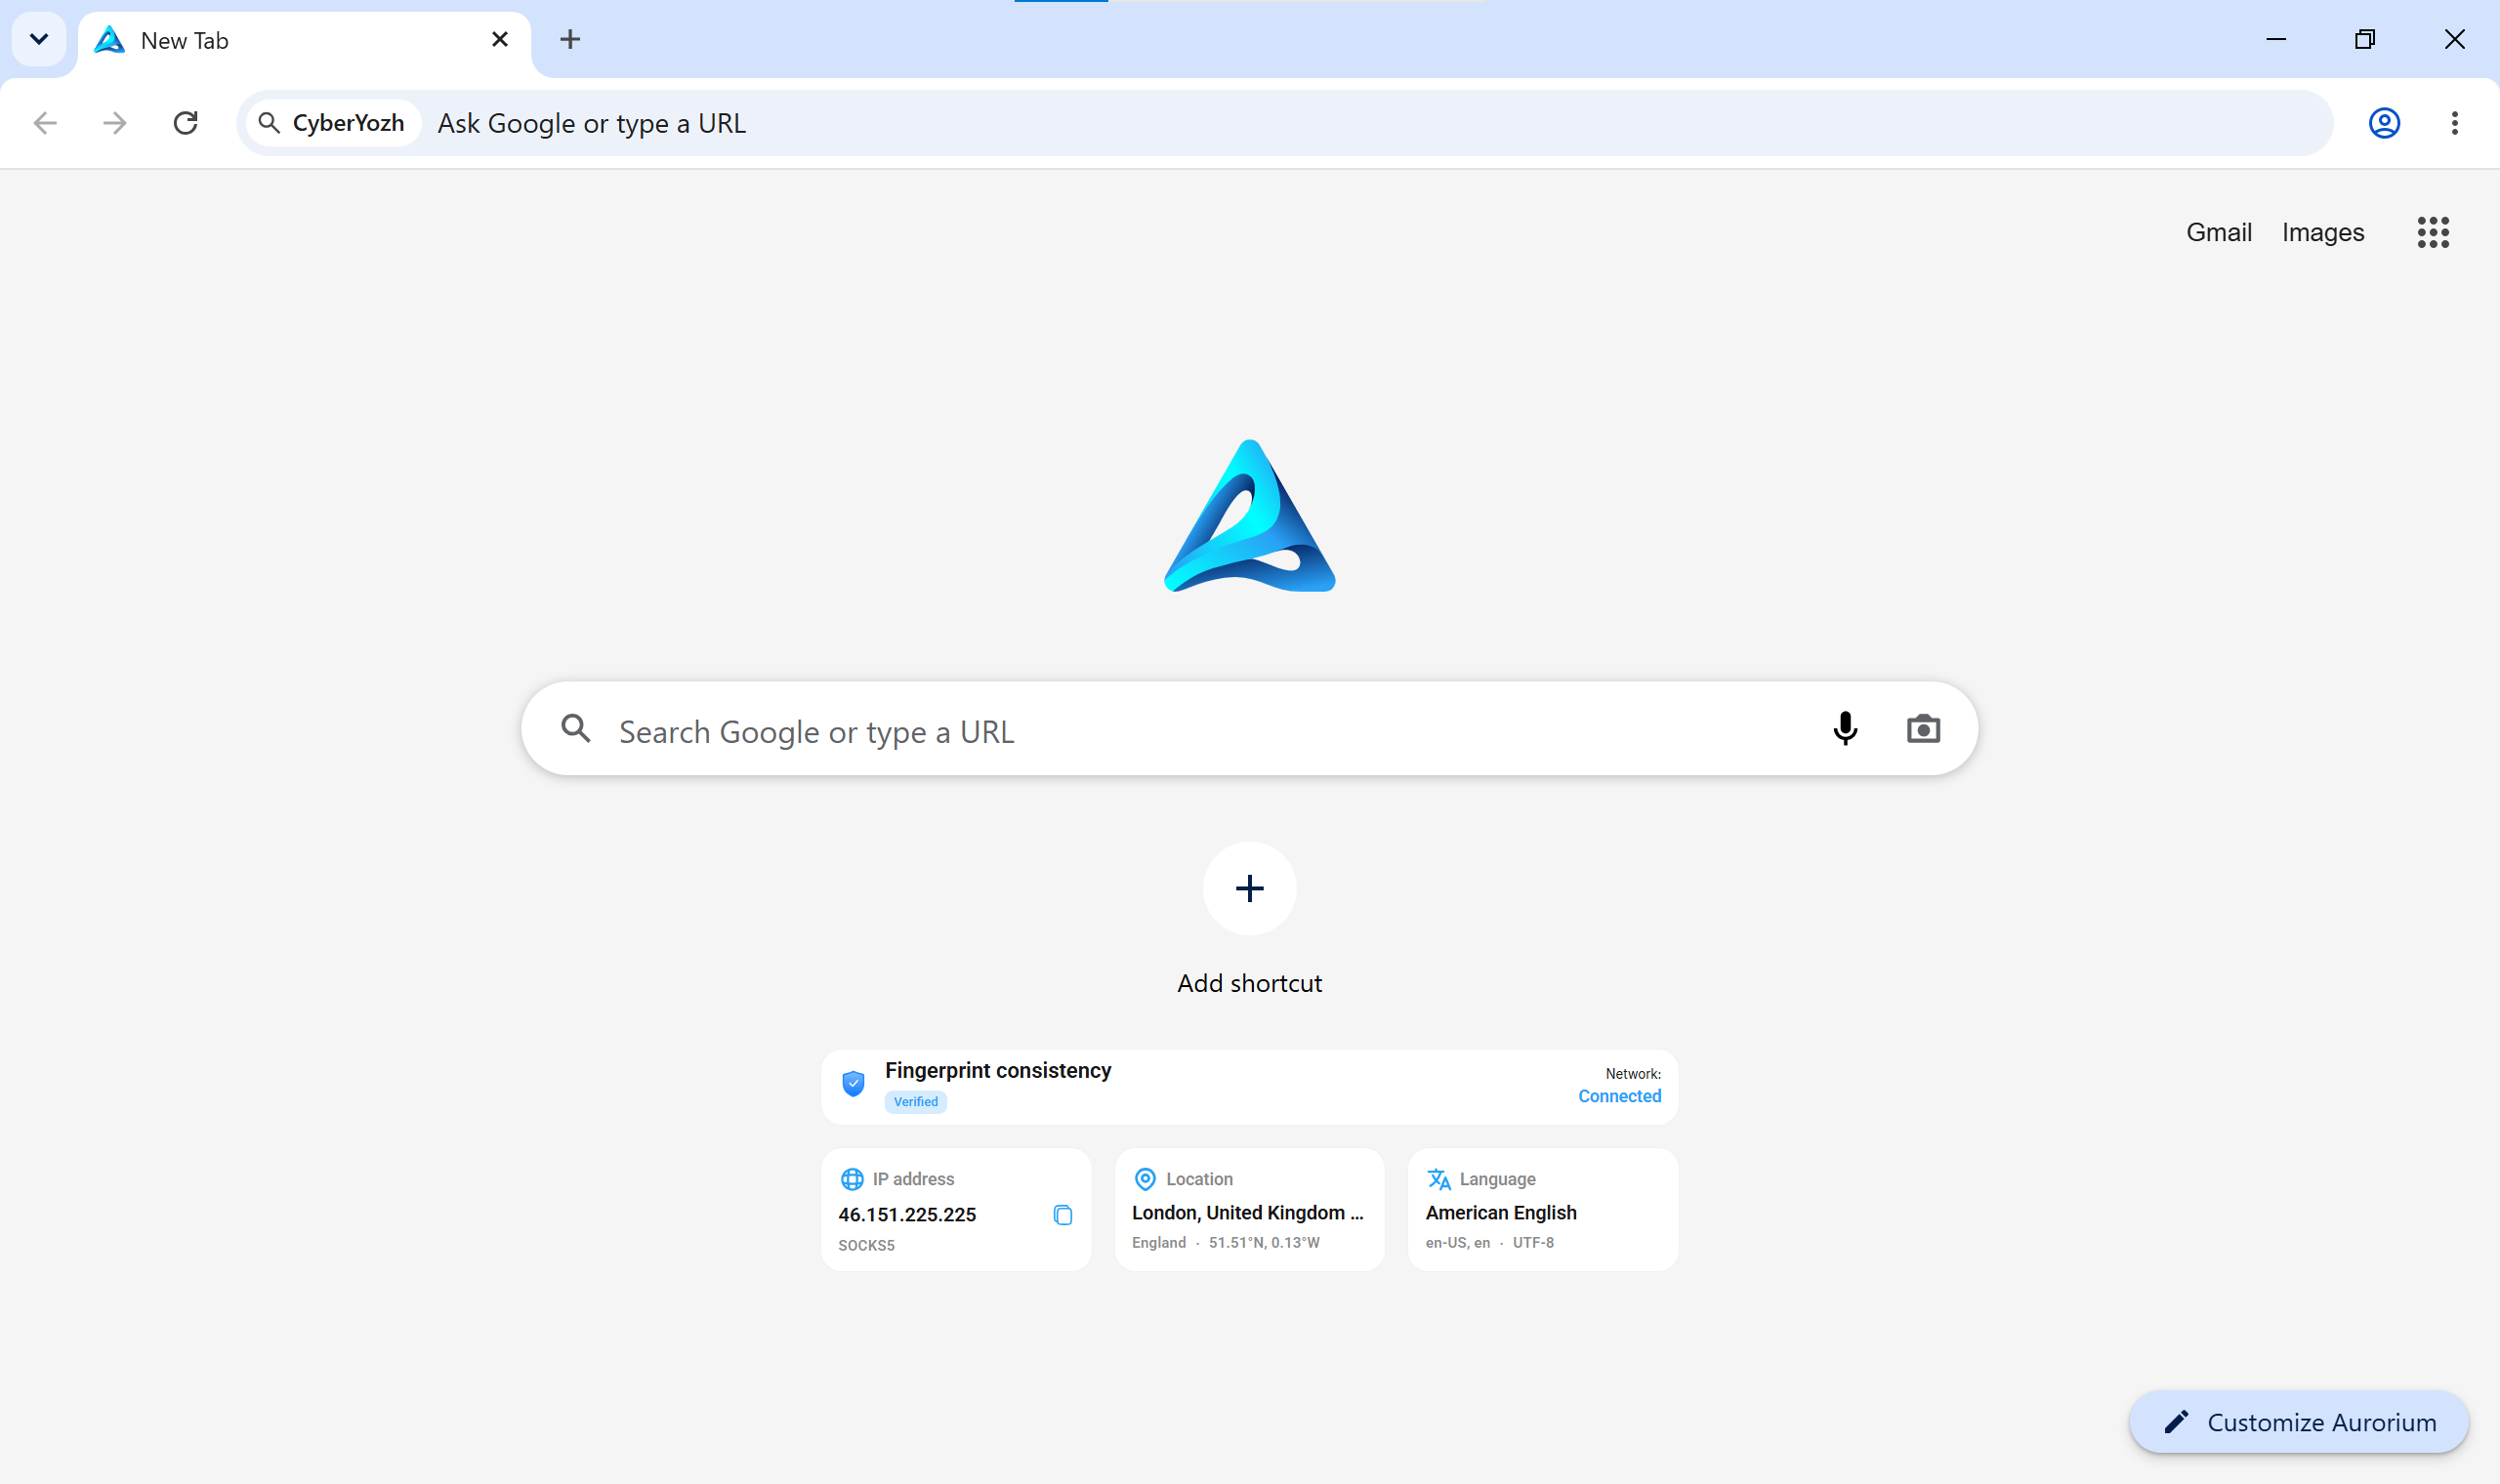
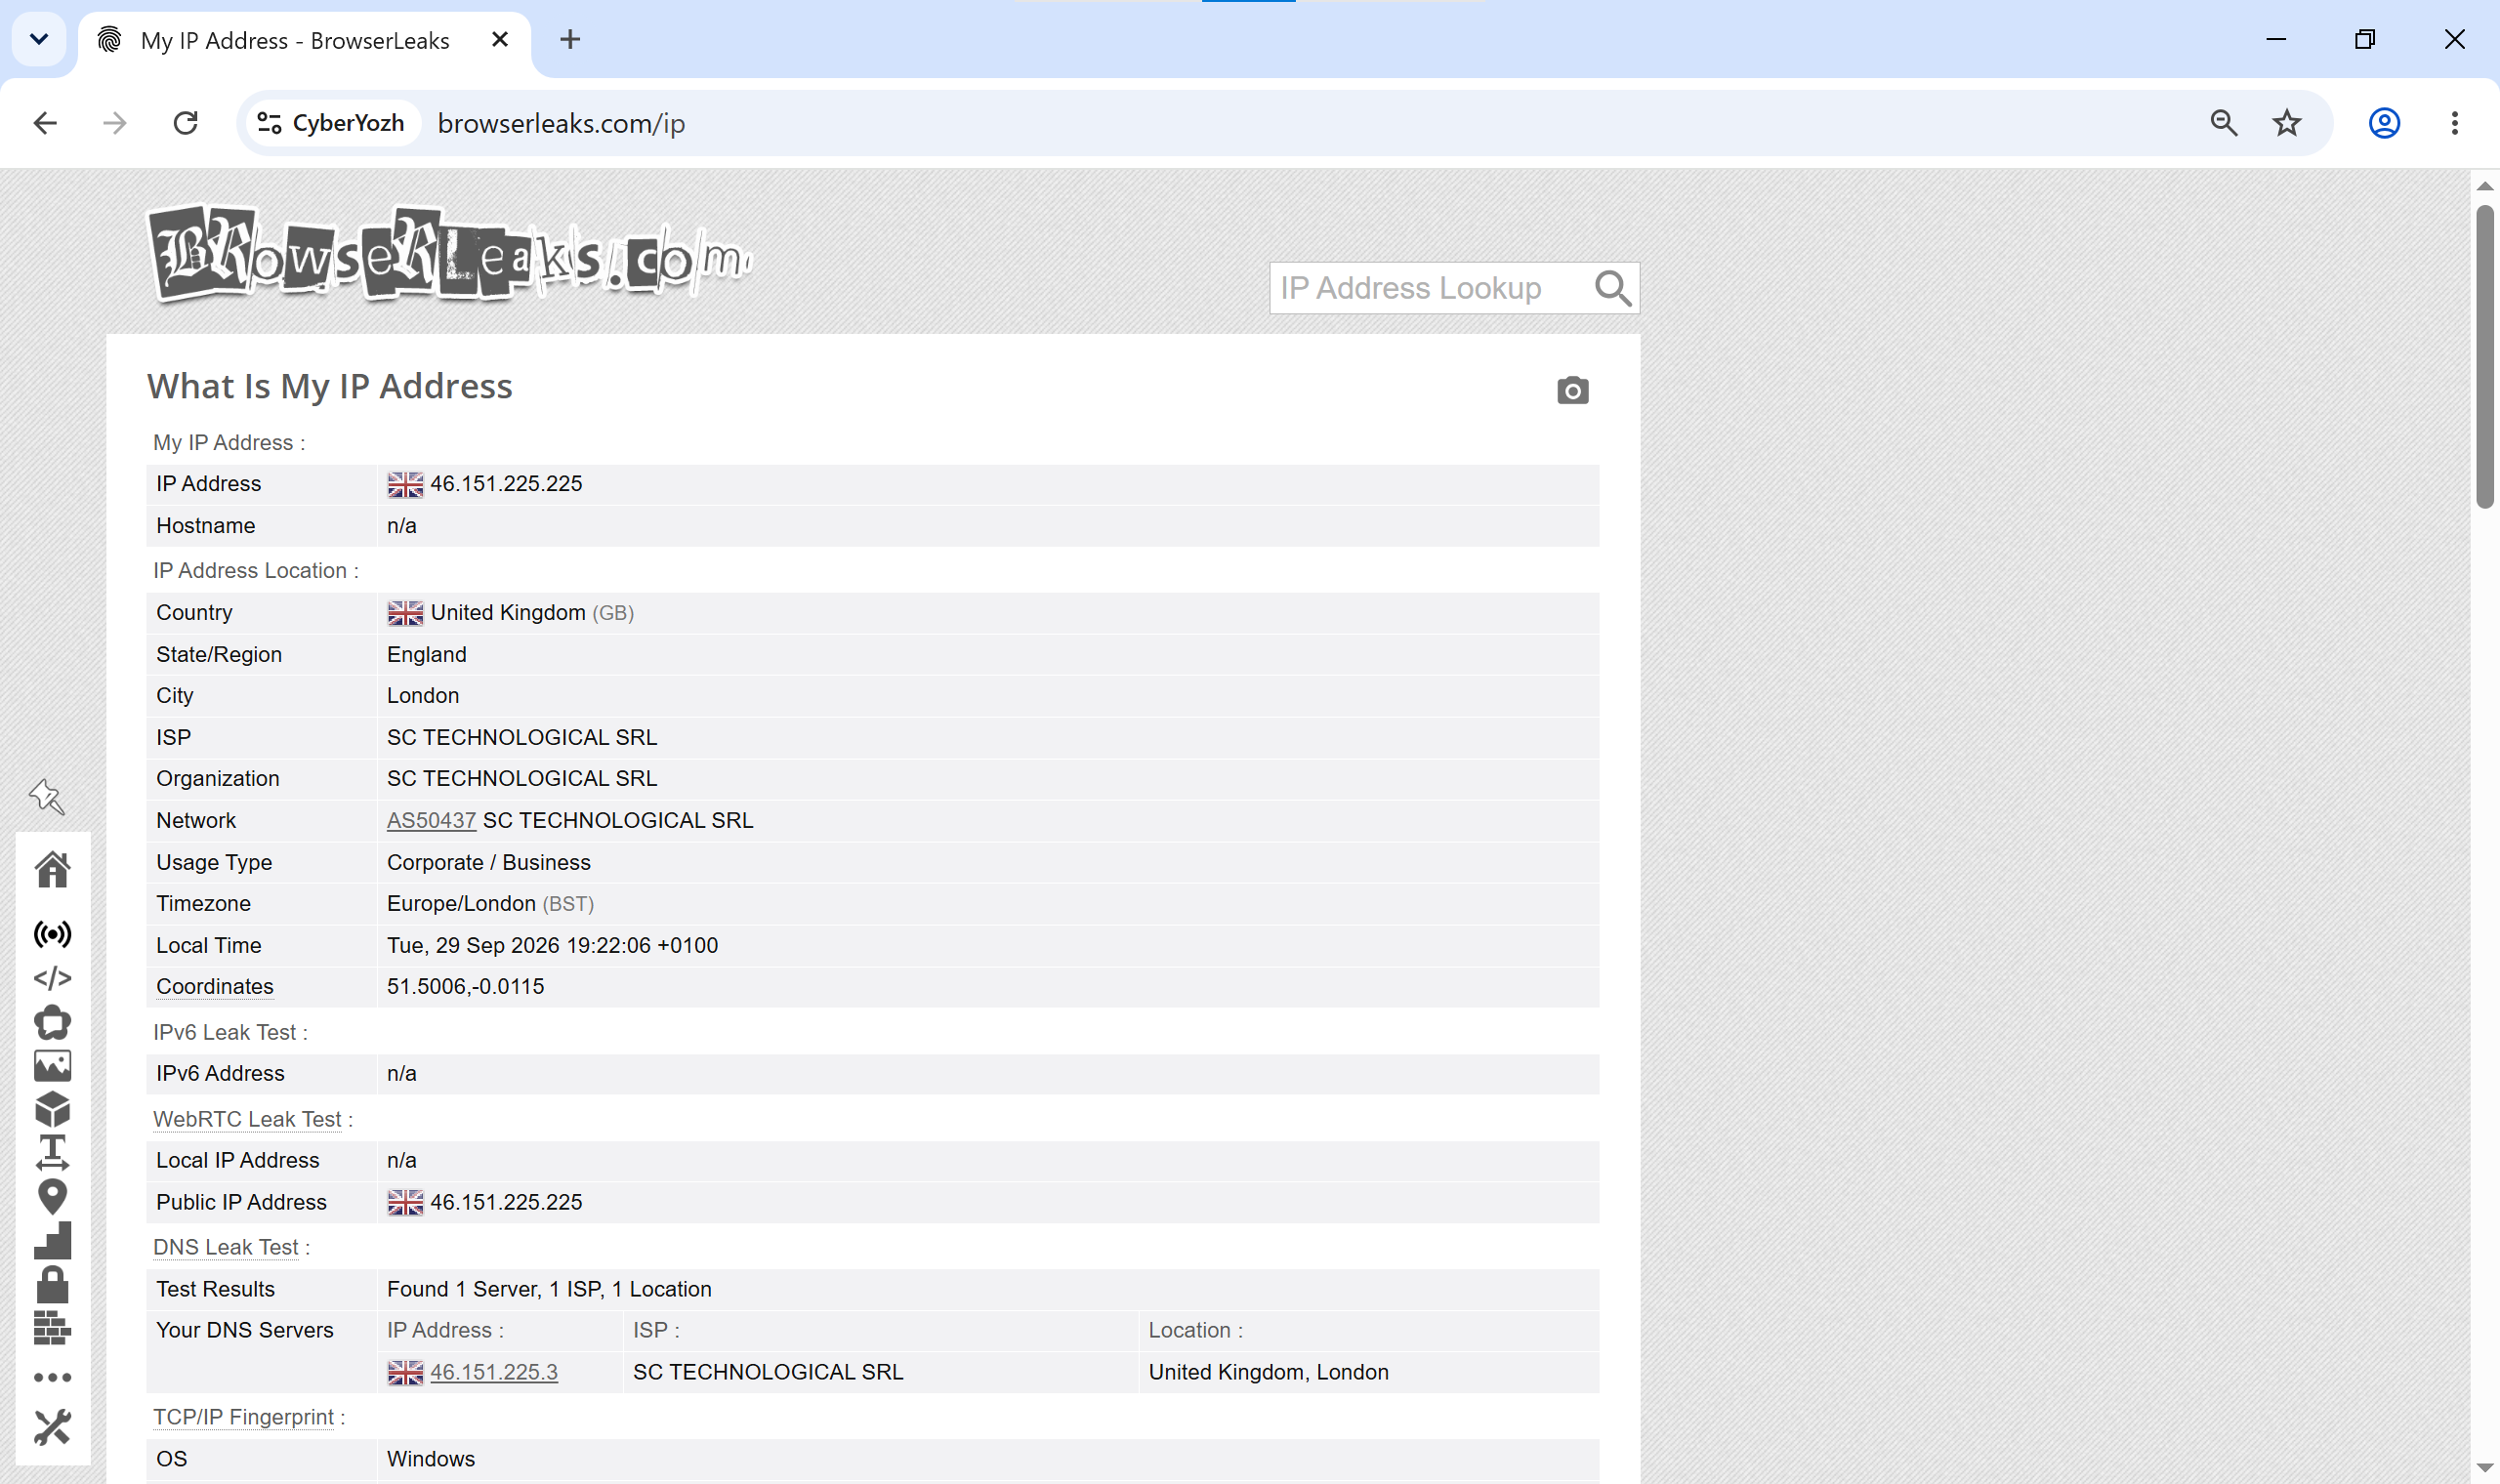
Trang khởi động Aurorium ngay lập tức hiển thị trạng thái kết nối cơ bản của bạn. Điều hướng đến BrowserLeaks để thực hiện kiểm tra kỹ thuật sâu. Xác minh các tham số WebRTC của bạn phát đúng IP proxy mà không để lộ các giao diện cục bộ. Cuộn xuống phần TCP/IP Fingerprint. Nó phải hiển thị chính xác hệ điều hành Windows mà chúng ta đã căn chỉnh trên máy chủ.
👉 Kiểm tra node của bạn qua Fraud Score Checker: Đánh giá mức độ lạm dụng ẩn và xếp hạng rủi ro IP bằng cơ sở dữ liệu ThreatMetrix và IPQualityScore trước khi bạn khởi chạy phiên làm việc thực tế.
Đồng bộ địa lý cho profile: Số SMS nội địa và thẻ ảo
Căn chỉnh IP chỉ đại diện cho một khía cạnh của môi trường ổn định. Các nền tảng nghiêm ngặt yêu cầu sự khớp chính xác giữa dấu vết mạng và dữ liệu thanh toán của bạn.
👉 Sử dụng Residential ISP Proxies: Gắn profile của bạn với địa chỉ tĩnh được liên kết với nhà cung cấp internet gia đình hợp pháp duy trì kết nối trong nhiều tháng.
Triển khai dịch vụ CyberYozh SMS để thuê số điện thoại dân cư từ các nhà mạng nội địa chính thống.
Tiếp theo, phát hành thẻ ngân hàng ảo token hóa trực tiếp từ nền tảng. Cấu hình địa chỉ thanh toán của thẻ (khớp AVS) để phản ánh chính xác vị trí địa lý của node ISP proxy của bạn.
Cách tiếp cận thống nhất này giảm thiểu rủi ro kích hoạt bảo mật tự động.
Thiết lập Aurorium proxy của bạn giờ đã hoàn tất. Khóa chặt lớp truyền tải một cách tự nhiên và ngăn deep packet inspection làm gián đoạn quy trình làm việc của bạn.
Câu hỏi thường gặp về thiết lập Aurorium proxy
Tại sao cần thiết lập Aurorium proxy cụ thể?
Định tuyến cũ để lại dấu vết ở lớp truyền tải. Cấu hình chuyên dụng đảm bảo header gói TCP của bạn khớp với profile phần cứng được tạo bởi trình duyệt, bảo vệ dấu vết mạng của bạn khỏi deep packet inspection.
Thiết lập Aurorium proxy ngăn chặn rò rỉ WebRTC như thế nào?
Cấu hình sử dụng SOCKS5 và thực thi định tuyến UDP một cách tự nhiên. Điều này đóng gói lưu lượng WebRTC ngang hàng trực tiếp bên trong tunnel cô lập, đảm bảo giao diện cục bộ của bạn không bao giờ phát sóng tới máy chủ đích.
Tôi có nên sử dụng HTTP cho thiết lập Aurorium proxy không?
Triển khai SOCKS5. HTTP proxy thường sửa đổi request header và phá vỡ lưu lượng non-web. Nếu mục tiêu của bạn là tự động hóa crypto với truyền dữ liệu cực nhanh.
👉 Thuê Datacenter Proxies: Máy chủ chuyên dụng cao cấp cung cấp độ trễ cực thấp đặc biệt cho SOCKS5 tunneling.
Thiết lập Aurorium proxy tốt nhất cho mạng xã hội là gì?
Các nền tảng nghiêm ngặt tin tưởng mạng di động. Công nghệ CGNAT pha trộn request của bạn một cách tự nhiên với lưu lượng từ smartphone thật.
👉 Triển khai Mobile LTE/5G Proxies: Giải pháp tối ưu cho account farming và ad arbitration, cho bạn toàn quyền kiểm soát việc xoay IP thủ công.
Làm cách nào để thay đổi IP trong quá trình thiết lập Aurorium proxy?
Dán URL thay đổi IP cụ thể từ bảng điều khiển CyberYozh trực tiếp vào cửa sổ cấu hình proxy. Điều này cho phép bạn kích hoạt reset modem vật lý một cách liền mạch.
Thiết lập Aurorium proxy đúng cách có khắc phục lỗi p0f không?
Có, miễn là bạn căn chỉnh OS. Bạn chọn OS đích trong profile Aurorium, sau đó kích hoạt tính năng Fingerprint OS ở cấp độ mạng CyberYozh để khớp chính xác.
Làm cách nào để kiểm tra node proxy trước khi kết nối?
Chạy địa chỉ IP được gán của bạn qua công cụ kiểm tra Fraud Score. Công cụ này phân tích abuse velocity và xếp hạng rủi ro của bạn bằng cách sử dụng các cơ sở dữ liệu doanh nghiệp trước khi bạn khởi tạo phiên làm việc.